
 #1
Tools for testing and implementing authentication mechanisms (e.g., MFA, SSO) and authorization policies.
Kitploit 추천

 nvidia/openshell
자율 AI 에이전트를 위한 샌드박스 런타임으로, 파일시스템, 네트워크, 프로세스 제약을 강제하는 선언적 YAML 정책과 엔드포인트에 바인딩된 자격 증명 주입을 제공합니다.
 oauth2-proxy/oauth2-proxy
Google, Azure, OpenID Connect 및 다양한 기타 ID 제공업체와의 인증을 제공하는 리버스 프록시입니다.
 zitadel/zitadel
개발자와 기업을 위한 오픈소스 ID 및 액세스 관리 플랫폼으로, SSO, MFA, 패스키, OIDC, SAML, SCIM 및 멀티테넌트 액세스 제어를 제공합니다.
 paramiko/paramiko
선도적인 네이티브 Python SSHv2 프로토콜 라이브러리입니다.
 dexidp/dex
플러그형 커넥터를 지원하는 OpenID Connect (OIDC) 신원 및 OAuth 2.0 제공자
 open-policy-agent/opa
Rego 언어를 사용하여 서비스, Kubernetes, Terraform, Docker 및 API 전반에 걸쳐 인가 및 정책 적용을 가능하게 하는 선언적 정책 엔진입니다.
 ory/hydra
OpenID 인증을 받은 OAuth 2.0 및 OpenID Connect 제공자로, 토큰 발급, 클라이언트 관리, JWKS, 그리고 클라우드 네이티브 애플리케이션을 위한 헤드리스 API를 통한 로그인/동의 흐름 오케스트레이션을 제공합니다.
 nearai/ironclaw
로컬 암호화 스토리지, OAuth/SSO 인증, 정책 기반 접근 제어, 개인 및 프로덕션 배포를 위한 확장 가능한 도구 구축 프레임워크를 갖춘 안전하고 프라이빗한 AI 에이전트 운영 체제.
 ory/kratos
클라우드 네이티브 애플리케이션을 위한 API 우선 아이덴티티 및 사용자 관리 시스템입니다. 로그인, 등록, MFA, 복구, 프로필 관리를 처리하며 OIDC, SAML 및 소셜 로그인을 지원합니다.
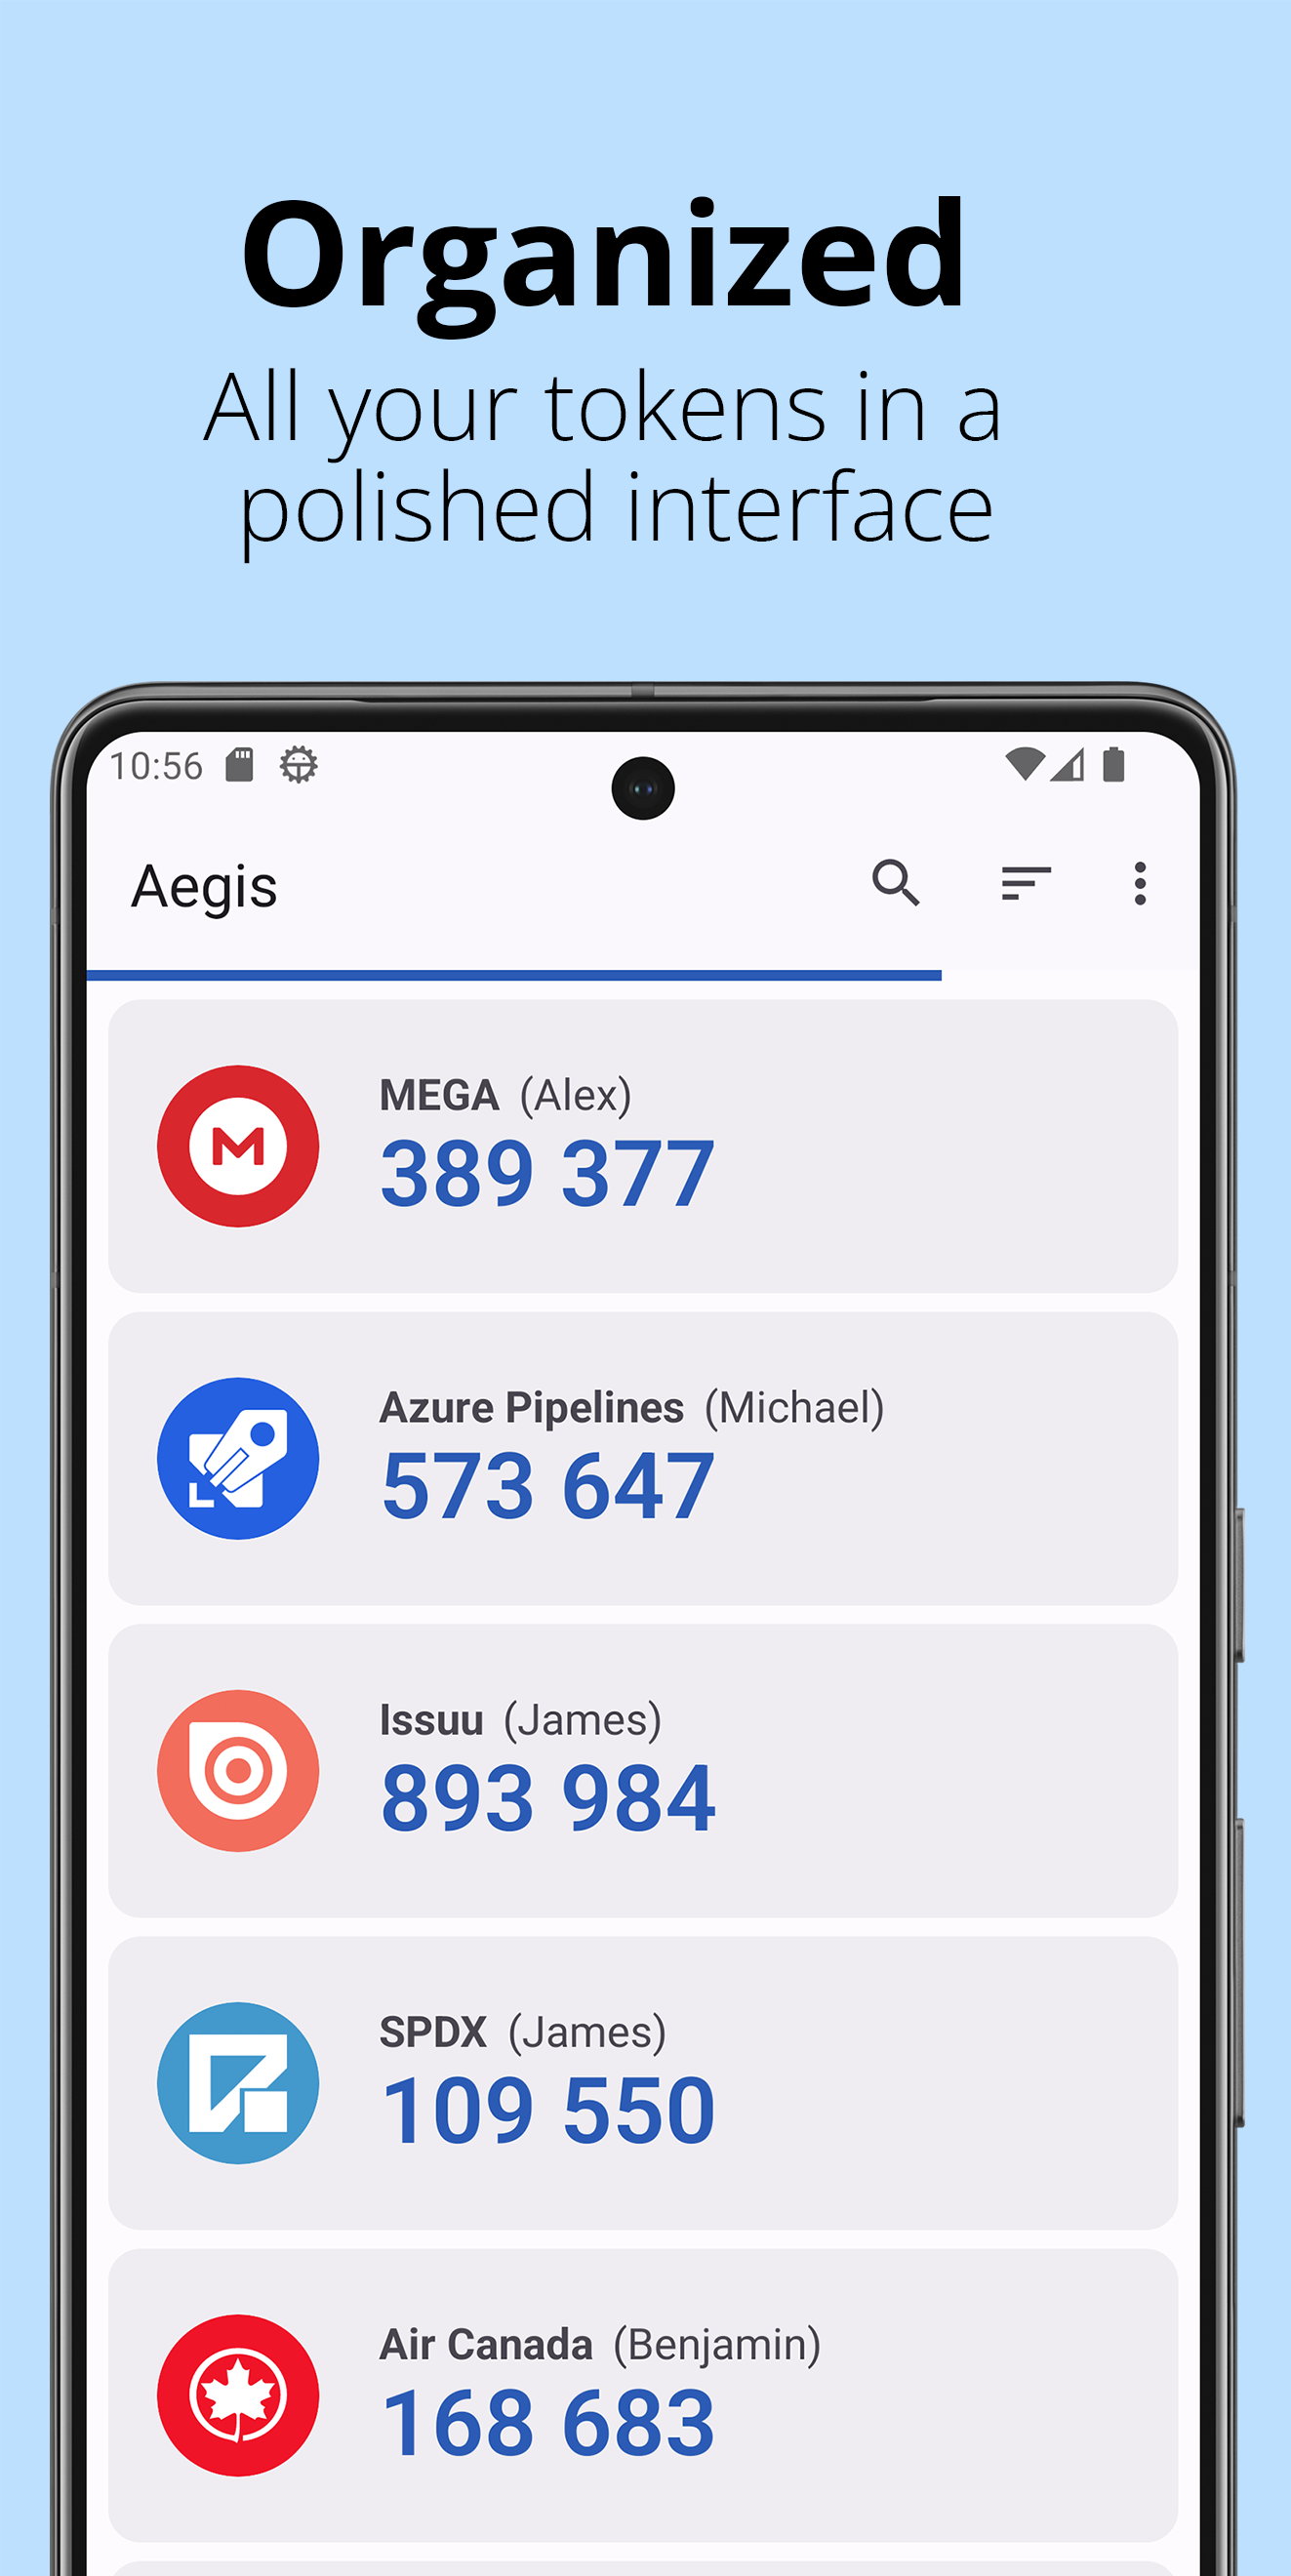 beemdevelopment/aegis
Android용 무료, 안전한 오픈소스 앱으로 2단계 인증 토큰을 관리할 수 있습니다.
 firezone/firezone
WireGuard 기반 제로 트러스트 접속 플랫폼으로, 세분화된 정책 제어, SSO 인증, 감사 로깅을 통해 기업 네트워크에 안전한 피어 투 피어 원격 접속을 제공합니다.
 warp-tech/warpgate
완전히 투명한 SSH, HTTPS, Kubernetes, 데이터베이스 및 RDP/VNC 배스천/PAM으로, 추가 클라이언트 측 소프트웨어가 필요하지 않습니다.
 sigstore/cosign
컨테이너 및 바이너리를 위한 코드 서명 및 투명성
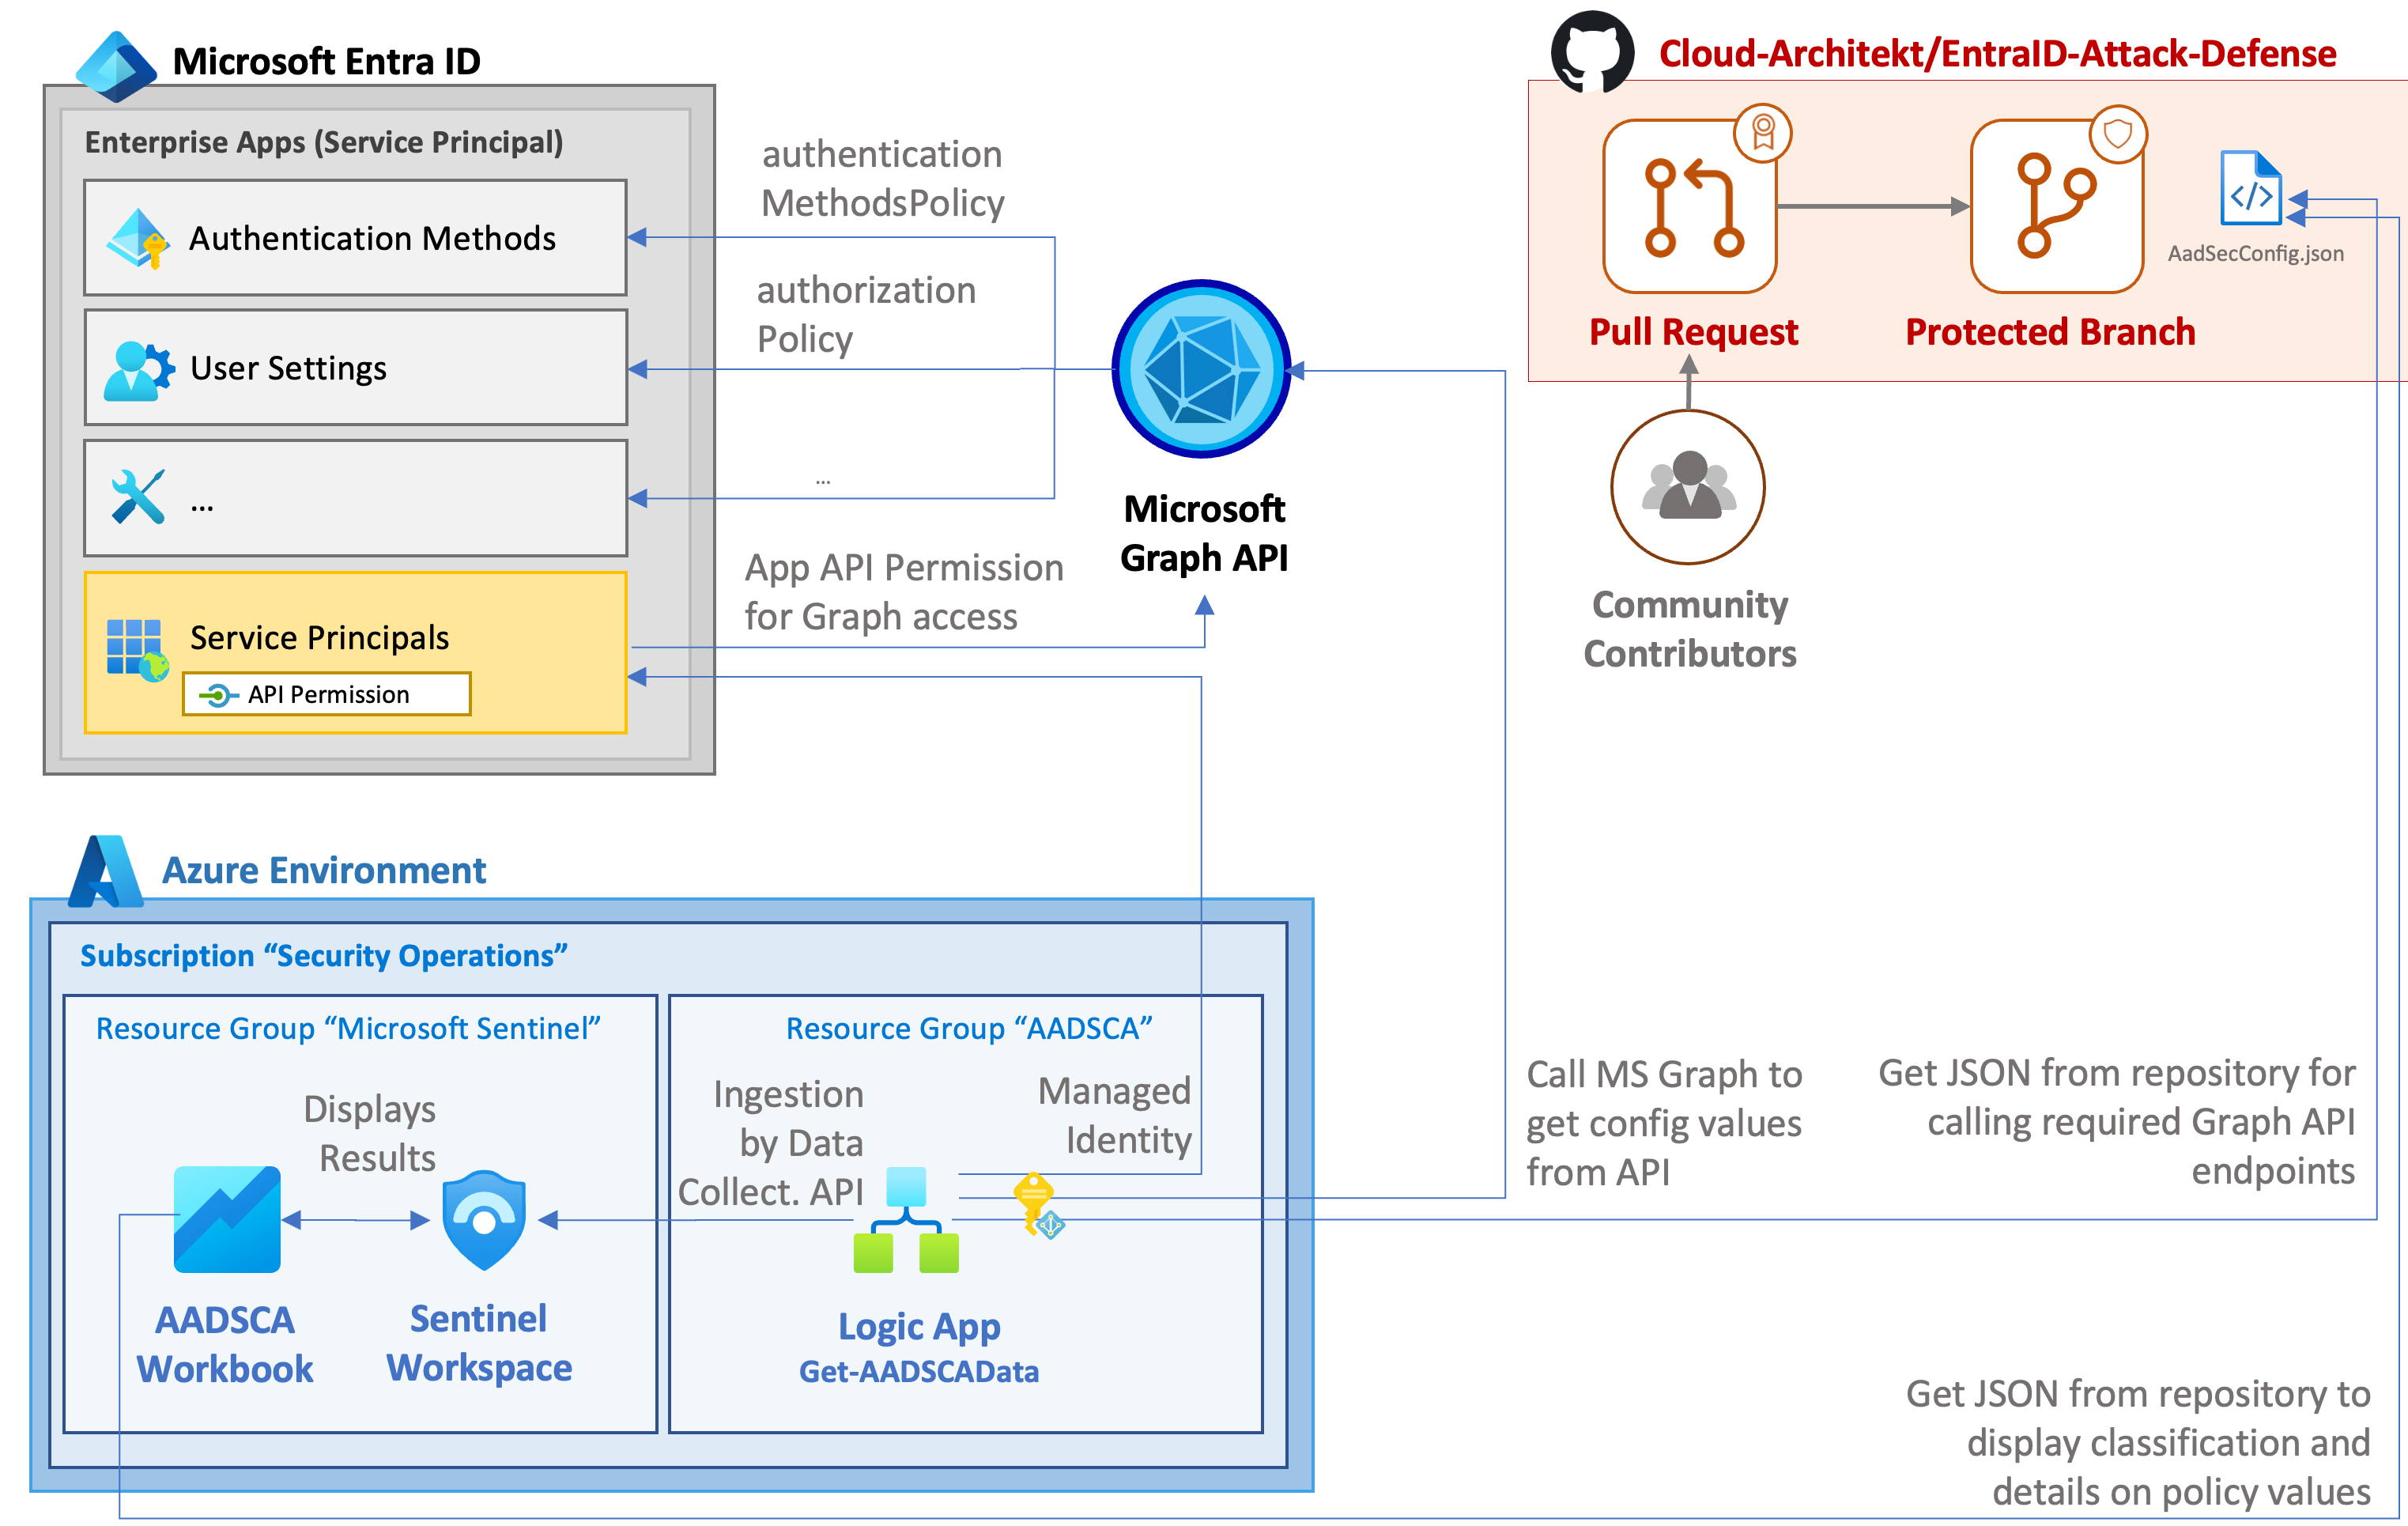 cloud-architekt/azuread-attack-defense
이 문서는 Microsoft Entra ID(이전 명칭: Azure Active Directory)에 대한 다양한 일반적인 공격 시나리오와 이를 완화하거나 탐지하는 방법을 모아 놓은 것입니다.
 kanidm/kanidm
셀프 호스팅 신원 관리 플랫폼으로, 최신 인증을 위해 WebAuthn 패스키, OAuth2/OIDC SSO, SSH 키 배포, RADIUS 및 LDAP 통합을 제공합니다.
 pomerium/pomerium
ID 인식 리버스 프록시로, 컨텍스트 인식 정책, 지속적 검증, VPN 없이 내부 앱과 서비스에 제로 트러스트 액세스를 제공합니다.
 strongswan/strongswan
strongSwan - IPsec 기반 VPN
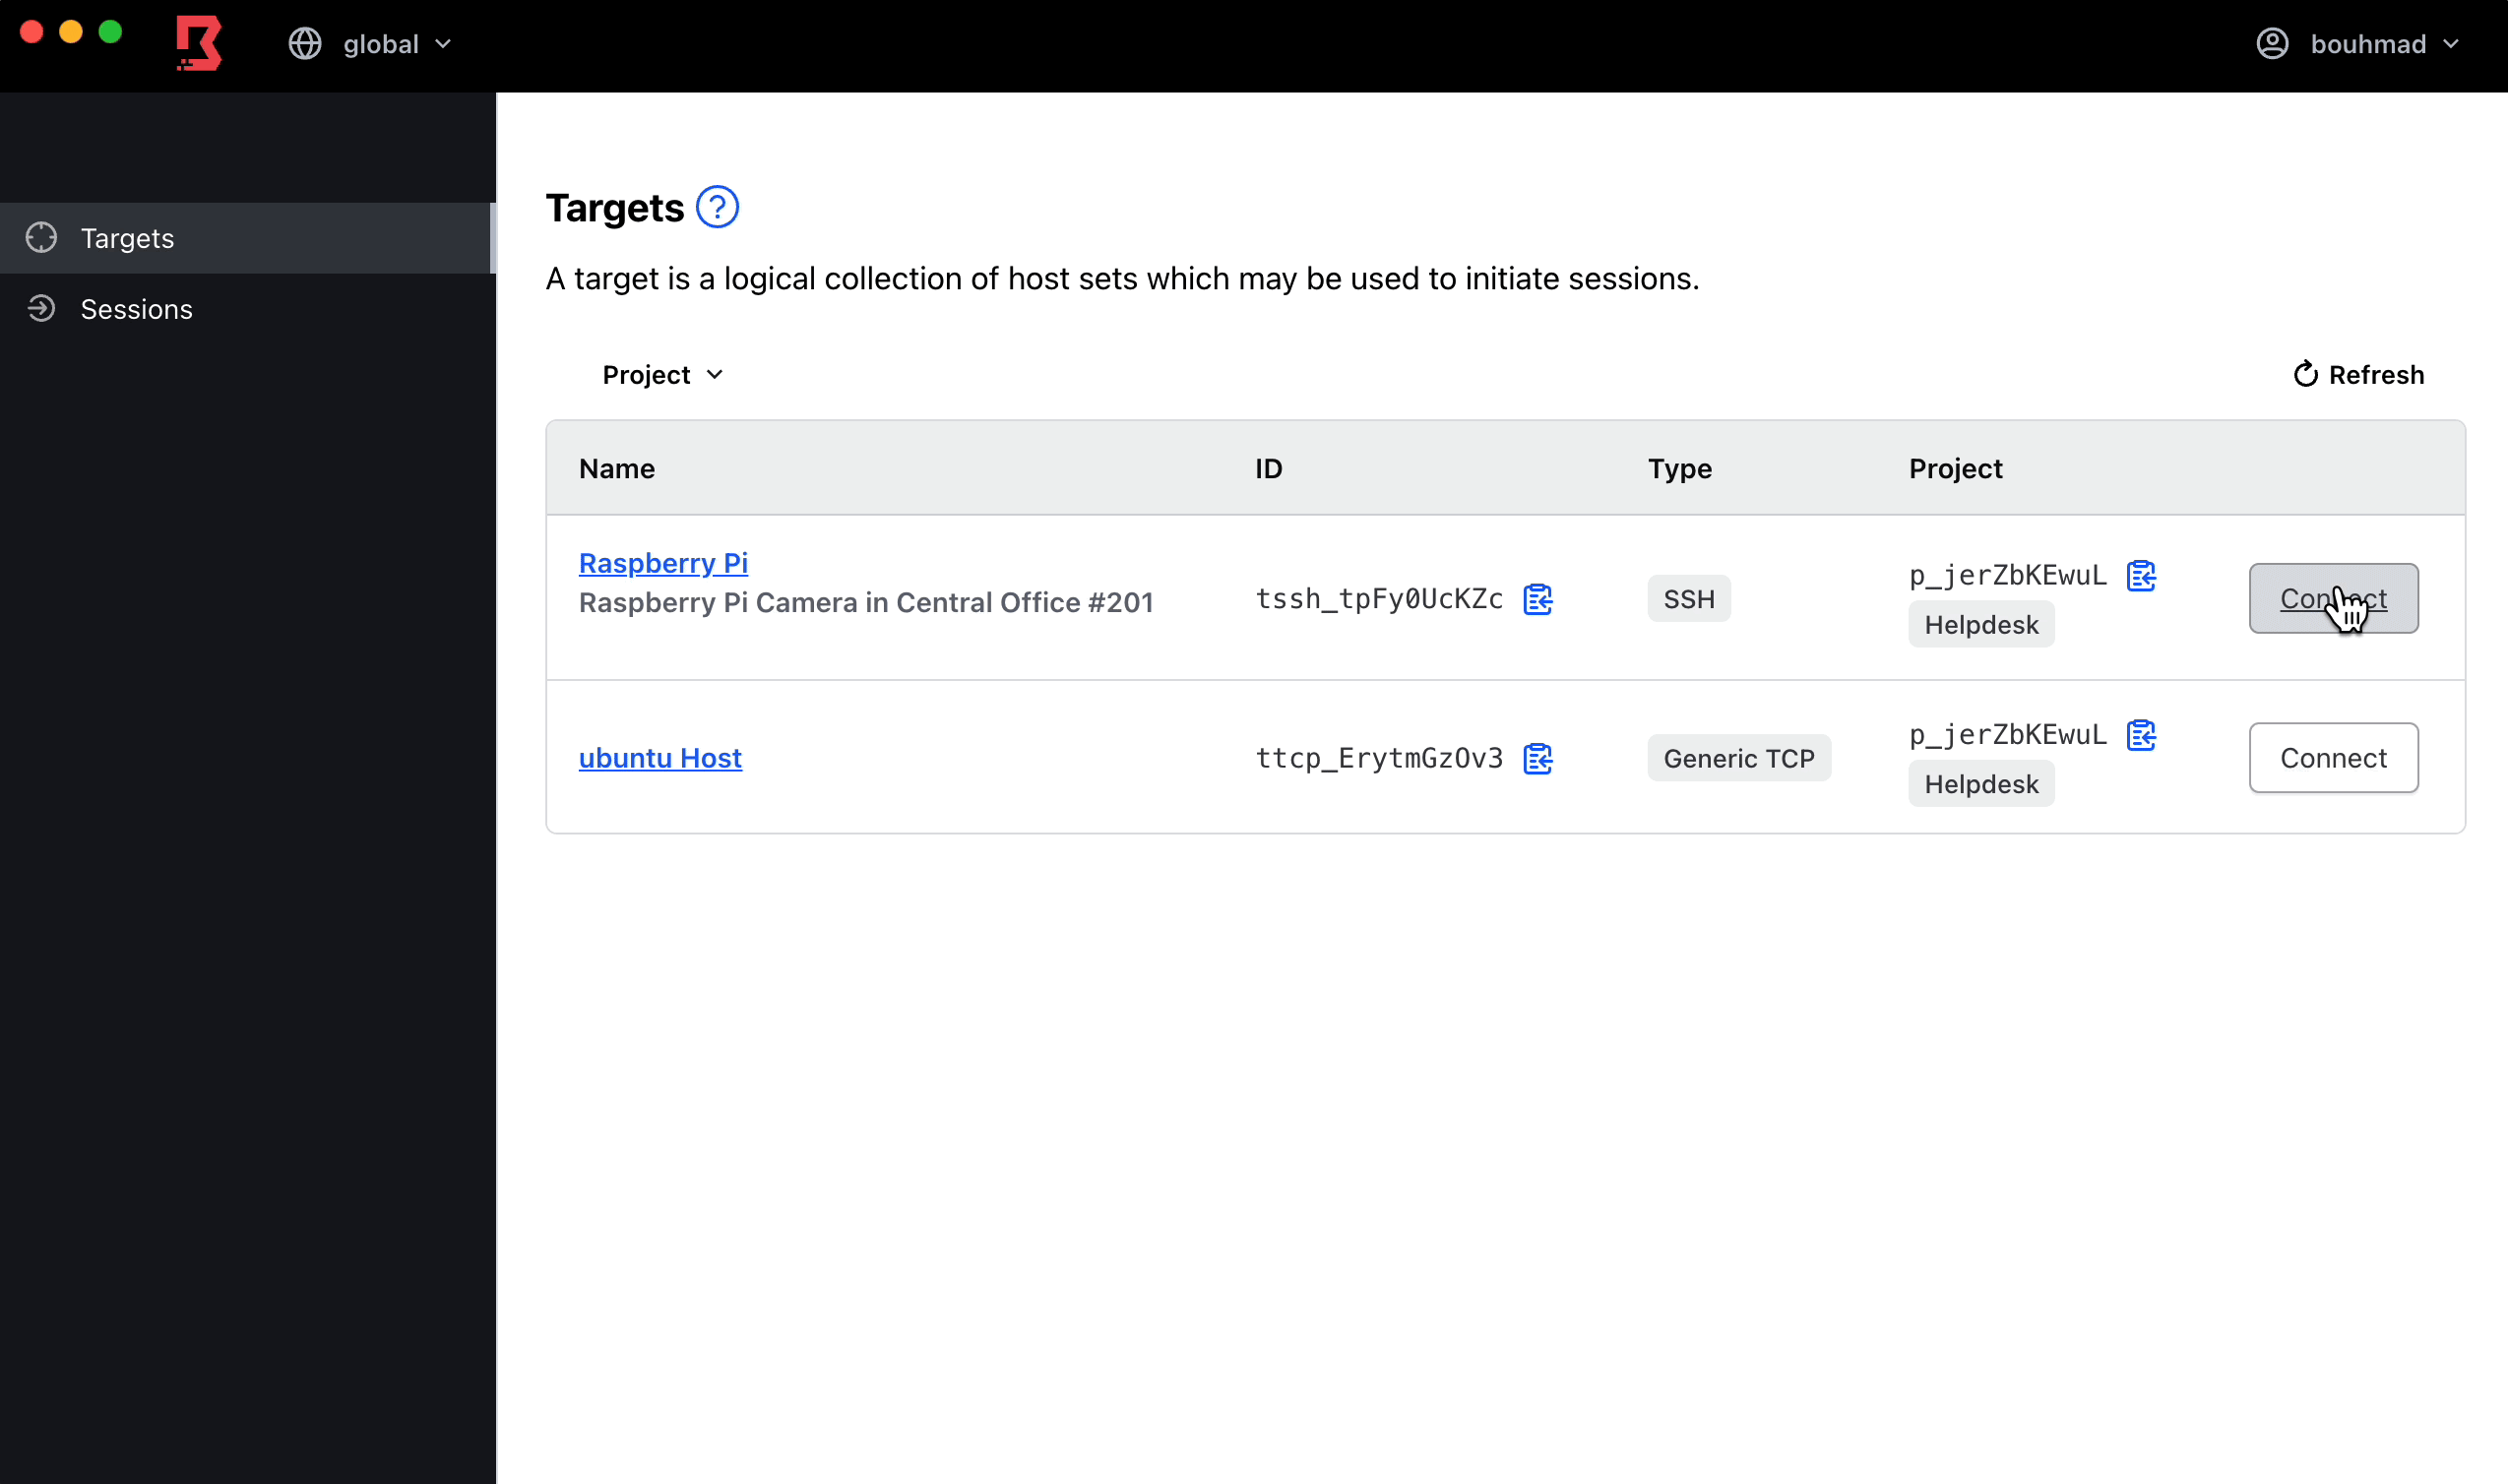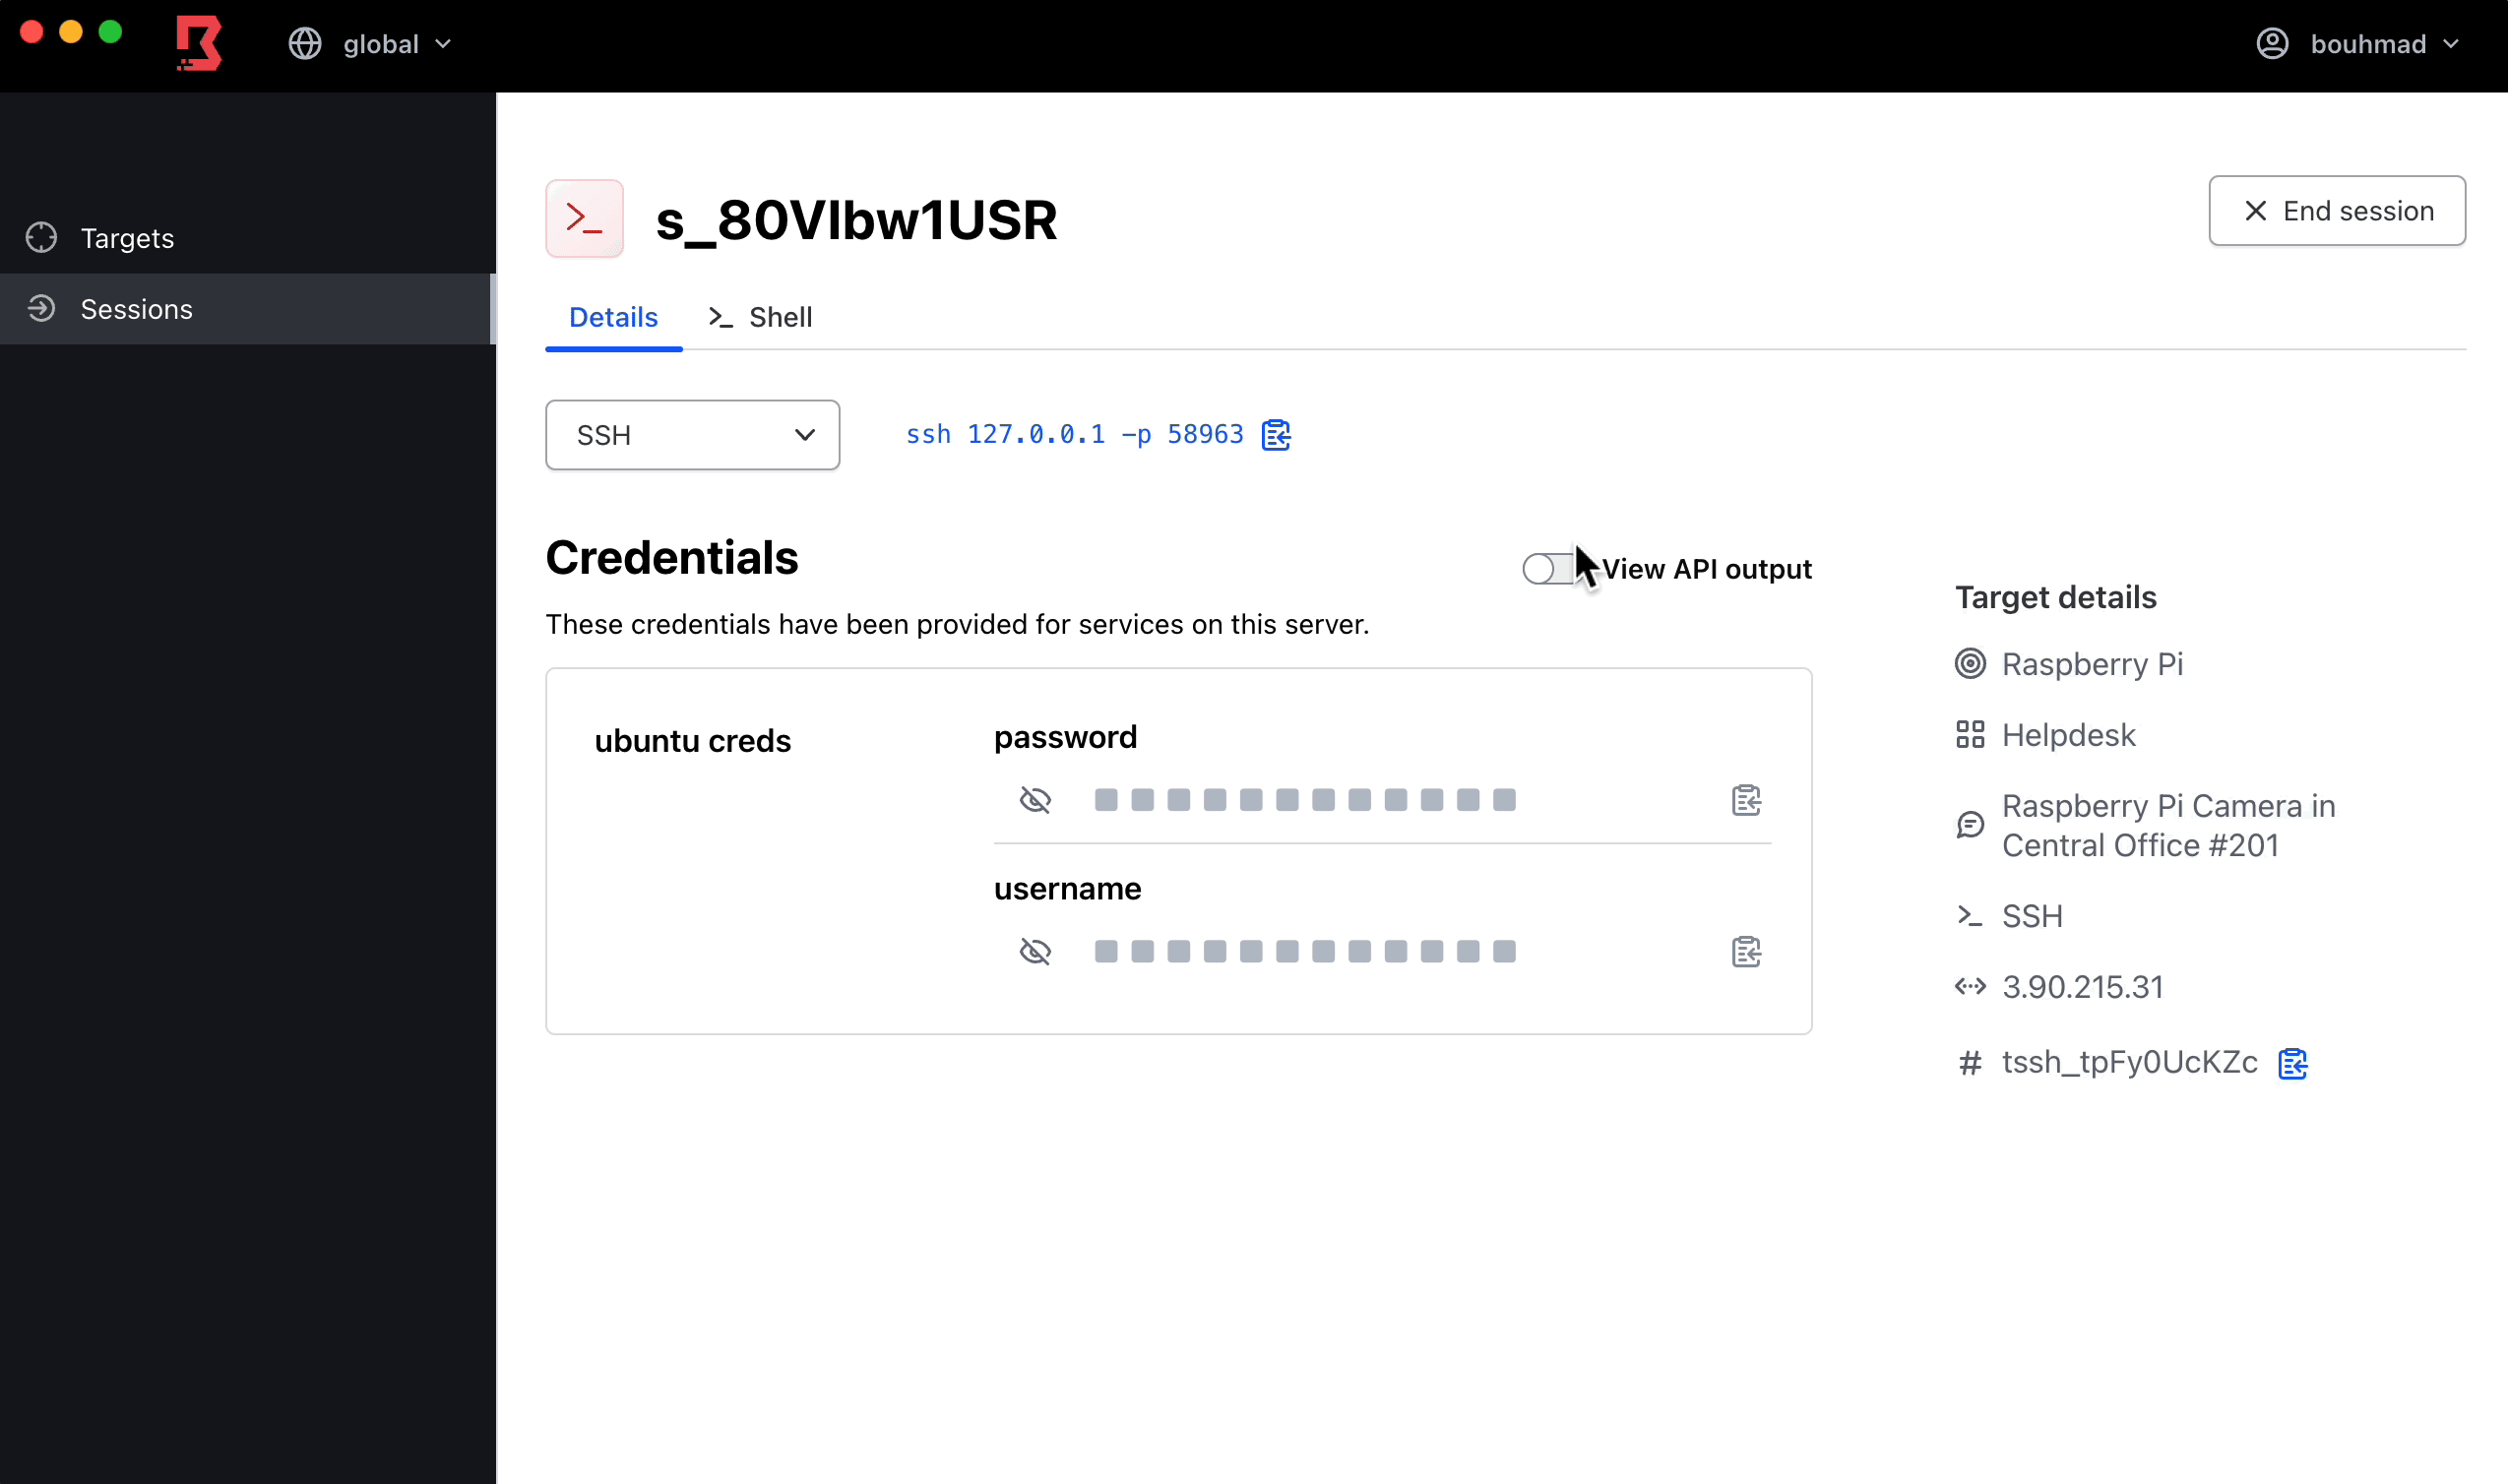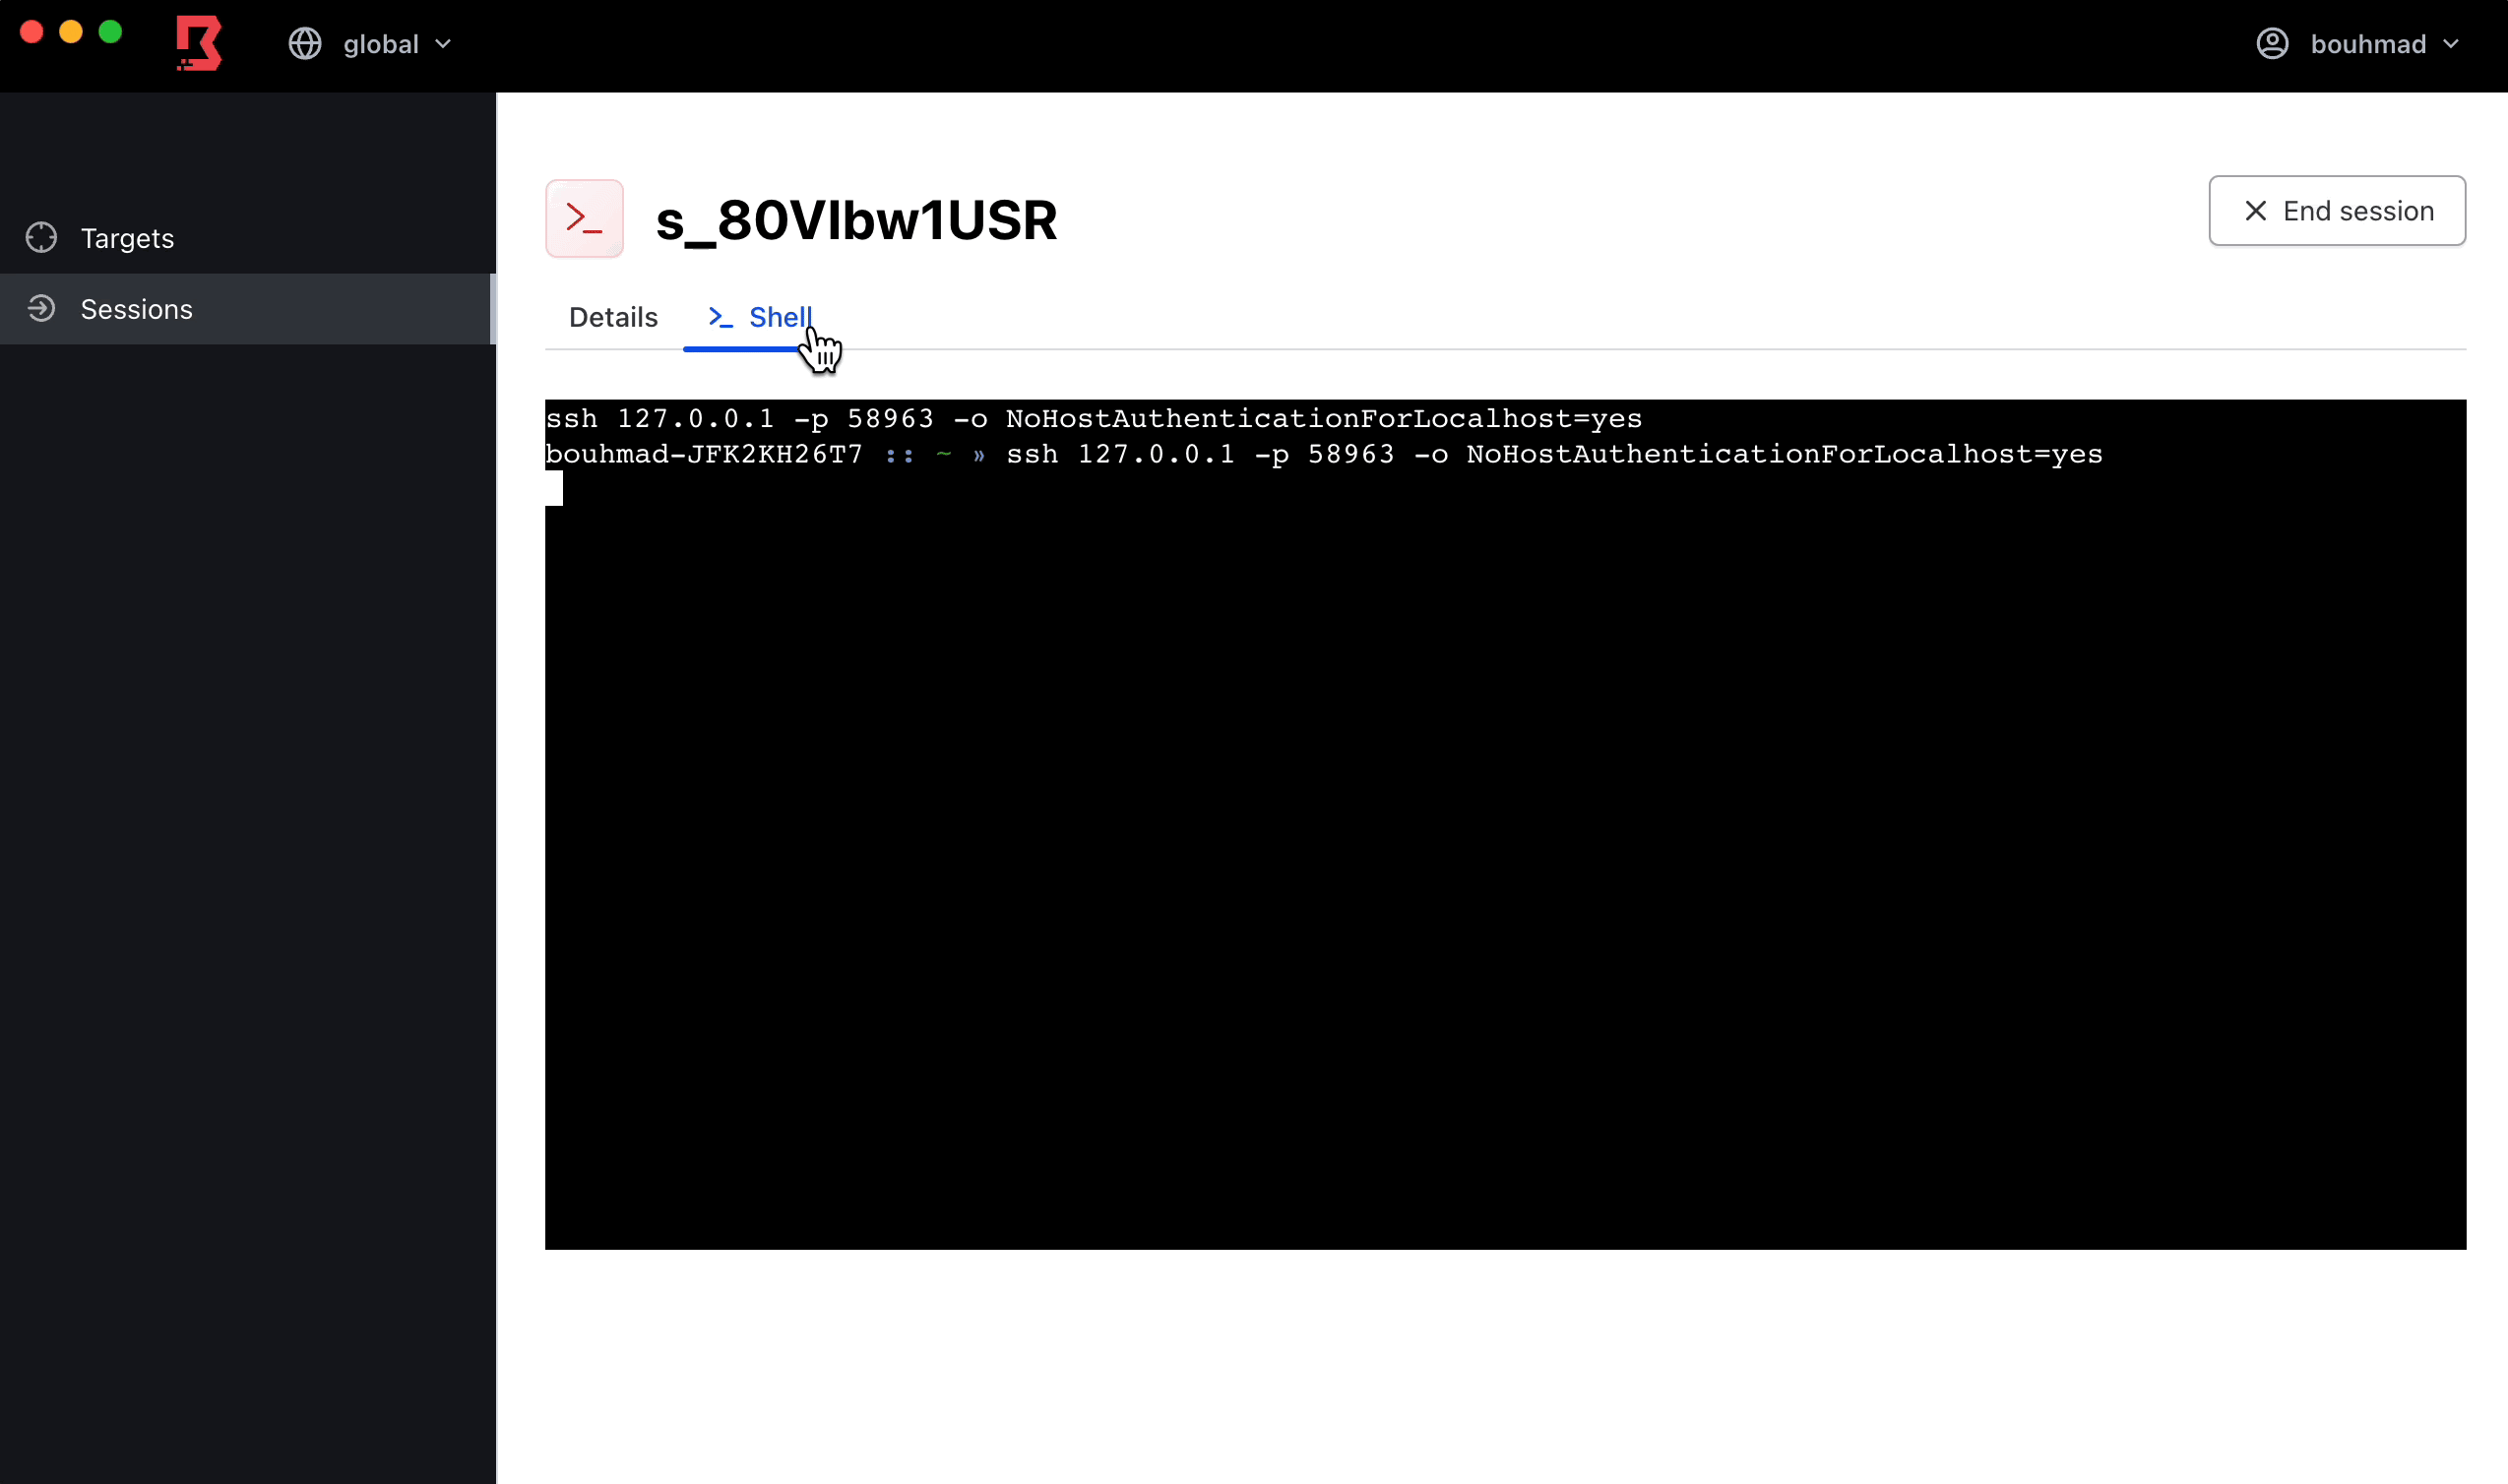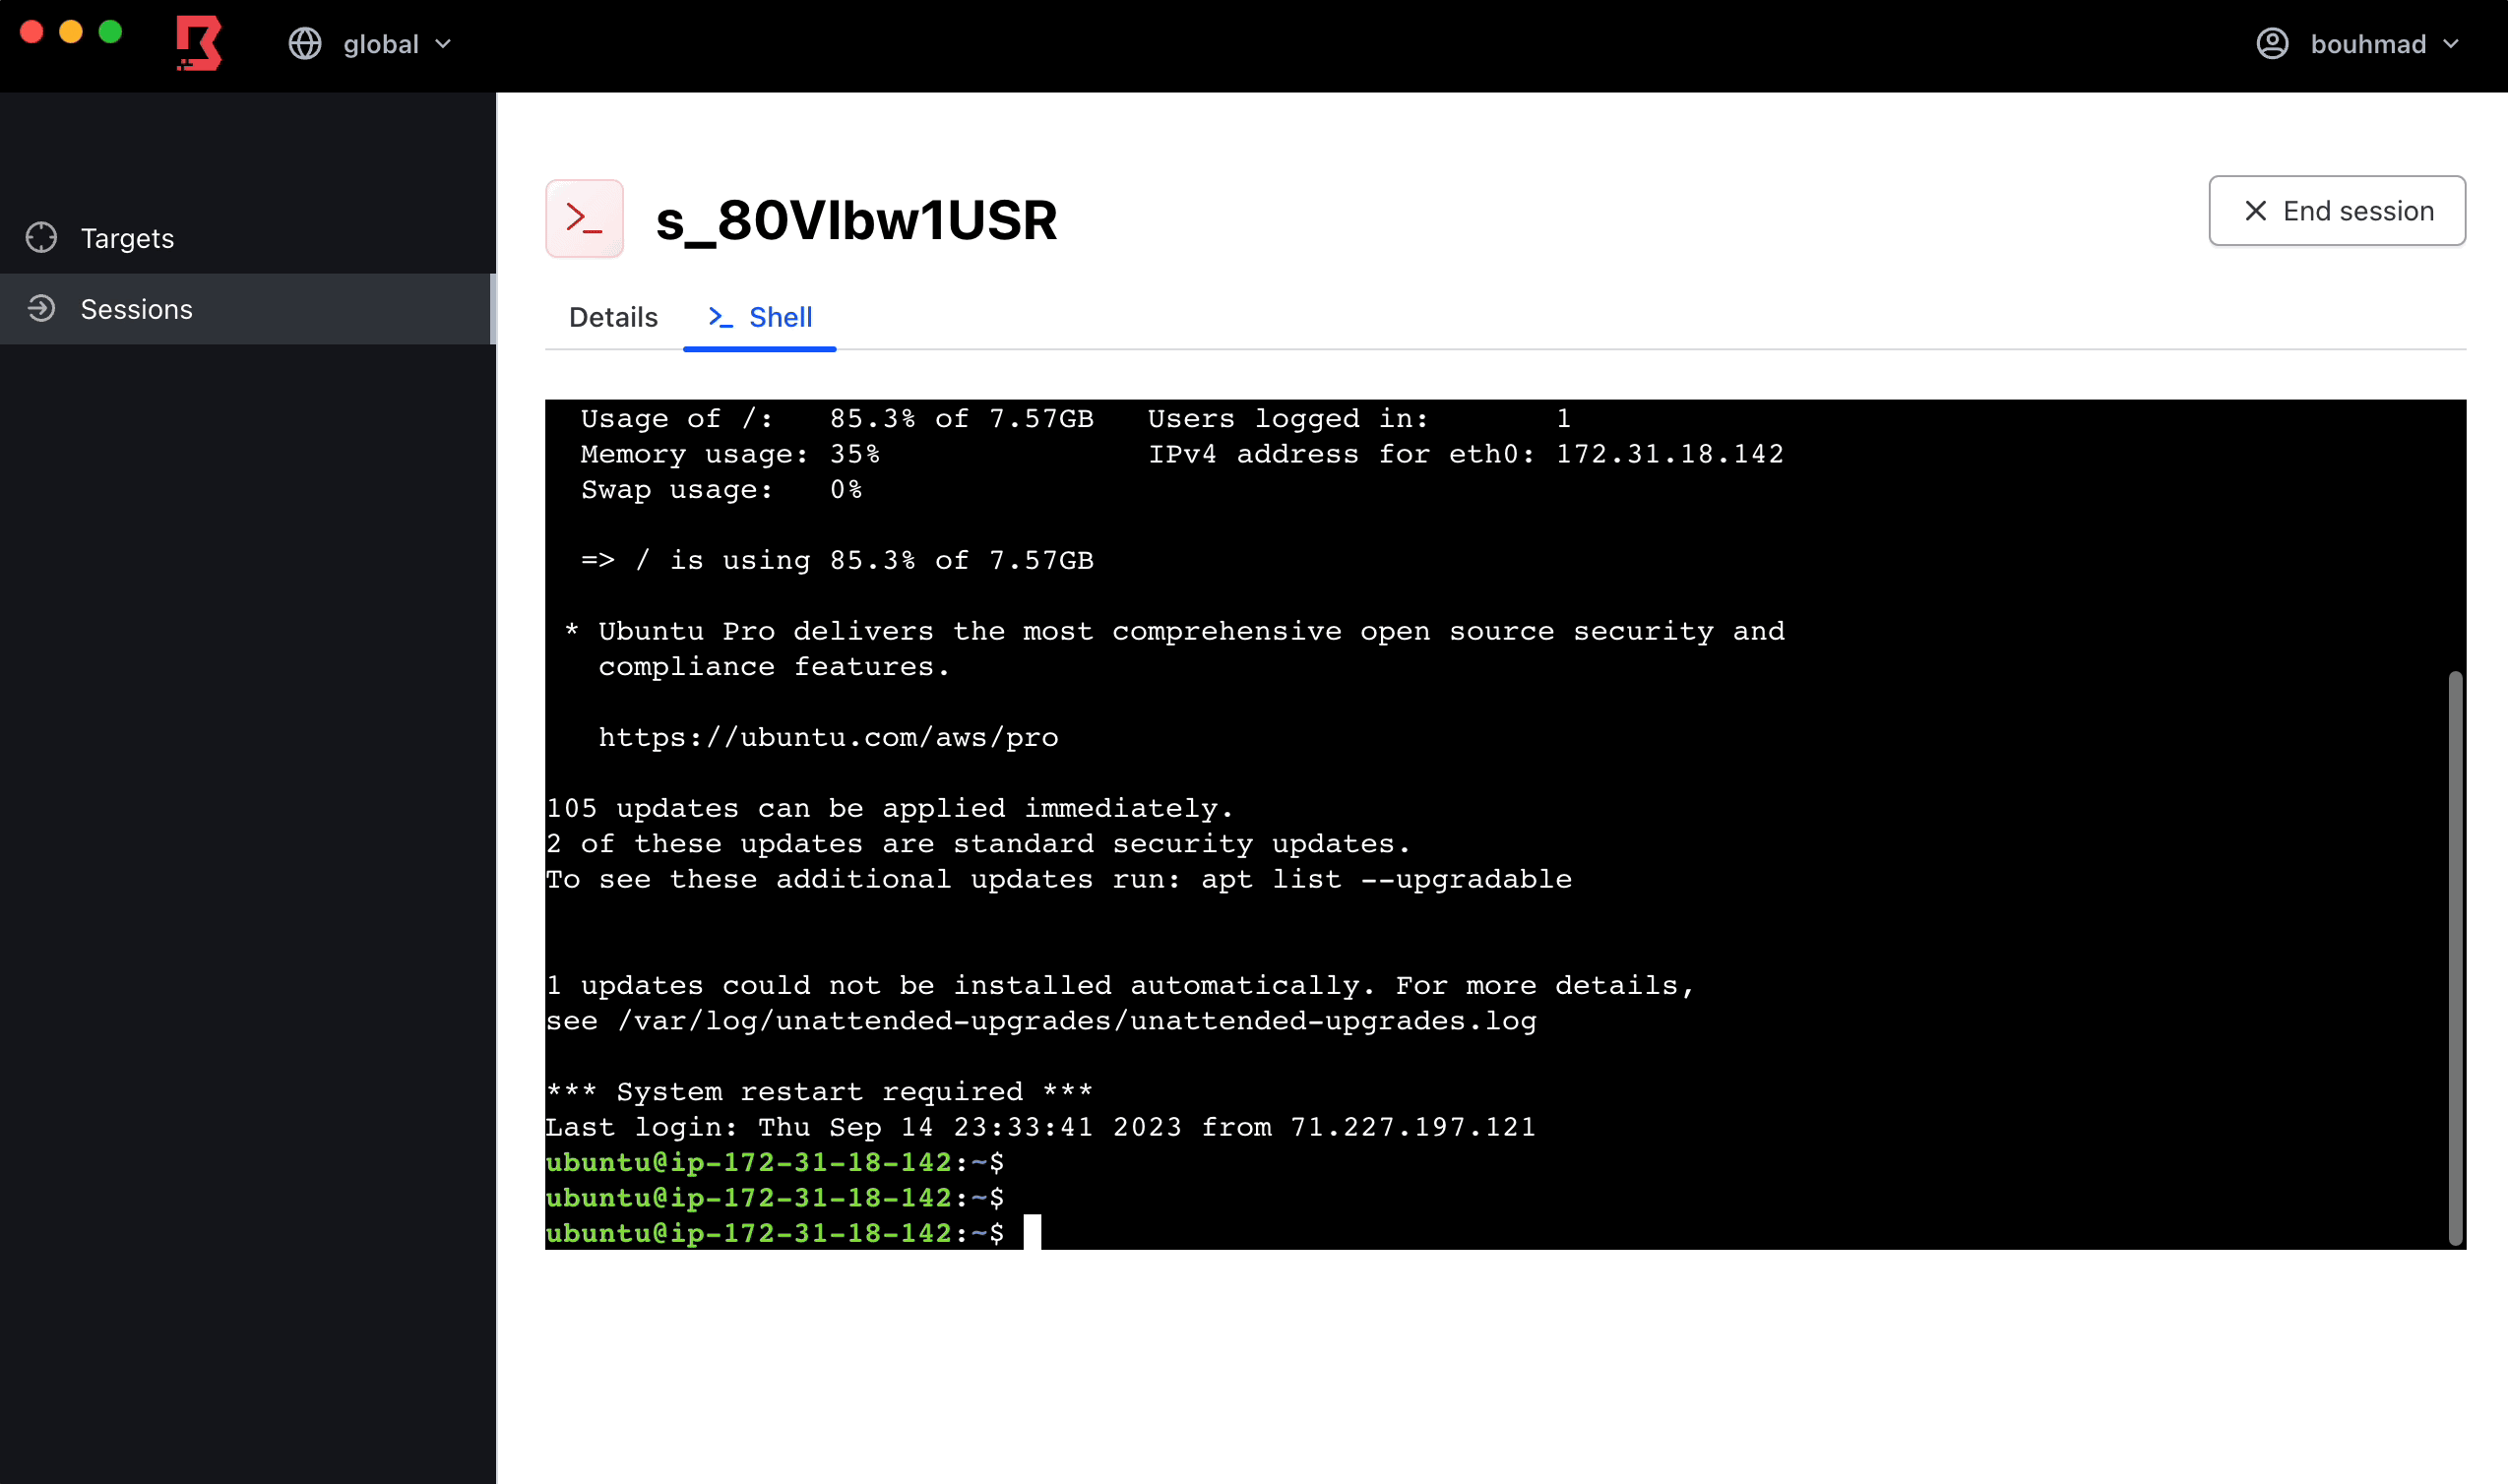 hashicorp/boundary
Boundary는 동적 인프라를 위한 ID 기반 액세스 관리를 가능하게 합니다.

