
 #1
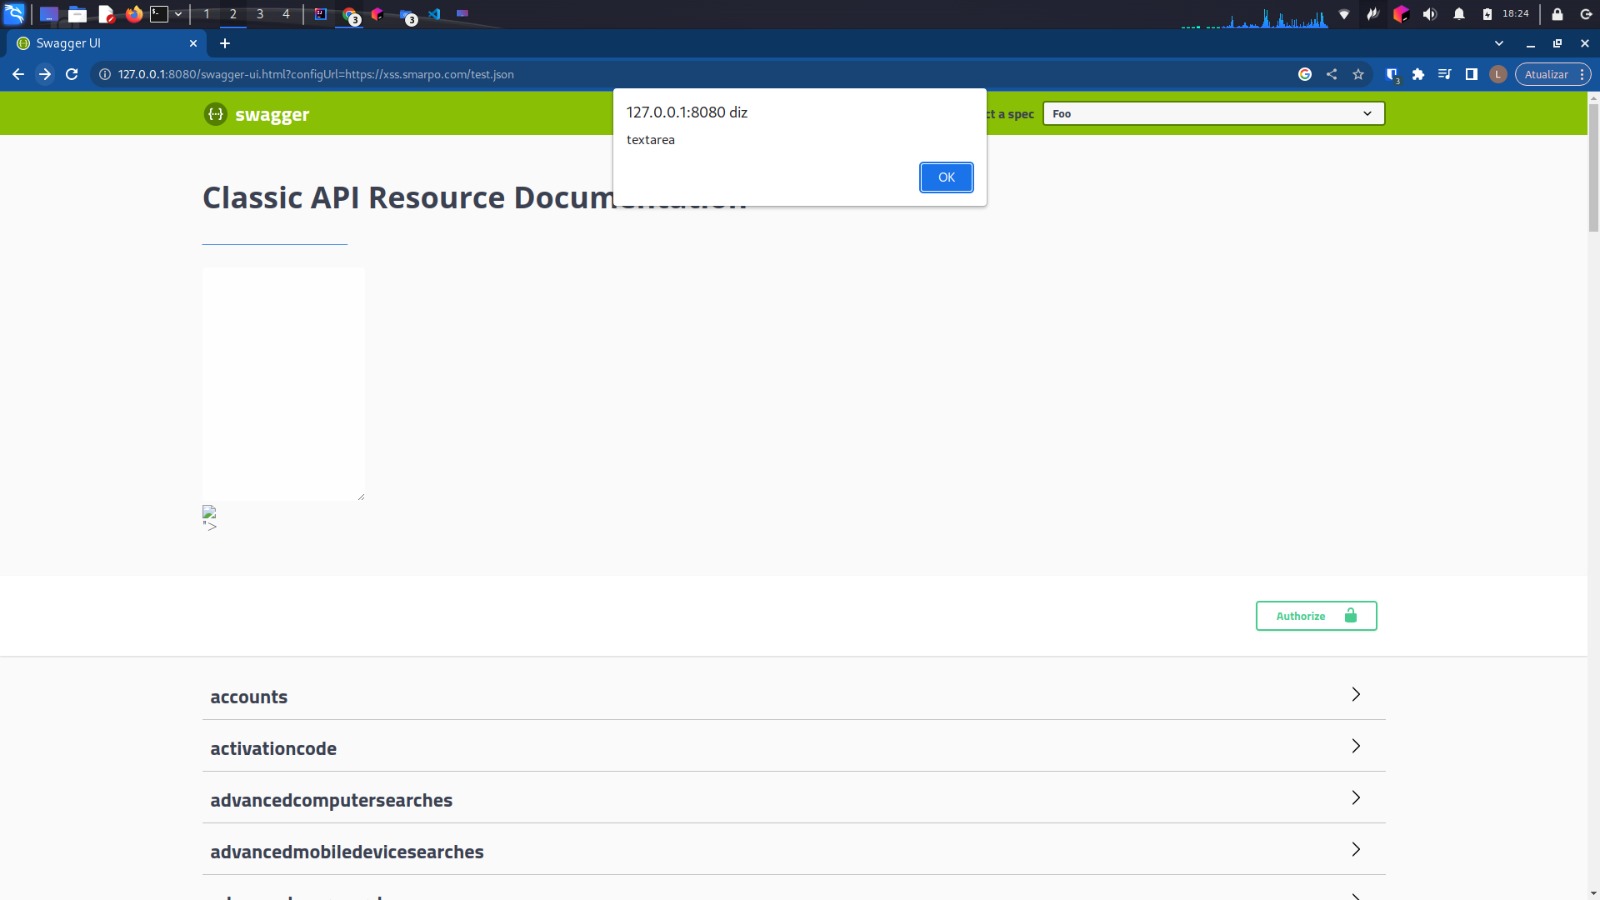
 lucasrenaa/cve-2018-25031
여러 엔드포인트에서 Selenium을 사용한 자동 탐지를 통해 Swagger UI의 CVE-2018-25031 XSS 취약점을 시연하는 Python 기반 개념 증명 스크립트.
 nbs-system/naxsi
NAXSI는 NGINX를 위한 오픈소스, 고성능, 낮은 규칙 유지보수 부담의 WAF입니다.
 zaproxy/zap-api-rust
Rust 클라이언트 라이브러리로, OWASP ZAP API에 대한 프로그래밍 방식의 접근을 지원하여 웹 애플리케이션 보안 스캐닝, 취약점 탐지, 프록시 인터셉션 기능을 제공합니다.
 jzheaux/cve-2023-34035-mitigations
CVE-2023-34035 취약점을 Spring Security에서 시연하며, 취약한 샘플 애플리케이션과 완화된 샘플 애플리케이션을 통해 올바른 서블릿 매핑 및 요청 매처 구성을 학습합니다.
 randomrobbiebf/cve-2022-45354
Download Monitor <= 4.7.60 - REST API를 통한 민감 정보 노출
 trailofbits/not-going-anywhere
보안 교육, 취약점 발견 및 수정 실습을 위해 웹, gRPC 및 database/sql 결함을 노출하는 의도적으로 취약한 Golang 프로그램.
 mx-moth/flask-saml2
SAML 서비스 제공자 및 ID 제공자를 구축하기 위한 Flask 라이브러리
 cloudgraphdev/cli
AWS, Azure, GCP, K8s 및 tencent를 위한 범용 GraphQL API 및 CSPM 도구
 randomrobbiebf/super-secret-finder
Burp 플러그인을 위한 시크릿 매칭
 boku7/azureoutlookc2
Azure Outlook Command & Control (C2) - 손상된 Windows 장치를 Outlook 사서함에서 원격으로 제어합니다. 북한 APT InkySquid / ScarCruft / APT37을 위한 위협 에뮬레이션 도구. TTP: C2 작전에…
 vagnerd/cve-2023-27587-poc
CVE-2023-27587의 간단한 PoC
 al1ex/alibab-nacos-unauthorized-reset-pwd
Alibab-Nacos-Unauthorized-Reset PWD
 vulnmachines/joomla_cve-2023-23752
Joomla! 4.0.0~4.2.7. 부적절한 액세스 검사로 인해 웹 서비스 엔드포인트에 대한 무단 접근이 허용됩니다.

 nccgroup/jwt-reauth
인증 URL에서 JWT 인증 토큰을 캐시하고 Burp Suite의 범위 내 요청에 헤더로 첨부하여 자동화된 세션 처리를 수행합니다.
 acczdy/cve-2022-24112_poc
CVE-2022-24112_POC









