

Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
카테고리

API Security

API testing, fuzzing, schema validation, authentication testing, and gateway security tools.

Kitploit 추천
추천 도구

10 선택됨
kiterunner preview#1

kiterunner

GitHubassetnote/kiterunner
3.2k5년 전
zaproxy preview#2

zaproxy

GitHubzaproxy/zaproxy
15.6k10시간 29분 전
nuclei preview#3

nuclei

GitHubprojectdiscovery/nuclei
30.4k8시간 41분 전
sqlmap preview#4

sqlmap

GitHubsqlmapproject/sqlmap
38.2k7시간 37분 전
graphql-cop preview#5

graphql-cop

GitHubdolevf/graphql-cop
6841년 전
graphw00f preview#6

graphw00f

GitHubdolevf/graphw00f
8846개월 전
Arjun preview#7

Arjun

GitHubs0md3v/arjun
6.4k1년 전
jwt_tool preview#8

jwt_tool

GitHubticarpi/jwt_tool
6.7k1년 전
crAPI preview#9

crAPI

GitHubowasp/crapi
1.6k2개월 전
automatic-api-attack-tool preview#10

automatic-api-attack-tool

GitHubimperva/automatic-api-attack-tool
4956년 전
최신관련성인기최근 업데이트
504 결과
mcpjam-to-root preview

mcpjam-to-root

GitHubitsc1sco/mcpjam-to-root

MCPJam Inspector RCE에서 root까지 — CVE-2026-23744, JupyterLab 토큰 노출, 커널 실행 및 OPSMCP 권한 상승
privilege-escalationvulnerability-analysisexploitation+5
2개월 전
Wildfire preview

Wildfire

GitHubdefineid/wildfire

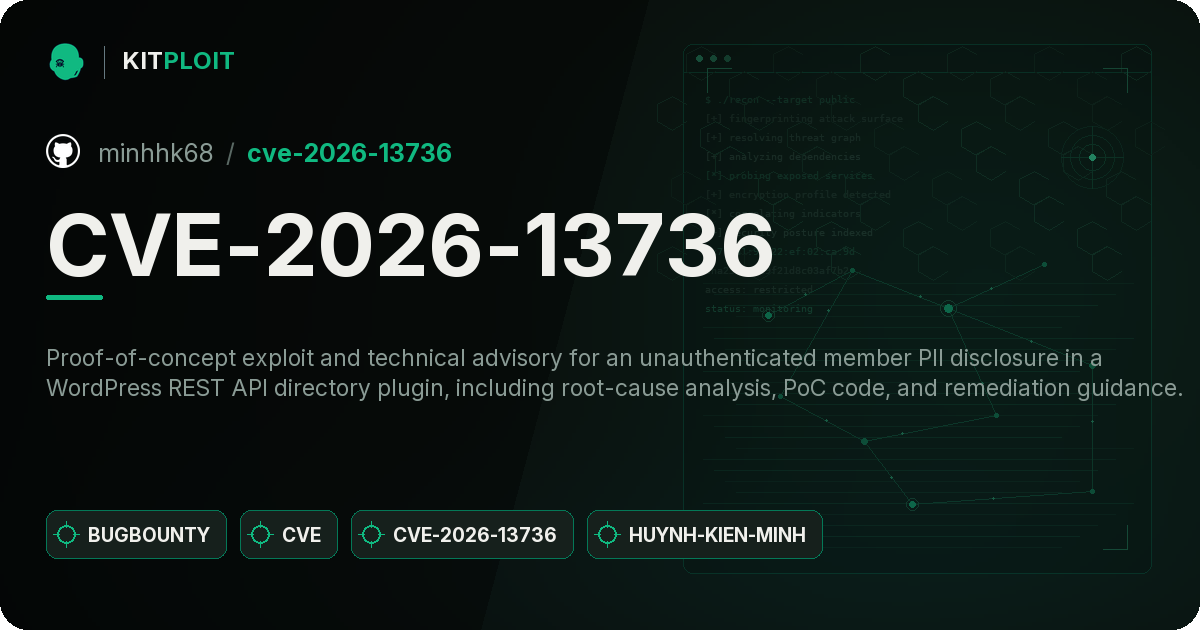
CVE-2026-39154, CometChat JS SDK의 저장형 XSS

vulnerability-analysisexploitationweb-application-exploitation+4
2개월 전
lm-fingerprint preview

lm-fingerprint

GitLabwattocyber/lm-fingerprint

토크나이저 및 동작 신호로 OpenAI 호환 LLM의 지문을 식별합니다.
reconnaissanceinformation-gatheringpenetration-testing+3
2개월 전
CVE-2026-13736 preview

CVE-2026-13736

GitHubminhhk68/cve-2026-13736

WordPress REST API 디렉터리 플러그인의 인증되지 않은 회원 PII(개인 식별 정보) 노출에 대한 개념 증명(PoC) 익스플로잇 및 기술 권고로, 근본 원인 분석, PoC 코드, 수정 지침을 포함합니다.
vulnerability-analysisexploitationinformation-gathering+3
2개월 전
POC-CVE-2026-63030-CVE-2026-60137- preview

POC-CVE-2026-63030-CVE-2026-60137-

GitHubtrandonga3/poc-cve-2026-63030-cve-2026-60137-

REST API 라우트 혼동(route-confusion)과 SQL 인젝션을 활용한 WordPress 코어 익스플로잇 체인으로, 인증되지 않은 RCE(원격 코드 실행), 권한 상승, 그리고 전체 서버 장악을 달성합니다.
privilege-escalationvulnerability-analysisexploitation+6
3개월 전
CVE-2026-53959 preview

CVE-2026-53959

GitHubanirbala98/cve-2026-53959

4gaBoards < 3.3.9 - 사용자 정보 공개

vulnerability-analysisexploitationweb-application-exploitation+5
13개월 전
sentrymcp preview

sentrymcp

GitHubzaydmulani09/sentrymcp

MCP(Model Context Protocol) 서버를 위한 정적 + 런타임 보안 스캐너

static-analysisvulnerability-scannerssecret-detection+3
3개월 전
CVE-2026-64849 preview

CVE-2026-64849

GitHubbiutrap/cve-2026-64849

CVE-2026-64849에 대한 개념 증명 익스플로잇: 조작된 POST를 통해 MLflow 웹훅 API에서 SSRF를 트리거하여 169.254.169.254에서 클라우드 인스턴스 메타데이터를 가져옵니다.
vulnerability-analysisexploitationweb-application-exploitation+4
3개월 전
CVE-2026-19478-PoC preview

CVE-2026-19478-PoC

GitHubdavkharrr/cve-2026-19478-poc

GitLab의 GraphQL API에서 인증되지 않은 원격 코드 삽입을 위한 개념 증명 익스플로잇으로, 제작된 쿼리를 사용하여 공개 프로젝트와 사용자를 수정하거나 삭제합니다.

vulnerability-analysisexploitationweb-application-exploitation+3
113개월 전
CVE-2026-19650-CVE-2026-19478 preview

CVE-2026-19650-CVE-2026-19478

GitHubhorkimhab/cve-2026-19650-cve-2026-19478

GitLab GraphQL 취약점을 대상으로 하는 CVE-2026-19650 및 CVE-2026-19478용 개념 증명(PoC) 익스플로잇 리소스로, 승인된 연구, 테스트 및 실험실 환경에서 사용하도록 설계되었습니다.
vulnerability-analysisexploitationweb-application-exploitation+4
3개월 전
EITS-Portal-Exploit-CVE-2026-31367-PoC preview

EITS-Portal-Exploit-CVE-2026-31367-PoC

GitHubhereticl1nk/eits-portal-exploit-cve-2026-31367-poc

EITS Admin Dashboard v2.4.0의 /api/v1/debug에서의 명령어 삽입을 통한 인증되지 않은 RCE에 대한 PoC 익스플로잇으로, 노출된 서버에서 임의 OS 명령 실행을 허용합니다.

vulnerability-analysisexploitationweb-application-exploitation+2
3개월 전
CVE-2026-71204-PoC preview

CVE-2026-71204-PoC

GitHubnel-droid/cve-2026-71204-poc

PoC: changedetection.io 설정 블라인드 병합 대량 할당 (CVE-2026-71204, 중간 6.3)

authentication-authorizationvulnerability-analysisexploitation+2
3개월 전
CVE-2026-72585-PoC preview

CVE-2026-72585-PoC

GitHubnel-droid/cve-2026-72585-poc

PoC: Grafana Editor 역할이 보호된 연락 지점을 삭제함 (CVE-2026-72585, Medium 6.5)

authentication-authorizationvulnerability-analysisexploitation+2
3개월 전
CVE-2026-71203-PoC preview

CVE-2026-71203-PoC

GitHubnel-droid/cve-2026-71203-poc

PoC: changedetection.io 인증되지 않은 OpenAPI 스키마 노출 (CVE-2026-71203, 중간 5.3)

vulnerability-analysisexploitationapi-security-testing+4
3개월 전
CVE-2026-73519-WolfStack-PoC preview

CVE-2026-73519-WolfStack-PoC

GitHubsqueeze440/cve-2026-73519-wolfstack-poc

CVE-2026-73519 - WolfStack 하드코딩 클러스터 시크릿으로 인한 인증되지 않은 RCE (CVSS 9.8) PoC

container-securityvulnerability-analysisexploitation+3
3개월 전
BurpAPISecuritySuite preview

BurpAPISecuritySuite

GitHubteycir/burpapisecuritysuite

15가지 공격 유형, 108개 이상의 페이로드, 지능형 퍼징, BOLA/IDOR 탐지, AI 통합 및 자동화된 정찰을 갖춘 API 보안 테스트용 Burp Suite 확장 프로그램입니다. Nuclei, Turbo Intruder 및 외부 도구 통합을 통해…

web-vulnerability-scannersvulnerability-analysisweb-application-exploitation+4
753개월 전
Metabase-Setup-Endpoint-SQLi-Fix preview

Metabase-Setup-Endpoint-SQLi-Fix

GitHububitquity/metabase-setup-endpoint-sqli-fix

설정(setup) 엔드포인트에서 인증되지 않은 SQL 인젝션을 수정합니다. 원시 JDBC 쿼리를 ORM 파라미터화와 상수 시간(constant-time) 토큰 검증으로 대체합니다.

defensive-toolsvulnerability-analysisweb-security+3
13개월 전
CVE-2026-27344 preview

CVE-2026-27344

GitHubac8999/cve-2026-27344

inseriswiss inseri core inseri-core의 권한 부여 누락으로 잘못 구성된 접근 제어 보안 수준을 악용할 수 있습니다. 이 문제는 inseri core n/a부터 <= 1.0.5까지 영향을 미칩니다.


authentication-authorizationvulnerability-analysisweb-application-exploitation+3
3개월 전
이전1…101112…28다음







