#1
Tools focused on penetration testing, reversing, and securing Android apps and the Android OS.
Kitploit 추천
 woshigenm/cve-2026-98937
Android 비특권 태스크에 커널 콜체인 주소를 유출하여 KASLR 슬라이드 도출을 가능하게 하는 Linux perf/core 권한 검사 우회에 대한 검증된 PoC 및 분석입니다.
 suffixing/apkscope
인간과 AI 에이전트를 위한 Android 리버스 엔지니어링: 밀리초 단위의 타입 지정된 Java, xref, API 및 시크릿 정찰, APK diff, 재서명, 네이티브 뷰어 및 MCP 서버. JVM 없이 단일 Rust 실행 파일.
 lauriewired/jadxecute
JADX-gui 동적 디컴파일러 조작을 위한 스크립팅 플러그인
 anasfik/flutterguard
Android에서 Flutter APK에 대한 오프라인 보안 감사를 수행합니다. 권한, SDK, 엔드포인트 및 잠재적 시크릿을 검사합니다. 루트, 계정, 광고 또는 분석이 필요하지 않습니다.
 jankammerath/bogusmips
Android 앱의 디스어셈블리, 리어셈블리, 리버스 엔지니어링 및 감사를 위한 포렌식 분석
 k4n3co/lab-rats-v1.6
Lab-RATS는 최신 현대 안드로이드 릴리스를 지원하며, 세련된 웹 인터페이스를 통해 원격 모니터링, 관리 및 상호작용을 가능하게 하는 강력하고 가벼운 기능이 풍부한 안드로이드 원격 관리 도구입니다.
 rapid7/metasploit-javapayload
Metasploit용으로 더 이상 사용되지 않는 Java 페이로드 라이브러리로, Maven으로 빌드된 Java 및 Android Meterpreter 에이전트를 제공합니다. metasploit-payloads에 병합되었습니다.
 camsshaft/ionstack-s22-cve-2026-43499
SELinux permissive, 기기별 kallsyms 및 패닉 로깅과 함께 CVE-2026-43499를 통해 커널 도메인 루트 권한을 획득하는 Samsung Galaxy S22용 안드로이드 커널 익스플로잇.
 hmascs/ksuroot
CVE-2026-43499를 악용하여 KernelSU를 설치하는 원클릭 Android 커널 루팅 도구로, 공식·번들·커스텀 .so 페이로드 소스를 지원합니다.
 n1nj4sec/pupy
Pupy는 python과 C로 작성된 오픈소스, 크로스 플랫폼(Windows, Linux, OSX, Android) C2 및 포스트 익스플로잇 프레임워크입니다.
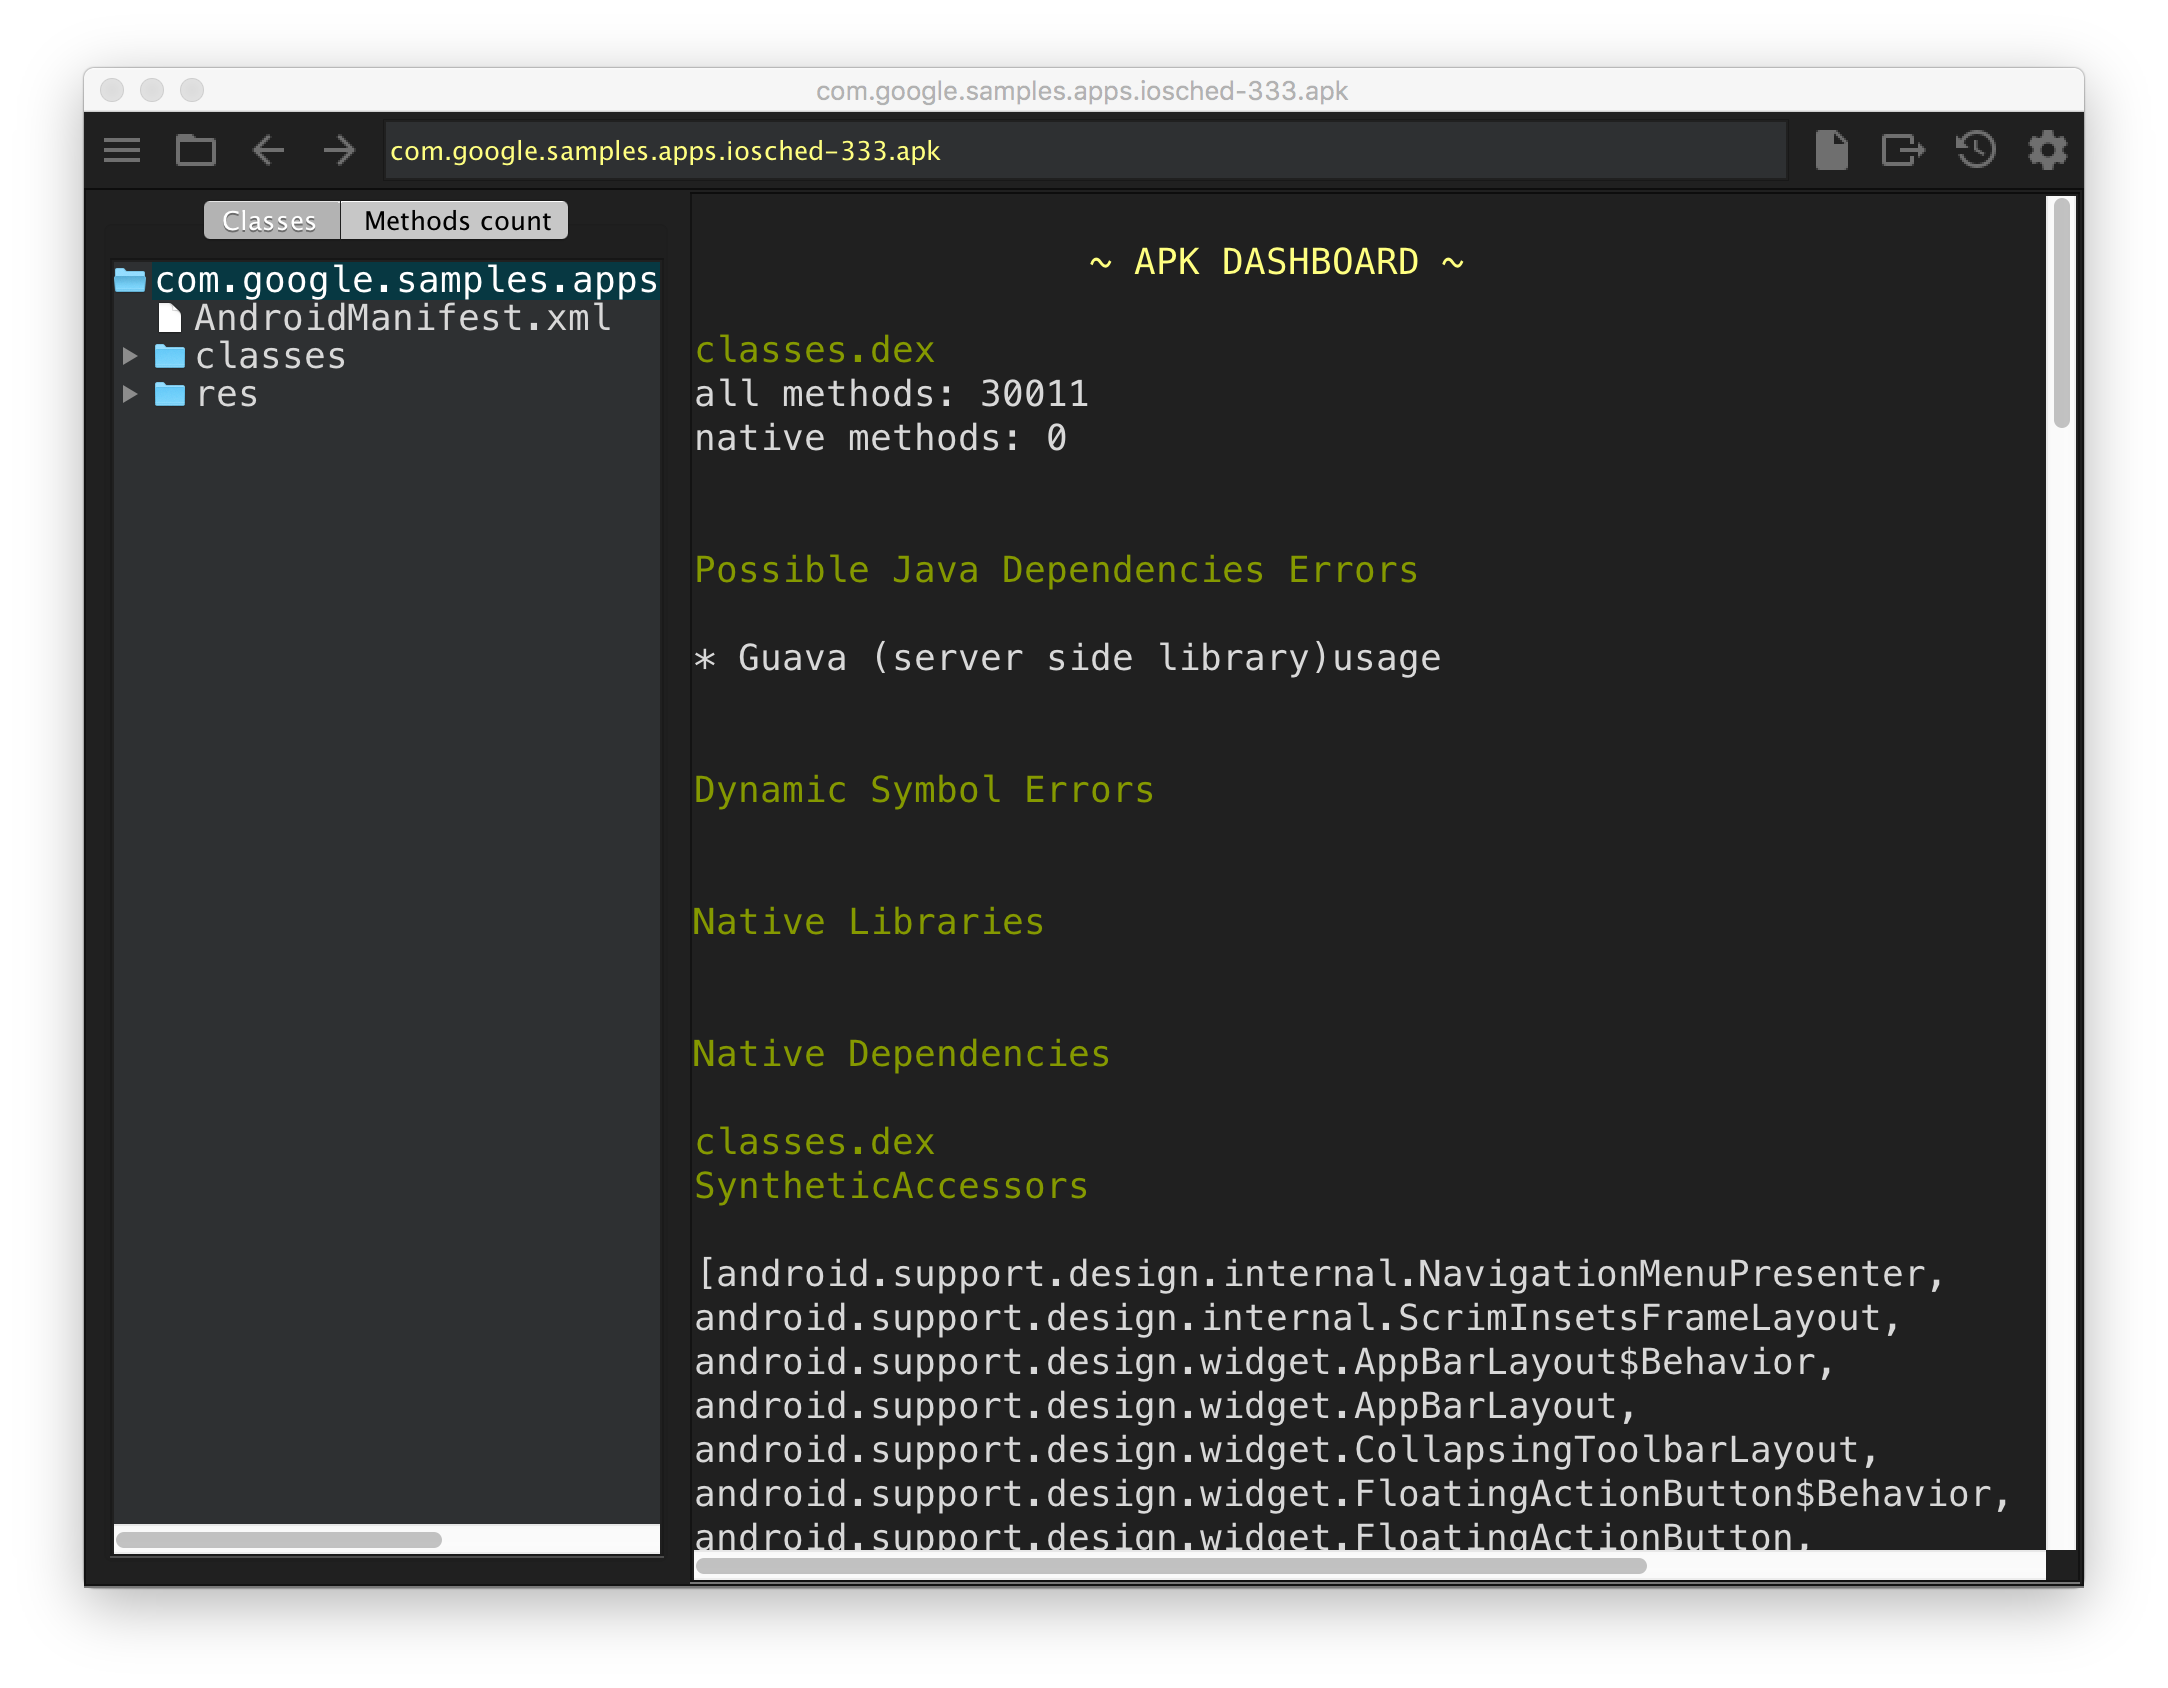 google/android-classyshark
Android 및 Java 바이트코드 뷰어
 thespeedx/tbomb
이것은 Linux 및 Termux 용 SMS 및 통화 폭격기입니다.
 ahmyth/ahmyth-android-rat
안드로이드 원격 관리 도구
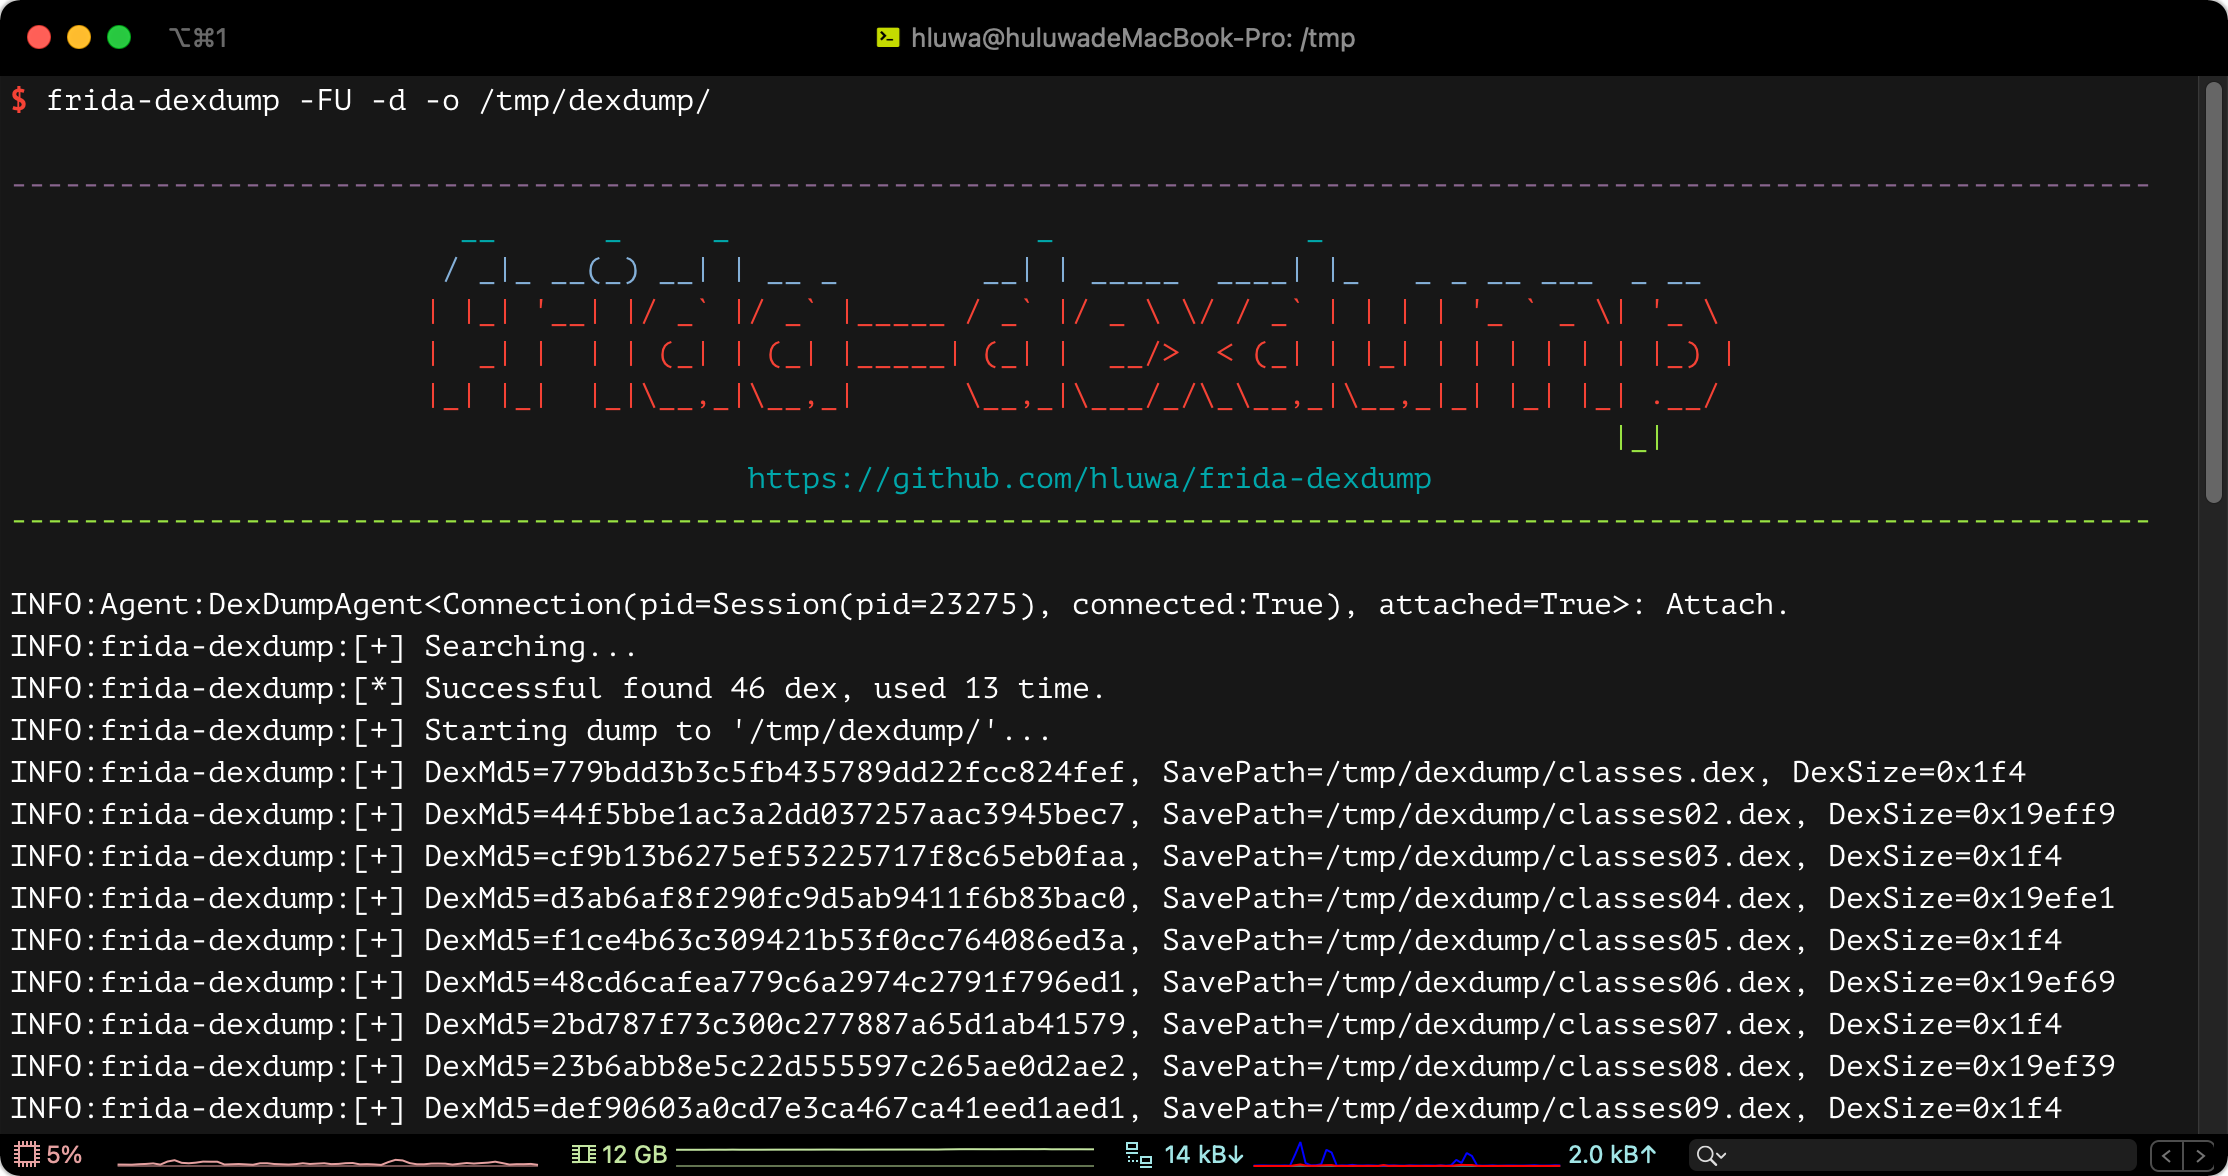 hluwa/frida-dexdump
메모리 내 dex를 덤프하여 보안 엔지니어의 악성코드 분석을 지원하는 frida 도구.
 google/enjarify
Dalvik 바이트코드(DEX/APK)를 동등한 Java 바이트코드로 변환하여, Java 분석 도구가 에지 케이스에 대해 높은 정확성으로 Android 애플리케이션을 처리할 수 있게 합니다.