
 #1
Tools focused on penetration testing, reversing, and securing Android apps and the Android OS.
Kitploit 추천

 hui191/cve-2026-43499-aak-an00
Honor WIN RT (AAK-AN00) CVE-2026-43499 임시 루트 - 연구 노트
 joehquak/mi8e5-unlocker-by-cve-2026-43499
멀티 OS 지원: MacOS/Linux 및 Windows용 버전, 완전히 영어로 번역됨
 janewas/cve-2026-98260-vivo-gki-research
Research notes: porting CVE-2026-98260 to vivo/iQOO GKI 6.6.127 (no exploit code; coordinated disclosure planned)
 tea9/cve-2020-0096-strandhogg2
CVE-2020-0096-StrandHogg2 재현
 datfooldive/ghostlock-emerald
GhostLock(CVE-2026-43499) — 잠긴 부트로더를 사용하는 Poco M6 Pro(emerald)용 커널 익스플로잇
 b4sith-sec/gu3ssweak
모바일 보안 연구 및 버그 바운티 실습을 위한 의도적으로 취약한 Android 앱 - OWASP Mobile Top 10
 nanoturtle1145/cve-2026-98260-uaf
CVE-2026-98260(posix-cpu-timers exec UAF) 익스플로잇 연구: S9280 Android 14 GKI 6.1 — UAF 트리거 + 제로 쓰기 프리미티브 + SELinux Permissive. 인수인계 문서는 HANDOFF.md에 있음
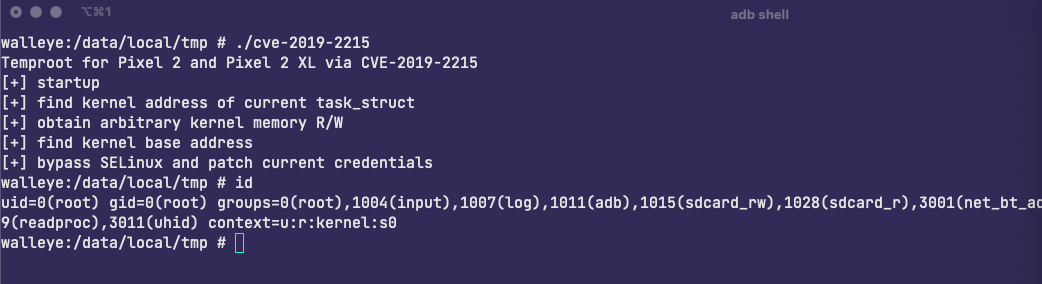 stevejubx/cve-2019-2215
Android 커널 취약점 (CVE-2019-2215) 임시 root PoC
 no-22-github/unplus
CVE-2026-43499 부팅별 루트 익스플로잇 — 핵심 로직 (arm64 Android GKI 6.6)
 sorrow404null/cve-2026-43499-rmx5200
Android 16 로컬 권한 상승 익스플로잇으로, realme RMX5200에서 LD_PRELOAD 기반 preload.so 체인을 사용하여 CVE-2026-43499를 통해 임시 루트 액세스를 달성합니다.
 mobilehackinglab/cve-2026-0047-poc
CVE-2026-0047: ActivityManagerService.dumpBitmapsProto()의 권한 확인 누락 — 어떤 권한도 없이 실행 중인 모든 앱의 UI 비트맵 탈취 (Android 16 QPR2 Beta)
 demining/pixnapping-attack-on-android
Pixnapping 공격: CVE-2025-48561 취약점을 통한 개인 키 및 시드 문구 탈취는 비트코인 네트워크와 Android 인프라에 대한 새로운 심각한 위협을 나타냅니다.
 sterrasec/apk-interceptor
윤리적 해킹을 위한 Android deeplink, Intent 및 WebView 브리지 평가 도우미
 wrlu/cve-2023-40130
CVE-2023-40130의 PoC
 bartixxx32/cve-2026-43499-oneplus15
# Android 16 로컬 권한 상승 교육용 PoC (OnePlus 15) OnePlus 15에서 Android 16 로컬 권한 상승을 위한 교육용 개념 증명으로, 커널 오프셋 탐지, 타깃 생성, LD_PRELOAD 기반 익스플로잇 빌드를 포함합니다.
 qm4rs/cve-2026-0023-update-ownership-poc
# CVE-2026-0023 개념 증명 Android 업데이트 소유권 신뢰 우회를 시연하는 개념 증명으로, 앱 업데이트 중 소유권 경고를 억제합니다. 취약점을 재현하고 연구하기 위한 세 개의 Android 앱이 포함되어 있습니다.
 re13orn/cve-2024-0044-exp
CVE-2024-0044 Android 권한 상승을 이용하여 임의 대상 앱 샌드박스 파일을 다운로드합니다.

 ykupriyanov/bakablocker
Stop Secret Phone Slowdowns & 24/7 Spyware in One Tap — Autonomous Local ADB Debloater & Background Jail (No PC, No Root, 100% Safe)








