
 #1
Tools focused on penetration testing, reversing, and securing Android apps and the Android OS.
Kitploit 추천

 ashujaiswal109/cve-2019-11932
libpl_droidsonroids_gif의 decoding.c에 있는 DDGifSlurp에서 WhatsApp double-free 버그를 악용하는 간단한 POC
 timwr/cve-2019-2215
Android 커널 권한 상승 익스플로잇 (CVE-2019-2215)으로, Binder 드라이버의 사용 후 해제 취약점을 통해 루트 액세스를 달성하기 위한 개념 증명을 제공합니다.
 google/enjarify
Dalvik 바이트코드(DEX/APK)를 동등한 Java 바이트코드로 변환하여, Java 분석 도구가 에지 케이스에 대해 높은 정확성으로 Android 애플리케이션을 처리할 수 있게 합니다.
 s4vitar/airdroidpwner
AirDroid 애플리케이션을 통해 원격으로 기기의 모든 정보를 탈취하는 데 이상적인 프로그램. [CVE-2019-9599] (https://www.exploit-db.com/exploits/46337)
 mranonymoustz/cve-2019-11932-whatsapp-exploit
decoding.c의 DDGifSlurp에서 발생하는 double-free 취약점에 대한 자세한 내용은 https://awakened1712.github.io/hacking/hacking-whatsapp-gif-rce/ 에서 확인할 수 있습니다.
 giacomoferretti/janus-toolkit
Janus 익스플로잇 [CVE-2017-13156]을 위한 도구 모음.
 fastmo/cve-2019-11932
GIF를 통해 포트로 익스플로잇을 만들어 왓츠앱을 해킹하는 프로그램.
 atorninja/cve-2019-2215
Android Binder의 use-after-free 취약점인 CVE-2019-2215에 대한 PoC 및 분석으로, 영향을 받는 Samsung 기기에 대한 커널 계측 및 익스플로잇 튜닝을 포함합니다.
 valbrux/cve-2019-11932-supportapp
이 네이티브 코드 파일은 Awakened가 공개한 Whatsapp GIF RCE 익스플로잇을 보완하기 위해, 다양한 기기 유형에 대한 system() 함수 주소와 ROP 가젯 주소를 계산하여 취약점을 성공적으로 악용하는 데 사용될 수 있도록 하는 것을 목표로 합니다.
 grant-h/qu1ckr00t
Android 커널 임의 읽기/쓰기의 위력을 보여주는 PoC 애플리케이션.
 kangtastic/cve-2019-2215
CVE-2019-2215를 통한 Pixel 2 및 Pixel 2 XL용 Temproot
 codecat007/cve-2019-2215
CVE-2019-2215에 대한 개념 증명 익스플로잇, 취약한 기기에서 로컬 권한 상승을 가능하게 하는 Android 바인더 드라이버의 use-after-free 취약점입니다.
 infiniteloopers/cve-2019-11932
조작된 GIF 파일을 통한 원격 코드 실행으로 이어지는 Android용 WhatsApp의 이중 해제 취약점인 CVE-2019-11932에 대한 기술 문서 및 익스플로잇 코드입니다.

 seqred-s-a/cve-2019-14220
BlueStacks의 임의 파일 읽기
 droidefense/engine
Droidefense: 고급 Android 악성코드 분석 프레임워크
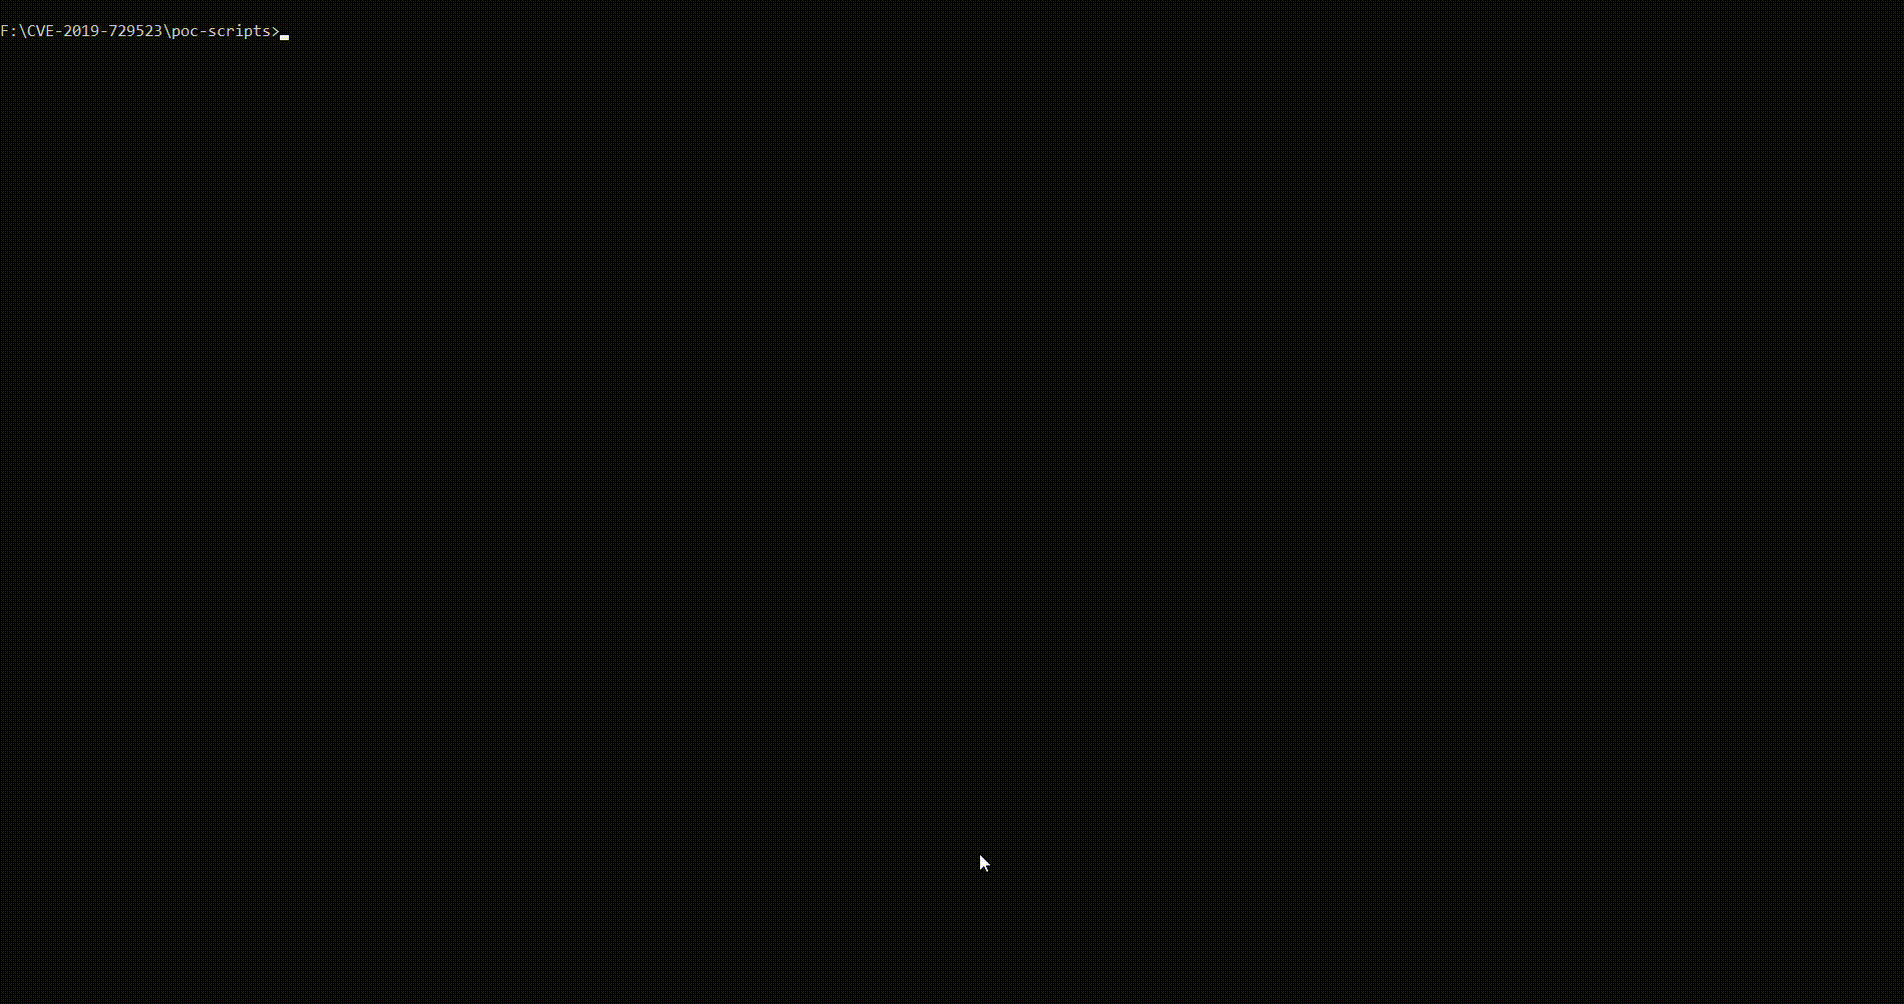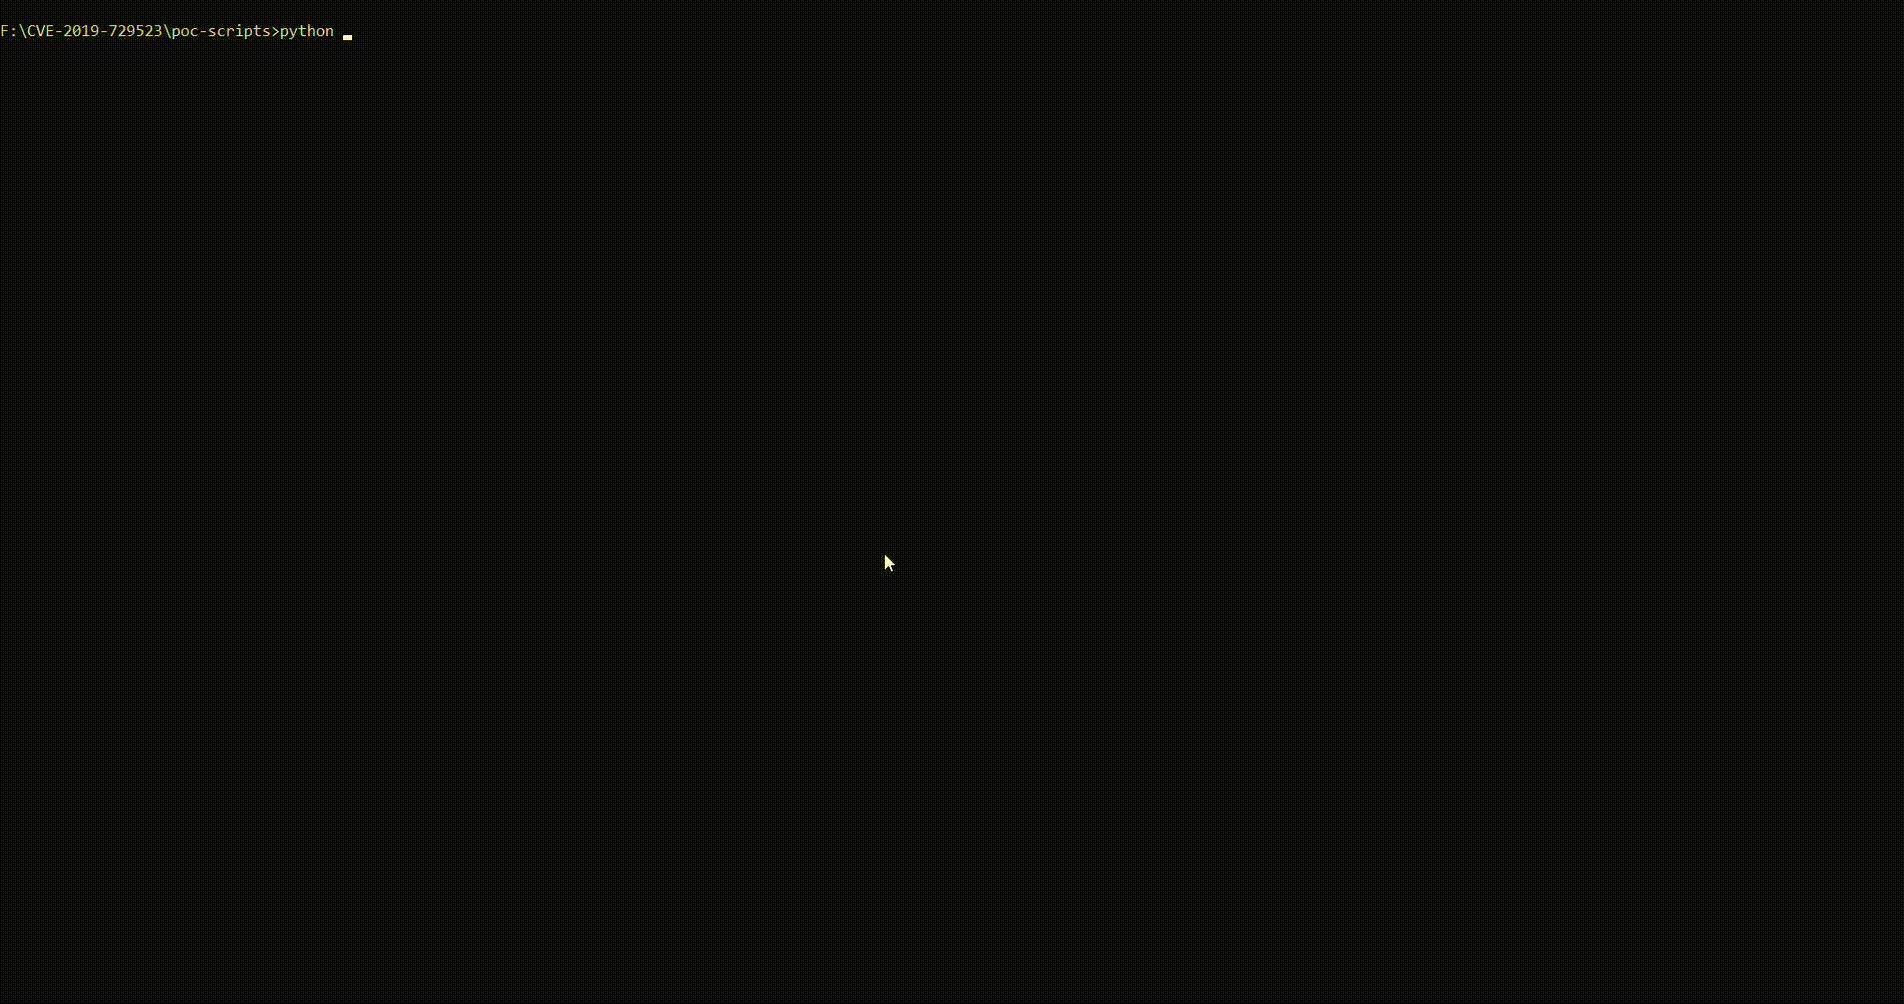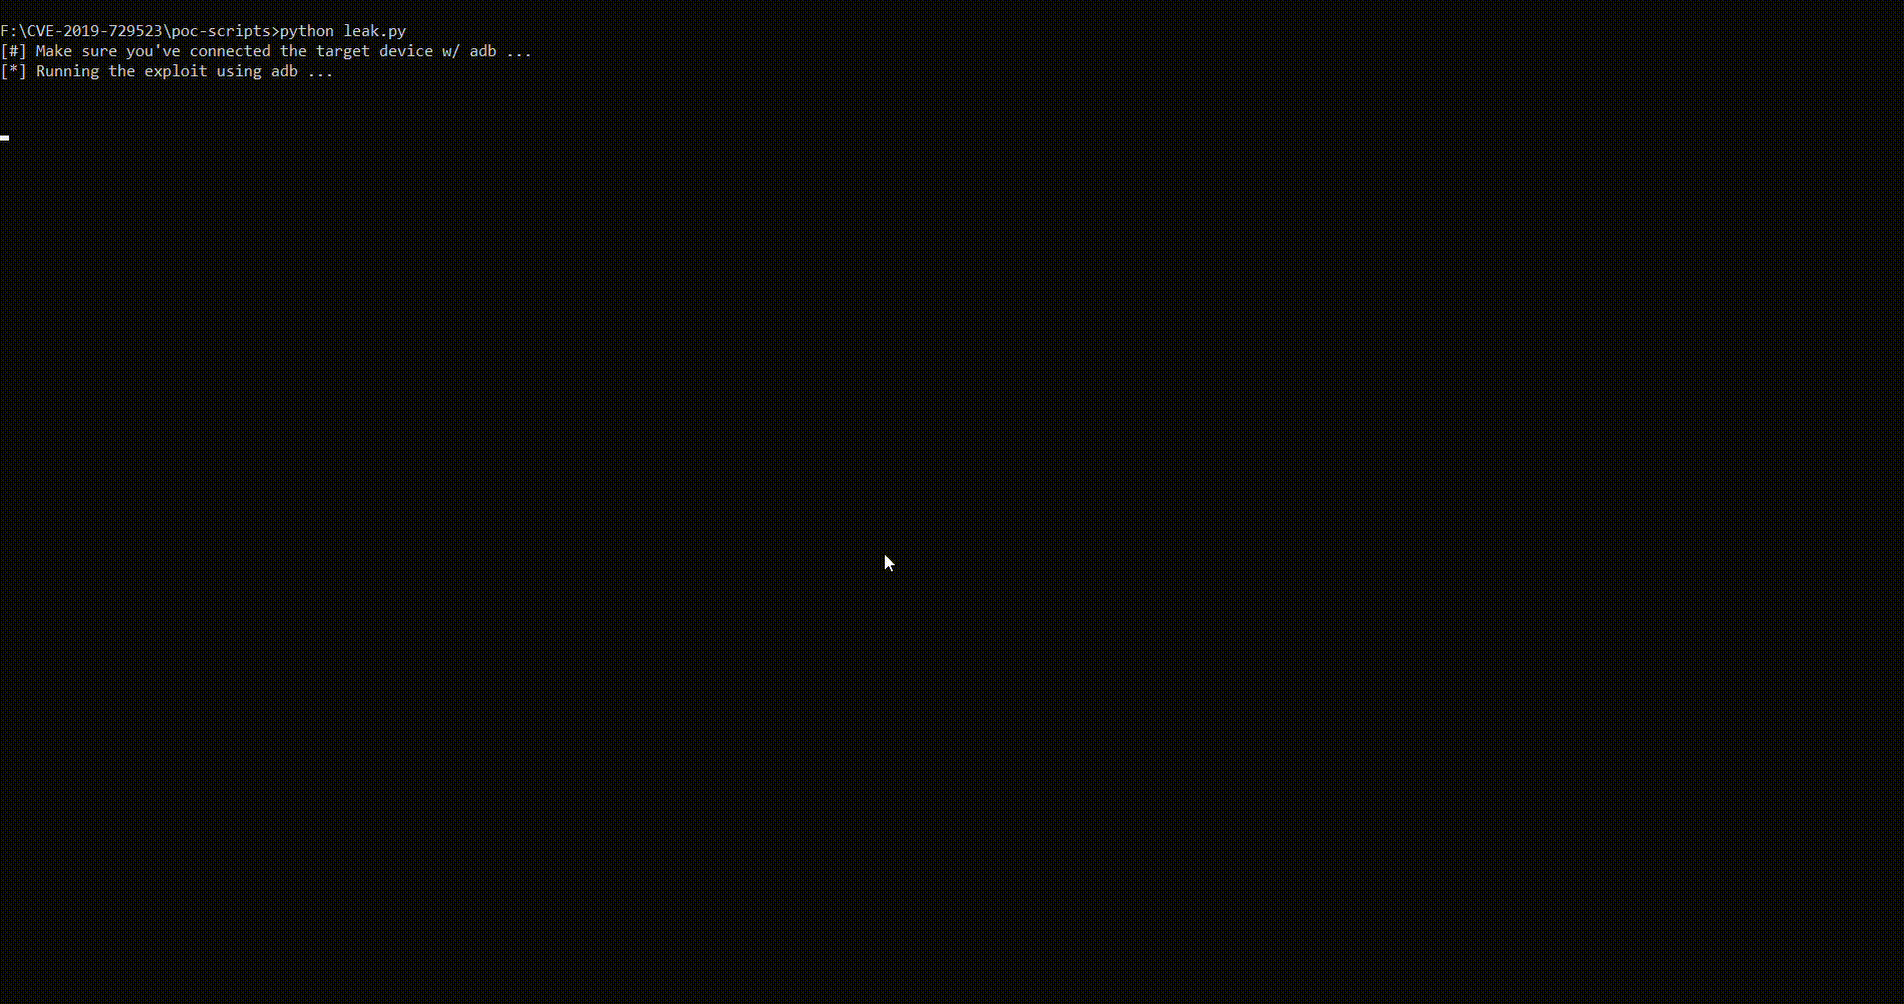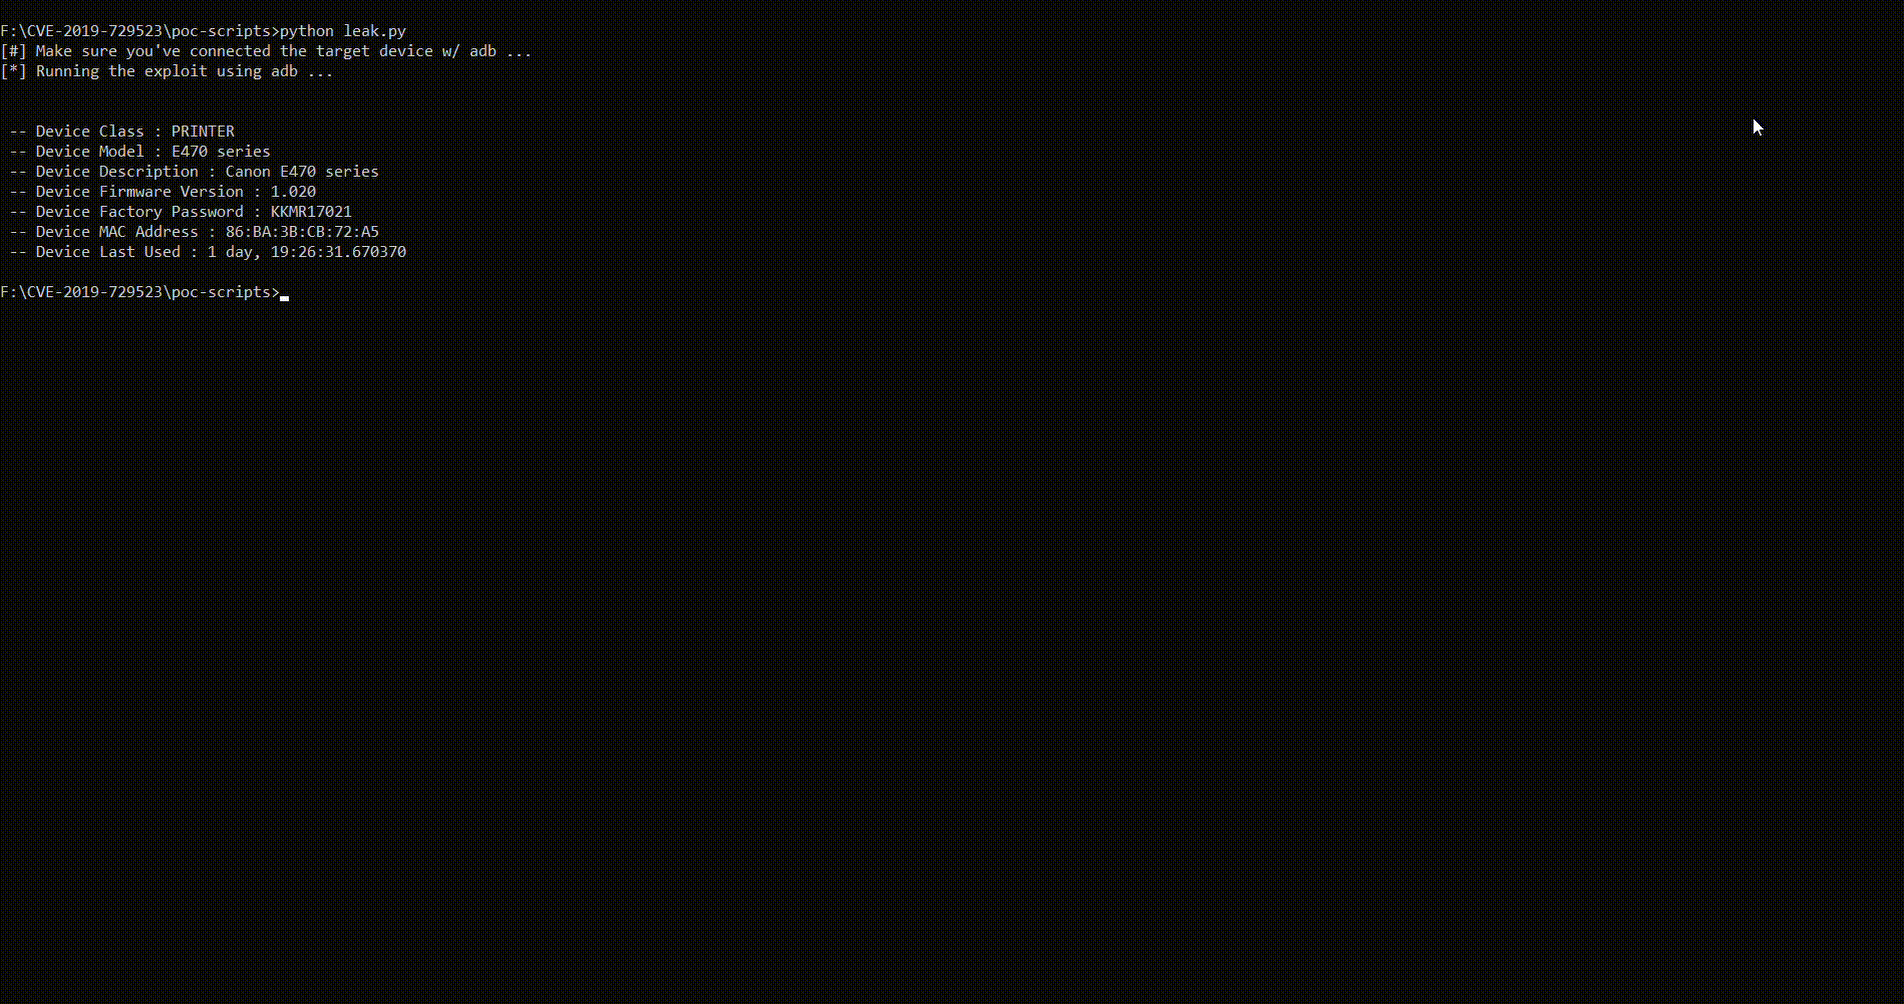 0x48piraj/cve-2019-14339
CVE-2019-14339 Canon PRINT 2.5.5용 PoC
 infiniteloopers/cve-2019-2107
CVE-2019-2107에 대한 개념 증명 익스플로잇으로, 조작된 HEVC 비디오를 통해 Android 미디어 프레임워크에서 원격 코드 실행을 시연합니다. 크래시 분석 및 페이로드 개발 가이드를 포함합니다.








