
 #1

 dimitrifourny/cve-2019-2215
binder.c의 use-after-free 취약점을 통한 Android 권한 상승
 bluefrostsecurity/cve-2020-0041
Android Binder 버그 CVE-2020-0041용 익스플로잇

 nu11secur1ty/andr01dexploits
모바일 기기 침투 테스트 및 보안 연구를 위한 C 기반 페이로드를 포함한 Android 익스플로잇 컬렉션.
 quarkslab/cve-2020-0069_poc
CVE-2020-0069에 대한 개념 증명 익스플로잇으로, Mediatek Android 기기에서 커널 메모리 읽기/쓰기 및 syscall 후킹을 통해 권한 상승을 가능하게 합니다.
 secrary/andromeda
안드로이드 애플리케이션을 위한 C/C++ 대화형 리버스 엔지니어링 도구로, APK 파일의 빠른 정적 분석 및 바이너리 검사를 가능하게 합니다.
 therealjunior/mtk-su-reverse-cve-2020-0069
mtk-su 리버싱
 liznzn/cve-2019-2215
CVE-2019-2215를 통한 Bravia TV용 Temproot.
 idkwim/cve-2020-0022
BlueFrag(CVE-2020-0022) Android Bluetooth 힙 오버플로 실험, GDB 크래시 분석 및 memcpy 익스플로잇 시도를 문서화한 연구 저장소입니다.
 alexbakker/cve-2019-9465
CVE-2019-9465용 데모 Android 애플리케이션
 seqred-s-a/cve-2019-14514
Microvirt MEmu에서의 원격 코드 실행
 humoud/hooketh
frida 작업을 쉽게 해주는 스크립트 모음
 ioactive/aosp-downloadproviderdbdumpersqliwhere
Android의 Download Provider Selection Parameter에서 SQL 인젝션을 악용하는 PoC (CVE-2019-2198)
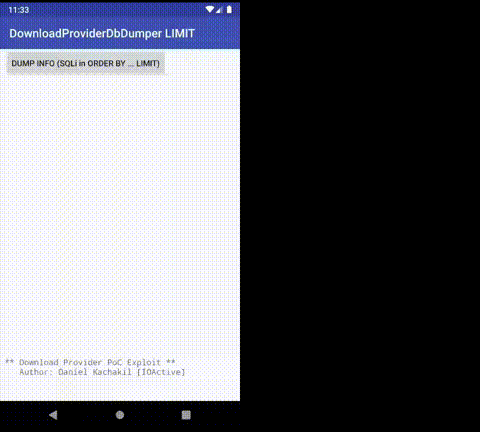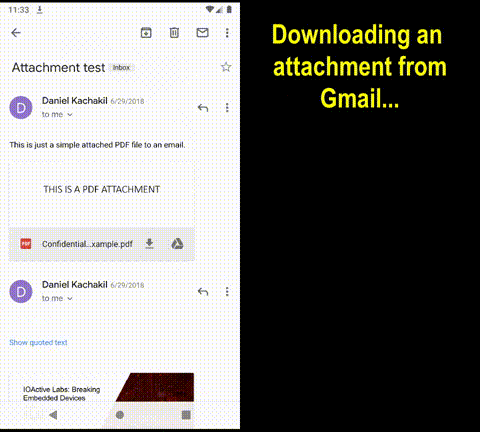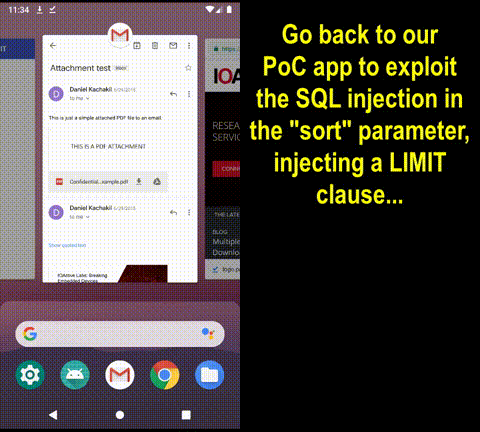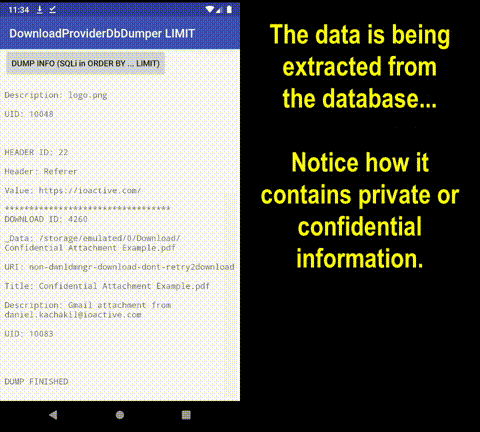 ioactive/aosp-downloadproviderdbdumpersqlilimit
Android의 Download Provider의 Sort 매개변수에서 SQL 인젝션을 악용하는 PoC (CVE-2019-2196)
 ioactive/aosp-downloadproviderhijacker
Android Download Provider의 권한 우회를 악용하는 PoC (CVE-2018-9468)
 ioactive/aosp-downloadproviderheadersdumper
Android의 Download Provider에서 헤더 노출을 악용하는 PoC (CVE-2018-9546)
 ioactive/aosp-downloadproviderdbdumper
Android Download Provider의 SQL 인젝션 취약점을 악용하는 PoC (CVE-2018-9493)









