#1

 sh4hin/androl4b
Android 애플리케이션 평가, 리버스 엔지니어링 및 악성코드 분석을 위한 가상 머신
 leommxj/cve-2020-0022
CVE-2020-0022에 대한 개념 증명 익스플로잇으로, Android Bluetooth 스택을 대상으로 제작된 L2CAP 패킷을 통해 버퍼 오버플로를 유발하여 영향을 받는 기기에서 서비스 거부(DoS)를 일으킵니다.
 chirantar7004/android-passive-location-tracker
위치 권한 없이 위치를 추적하는 앱! Android OS 정보 유출을 이용하는 CVE-2018-15835를 활용합니다.
 alexmyg/andropytool
Android 애플리케이션에서 정적 및 동적 특징을 자동으로 추출하기 위한 프레임워크
 alwentiu/covidsafe-cve-2020-12856
일부 접촉 추적 앱에서 발견된 블루투스 관련 취약점
 liuyun201990/strandhogg2
StrandHogg2(CVE-2020-0096)의 PoC
 shinyquagsire23/cve-2020-12753-poc
CVE-2020-12753에 대한 개념 증명
 humoud/apksneeze
안드로이드 앱 침투 테스트의 지루한 작업을 자동화하는 도구입니다. APKTool 및 Dex2Jar를 사용합니다.
 natleoj/cve-2019-11933
WhatsApp의 미디어 선택기에서 발생하는 힙 손상
 sandarufdo/es-file-explorer-open-port-vulnerability---cve-2019-6447
ES File Explorer 오픈 포트 취약점 - CVE-2019-6447
 tharana/android-vulnerability-exploitation
구글 안드로이드 - 'Stagefright' 원격 코드 실행 - CVE-2015-1538
 kudima/exploit_playground
공개 익스플로잇 또는 나의 1day 익스플로잇 분석
 qre0ct/android-kernel-exploitation-ashfaq-cve-2019-2215
android-kernel-exploitation-ashfaq-CVE-2019-2215 Mac 사용자를 위한 docker 설정
 j4nn/cve-2020-0041
Android 커널 취약점 CVE-2020-0041을 위한 로컬 권한 상승 익스플로잇으로, 다양한 기기 및 커널 버전에서 이식성을 제공합니다.
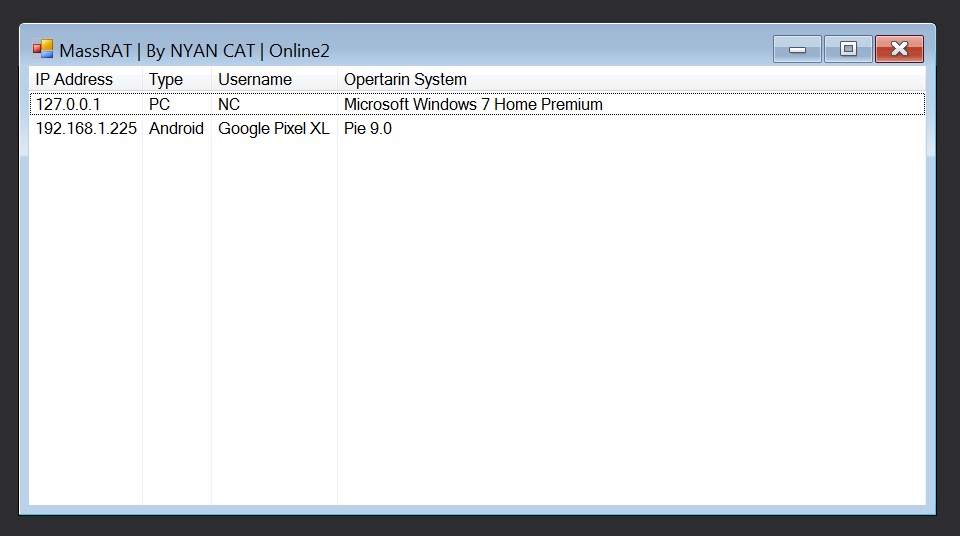 nyan-x-cat/mass-rat
기본 멀티플랫폼 원격 관리 도구 - Xamarin
 tamirzb/cve-2019-14041
CVE-2019-14041용 PoC 코드
 tamirzb/cve-2019-14040
CVE-2019-14040용 PoC 코드