
 #1
Tools focused on penetration testing, reversing, and securing Android apps and the Android OS.
Kitploit 추천

 nightwatchcybersecurity/truegaze
Android/iOS 앱을 위한 정적 분석 도구로, 소스 코드 외부의 보안 문제에 초점을 맞춥니다.
 ge0rg/memorizingtrustmanager
사용자에게 SSL 인증서에 대해 물어볼 수 있게 해주는 Android Java용 "플러그인"
 mjancek/bluebornedetection
Android 기기에서 발견된 Blueborne 취약점을 위한 간단한 탐지 도구 --- CVE-2017-0781
 reverseclabs/cve-2021-25374_samsung-account-access
이 스크립트는 피해자의 삼성 디바이스에 특정 버전의 Samsung Members가 설치되어 있고, 피해자의 디바이스가 미국 또는 한국 지역에 해당하는 경우 피해자의 삼성 계정에 접근하는 데 사용할 수 있습니다.
 vaginessa/cve-2020-0041-pixel-3a
Android Binder 버그 CVE-2020-0041(Pixel 3a)에 대한 로컬 권한 상승 익스플로잇
 sysnets/atfuzzer
문법 기반 진화적 퍼저로서, 블루투스 및 USB를 통해 안드로이드 스마트폰의 AT 명령 인터페이스를 동적 분석하여 DoS, 개인정보 유출 및 프로토콜 다운그레이드 취약점을 발견합니다.
 polo35/cve-2020-0022
CVE-2020-0022 취약점 악용 - Bouygues BBox Miami (Android TV 8.0 - ARM32 Cortex A9)
 tea9/cve-2020-0096-strandhogg2
CVE-2020-0096-StrandHogg2 재현
 may215/awesome-termux-hacking
⚡️최고의 Termux 해킹 도구 목록
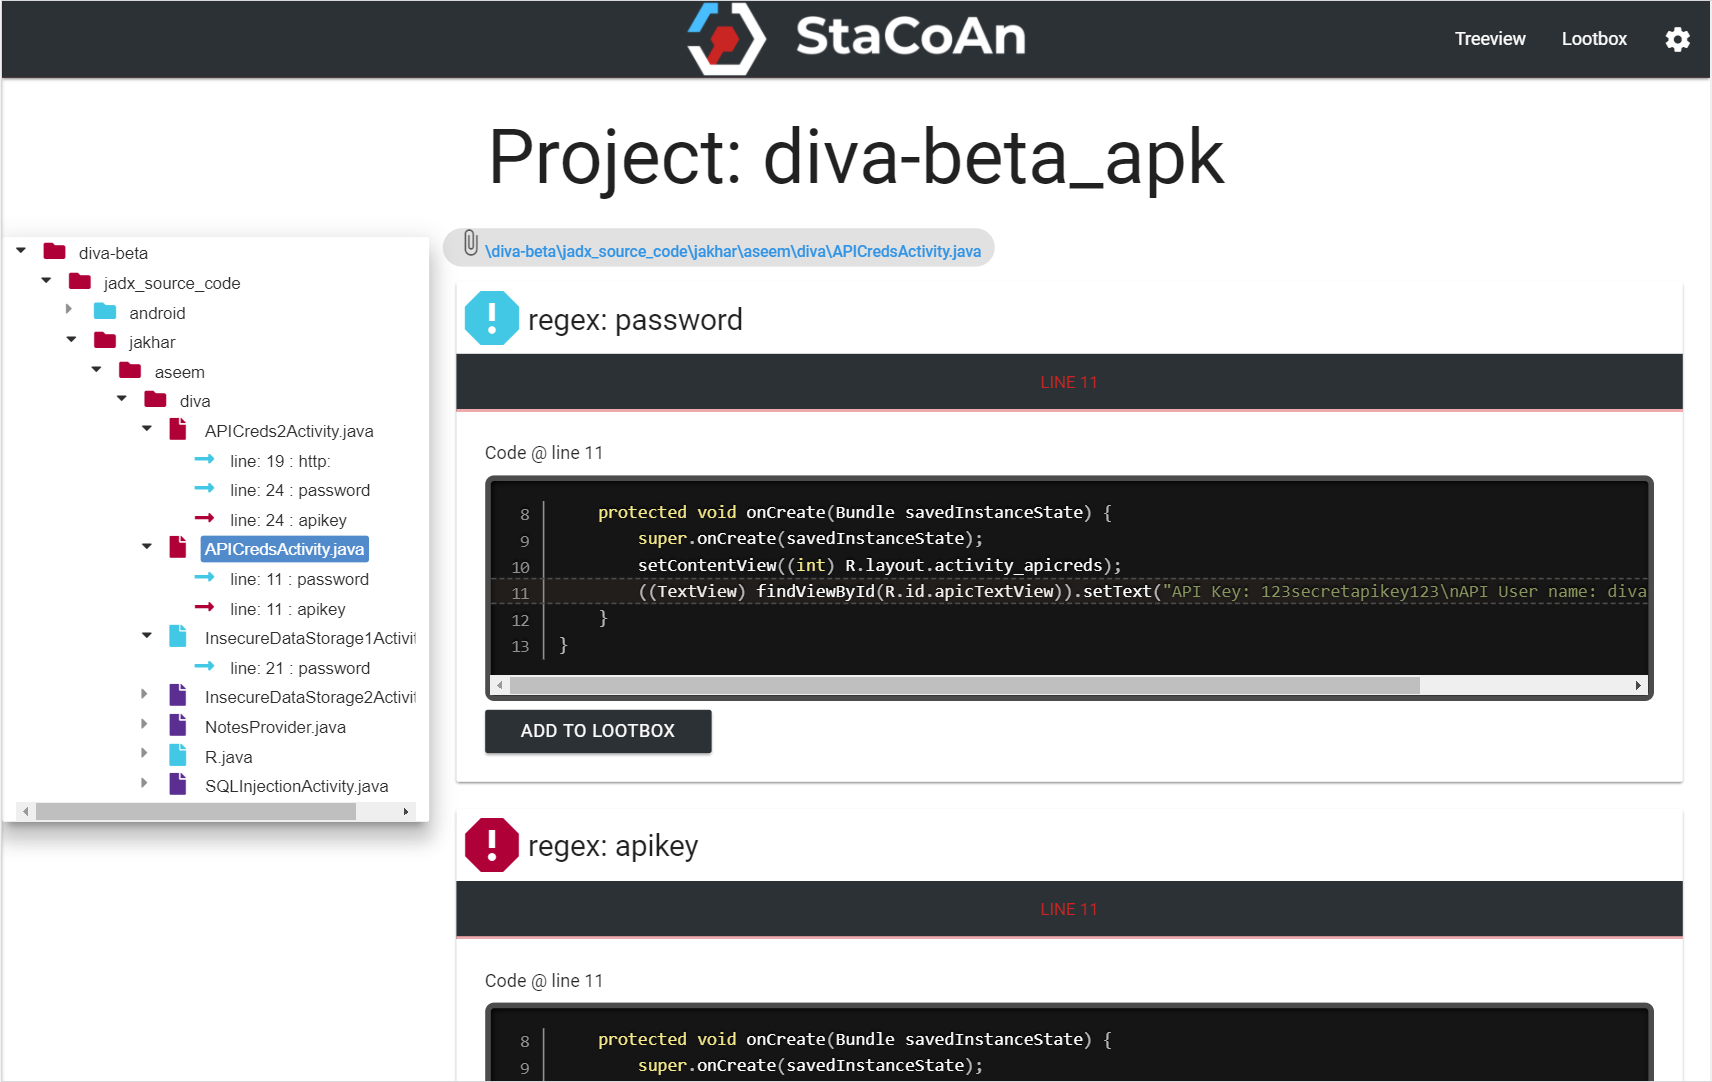 vincentcox/stacoan
StaCoAn은 개발자, 버그바운티 헌터 및 윤리적 해커가 모바일 애플리케이션에 대한 정적 코드 분석을 수행할 수 있도록 도와주는 크로스플랫폼 도구입니다.
 lsw29475/cve-2020-0022
CVE-2020-0022에 대한 익스플로잇, Android Bluetooth RCE 취약점. Bluetooth 스택의 메모리 손상 결함을 테스트하고 이해하기 위한 개념 증명 코드를 제공합니다.
 0x742/cve-2020-0082-externalvibration
이 저장소는 Android 10에서 system_server로의 로컬 권한 상승을 위한 역직렬화 취약점인 📱🚀👑⚡에 대한 개념 증명을 포함합니다. 이 개념 증명은 특권 인텐트만 활성화합니다.
 danielebert/cve-2016-5195
Android용 DirtyCOW 익스플로잇
 decaf-project/decaf
DECAF(Dynamic Executable Code Analysis Framework의 약자)는 QEMU 기반의 바이너리 분석 플랫폼입니다. 이곳은 또한 DroidScope 동적 안드로이드 악성코드 분석 플랫폼의 본거지입니다. DroidScope는 이제 DECAF의…
 byte-master-101/cve-2019-2215
CVE-2019-2215를 통한 Pixel 2 및 Pixel 2 XL용 Temproot
 timwr/cve-2016-5195
CVE-2016-5195 (dirtycow/dirtyc0w) 안드로이드용 개념 증명
 vaib25vicky/awesome-mobile-security
유용한 Android 및 iOS 보안 관련 자료를 한곳에 모으려는 노력입니다. 모든 참고 자료와 도구는 해당 소유자의 소유입니다. 저는 단지 유지 관리만 하고 있습니다.
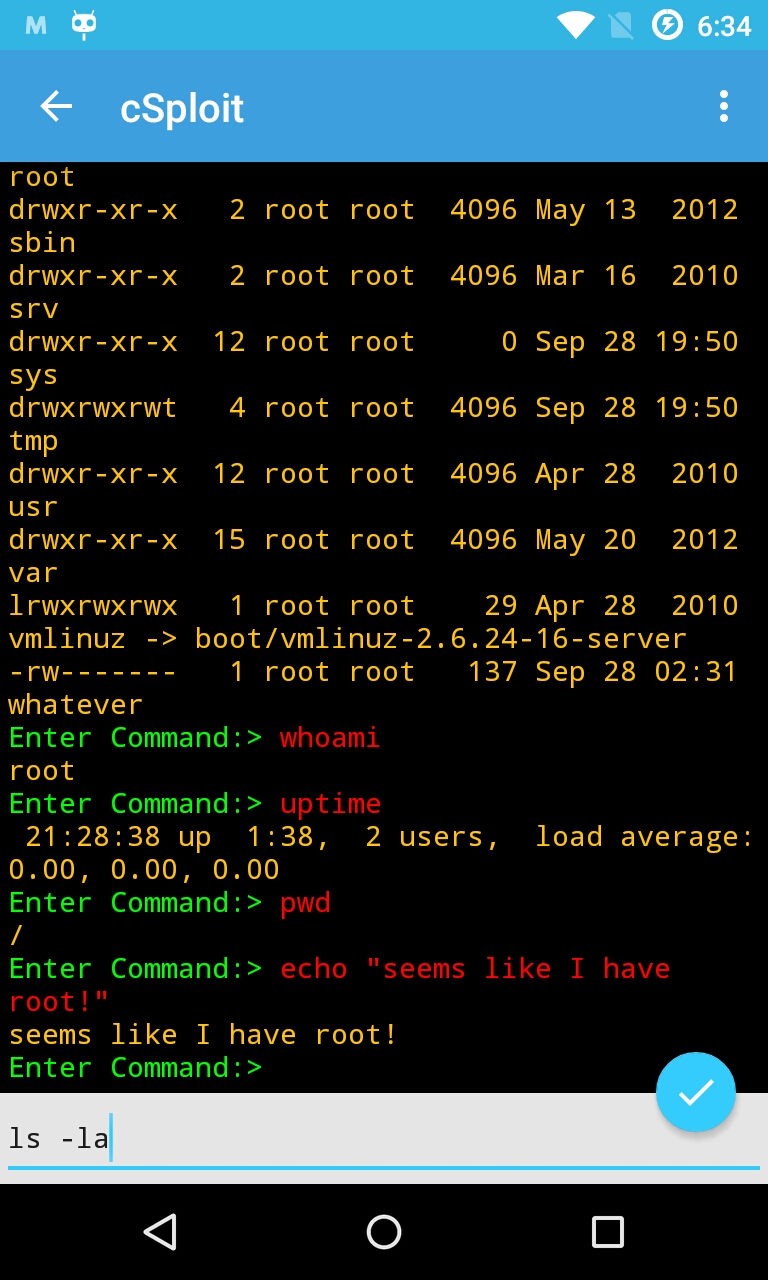 csploit/android
cSploit - Android에서 가장 완벽하고 진보된 IT 보안 전문가용 툴킷.








