
 #1
Tools focused on penetration testing, reversing, and securing Android apps and the Android OS.
Kitploit 추천
 nanopathi/system_core_aosp10_r33_cve-2020-0421
 nanopathi/system_bt_aosp10_r33_cve-2020-0463
Android Bluetooth 스택(Fluoride)에 CVE-2020-0463 수정 사항이 포함되어, AOSP 10에서 블루투스 취약점에 대한 보안 분석 및 익스플로잇 테스트를 가능하게 합니다.
 trinadh465/frameworks_native_cve-2020-0226
Android 네이티브 프레임워크 취약점 CVE-2020-0226을 분석하고 시연하며, 바이너리 분석 및 익스플로잇 통찰력을 제공합니다.
 nanopathi/framework_base_aosp10_r33_cve-2020-0391
CVE-2020-0391 취약점에 대한 개념 증명 익스플로잇 코드를 포함한 Android AOSP10 프레임워크 기본 저장소
 pazhanivel07/frameworks_av-cve-2020-0242_cve-2020-0243
안드로이드 미디어 서버 취약점 CVE-2020-0242 및 CVE-2020-0243에 대한 익스플로잇 코드로, frameworks/av 구성 요소 내에서 바이너리 익스플로잇을 보여줍니다.
 nanopathi/packages_apps_nfc_cve-2020-0453
CVE-2020-0453 익스플로잇으로, Android NFC 스택 취약점을 대상으로 하여 조작된 NFC 패킷을 통해 로컬 권한 상승을 가능하게 합니다.
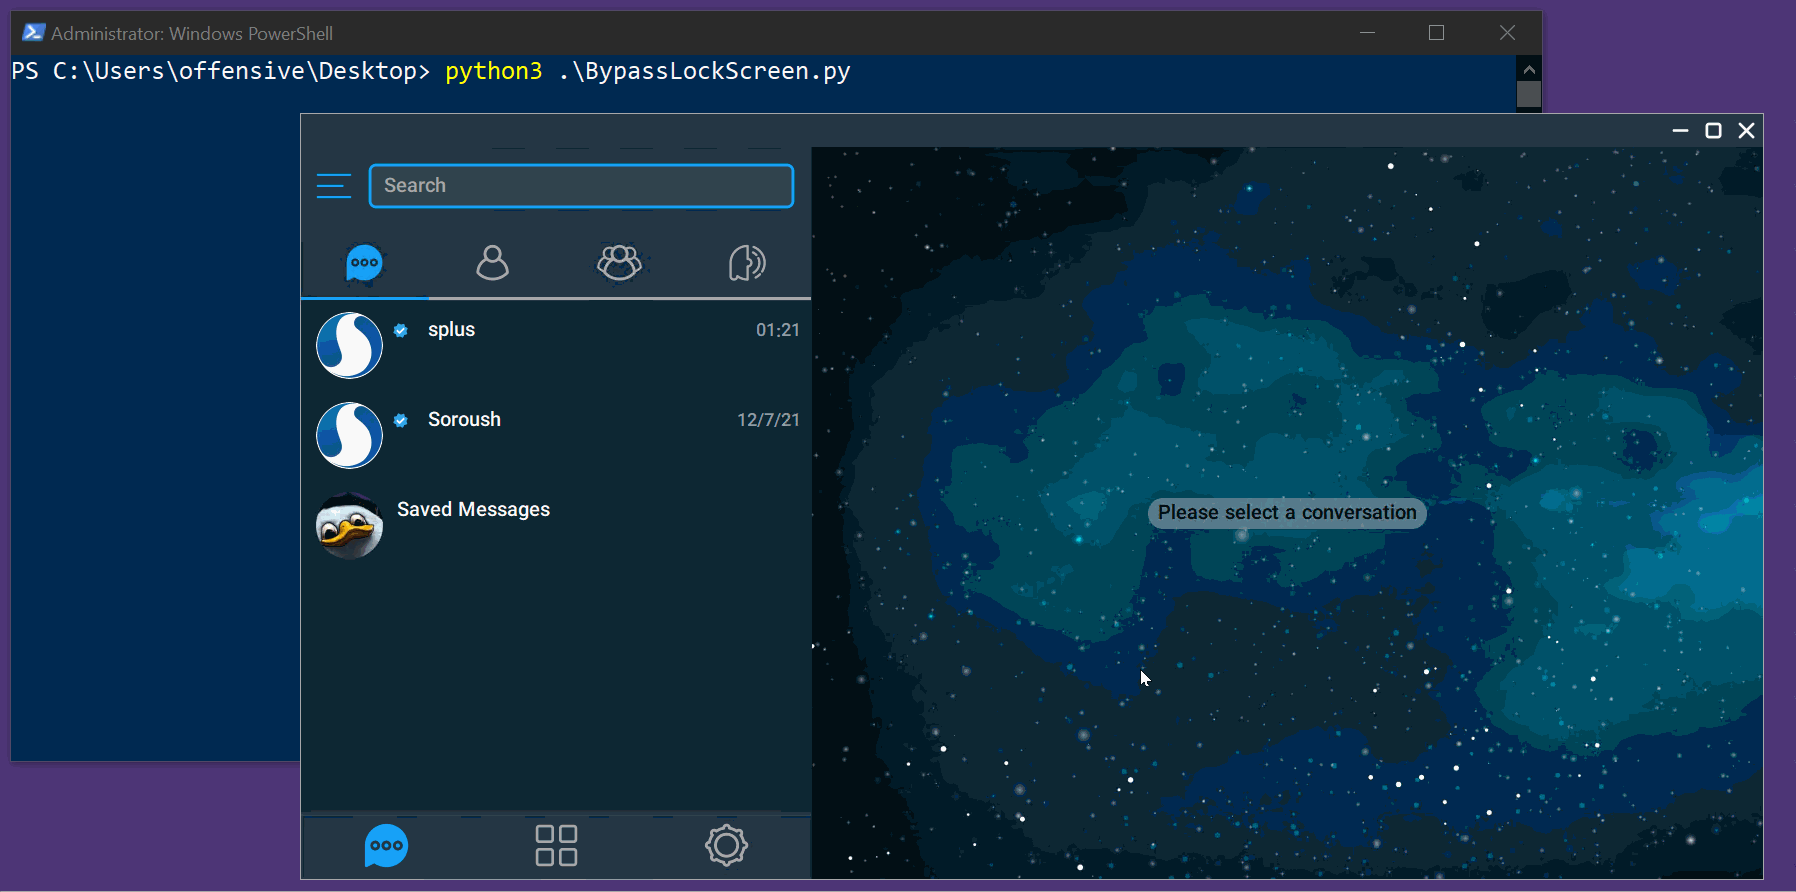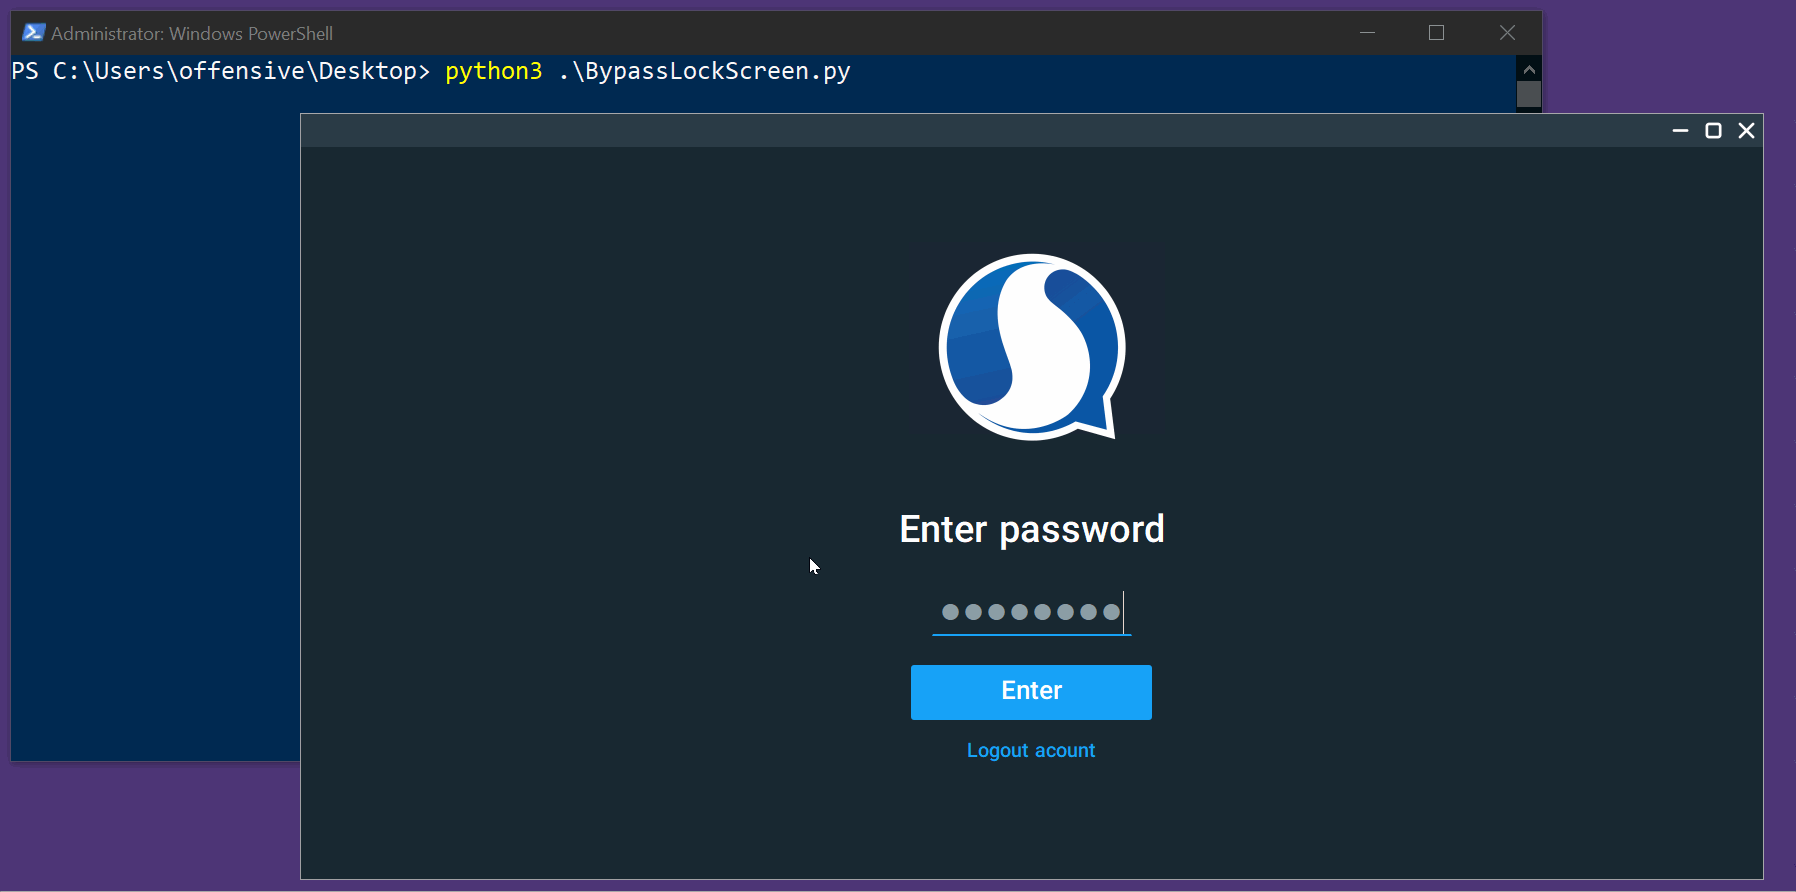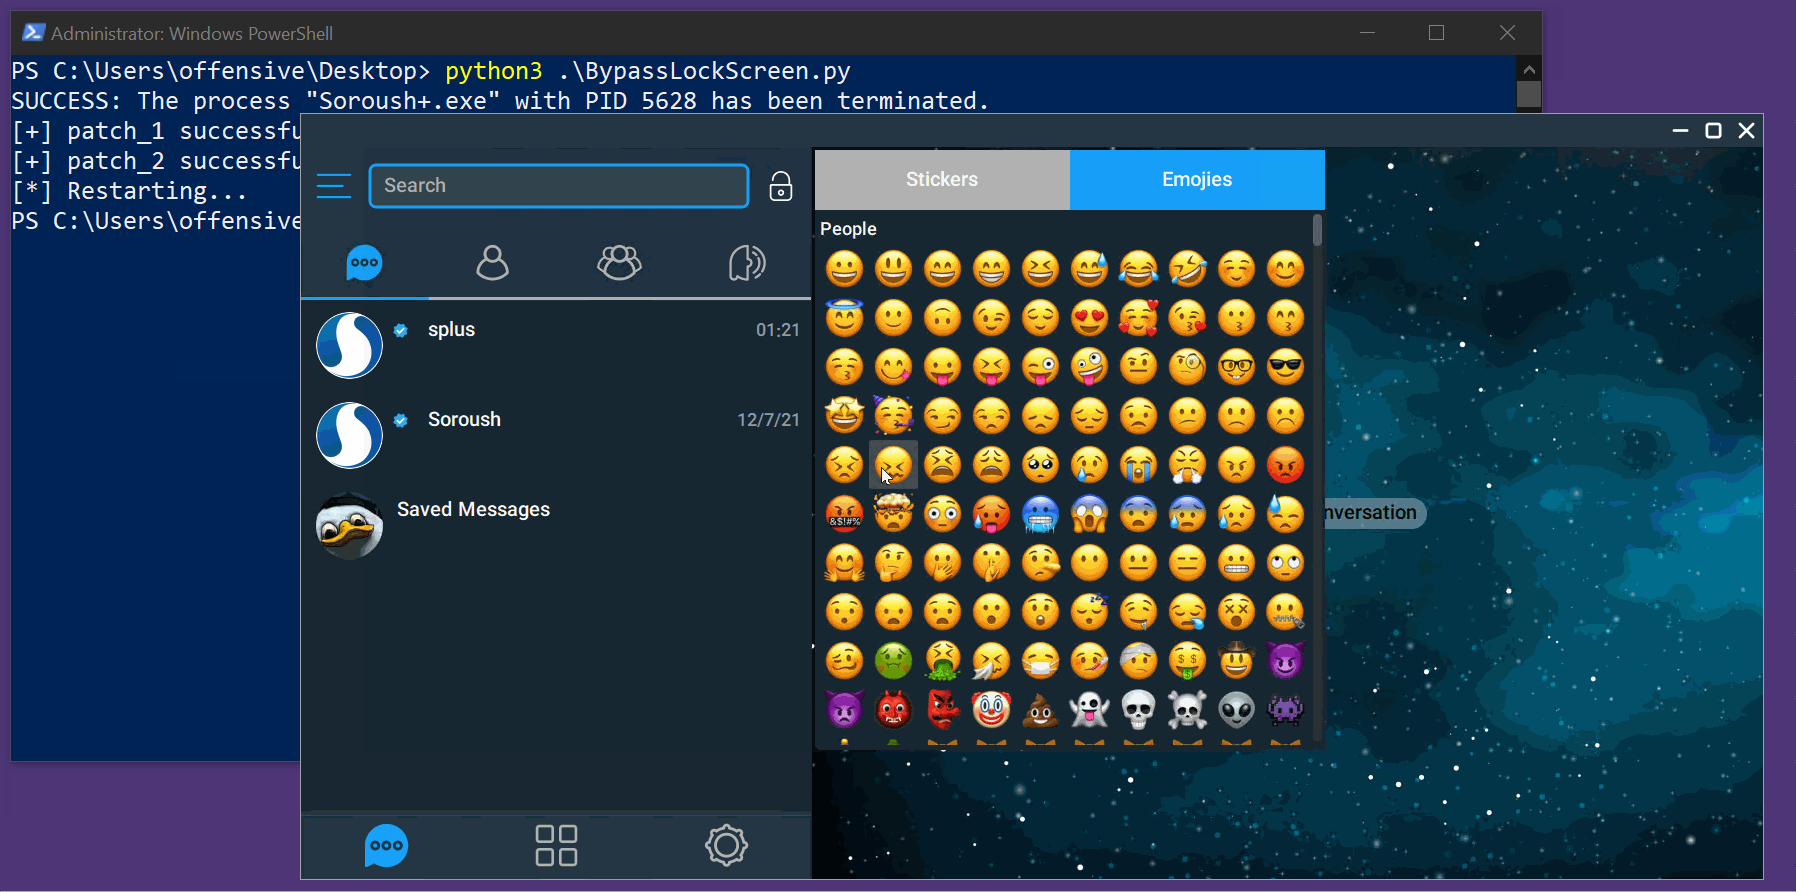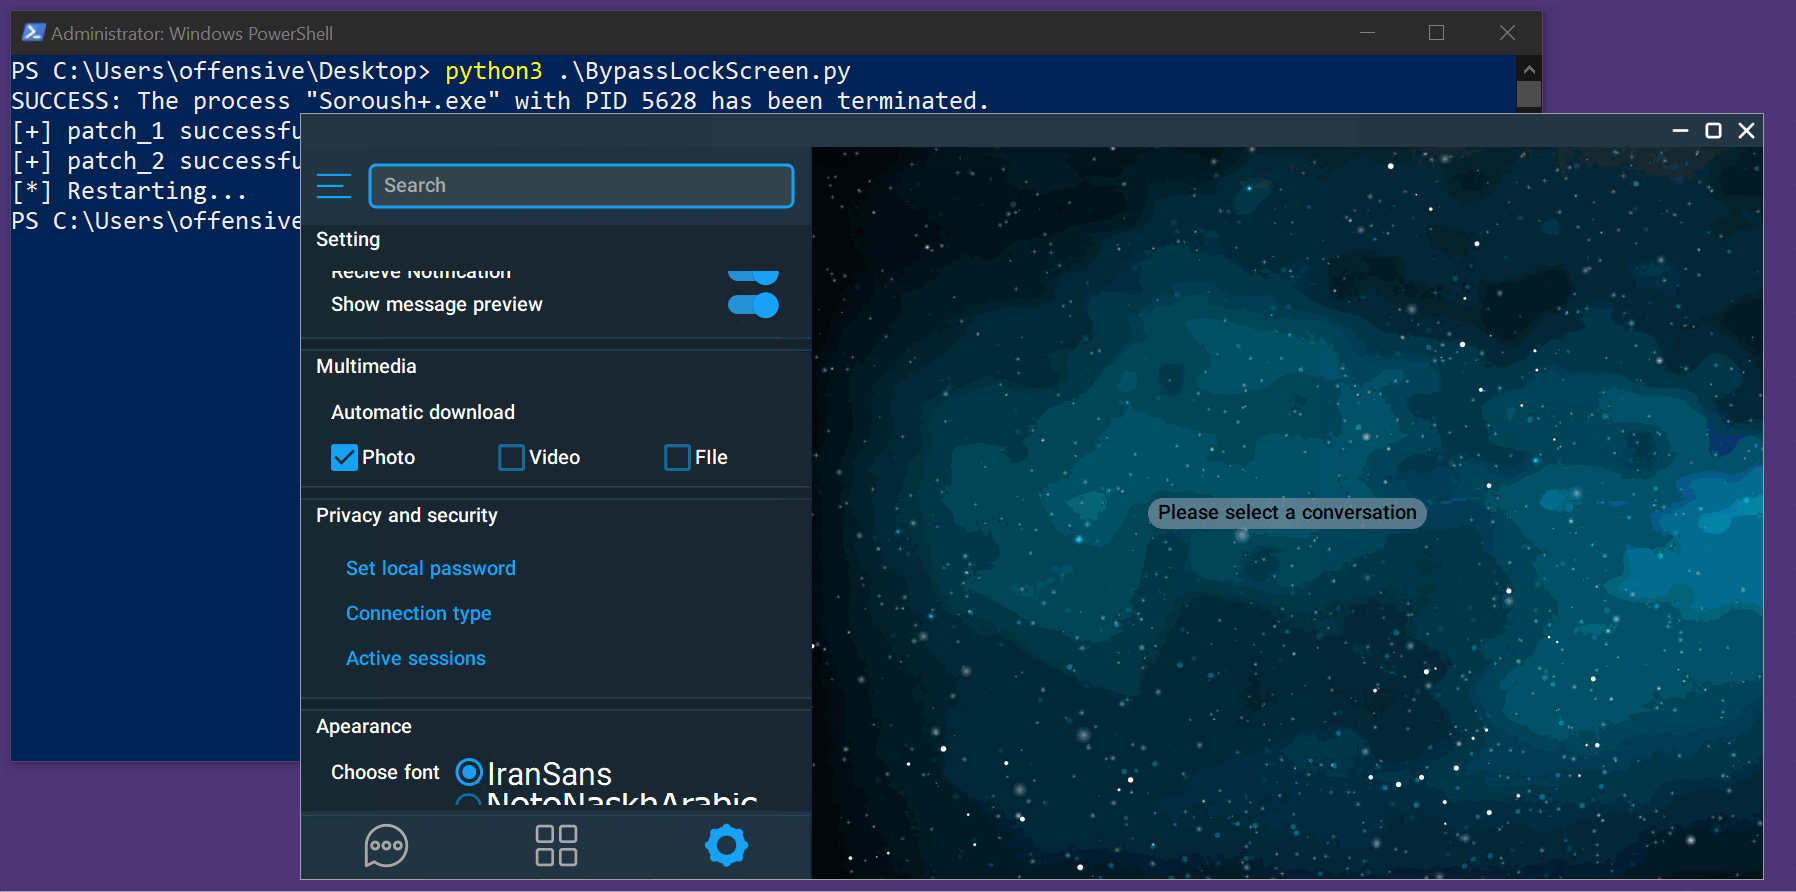 scopion/cve-2022-26629
CVE-2022-26629에 대한 PoC 익스플로잇: 부적절한 접근 제어를 통해 SoroushPlus+ Messenger 1.0.30의 잠금 화면을 우회합니다. Windows 및 Linux용 자동 익스플로잇 파이썬 스크립트를 포함합니다.
 crackercat/rootsmart-v2.0
Android 랜섬웨어 개발 - AES256 암호화 + CVE-2019-2215 (리버스 루트 셸) + 데이터 유출
 nicchongwb/rootsmart-v2.0
Android 랜섬웨어 개발 - AES256 암호화 + CVE-2019-2215 (리버스 루트 셸) + 데이터 유출
 aemmitt-ns/skeleton
CVE-2021-0326를 대상으로 하는 제로클릭 원격 코드 실행 익스플로잇으로, Peloton Bike를 포함한 Android 기기를 겨냥하며, ASLR이 비활성화된 상태를 요구하는 개념 증명(PoC)을 포함합니다.
 supersonic/cve-2020-0443
Android 영구 서비스 거부 취약점 CVE-2020-0443에 대한 개념 증명 앱
 michalbednarski/reparcelbug2
# CVE-2021-0928을 통한 Android 12 Beta 설치 앱의 시스템 권한 상승에 대한 분석 및 익스플로잇 `OutputConfiguration`의 `writeToParcel`/`createFromParcel` 직렬화 불일치를 악용하여 설치된 앱에서…
 pazhanivel07/frameworks_av-10-r33_cve-2020-0242
 pazhanivel07/frameworks_base_cve-2020-0209
Android 프레임워크 기본 저장소로, Android 설정 앱의 권한 상승 취약점인 CVE-2020-0209에 대한 개념 증명 익스플로잇 코드를 포함합니다.
 pazhanivel07/settings_10-r33_cve-cve-2020-0219
CVE-2020-0219를 대상으로 한 익스플로잇으로, Android 설정 앱의 권한 상승 취약점을 겨냥합니다. 영향을 받는 Android 기기에서 보안 테스트 및 취약점 검증을 위한 개념 증명 코드를 제공합니다.
 cloudfuzz/android-kernel-exploitation
안드로이드 커널 취약점 분석 및 익스플로잇 학습을 위한 실습형 워크숍으로, Docker 기반 빌드 환경과 실습 과제를 제공합니다.
 novoda/gradle-static-analysis-plugin
Android 및 Java 프로젝트를 위한 정적 분석 도구의 간편한 설정.








