
 #1
Tools focused on penetration testing, reversing, and securing Android apps and the Android OS.
Kitploit 추천
 vino-theva/cve-2019-6447
이 문서는 ES File Manager에서 발견된 Android 오픈 포트 취약점의 수동 악용에 관한 것입니다. 이 열려 있는 TCP 59777 포트를 통해 공격자는 백도어를 설치하고 사용자의 모든 데이터를 수집할 수 있습니다. 또한 이 문서에서는 취약점을 입증하기…
 michalbednarski/leakvalue
CVE-2022-20452용 익스플로잇: recycle() 후 Parcel을 사용하는 LazyValue를 통해 Android에서 설치된 앱에서 시스템 앱(또는 다른 앱)으로의 권한 상승
 shaikusaf/frameworks_av_aosp10_r33_cve-2021-0520
Android 미디어 프레임워크(frameworks/av)의 CVE-2021-0520에 대한 익스플로잇 또는 분석으로, AOSP 10 r33에서 오디오/비디오 처리의 취약점을 대상으로 합니다.
 bkojusner/cve-2021-25461
Android Unix 도메인 소켓의 취약점인 CVE-2021-25461에 대한 개념 증명으로, 악용 기술을 시연하고 보안 연구자를 위한 분석을 제공합니다.
 shaikusaf/frameworks_base_aosp10_r33_cve-2020-0137
# AOSP 10 r33용 Android 프레임워크 기본 저장소, CVE-2020-0137 대응을 위해 수정됨, 취약점 분석 및 보안 패치에 중점을 둠
 shaikusaf/shaikusaf-frameworks_base_aosp10_r33_cve-2022-20138
CVE-2022-20138에 대한 개념 증명 익스플로잇으로, Android 10(AOSP r33) 프레임워크 베이스를 대상으로 하며 Android 런타임의 권한 상승 취약점을 시연합니다.
 shaikusaf/frameworks_base_aosp10_r33_cve-2021-20138
안드로이드 프레임워크 취약점 CVE-2021-20138을 AOSP 10에서 분석하고 패치하여, 모바일 플랫폼에 대한 보안 수정을 제공합니다.
 chethine/esfileexplorer-cve-2019-6447
ES File Explorer의 Android 취약점 악용
 satheesh575555/libhwbinder_aosp10_r33_cve-2020-0136
CVE-2020-0136용 익스플로잇으로, Android의 libhwbinder에 존재하는 use-after-free 취약점을 악용하여 AOSP 10에서 메모리 손상 및 잠재적인 권한 상승을 시연합니다.
 romainthomas/the-poor-mans-obfuscator
"Poor Man's Obfuscator" 프레젠테이션과 관련된 바이너리 및 스크립트
 satheesh575555/frameworks_base_aosp10_r33_cve-2022-20142
AOSP 10 r33용 Android framework 기본 저장소로, Android 프레임워크의 권한 상승 취약점인 CVE-2022-20142에 대한 수정 사항을 포함합니다.
 osuni-99/cve-2019-6447
위의 ES 파일 브라우저 보안 취약점 조사를 통해 문제의 전모를 파악할 수 있습니다.
 satheesh575555/external_aac_aosp10_r33_cve-2022-20130
Android AAC 코덱 취약점 분석 및 CVE-2022-20130 패치, 외부 AAC 라이브러리의 메모리 손상에 초점을 맞춤.
 den4uk/andriller
📱 Andriller - 는 스마트폰을 위한 포렌식 도구 모음이 포함된 소프트웨어 유틸리티입니다. Android 기기에서 읽기 전용, 포렌식적으로 안전하며 비파괴적인 수집을 수행합니다.
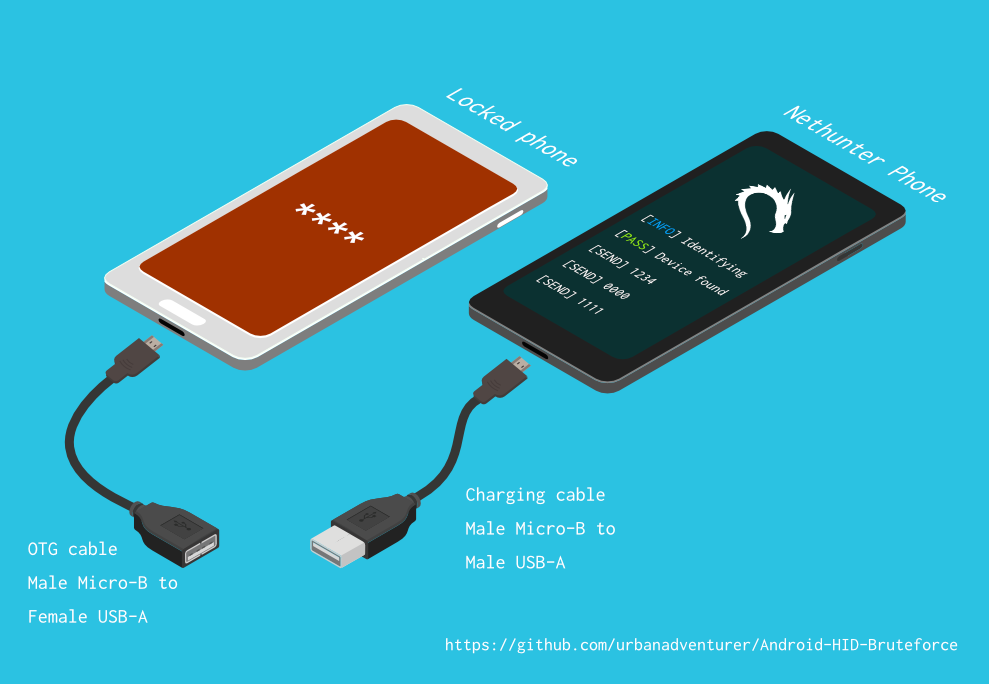 urbanadventurer/android-pin-bruteforce
안드로이드 휴대폰(또는 기기)의 잠금 화면 PIN을 무차별 대입(bruteforce)하여 잠금 해제하세요. Kali Nethunter 휴대폰을 안드로이드 기기용 무차별 PIN 크래킹 도구로 변환하세요! (루트 권한 불필요, ADB 불필요)
 polygraphene/dirtypipe-android
Android(Pixel 6)용 Dirty Pipe 루트 익스플로잇
 trinadh465/frameworks_base_aosp10_r33_cve-2022-20004
CVE-2022-20004를 해결하기 위해 수정된 Android framework base 저장소로, 보안 분석 및 테스트를 위한 패치 버전을 제공합니다.
 vinukalana/cve-2019-6447-android-vulnerability-in-es-file-explorer
이 리포지토리는 CVE-2019-6447을 이해하기 위해 개발되었습니다.








