
 #1
Tools focused on penetration testing, reversing, and securing Android apps and the Android OS.
Kitploit 추천
 alphabugx/cve-2025-54957
CVE-2025-54957에 대한 개념 증명 익스플로잇으로, Dolby의 DDPlus 통합 디코더에서 발생하는 out-of-bounds 쓰기 취약점을 악용하여 RCS 오디오 메시지를 통해 Android에서 0-클릭 크래시를 시연합니다.
 demining/pixnapping-attack-on-android
Pixnapping 공격: CVE-2025-48561 취약점을 통한 개인 키 및 시드 문구 탈취는 비트코인 네트워크와 Android 인프라에 대한 새로운 심각한 위협을 나타냅니다.
 taptap/cve-2025-59489
Unity 런타임 주입 취약점 CVE-2025-59489를 탐지하는 자동화 스캐너로, Android APK에서 Unity 버전을 추출하여 패치된 버전과 대조하며, 배치 처리 및 CI/CD 통합을 지원합니다.
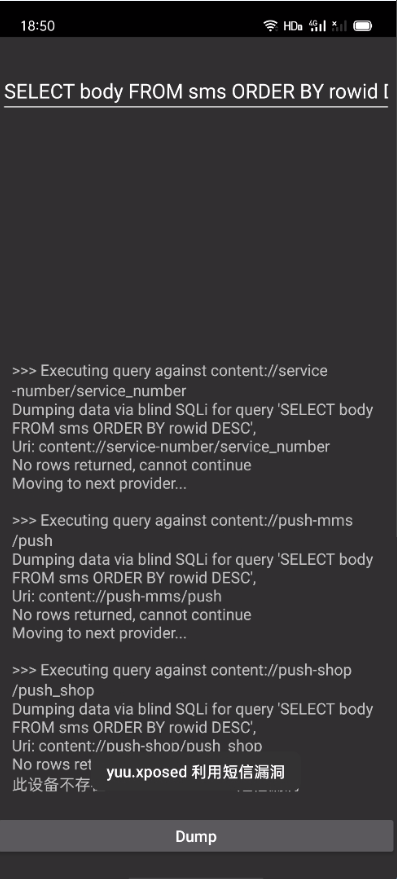 yuuouu/coloros-cve-2025-10184
ColorOS SMS 취약점 및 사용자 자가 대처 방안
 0xdsm/apepe
Android APK 파일에서 AndroidManifest.xml, DEX 및 JSON 리소스의 정적 분석을 통해 앱 설정, 권한, 딥링크 및 SSL 핀닝 우회 제안을 추출합니다.
 michalbednarski/resourcepoison
CVE-2025-22441에 대한 분석 및 익스플로잇: Android에서 신뢰할 수 없는 ApplicationInfo가 LoadedApk로 전달되어 설치된 앱에서 SystemUI 프로세스로 권한 상승이 발생함
 michalbednarski/thisseemswrong
CVE-2024-49746에 대한 라이트업 및 익스플로잇: 이후에 사용되는 파일 디스크립터를 닫는 Android의 Parcel::continueWrite
 michalbednarski/abxoverflow
CVE-2024-34740에 대한 분석 및 익스플로잇: Android의 BinaryXmlSerializer에서 정수 오버플로우를 이용해 system_server 파일 쓰기로 이어지고, 이후 일반 설치 앱에서 system_server 코드 실행까지 가능
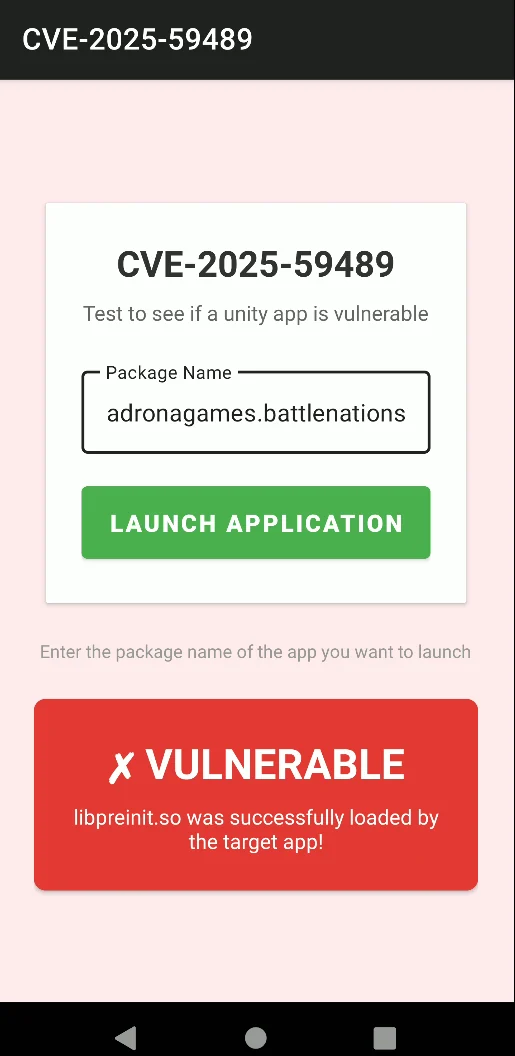 githubkillsmyopsec/cve-2025-59489-poc
Proof Of Concept For CVE-2025-59489. Android에서 실행되는 Unity 게임에 영향을 미칩니다.
 webpage-gh/cve-2025-10184-poc
CVE-2025-10184에 대한 개념 증명 익스플로잇으로, Android 기기의 OxygenOS Telephony 공급자에서 권한 우회를 시연합니다.
 people-11/cve-2025-10184_poc
# CVE-2025-10184용 Android APK 개념 증명 OPPO/OnePlus 텔레포니 제공자의 SMS 읽기 권한 우회를 시연합니다. 소스 코드, 검증 세부 정보, 취약점 수동 수정 방법을 포함합니다.
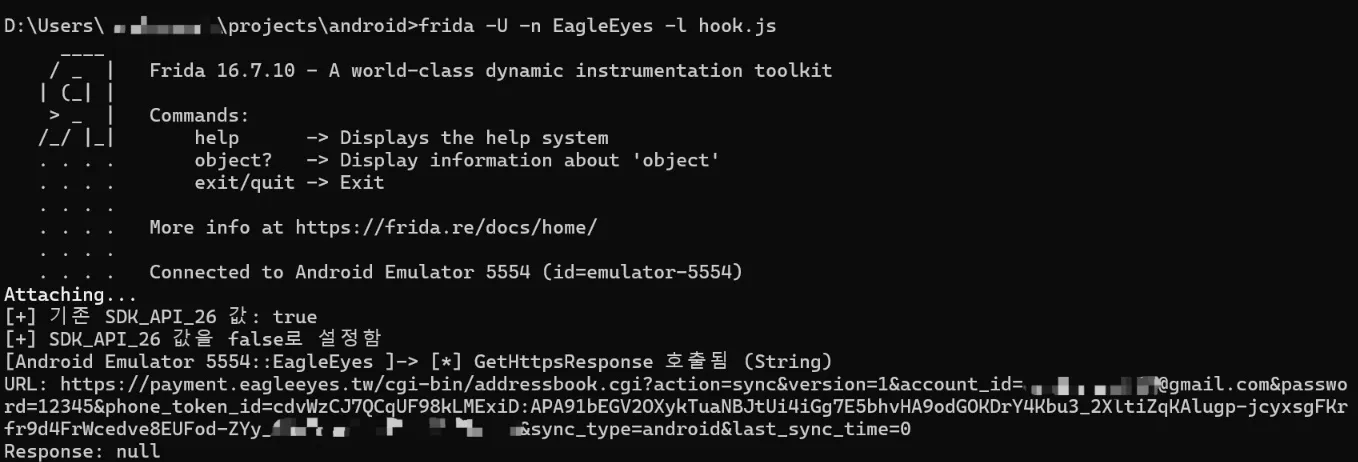 shinycolumn/cve-2025-46408
EagleEyes Lite Android 애플리케이션의 부적절한 호스트명 검증
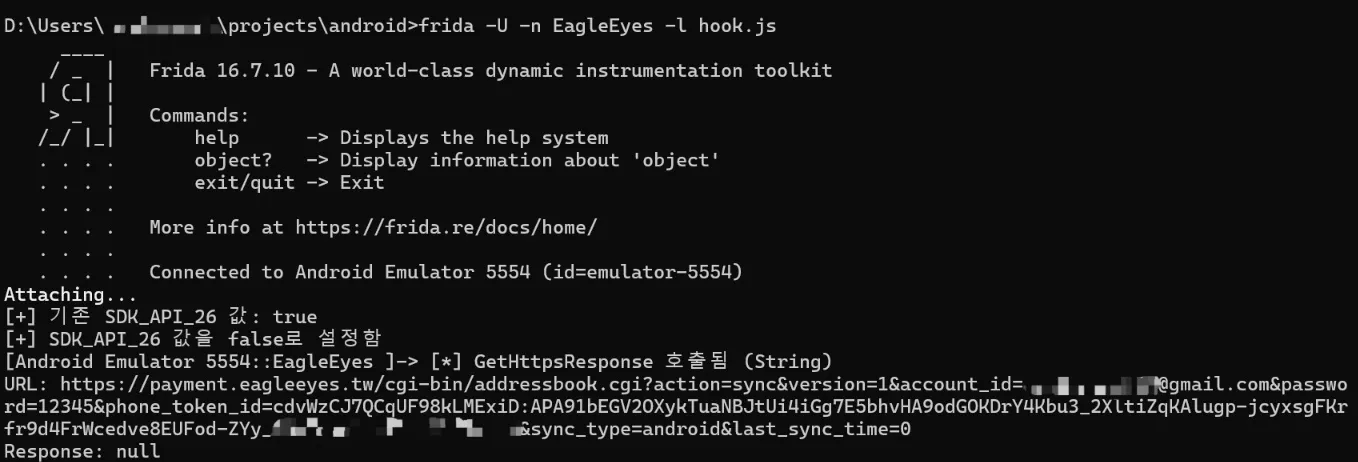 shinycolumn/cve-2025-50110
EagleEyes Lite Android 애플리케이션에서의 민감 정보 평문 전송
 shinycolumn/cve-2025-50944
EagleEyes Lite Android 애플리케이션에서의 부적절한 인증서 체인 검증
 android1500/androidfaker
Android Faker는 기기 ID 값을 위조하는 간단한 Xposed 모듈입니다. Android 8.1+를 지원합니다.
 oneplusoss/android_kernel_modules_and_devicetree_oneplus_sm8550
OnePlus 11 (sm8550)용 저수준 커널 모듈 및 디바이스 트리 소스로, 하드웨어 부트업, 드라이버 분석, 임베디드 시스템 보안 연구를 지원합니다.
 t0thkr1s/allsafe-android
의도적으로 취약하게 만든 Android 애플리케이션.
 nictjh/threatdemos
CVE-2017-13156(Janus), 브로드캐스트 리시버 악용, 외부 저장소 위협, 루팅된 기기 공격을 다루는 포괄적인 Android 보안 취약점 데모. 개발자와 연구자를 위한 실제 작동 코드, 익스플로잇 스크립트, 보안 제어 기능을 갖춘 교육용 PoC. 업데이트…








