
 #1
Tools focused on penetration testing, reversing, and securing Android apps and the Android OS.
Kitploit 추천

 oopnv70-lab/ghostlock-honor-aak
GhostLock(CVE-2026-43499) 익스플로잇을 Honor AAK-AN00(MagicOS 10, 커널 6.6.89-android15)에 맞게 적용한 버전입니다. 업데이트는 무기한 중단되었습니다.
 lazybear8372/cve-2023-31014_lab
CVE-2023-31014 암시적 인텐트 하이재킹을 위한 교육용 Android 랩
 lazybear8372/cve-2020-23349_lab
Sina Weibo SDK 4.2.7의 CVE-2020-23349에 대한 교육용 Android 랩
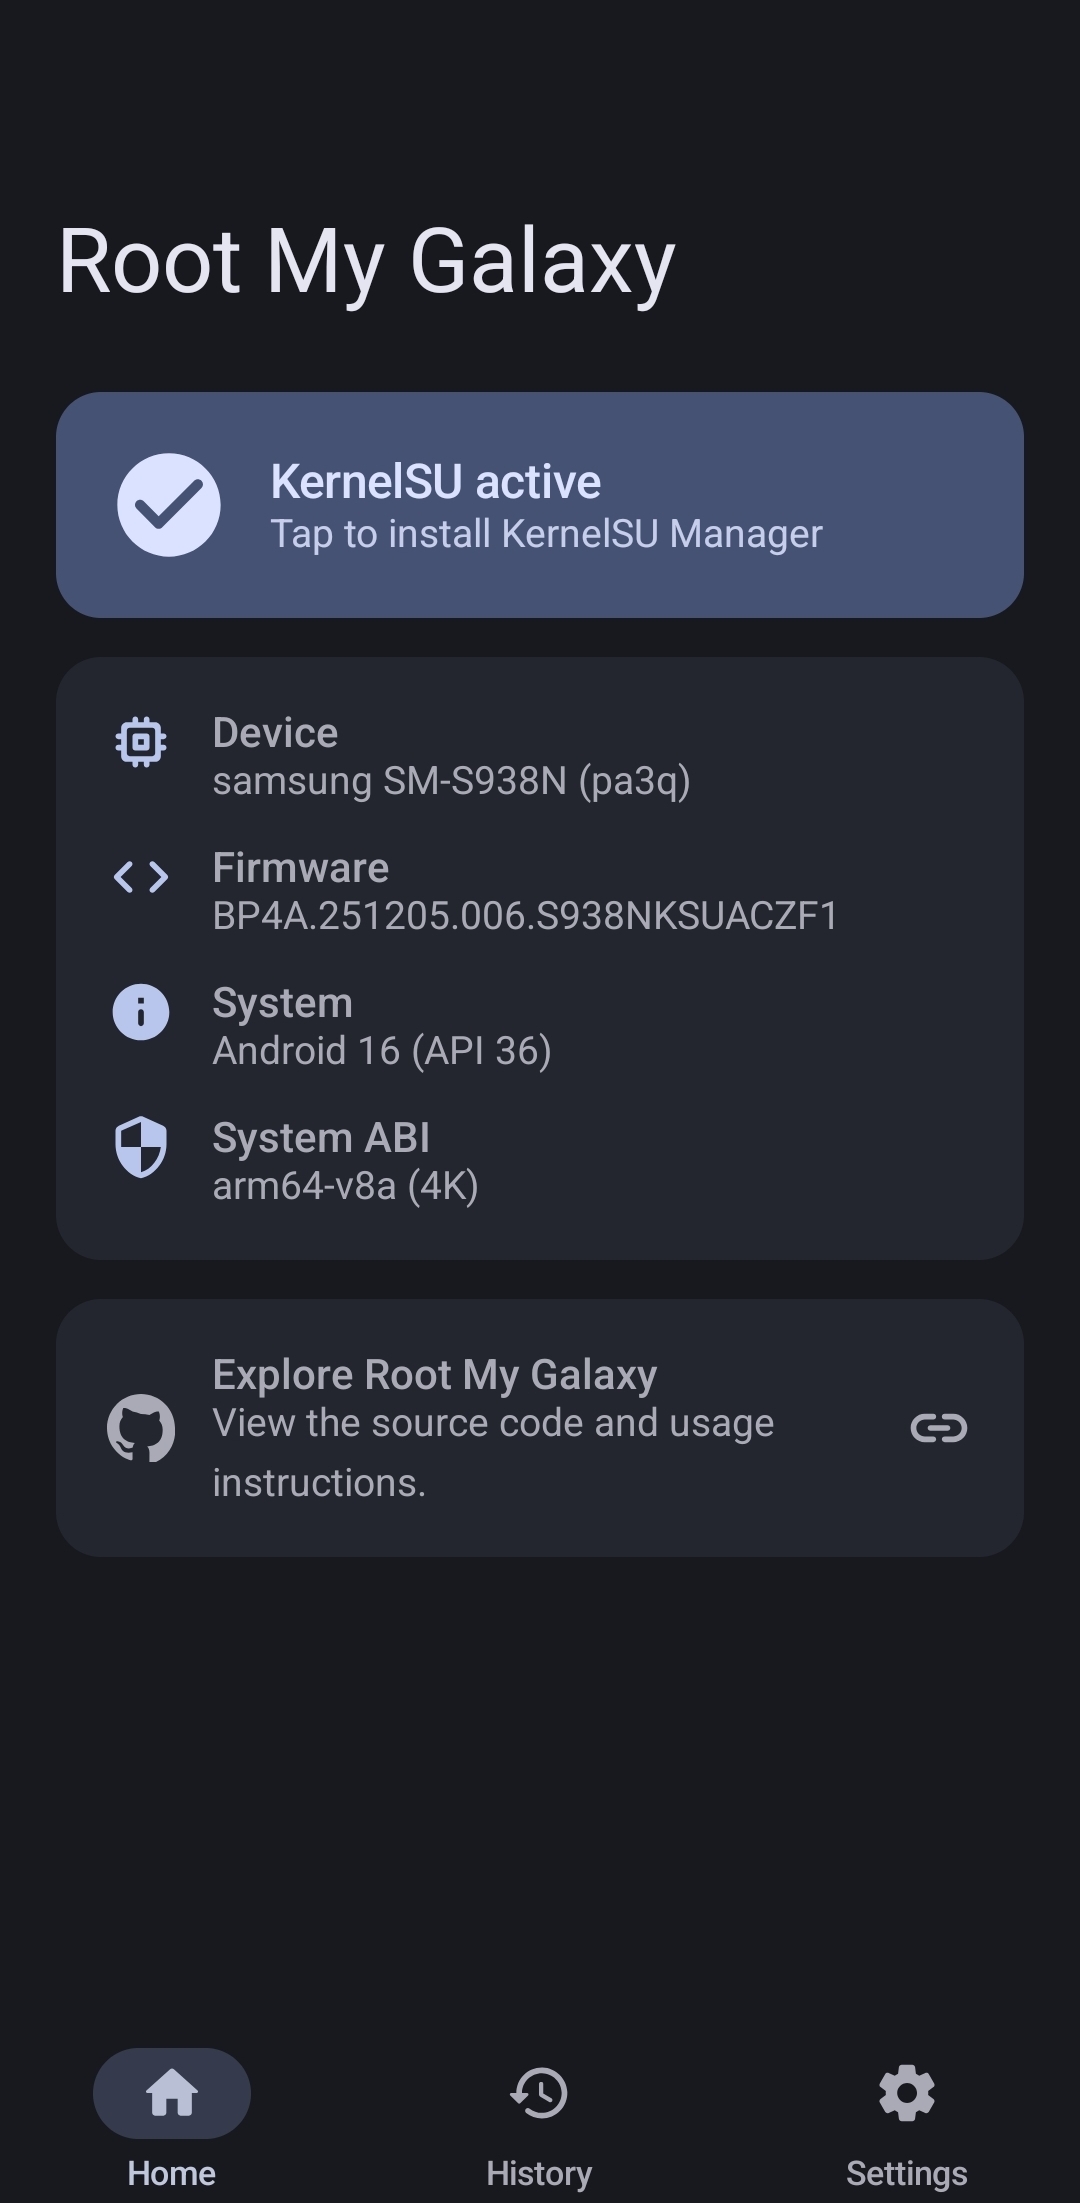 ohlookitstheirs/root-my-galaxy-tests
지원되는 Samsung Galaxy 펌웨어용 CVE-2026-43499 KSU 설치 프로그램 (참고: 포크)
 bobikl/cve-2026-43499-t807d
CVE-2026-43499에 대한 Android 커널 익스플로잇 연구 패키지로, popsicle 익스플로잇 소스, 내장 su 페이로드, 루트 브리지 헬퍼, 재현 가능한 빌드 아티팩트를 포함합니다.
 hydradragonantivirus/hydradragonav-mobile
루트 권한, adb, CA 인증서 설치 및 클라우드가 필요 없는 Android 안티바이러스로, 더 많은 제로데이 악성코드를 탐지할 수 있는 다양한 기능과 방법을 제공합니다.
 gopartner/realme-c53-unlock-root
Realme C53 / RMX3760 (Unisoc T612)를 위한 부트로더 잠금 해제 (CVE-2022-38694) 및 루트 가이드
 r3n3r0/cve-2026-0049
Android DNG SDK의 제로클릭 DoS에 대한 PoC 및 분석: 조작된 DNG 샘플, NDK 크래시 하네스, UBSan/IntSan을 통한 MapTable 오버플로 재현을 포함합니다.

 prof.shafiei/abdal-lockbox
로컬 우선(local-first) 방식의 Android용 암호화 비밀번호 볼트로, 마스터 비밀번호(Master Password) 접근, 복구 키(Recovery Key) 지원, 자동 완성(Autofill) 통합, 휴대 가능한 암호화 ABLBX 백업을 제공합니다.…
 kuzeyardabulut/cve-2025-8045
Dirty Pagetable Exploit for CVE-2025-8045
 quarkslab/android-hardware-attestation-demo
An Android HW Attestation 데모
 majorjayyy1/cve-2026-0092
CVE-2026-0092- 권한 확인 누락으로 인한 기기 잠금 컨트롤러 우회 가능성.
 murf-xd/cve-2023-20768
MediaTek ION 할당자 타입 혼동에 대한 Android 커널 CVE 분석 및 PoC로, 근본 원인 diffing, 비특권 트리거, 익스플로잇 가능성 평가를 다룹니다.
 caveeroo/gv_decryptor
Gallery Vault 덤프 복구 도구: 자동 탐색, 키 파생 및 자동 미디어 복원 기능 포함.
 george0papasotiriou/cve-2026-22010-android-intent-redirection-to-exported-component
CVE-2026-22010 Android 인텐트 리디렉션에 대한 개념 증명(PoC): 내보내진(exported) 활동이 인텐트를 공격자가 제어하는 내부 컴포넌트로 전달하여 권한 검사를 우회하는 과정을 보여주며, 취약한 Java 코드와 adb 익스플로잇 절차를 포함한다.
 catxiaoshi/cve-2026-43499
PD2229B의 43499(ghostlock) 타당성 연구
 jason5545/ghostlock-myron-tw
GhostLock (CVE-2026-43499) REDMI K90 Pro Max 대만 펌웨어(myron, WPMTWXM)용 커널 익스플로잇 포트 — 오프셋, 빌드 가이드, 사전 빌드 바이너리
 villager1314/cve-2026-64560-analysis
리눅스 커널 UAF 분석: CVE-2026-64560에 대한 경쟁 조건(race) 트리거 PoC, 패치 리뷰, 영향받는 LTS/Android 버전 매트릭스, 패치된 기기 자가 점검.








