
 #1

 stefan2200/aparoid
정적 및 동적 안드로이드 애플리케이션 보안 분석
 thisislibra/m3
Black Hat Europe 2021의 Arsenal과 atHack 2021의 Arsenal에서 발표된, 간단하고 확장 가능한 Android 봇 에뮬레이션 프레임워크
 cybersecsi/dockerized-android
보안 교육 플랫폼에서 모바일 구성 요소의 통합을 가능하게 하는 컨테이너 기반 프레임워크
 facebook/mariana-trench
Android 및 Java 애플리케이션을 위한 보안 중심의 정적 분석 도구입니다.
 p0cl4bs/nanobrok
원격으로 안드로이드 장치를 제어하고 보호하기 위해 Python으로 작성된 웹 서비스.
 androidmalware/android_hid
Android를 다른 Android 기기에 대해 Rubber Ducky로 사용
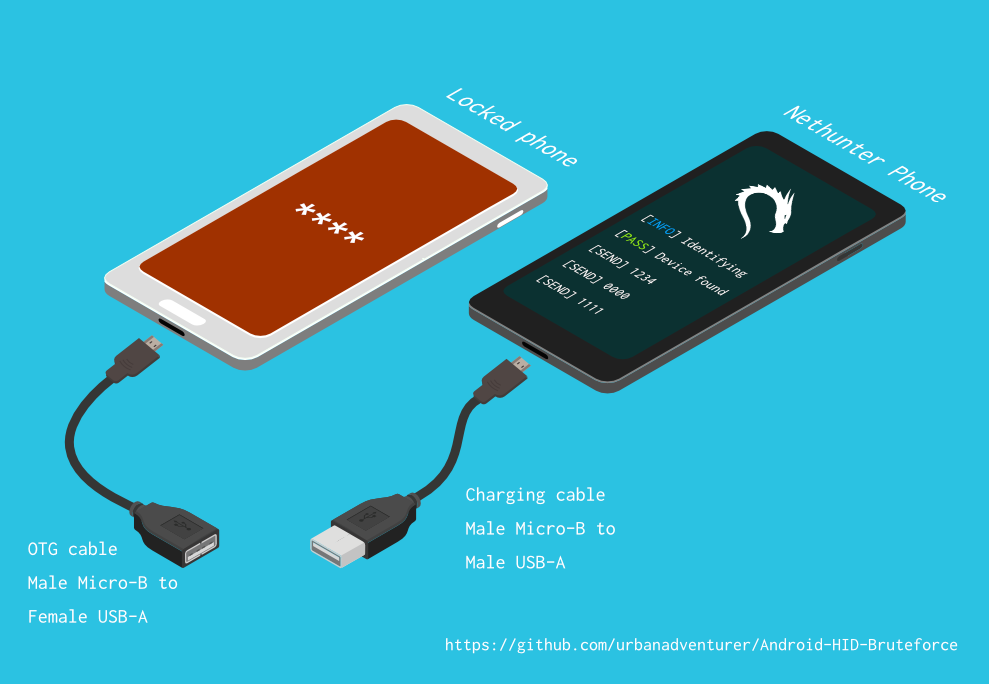 urbanadventurer/android-pin-bruteforce
안드로이드 휴대폰(또는 기기)의 잠금 화면 PIN을 무차별 대입(bruteforce)하여 잠금 해제하세요. Kali Nethunter 휴대폰을 안드로이드 기기용 무차별 PIN 크래킹 도구로 변환하세요! (루트 권한 불필요, ADB 불필요)

 guardianproject/tormobile/arti-mobile
Android 및 iOS용 Rust 기반 Tor 라이브러리로, 개인 정보 보호 및 검열 저항 네트워크 통신을 위해 Arti Tor 런타임을 모바일 앱에 통합하는 표준 API를 제공합니다.
 jinxhy/awesome-moai-security
모바일 온디바이스 AI 시스템을 위한 공격 및 방어 연구의 엄선된 읽기 목록 및 분류 체계로, 적대적 공격, 백도어 공격, 모델 도난 공격, 에너지-지연 공격을 비롯해 난독화, TEE, 워터마킹 방어를 다룹니다.
 niklashigi/apk-mitm
🤖 Android APK 파일을 HTTPS 검사에 자동으로 준비하는 CLI 애플리케이션
 apklab/apklab
VS Code용 Android 리버스 엔지니어링 워크벤치
 ankitrawatgit/dirtyfrag-android-root-jailbreak
DirtyFrag Android Root는 DirtyFrag(CVE-2026-43284)를 기반으로 한 Android 앱 및 헬퍼 모듈 체인입니다. iQOO Z9 5G에서 테스트되었습니다.
 youssefnoser/opd2415-6.6.118-cve-2026-64560-ksu
CVE-2026-64560을 통한 부팅 시마다 KernelSU 지연 로드 — OnePlus Pad 3 (OPD2415, SM8750, 커널 6.6.118-android15-8, 4K, 잠긴 부트로더): 페이로드 포팅, 기기 프로필 + kallsyms 증거, 호스트…
 rapid7/metasploit-javapayload
Metasploit용으로 더 이상 사용되지 않는 Java 페이로드 라이브러리로, Maven으로 빌드된 Java 및 Android Meterpreter 에이전트를 제공합니다. metasploit-payloads에 병합되었습니다.
 oopnv70-lab/ghostlock-apk
독립형 APK: CVE-2026-43499 GhostLock 권한 상승 + Shizuku shell ID로 실행
 eybisi/kavanoz
일반적인 안드로이드 뱅커 악성코드를 정적으로 언패킹합니다.
 s1204it/cve-2023-6241
CVE-2023-6241 for Pixel 8









