
 #1
Tools focused on penetration testing, reversing, and securing Android apps and the Android OS.
Kitploit 추천

 quarkslab/cve-2020-0069_poc
CVE-2020-0069에 대한 개념 증명 익스플로잇으로, Mediatek Android 기기에서 커널 메모리 읽기/쓰기 및 syscall 후킹을 통해 권한 상승을 가능하게 합니다.
 leommxj/cve-2020-0022
CVE-2020-0022에 대한 개념 증명 익스플로잇으로, Android Bluetooth 스택을 대상으로 제작된 L2CAP 패킷을 통해 버퍼 오버플로를 유발하여 영향을 받는 기기에서 서비스 거부(DoS)를 일으킵니다.
 michaelsplayground/cve-2019-9465
모바일 플랫폼에서 보안 테스트 및 취약점 분석을 위해 CVE-2019-9465를 시연하는 Android 데모 애플리케이션입니다.
 vino-theva/cve-2019-6447
이 문서는 ES File Manager에서 발견된 Android 오픈 포트 취약점의 수동 악용에 관한 것입니다. 이 열려 있는 TCP 59777 포트를 통해 공격자는 백도어를 설치하고 사용자의 모든 데이터를 수집할 수 있습니다. 또한 이 문서에서는 취약점을 입증하기…
 osuni-99/cve-2019-6447
위의 ES 파일 브라우저 보안 취약점 조사를 통해 문제의 전모를 파악할 수 있습니다.
 oscardagrach/cve-2019-5700
CVE-2019-5700
 mythicaltree/cve-2019-2215
CVE-2019-2215 (Bad Binder)의 개념 증명 익스플로잇으로, Android 10 x86_64 에뮬레이터를 대상으로 합니다. 격리된 커널 익스플로잇 연구 및 교육용으로 설계되었습니다.
 enceka/cve-2019-2215-3.18
커널 3.18.x용
 wired0ut/cve-2019-2215
초기 Google Pixel 휴대폰에서 발견된 Android 취약점 Bad Binder에 대한 완전한 익스플로잇
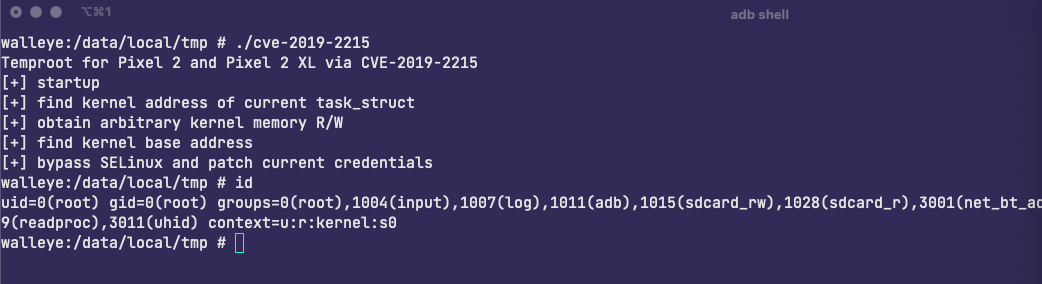 stevejubx/cve-2019-2215
Android 커널 취약점 (CVE-2019-2215) 임시 root PoC
 timwr/cve-2019-2215
Android 커널 권한 상승 익스플로잇 (CVE-2019-2215)으로, Binder 드라이버의 사용 후 해제 취약점을 통해 루트 액세스를 달성하기 위한 개념 증명을 제공합니다.
 mutur4/cve-2019-2215
실제 환경에서 악용되었고 P0가 발견한, Android binder IPC 시스템에 영향을 미친 치명적인 UAF 취약점 익스플로잇입니다.
 mufidmb38/cve-2019-2215
CVE-2019-2215
 dimitrifourny/cve-2019-2215
binder.c의 use-after-free 취약점을 통한 Android 권한 상승
 seqred-s-a/cve-2019-14514
Microvirt MEmu에서의 원격 코드 실행
 seqred-s-a/cve-2019-14326
Andy 에뮬레이터에서 권한 상승
 seqred-s-a/cve-2019-14220
BlueStacks의 임의 파일 읽기
 parallelbeings/cve-2019-14079
Android 휴대폰에서 USB 장치 퍼징








