
 #1
Tools focused on penetration testing, reversing, and securing Android apps and the Android OS.
Kitploit 추천
 nanopathi/packages_apps_settings_cve-2021-0586
Android 설정 취약점 익스플로잇으로 CVE-2021-0586을 대상으로 모바일 기기에서 권한 상승 테스트를 수행합니다.
 satheesh575555/frameworks_native_aosp10_r33_cve-2020-0392
# CVE-2020-0392 익스플로잇 코드 및 분석 Android의 frameworks_native 구성 요소에 존재하는 취약점인 CVE-2020-0392에 대한 익스플로잇 코드와 분석으로, AOSP 10 r33을 대상으로 합니다.
 cyb3r-w0lf/dirty_stream-android-poc
Android - Dirty Stream exploit for MI-File Explorer V1-210567 버전. CVE-2024-35205
 rednaga/adups-get-super-serial
CVE-2015-2231 POC
 actuator/com.heytap.browser
CVE-2024-23729
 nanopathi/framework_base_aosp10_r33_cve-2021-0339
CVE-2021-0339에 대한 익스플로잇으로, Android AOSP 10 framework_base를 대상으로 하며 Android 프레임워크의 취약점을 통해 로컬 권한 상승을 가능하게 합니다.
 nanopathi/frameworks_av_aosp10_r33_cve-2021-0520
 satheesh575555/packages_apps_settings_aosp10_r33_cve-2021-0333
패치된 Android 설정 앱 소스 코드로, AOSP 10_r33에서 CVE-2021-0333에 대한 수정을 구현합니다. 보안 수정에 대한 참조 구현을 제공합니다.
 uthrasri/packages_app_settings_cve-2020-0201
Android 설정 앱 취약점 CVE-2020-0201에 대한 익스플로잇, 영향을 받는 기기에서 권한 상승 또는 데이터 접근을 가능하게 합니다.
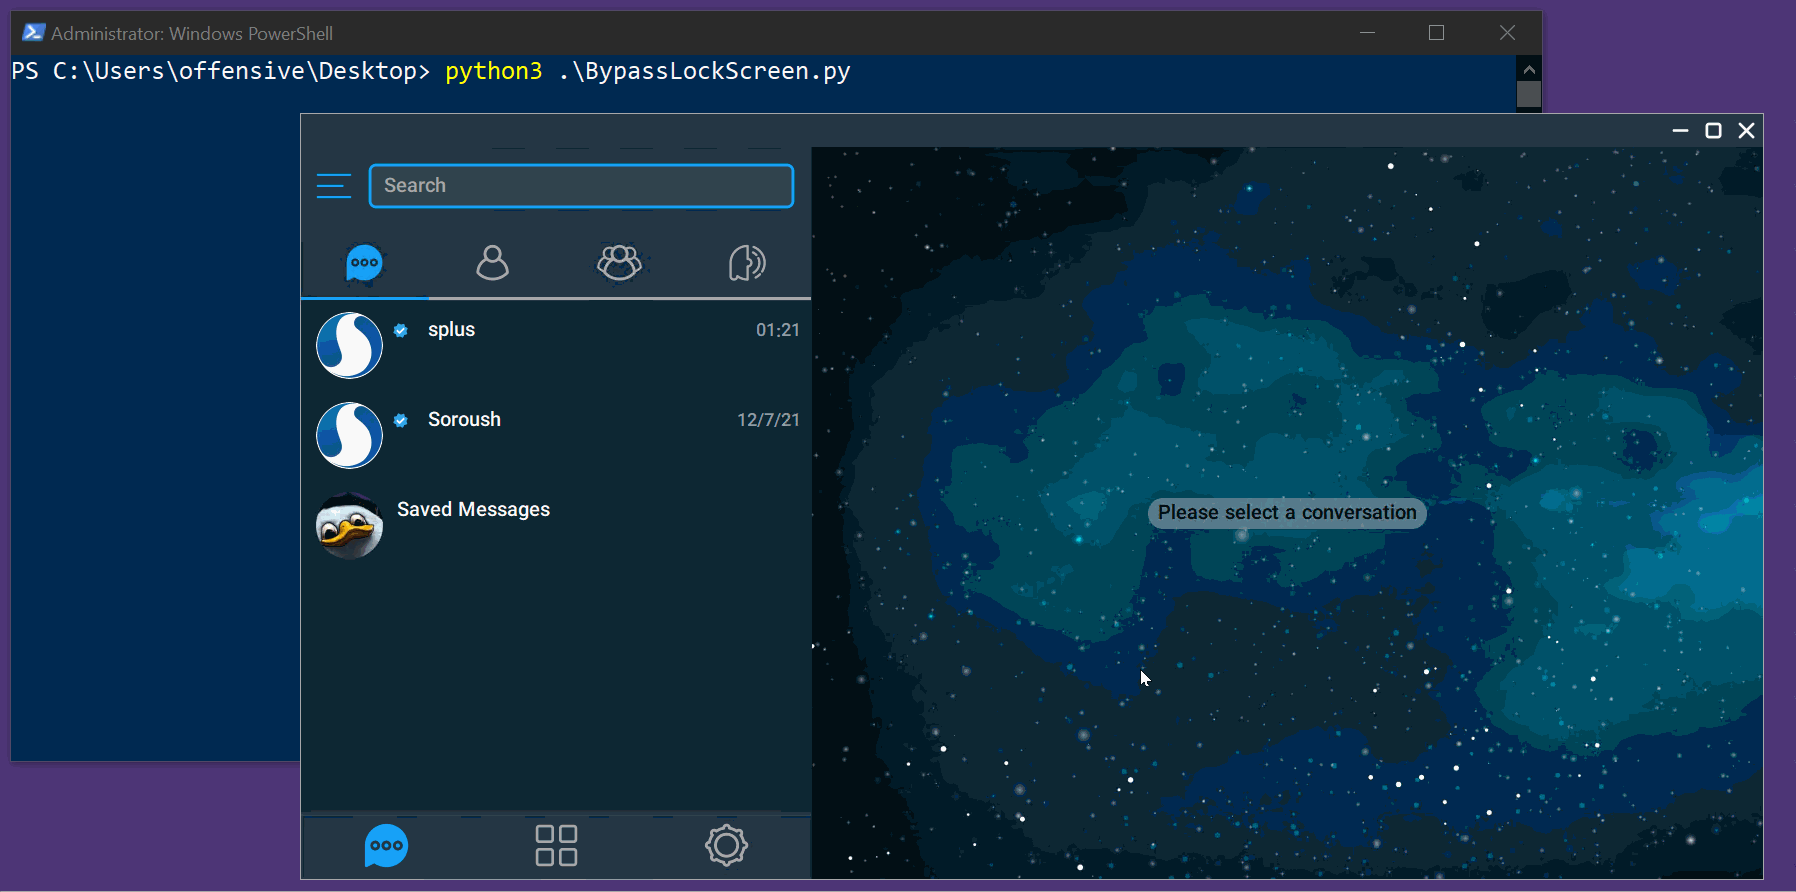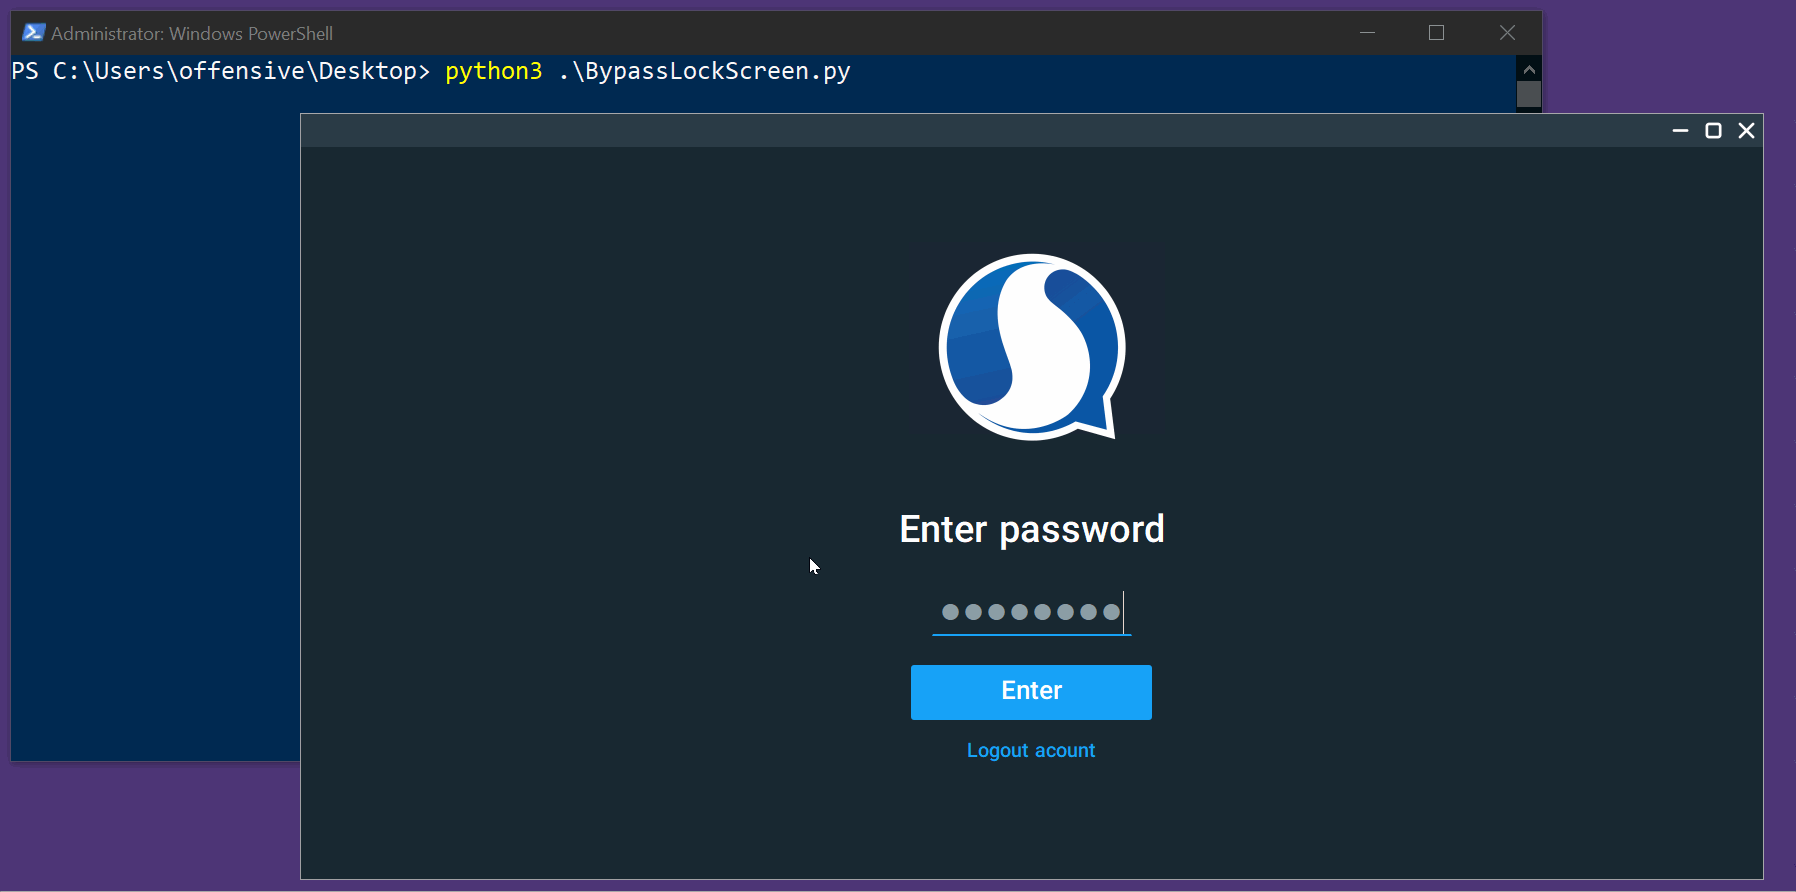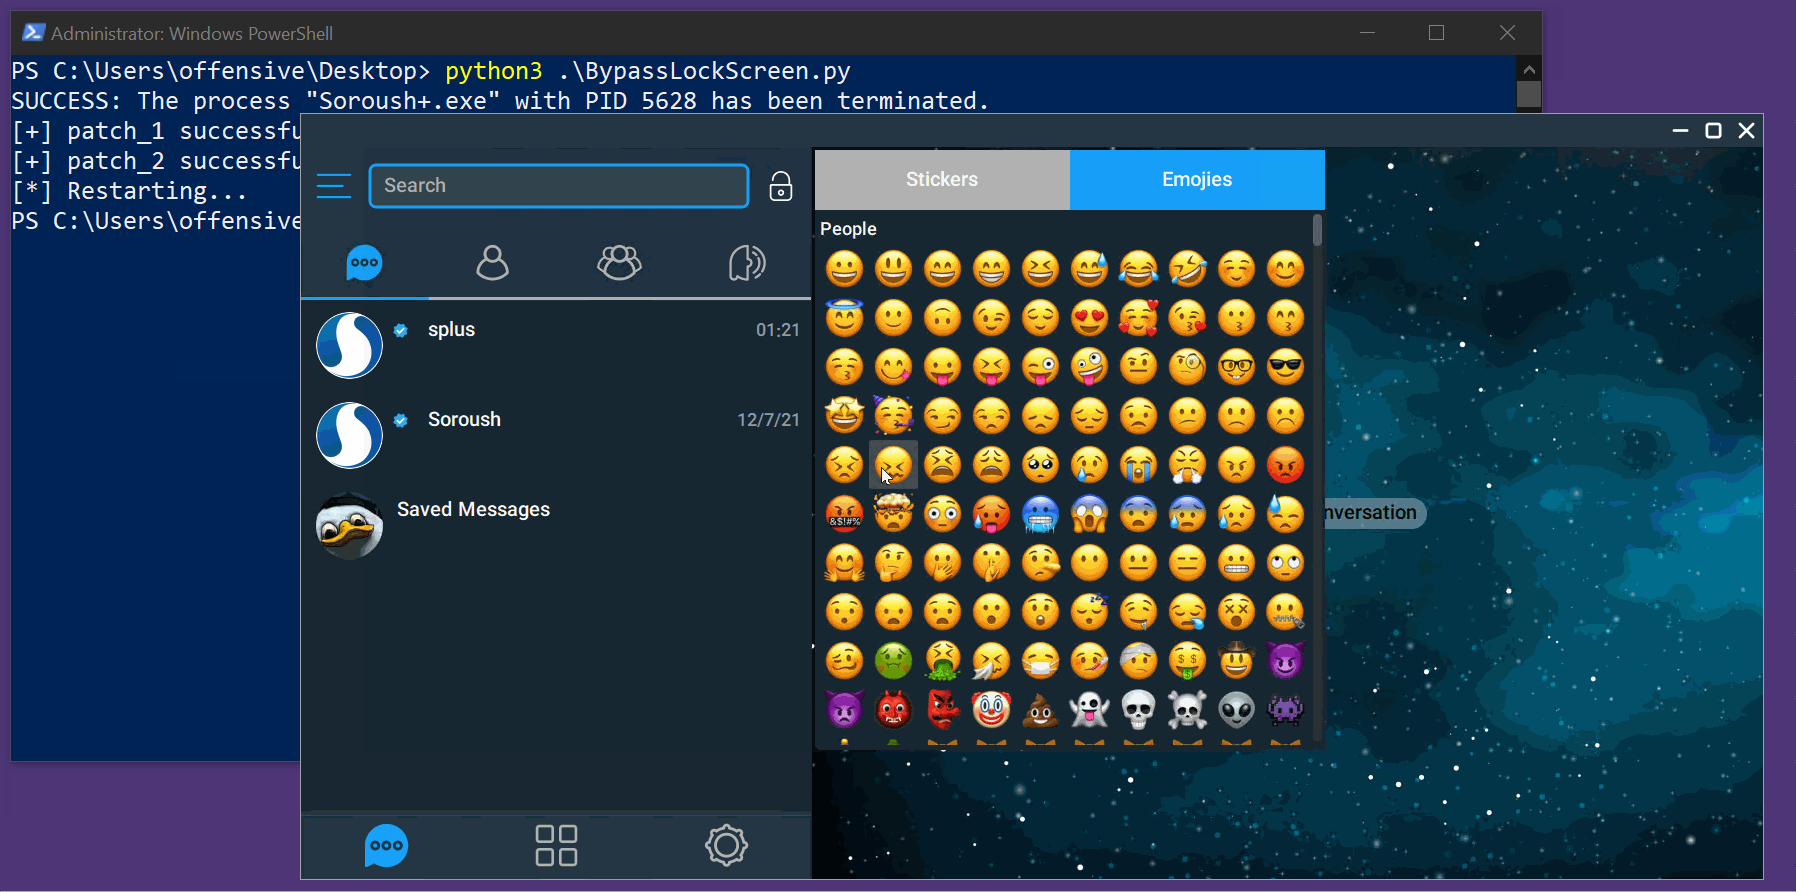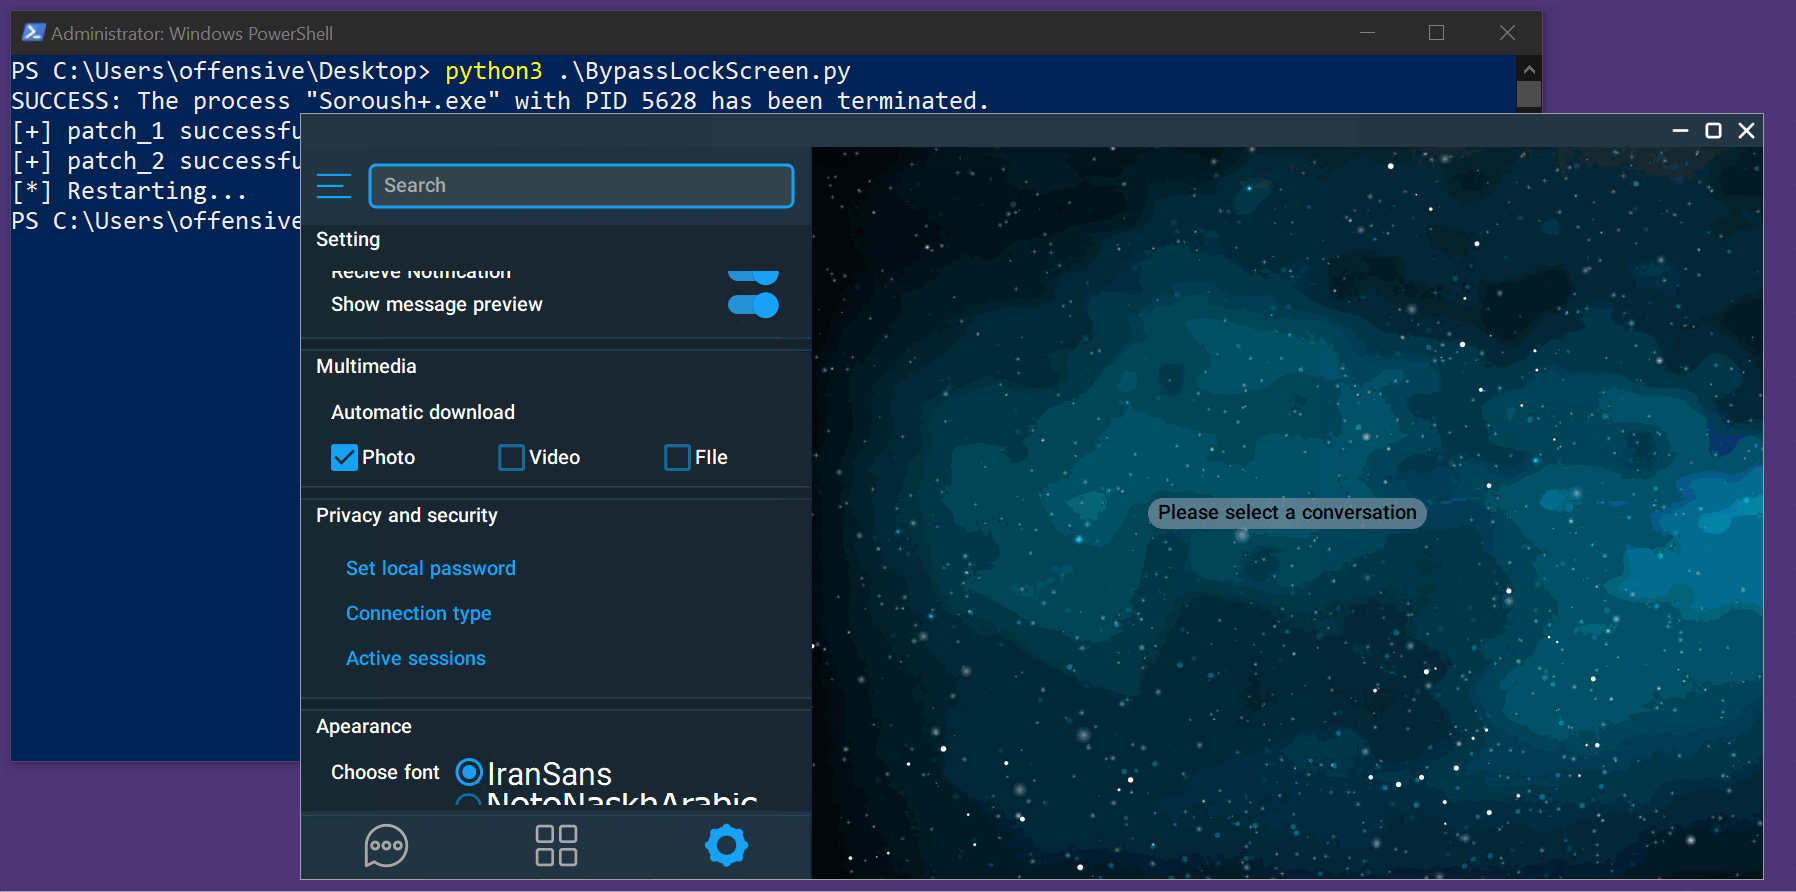 scopion/cve-2022-26629
CVE-2022-26629에 대한 PoC 익스플로잇: 부적절한 접근 제어를 통해 SoroushPlus+ Messenger 1.0.30의 잠금 화면을 우회합니다. Windows 및 Linux용 자동 익스플로잇 파이썬 스크립트를 포함합니다.
 rapid7/metasploit-javapayload
Metasploit용으로 더 이상 사용되지 않는 Java 페이로드 라이브러리로, Maven으로 빌드된 Java 및 Android Meterpreter 에이전트를 제공합니다. metasploit-payloads에 병합되었습니다.
 5k1l/cve-2020-0022
cve-2020-0022와 관련된 몇 가지 것들
 pazhanivel07/frameworks_base_aosp10_r33_cve-2022-20142
Android AOSP 10 프레임워크 기본 저장소로, Android 런타임의 권한 상승 취약점인 CVE-2022-20142에 대한 개념 증명 또는 패치를 포함합니다.
 geneblue/cve-2014-7911-exp
cve-2014-7911용 익스플로잇; Android; Java 역직렬화; 시스템 권한; ace;
 nanopathi/framework_base_aosp10_r33_cve-2021-0391
Android AOSP framework base를 대상으로 하는 CVE-2021-0391 개념 증명(PoC) 익스플로잇으로, Android 10의 권한 상승 취약점을 입증합니다.
 trinadh465/frameworks_base_aosp10_r33_cve-2023-21246
# CVE-2023-21246용 Android 프레임워크 패치 Android 플랫폼의 보안 취약점을 해결하는 패치입니다.
 p1gl3t/cve-2015-1474_poc
CVE-2015-1474에 대한 개념 증명 익스플로잇으로, 역직렬화를 통해 Android SurfaceFlinger에서 악의적인 Parcel 충돌을 유발하여 영향을 받는 장치에서 권한 상승을 가능하게 합니다.








