
 #1
Tools focused on penetration testing, reversing, and securing Android apps and the Android OS.
Kitploit 추천

 nanopathi/framework_base_aosp10_r33_cve-2021-0954
Android 10(r33) AOSP framework base를 대상으로 하는 CVE-2021-0954 익스플로잇 모듈입니다. 권한 상승을 위한 Java 기반 익스플로잇을 구현합니다.
 nanopathi/framework_base_aosp10_r33_cve-2021-0327
CVE-2021-0327, AOSP 10 r33을 대상으로 하는 Android System UI 권한 상승 취약점에 대한 PoC 또는 패치.
 satheesh575555/packages_apps_settings_aosp10_r33_cve-2021-0331
AOSP Settings의 CVE-2021-0331 권한 상승 취약점 수정.
 wired0ut/cve-2020-0423
CVE-2020-0423에 대한 익스플로잇으로, Binder 지연 작업 UAF입니다.
 trinadh465/packages_apps_settings_aosp10_r33_cve-2020-0219_cve-2020-0188_old-one
AOSP 10 r33용 패치된 Android 설정 애플리케이션으로, CVE-2020-0219 및 CVE-2020-0188을 해결하여 설정 패키지에 대한 보안 수정을 제공합니다.
 trinadh465/packages_apps_nfc_aosp10_r33_cve-2020-0215
Android NFC 패키지로, NFC 구성 요소의 보안 취약점을 해결하는 CVE-2020-0215 패치가 포함되어 있습니다.
 trinadh465/frameworks_native_cve-2020-0226
Android 네이티브 프레임워크 취약점 CVE-2020-0226을 분석하고 시연하며, 바이너리 분석 및 익스플로잇 통찰력을 제공합니다.
 satheesh575555/packages_apps_settings_aosp10_r33_cve-2020-0188
Analyzes and patches Android Settings vulnerability CVE-2020-0188 in AOSP 10, providing security fixes for mobile devices.
 pazhanivel07/frameworks_base_aosp10_r33_cve-2021-0315
# AOSP 10 r33용 Android 프레임워크 기본 저장소로, CVE-2021-0315와 관련된 패치 또는 익스플로잇을 포함하고 있습니다.
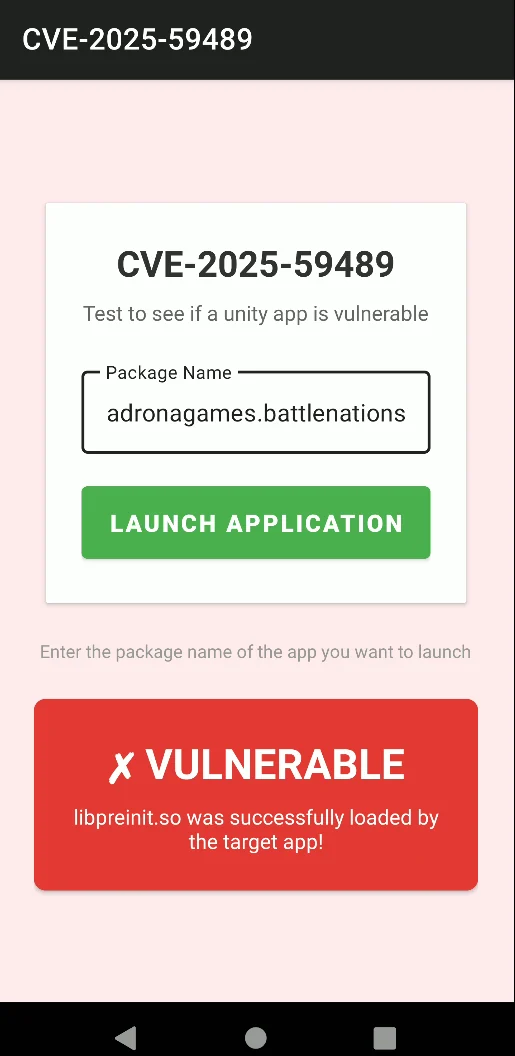 githubkillsmyopsec/cve-2025-59489-poc
Proof Of Concept For CVE-2025-59489. Android에서 실행되는 Unity 게임에 영향을 미칩니다.
 tamirzb/cve-2021-1961
CVE-2021-1961용 익스플로잇 코드
 retme7/cve-2014-4322_poc
권한 획득:system -> root, https://github.com/retme7/CVE-2014-7911_poc 의 일부로
 laginimaineb/cve-2014-7920-7921
CVE-2014-7920 및 CVE-2014-7921에 대한 익스플로잇 코드 - Android 5.1까지의 mediaserver에서 코드 실행
 s4vitar/airdroidpwner
AirDroid 애플리케이션을 통해 원격으로 기기의 모든 정보를 탈취하는 데 이상적인 프로그램. [CVE-2019-9599] (https://www.exploit-db.com/exploits/46337)
 michalbednarski/thisseemswrong
CVE-2024-49746에 대한 라이트업 및 익스플로잇: 이후에 사용되는 파일 디스크립터를 닫는 Android의 Parcel::continueWrite
 valbrux/cve-2019-11932-supportapp
이 네이티브 코드 파일은 Awakened가 공개한 Whatsapp GIF RCE 익스플로잇을 보완하기 위해, 다양한 기기 유형에 대한 system() 함수 주소와 ROP 가젯 주소를 계산하여 취약점을 성공적으로 악용하는 데 사용될 수 있도록 하는 것을 목표로 합니다.

 0x742/cve-2020-0082-externalvibration
이 저장소는 Android 10에서 system_server로의 로컬 권한 상승을 위한 역직렬화 취약점인 📱🚀👑⚡에 대한 개념 증명을 포함합니다. 이 개념 증명은 특권 인텐트만 활성화합니다.








