
 #1
Tools focused on penetration testing, reversing, and securing Android apps and the Android OS.
Kitploit 추천

 satheesh575555/libhwbinder_aosp10_r33_cve-2020-0136
CVE-2020-0136용 익스플로잇으로, Android의 libhwbinder에 존재하는 use-after-free 취약점을 악용하여 AOSP 10에서 메모리 손상 및 잠재적인 권한 상승을 시연합니다.
 jduck/cve-2015-1538-1
Stagefright의 'stsc' MP4 atom 정수 오버플로를 대상으로 하여 Android 기기에서 원격 코드 실행 및 리버스 셸을 달성하는 CVE-2015-1538-1용 Python 익스플로잇.
 pwnipc/badparcel
CVE-2023-20963 PoC (Android WorkSource parcel/unparcel 로직 불일치)
 leommxj/cve-2020-0022
CVE-2020-0022에 대한 개념 증명 익스플로잇으로, Android Bluetooth 스택을 대상으로 제작된 L2CAP 패킷을 통해 버퍼 오버플로를 유발하여 영향을 받는 기기에서 서비스 거부(DoS)를 일으킵니다.
 tamirzb/cve-2018-9539
CVE-2018-9539용 PoC 코드
 mranonymoustz/cve-2019-11932-whatsapp-exploit
decoding.c의 DDGifSlurp에서 발생하는 double-free 취약점에 대한 자세한 내용은 https://awakened1712.github.io/hacking/hacking-whatsapp-gif-rce/ 에서 확인할 수 있습니다.
 avishekdhakal/cve-2023-45866_exploits
Mi A2 Lite 및 Realme 2 pro에서 테스트된 익스플로잇
 satheesh575555/system_bt_aosp_10_r33_cve-2021-0316
Android 10 (AOSP r33)용 패치된 Bluetooth 스택으로, 버퍼 오버플로 취약점 CVE-2021-0316을 수정합니다.
 spiralbl0ck/bugs_oom_null_ptr_deref
안드로이드 NULL PTR DEREF, OOM 그냥 재미로
 miapatsune/cve-2026-43499
Redmi Pad Pro (dizi) / POCO Pad 5G용 커널 익스플로잇으로, 브라우저 기반 업로드 및 실행 인터페이스, 로그 관리를 위한 관리자 패널, 사전 컴파일된 공유 객체 페이로드를 제공합니다.
 hunter24x24/cve_2024_0044
CVE-2024-0044: Android 12 및 13 버전에 영향을 미치는 "run-as any app" 높은 심각도 취약점
 trinadh465/frameworks_minikin_aosp10_r33-cve-2022-20473
Android의 Minikin 라이브러리 취약점인 CVE-2022-20473을 다루는 리포지토리로, AOSP 10용 패치된 소스 코드를 제공합니다.
 trinadh465/frameworks_base_aosp10_r33_cve-2023-20911
CVE-2023-20911에 대한 Android 프레임워크 패치로, AOSP 10의 보안 취약점을 해결합니다.
 voidgguy/lenovo-a1000g-mt8317-a412_01_09_130907-kernel-3.4.0-root-cve-2016-5195
[AI 지원] CVE-2016-5195(Dirty COW)를 통한 Lenovo IdeaTab A1000G (MT8317, 커널 3.4.0, Android 4.1) 루팅 방법
 satheesh575555/frameworks_native_aosp10_r33_cve-2021-0332
Android AOSP 10 (r33) 네이티브 프레임워크를 대상으로 하는 CVE-2021-0332 개념 증명(PoC) 익스플로잇.
 shinycolumn/cve-2025-50944
EagleEyes Lite Android 애플리케이션에서의 부적절한 인증서 체인 검증
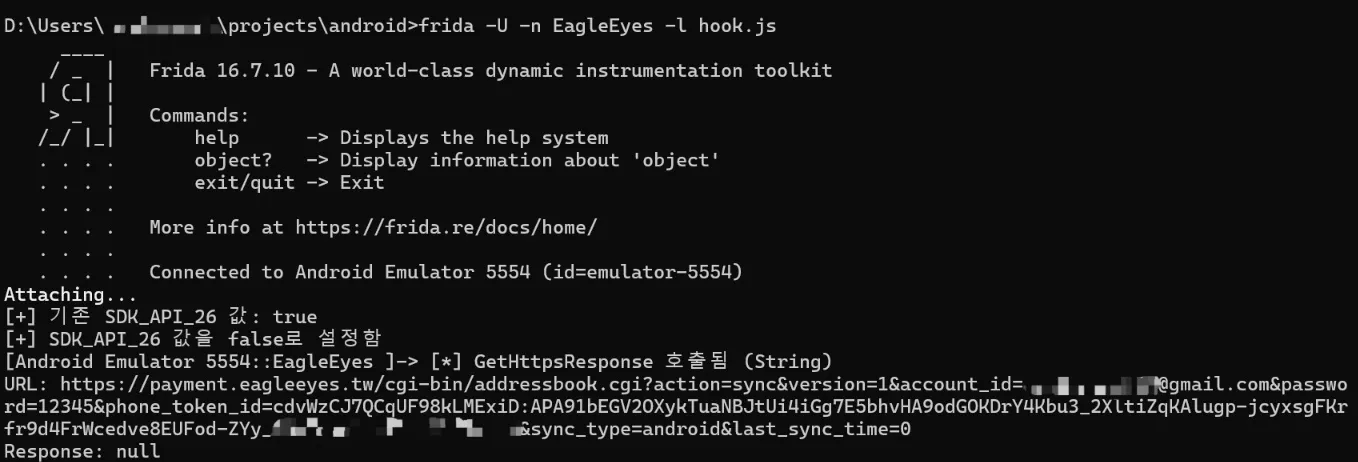 shinycolumn/cve-2025-50110
EagleEyes Lite Android 애플리케이션에서의 민감 정보 평문 전송
 niranjanshr13/stagefright-cve-2015-1538-1
Cve-2015-1538-1








