
 #1
Tools focused on penetration testing, reversing, and securing Android apps and the Android OS.
Kitploit 추천

 k0mraid3/k0mraid3s-system-shell-prebuilt
2022년 10월에 발견한 익스플로잇으로, 안드로이드의 패키지 관리자 바이너리(pm)와 디버깅 플래그 처리 방식과 관련이 있으며, 2023년 3월에 패치되었습니다. CVE-2019-16253을 페이로드로 사용하여 시스템 셸을 획득합니다.
 alterakey/trueseeing
비-디컴파일링 iOS/Android 앱 취약점 스캐너 (DC25 데모 랩, CB17)
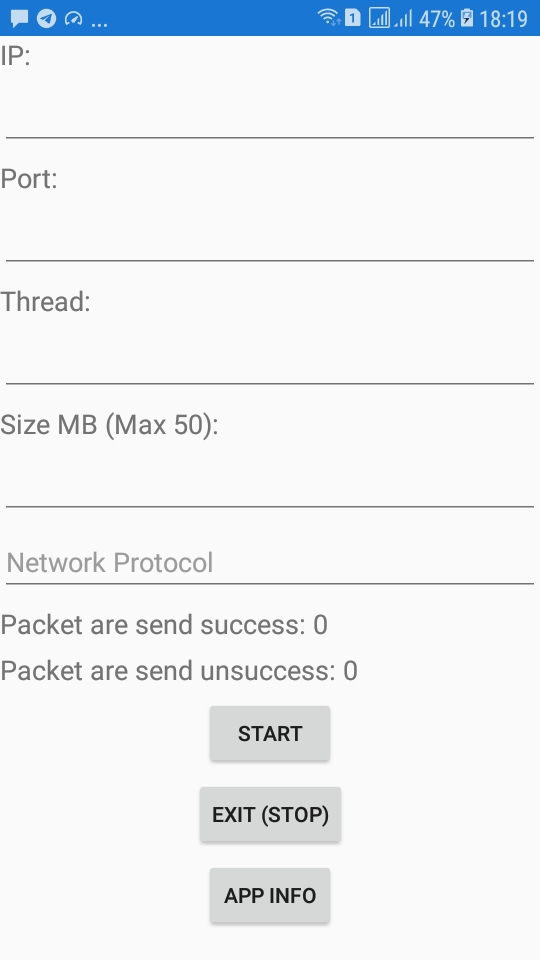 blueskychan-dev/ddospacket
자신의 전화기를 사용하여 Termux 없이 DoS 공격! (Android 5.1+)
 amnestytech/inside-pegasus
WhatsApp Inc. 및 Meta Platforms, Inc. 대 NSO Group 소송에서 공개 기록에 포함된 NSO Group 내부 문서, 제품 자료 및 선서 증언의 엄선된 모음
 flankerhqd/cve-2015-6620-poc
CVE-2015-6620에 대한 PoC, AMessage 언마샬 임의 쓰기
 canyie/transitionplayer
CVE-2026-0091, Android 창 관리의 문제를 이용하여 adb에서 Launcher 프로세스에 임의 코드 실행을 수행
 supersonic/wallbreak
CVE-2021-39670 및 CVE-2021-39690, Android 배경화면 시스템의 두 가지 영구적 서비스 거부(denial-of-service) 취약점을 위한 익스플로잇 앱
 fi01/libmsm_cameraconfig_exploit
Android 장치의 Qualcomm MSM 카메라 드라이버에서 커널 메모리 손상을 대상으로 로컬 권한 상승을 가능하게 하는 CVE-2013-2595용 C 악용 코드입니다.
 vinc3nt4h/cve-2014-7920-7921_update
cve-2014-7920-7921 익스플로잇 업데이트
 bloodcode-spasov/ble-cve2025-attack-new-version
# android-ble-cve-2025-4866 🔐 **CVE-2025-4866 PoC — Android BLE 취약점 (공개 버전)** 📡 Android 기기에서 BLE 인증 취약점 악용 (공개 PoC 전용). 👨💻 BloodCode Labs 개발…
 chirantar7004/android-passive-location-tracker
위치 권한 없이 위치를 추적하는 앱! Android OS 정보 유출을 이용하는 CVE-2018-15835를 활용합니다.
 fredevsec/cve-2026-0073
0-클릭 RCE 안드로이드 ADB TLS 무선 디버깅
 edwins907/xiaomi-cve-2024-45352
Xiaomi의 치명적 취약점에 대한 기술 보고서
 iwallplace/cve-2026-26897-ecoonline-deeplink
CVE-2026-26897에 대한 공개 권고 및 PoC — EcoOnline EHS Android(com.airsweb.v10)의 딥 링크 우회, 0.2.500에서 수정됨
 trinadh465/platform_system_netd_aosp10_r33_cve-2023-40084
# CVE-2023-40084 Android netd 취약점 분석 및 익스플로잇 연구 플랫폼의 네트워크 데몬에 초점을 맞춘 Android netd 취약점 분석 및 익스플로잇 연구입니다.
 qm4rs/cve-2026-0075
CVE-2026-0075 Android ContactsProvider 사이드 채널을 권한 없이 PoC로 프로빙하여, 근본 원인 분석 및 패치 버전과 취약 버전 간 비교를 지원합니다.
 externalist/exploit_playground
공개 익스플로잇 또는 내 1day 익스플로잇 분석
 calebfenton/dex-oracle
패턴 기반 Dalvik 디오브퓨케이터로, 제한된 실행을 사용하여 의미론적 분석을 개선합니다.








