
 #1
Tools focused on penetration testing, reversing, and securing Android apps and the Android OS.
Kitploit 추천

 google/artemis
ADB를 통해 실제 기기를 제어하고, Logcat과 스크린샷을 캡처하며, AI IDE와 CI 테스트 파이프라인을 위한 MCP 서버를 제공하는 자연어 기반 Android 자동화 에이전트입니다.
 gojue/ecapture
Capture SSL/TLS plaintext with eBPF—no MITM proxy or custom CA installation. Supports Linux and Android on x86_64\arm64 and loong64.
 hyblove/iqoo-temp-root
vivo/iQOO 임시 root 툴박스 (언락 없는 임시 root, CVE-2026-43499) - 소스 코드 및 스크립트
 r0rt1z2/ghostlock
일부 Amazon 기기용 커널 루트 익스플로잇(CVE-2026-43499)
 1-3-7/disrobe
Rust CLI 제품군으로, 하나의 자동 파이프라인을 통해 15개 이상의 생태계에 걸쳐 네이티브 코드, 바이트코드, 스크립트, 펌웨어 및 앱 패키지를 정적으로 디컴파일, 난독화 해제 및 언팩합니다.
 thakur2309/pagasus-pro
Python ADB 기반 Android 기기 관리 및 보안 감사 툴킷으로, 루트 탐지, 권한 덤프, 디버거블 앱 스캔, 로그 및 연락처 추출을 위한 대화형 메뉴를 제공합니다.
 mitmproxy/mitmproxy
침투 테스터와 소프트웨어 개발자를 위한 대화형 TLS 지원 HTTP 인터셉팅 프록시입니다.
 newazbenalam/root-my-galaxy-payloads
삼성 Galaxy 모델용 기기별 CVE-2026-43499 루트 페이로드 및 KernelSU 아티팩트로, 펌웨어 프로필, 익스플로잇 소스, 지원 피드를 포함합니다.
 xiaohj233/ghostlock-x200-app
vivo X200 기기 원클릭 루트 앱(Shizuku 권한 셸 도메인 실행, CVE-2026-43499)
 linux-tools/vivo_iqoo_neo_9_root_research_on_cve-2025-21479
Android kernel root exploit for iQOO Neo9 (CVE-2025-21479, Adreno GPU SDS) providing arbitrary physical write, kernel cap bypass, and root daemon/su…
 alirezaparsi/copg
루팅된 Android를 위한 고급 앱별 디바이스 / CPU / GPU 스푸퍼 — 디바이스 프로필, 앱별 CPU 모델, prop 및 Android-ID 스푸핑, 모든 기능은 완전한 온디바이스 WebUI로 구동됩니다. KernelSU / Magisk / APatch용…
 nanoturtle1145/root-my-s24
Using CVE-2026-43499/CVE-2026-98260 to root your Galaxy S24 Series(SM-S92X0 ,(China / Hong Kong SAR / Taiwan))
 eldavoo/wa-crypt-tools
WhatsApp .crypt12, .crypt14 및 .crypt15 파일을 관리합니다.
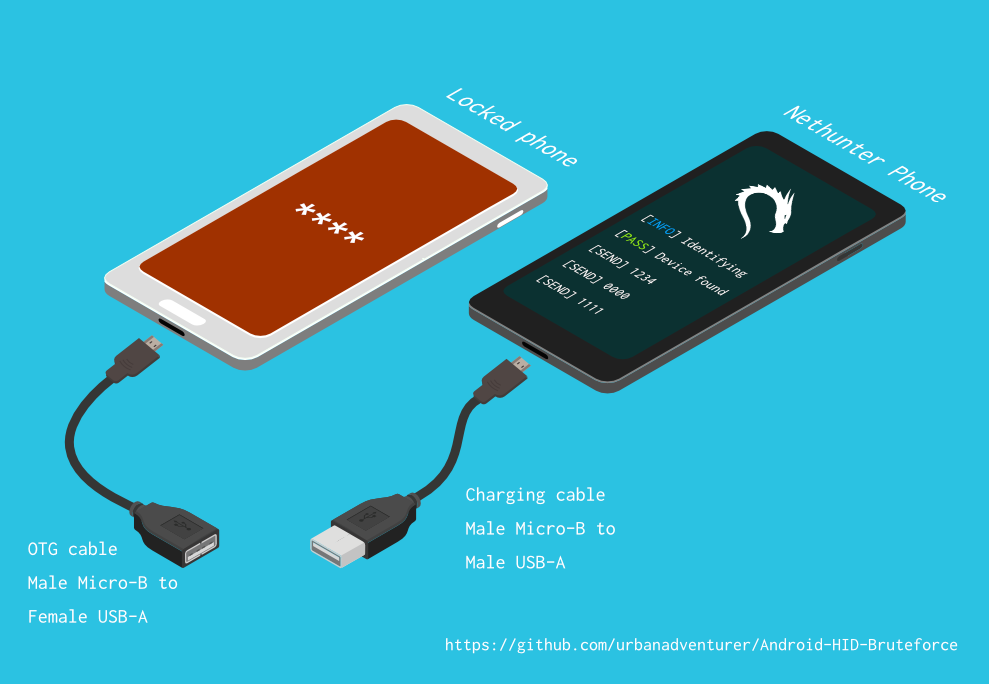 urbanadventurer/android-pin-bruteforce
안드로이드 휴대폰(또는 기기)의 잠금 화면 PIN을 무차별 대입(bruteforce)하여 잠금 해제하세요. Kali Nethunter 휴대폰을 안드로이드 기기용 무차별 PIN 크래킹 도구로 변환하세요! (루트 권한 불필요, ADB 불필요)
 asarr22/root-my-galaxy-s938b
KSU 설치 프로그램: CVE-2026-43499 취약점을 지원하는 Samsung Galaxy 펌웨어용
 stuxctf/slythestx
SAST 분석 자동화, 기반 기술(React Native, Flutter, Xamarin, 네이티브) 식별, 루팅 또는 탈옥된 기기에서의 심층 테스트 지원에 중점을 둔 모바일 앱 보안 감사 도구
 joinchang/ghostlock-oneplus
GhostLock (CVE-2026-43499) — 부트로더가 잠긴 Android 기기를 위한 커널 익스플로잇
 wheregoes/byd-dolphin-hacking
BYD Dolphin 헤드 유닛 리버스 엔지니어링 — CAN 버스, AVAS, NFC 키, OTA 등. DiLink 3 / Android 10.








