
 #1
Tools focused on penetration testing, reversing, and securing Android apps and the Android OS.
Kitploit 추천

 xianwan1314/cve-2025-21479-iqoo11pro
CVE-2025-21479 (Qualcomm Adreno GPU) vivo iQOO 11 Pro (PD2254) 재현 노트 - 승인된 연구
 fs0c131y/esfileexploreropenportvuln
ES File Explorer 오픈 포트 취약점 - CVE-2019-6447
 skorpion96/unisoc-su
CVE-2025-31710을 위한 방법 및 패치되지 않은 unisoc 모델에서 cmd_skt에 연결하여 루트 셸을 획득하는 방법
 hiikezoe/diaggetroot
Android 기기의 커널 취약점을 통해 루트 권한 상승을 제공하는 CVE-2012-4220 익스플로잇.
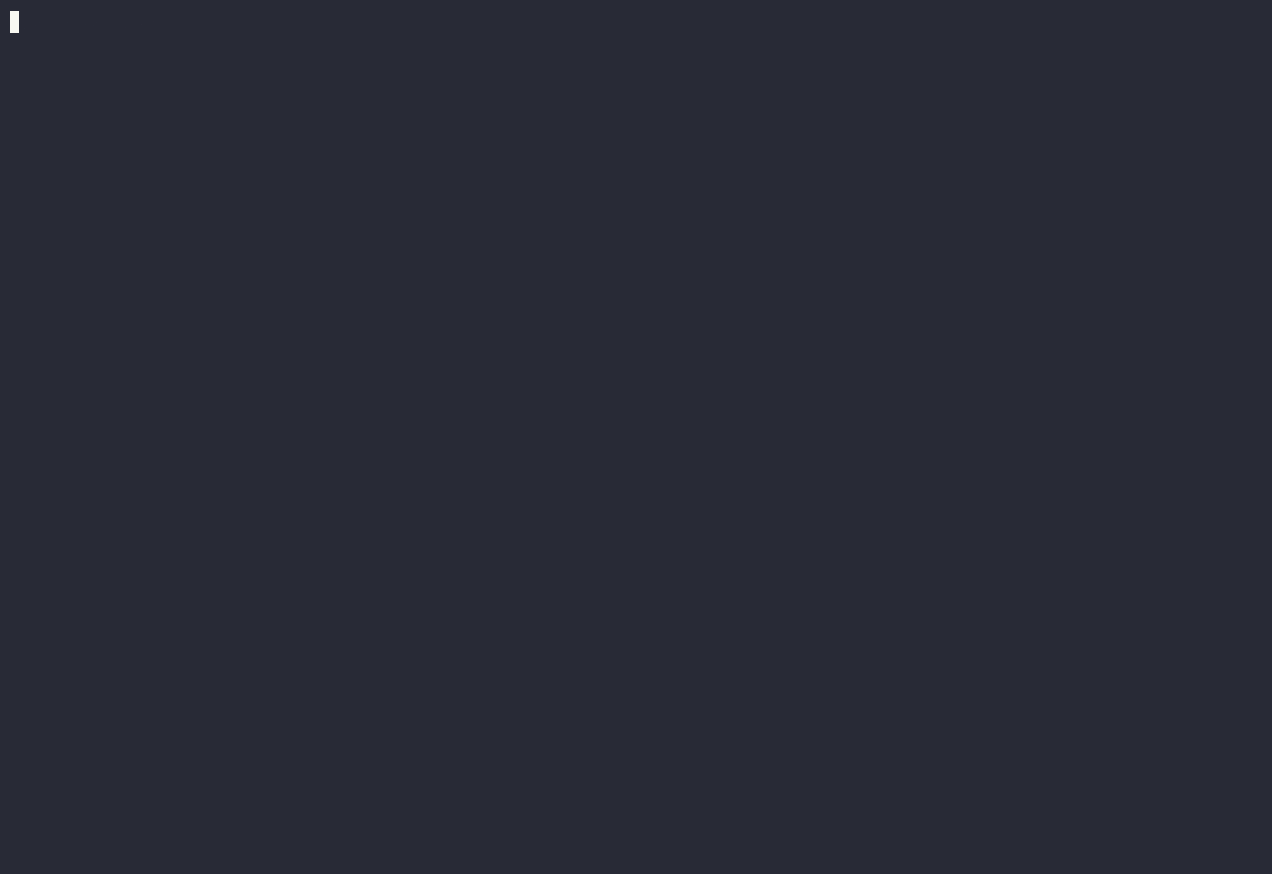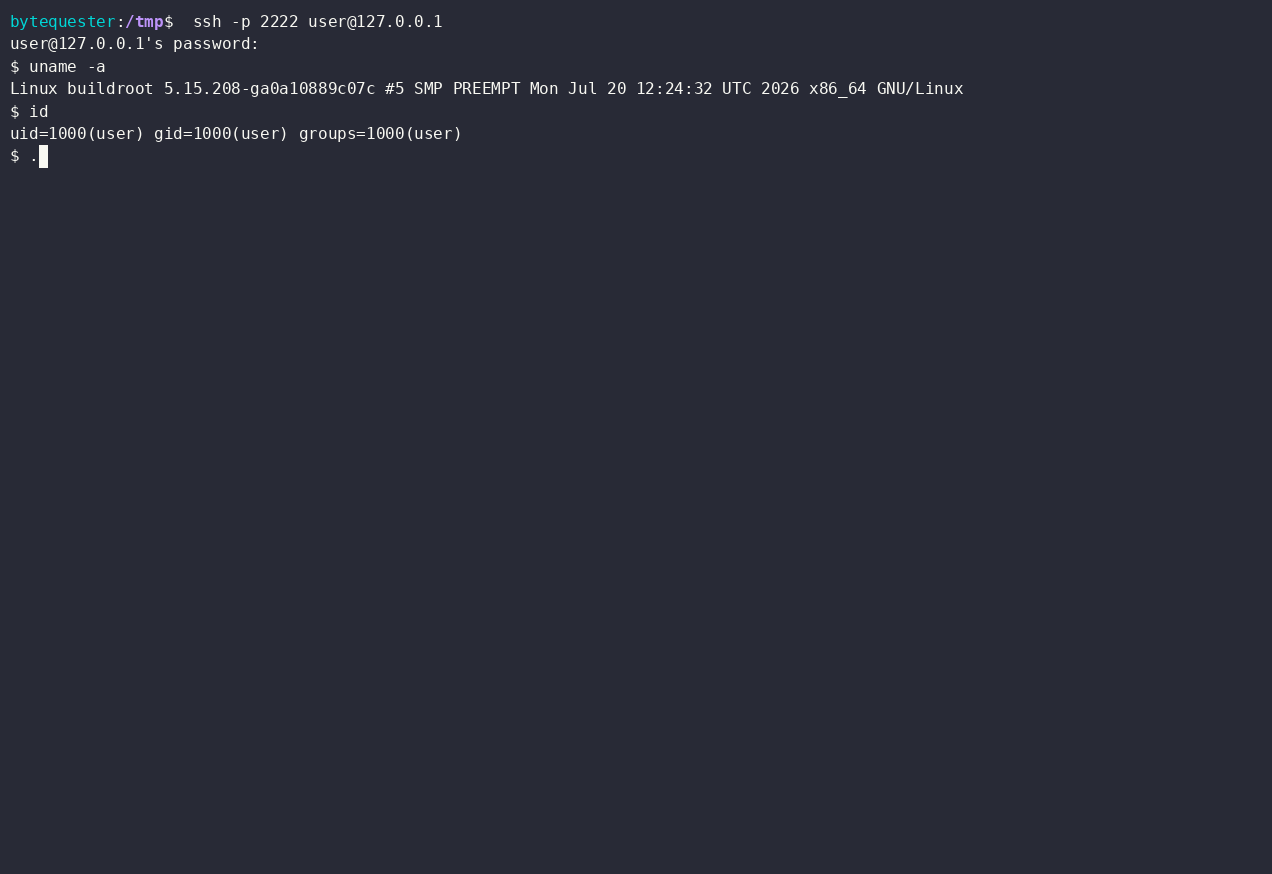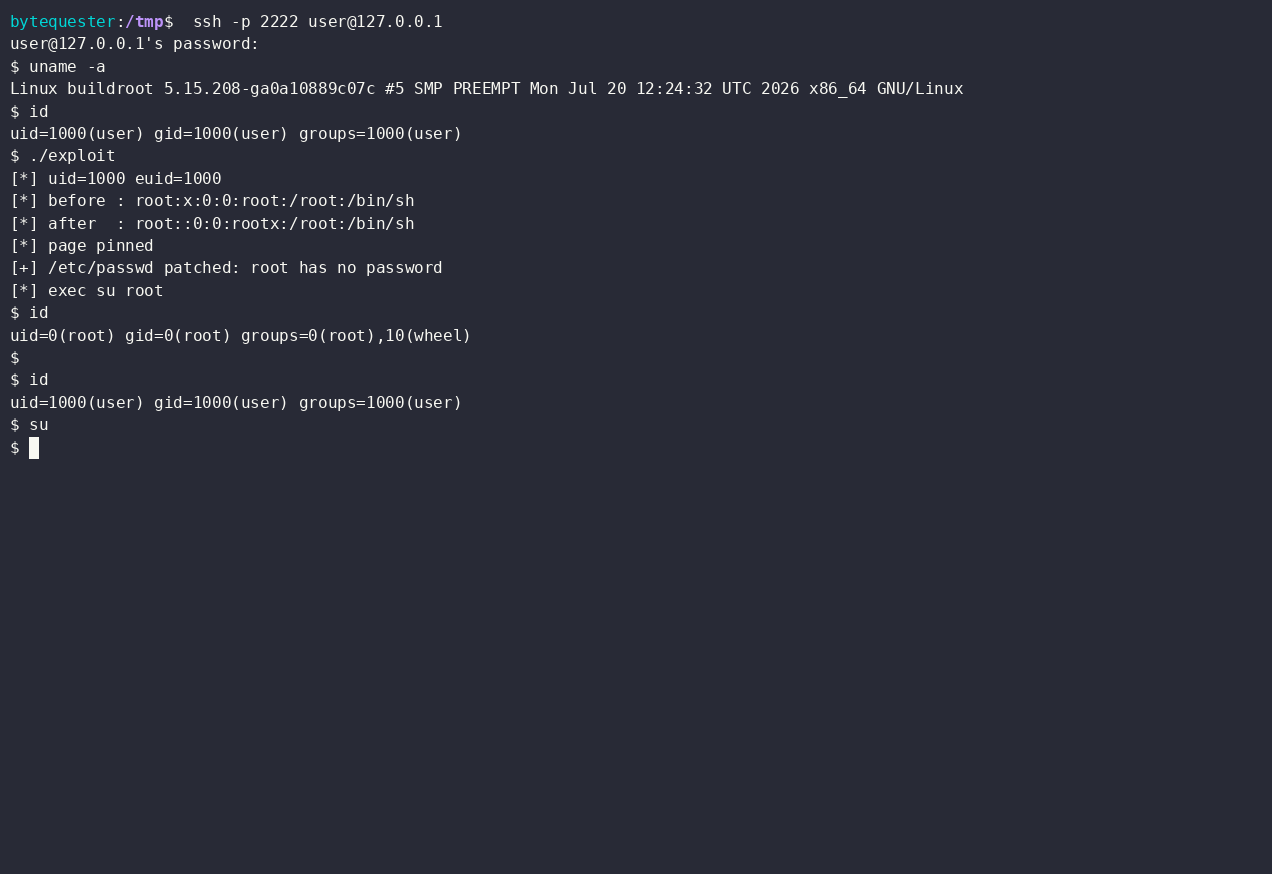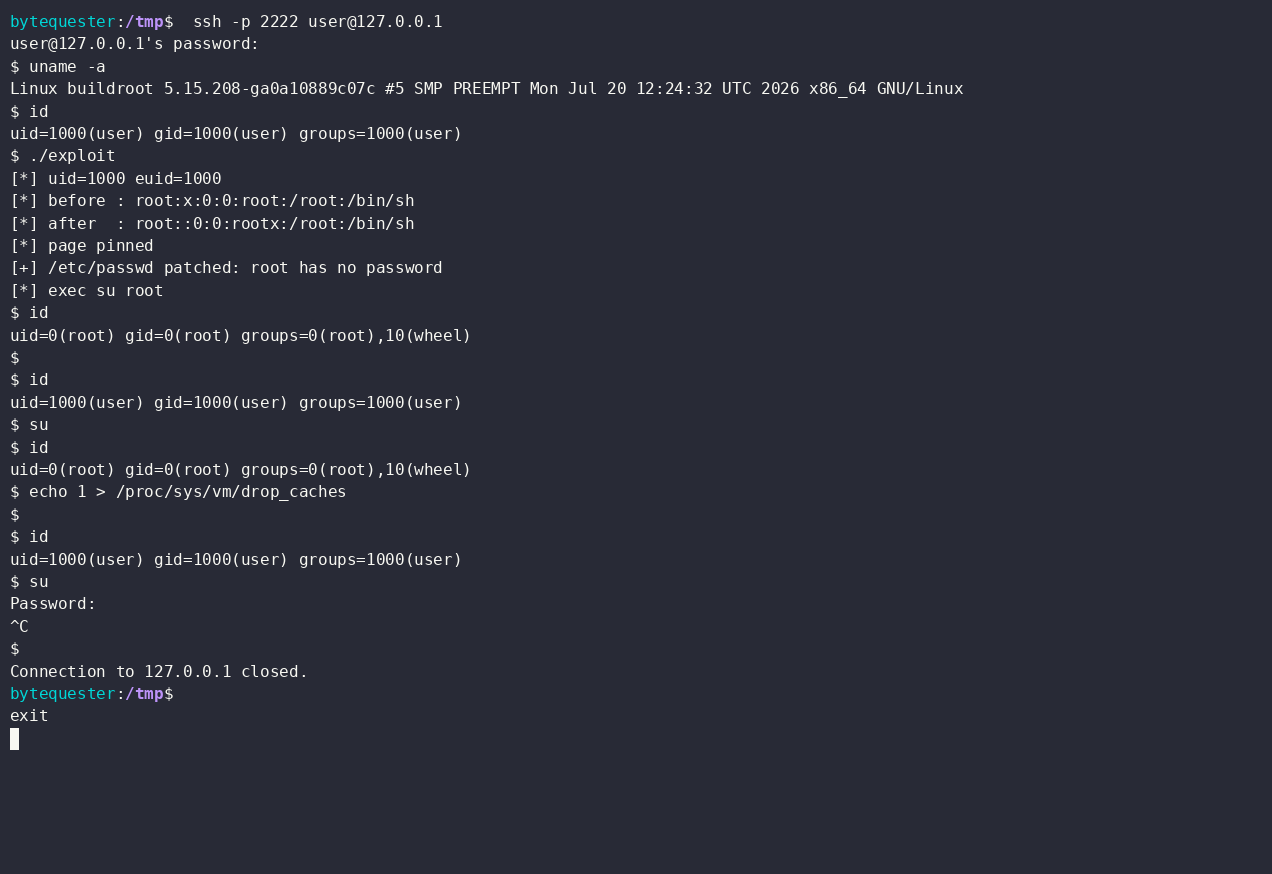 byt3quester/cve-2022-22706-poc
CVE-2022-22706에 대한 개념 증명 익스플로잇: Mali GPU 커널 드라이버의 페이지 캐시 쓰기 결함을 악용하여 메모리에서 /etc/passwd를 수정하고 루트 셸을 획득합니다.
 osuni-99/cve-2019-6447
위의 ES 파일 브라우저 보안 취약점 조사를 통해 문제의 전모를 파악할 수 있습니다.
 trinadh465/frameworks_base_aosp10_r33_cve-2023-20909
# Android 프레임워크 베이스 저장소 Android 운영 체제의 취약점인 CVE-2023-20909에 대한 패치 및 분석을 포함하는 저장소입니다.
 xcracker000/cve-2024-56426
CVE-2024-56426 Exynos9830 Bootrom 익스플로잇 - SM-G985F
 charles2gan/gda-android-reversing-tool
APK, DEX, ODEX, OAT, JAR, AAR, CLASS 파일을 위한 가장 빠르고 강력한 안드로이드 디컴파일러(Java VM 없이 작동하는 네이티브 도구)입니다. 악성 행위 탐지, 개인정보 유출 탐지, 취약점 탐지, 경로 해결, 패커 식별, 변수 추적, 난독…
 impact-i/reflutter
Flutter 엔진 라이브러리를 패치하여, 루트나 인증서 설치 없이 Android 및 iOS 앱에서 런타임 리버스 엔지니어링, 트래픽 가로채기, SSL 고정 우회를 가능하게 합니다.
 pixel-props/build.prop
자신만의 system.prop을 빌드하는 Bash 스크립트
 fancyzll/cve-2026-43499_oppo-mt6835
OPPO MT6835 Android 기기를 대상으로 하는 CVE-2026-43499용 Exploit 소스 및 PoC로, 프리로드 페이로드, 빌드 스크립트, 방어 연구 및 교육을 위한 분석 노트를 포함합니다.
 satheesh575555/system_bt_aosp10_r33_cve-2020-0413
CVE-2020-0413 분석 및 패치를 위해 수정된 AOSP 10용 Android Bluetooth 스택(Fluoride) 소스 코드입니다.
 markblah/smsofdeath
SMS를 통해 잘못된 형식의 8바이트 WAP Push PDU를 전송하여 com.android.phone을 원격으로 크래시시키고, 대상 단말기의 통화를 조용히 끊어버리는 Android PoC 앱입니다.
 supersonic/cve-2022-20494
CVE-2022-20494에 대한 익스플로잇 앱으로, 안드로이드의 DND(방해 금지) 기능을 활용하는 높은 심각도의 영구적 서비스 거부 취약점입니다.
 mobilehackinglab/cve-2026-0006-openapv-poc
CVE-2026-0006: libopenapv(Android APV 코덱)용 힙 버퍼 오버플로 PoC - CVSS 9.8
 irsl/cve-2022-3168-adb-unexpected-reverse-forwards
adb의 결함을 악용하여 호스트에서 임의의 대상으로 네트워크 연결을 열 수 있게 하는 개념 증명 코드
 nestle19/cve-2019-2215
CVE-2019-2215에 대한 Android 커널 익스플로잇으로, Binder 드라이버의 use-after-free 취약점을 이용하여 취약한 ARM64 장치에서 메모리 손상 및 cred 패칭을 통해 루트로 권한 상승을 가능하게 합니다.








