



Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
카테고리

AI-Assisted Reversing

AI-powered decompilation, binary analysis, code summarization, and malware analysis tools.

Kitploit 추천

추천 도구

10 선택됨
ida-pro-mcp preview#1

ida-pro-mcp

GitHubmrexodia/ida-pro-mcp
11.3k8일 전
GhidraMCP preview#2

GhidraMCP

GitHublauriewired/ghidramcp
9.7k1개월 전
r2ai preview#3

r2ai

GitHubradareorg/r2ai
54615일 전
jadx-ai-mcp preview#4

jadx-ai-mcp

GitHubzinja-coder/jadx-ai-mcp
2.6k1개월 전
ghidra preview#5

ghidra

GitHubnationalsecurityagency/ghidra
71.1k8시간 3분 전
radare2 preview#6

radare2

GitHubradareorg/radare2
24.5k11시간 36분 전
cutter preview#7

cutter

GitHubrizinorg/cutter
19.4k7일 전
rizin preview#8

rizin

GitHubrizinorg/rizin
4.2k3일 전
x64dbg preview#9

x64dbg

GitHubx64dbg/x64dbg
49.1k2일 전
angr preview#10

angr

GitHubangr/angr
9.0k2일 전
최신관련성인기최근 업데이트
131 결과
isa_recovery preview

isa_recovery

GitHubinfobyte/isa_recovery

ISA Recovery

embedded-systems-securityreverse-engineeringhardware-security+5
26개월 전
gemma_crackme_tutorial preview

gemma_crackme_tutorial

GitHubmarkoglasgow/gemma_crackme_tutorial

Google의 Gemma 4 E4B 로컬 AI 모델을 사용하여 Ghidra로 Windows 크랙미를 리버스 엔지니어링하는 방법에 대한 단계별 튜토리얼. 로컬 추론 설정 및 자동 함수/변수 이름 변경을 포함합니다.

reverse-engineeringdebuggersbinary-analysis+3
356개월 전
jebmcp preview

jebmcp

GitHubflankerhqd/jebmcp

APK 리버스 엔지니어링 중 AI 지원 디컴파일, 메서드/필드 검사 및 자동 이름 변경을 지원하는 JEB Pro용 MCP 서버 플러그인입니다.

android-securitystatic-code-analysismobile-app-pentesting+3
2546개월 전
pycdc-studio preview

pycdc-studio

GitHubddouworld/pycdc-studio

Qt Widgets 데스크톱 UI로, pycdc/pycdas를 사용하여 파이썬 바이트코드를 탐색하고, 네이티브 디컴파일을 검사하며, 지원되지 않는 코드 객체에 대해 AI fallback을 사용합니다.

static-analysisreverse-engineeringdebuggers+4
417개월 전
kong preview

kong

GitHubamruth-sn/kong

세계 최초의 에이전트 리버스 엔지니어.

static-analysisdynamic-analysis-sandboxingvulnerability-analysis+8
1.1k7개월 전
ghidra-copilot preview

ghidra-copilot

GitHubknifeyspoony/ghidra-copilot

Ghidra 내에서 채팅 기반의 LLM 보조 리버스 엔지니어링 경험을 제공합니다.

reverse-engineeringdebuggersmalware-analysis+3
408개월 전
unicorn preview

unicorn

GitHubunicorn-engine/unicorn

Unicorn CPU 에뮬레이터 프레임워크 (ARM, AArch64, M68K, Mips, Sparc, PowerPC, RiscV, S390x, TriCore, X86)
embedded-systems-securityreverse-engineeringdebuggers+7
9.2k9개월 전
LLM4Decompile preview

LLM4Decompile

GitHubalbertan017/llm4decompile

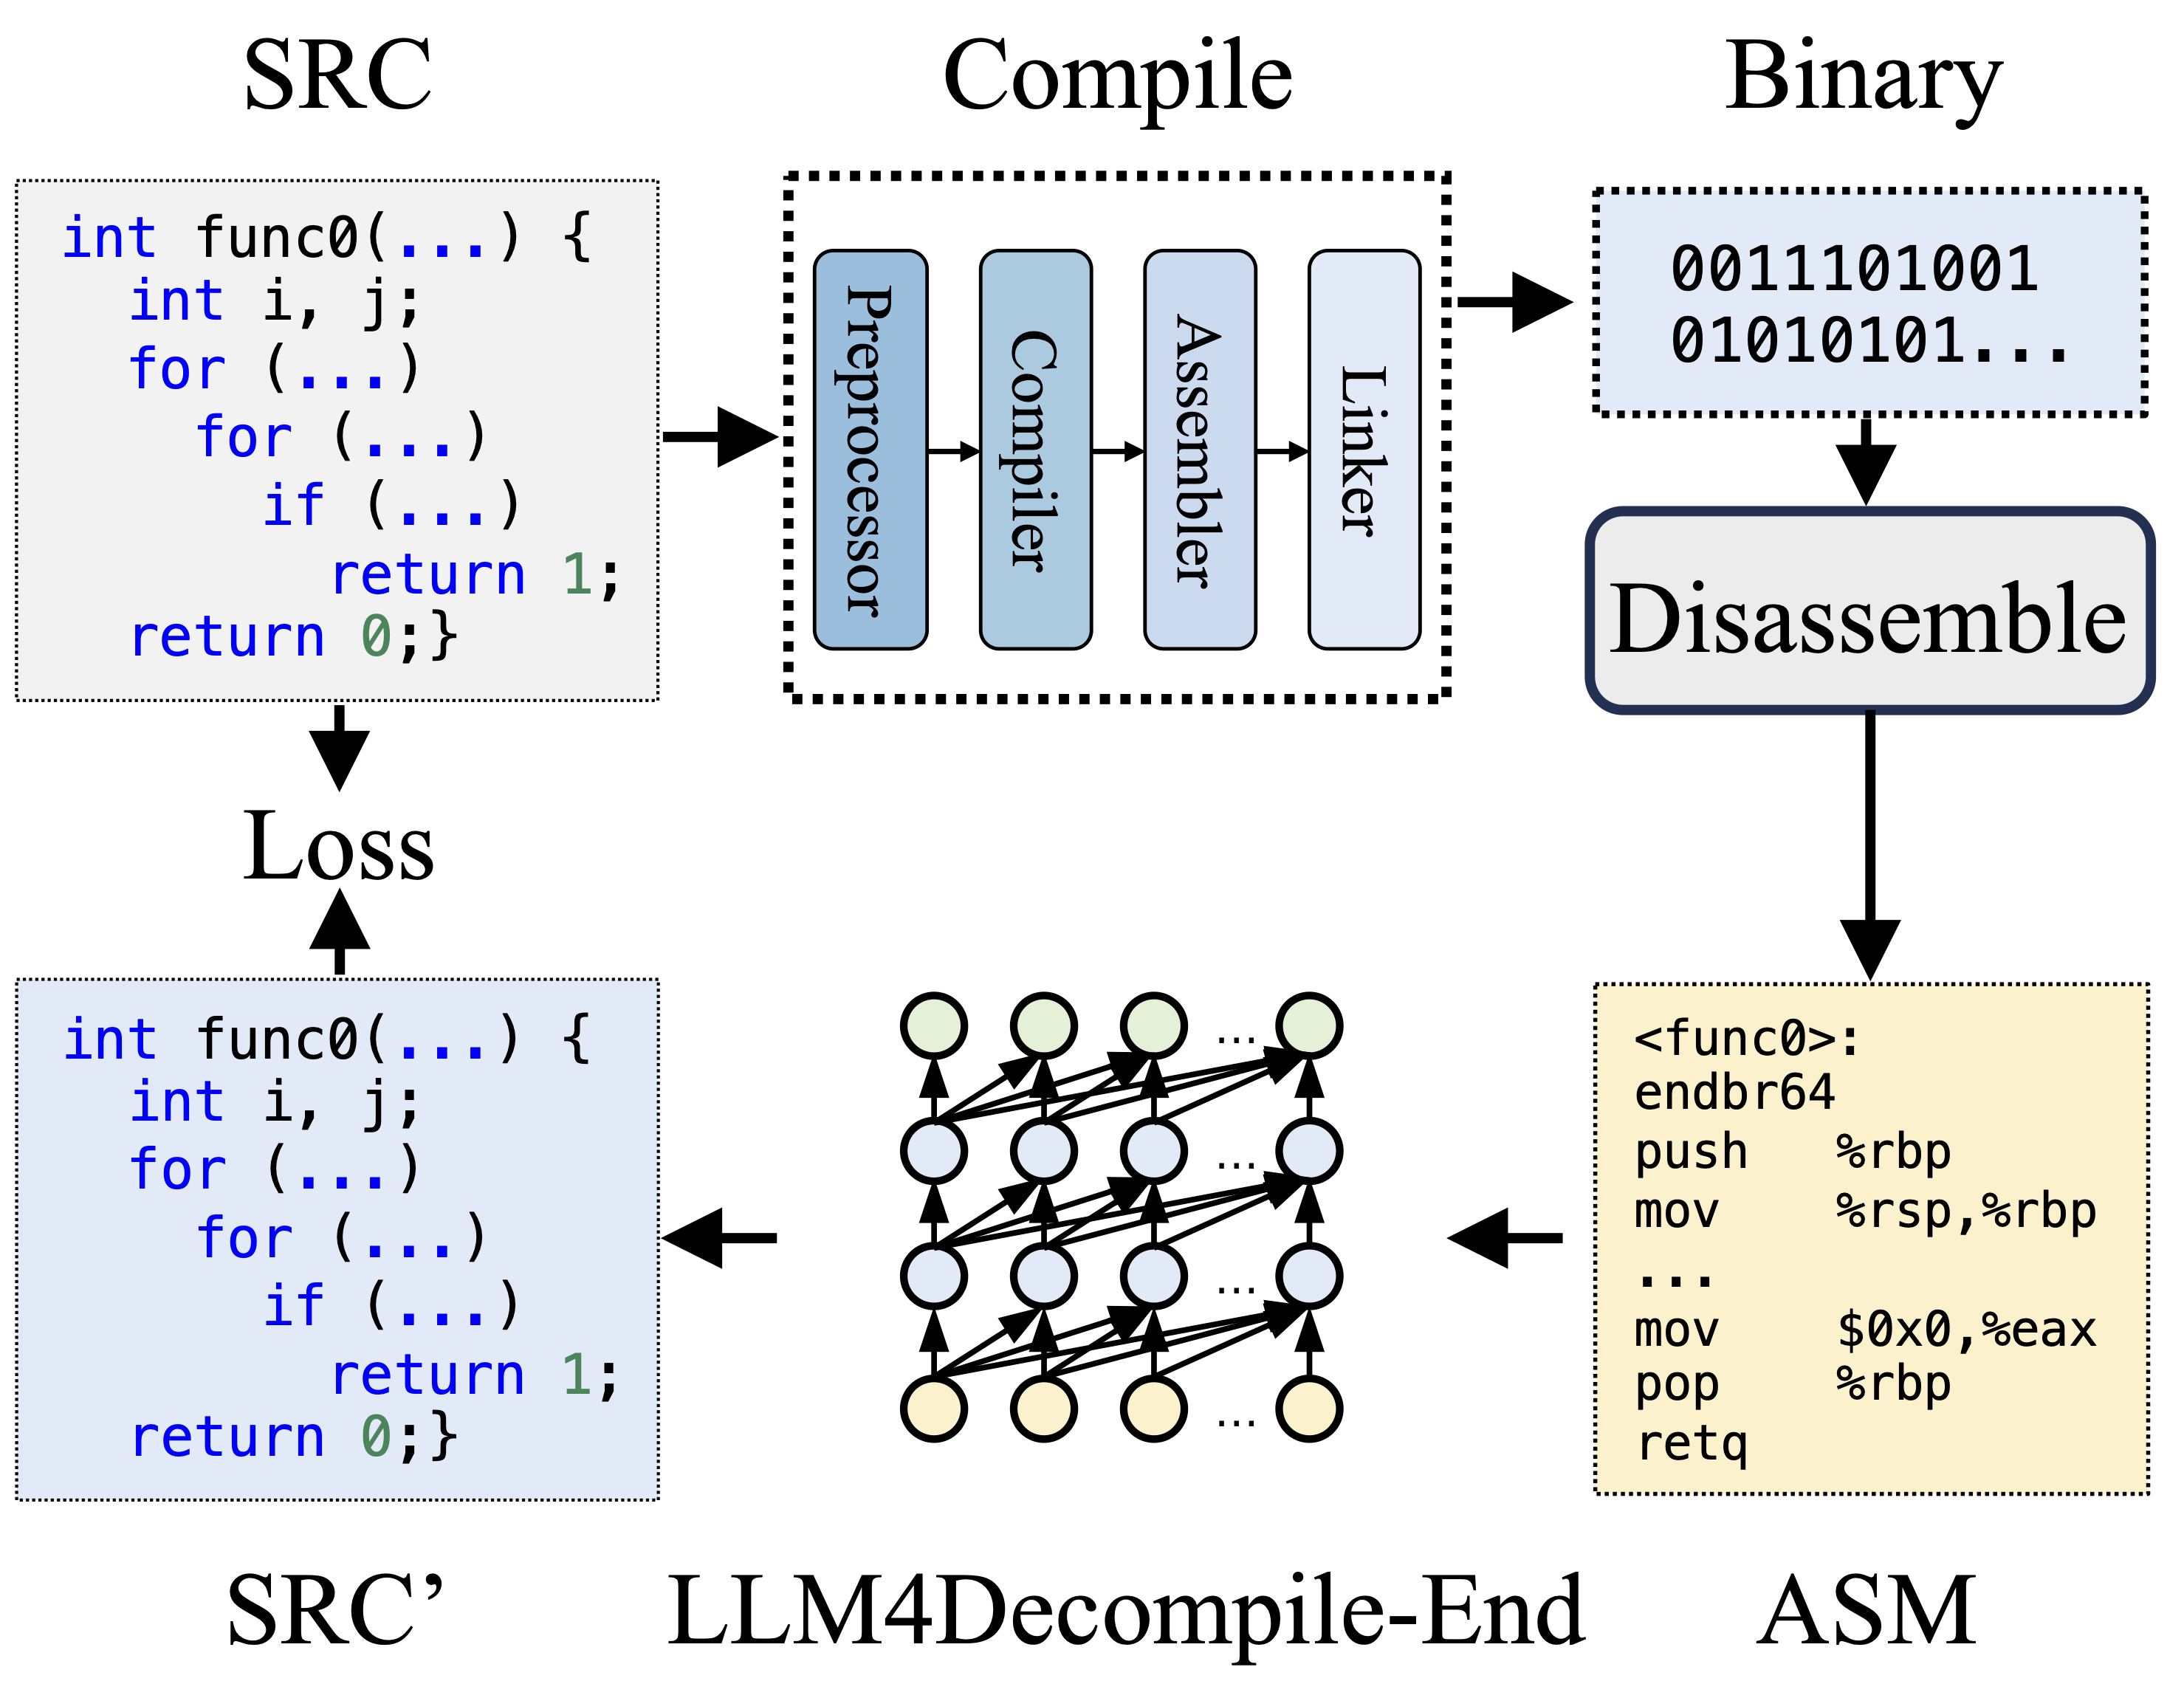
리버스 엔지니어링: 대규모 언어 모델을 이용한 바이너리 코드 디컴파일

reverse-engineeringbinary-analysismachine-learning+1
7.0k9개월 전
ida-claude-code-plugins preview

ida-claude-code-plugins

GitHubgmh5225/ida-claude-code-plugins

Claude Code를 IDA Pro와 통합하여 AI 기반 디스어셈블리 및 코드 이해를 통해 리버스 엔지니어링과 바이너리 분석 워크플로를 지원하는 플러그인입니다.

static-analysisdynamic-code-analysisreverse-engineering+5
210개월 전
My-CVEs preview

My-CVEs

GitHubsilverplate3/my-cves

내가 찾은 CVE들. 기술 문서, 익스플로잇 예제 및 퍼징 세션 워크스루

privilege-escalationstatic-code-analysisvulnerability-analysis+8
5611개월 전
CVE-2025-60719-AFD.SYS preview

CVE-2025-60719-AFD.SYS

GitHubakamai/cve-2025-60719-afd.sys

CVE-2025-60719용 개념 증명 및 근본 원인 분석으로, Windows afd.sys의 use-after-free 취약점으로 로컬 권한 상승을 유발하며 패치 비교 통찰력을 포함합니다.

vulnerability-analysisexploitationpapers-research+3
411개월 전
kernagent preview

kernagent

GitHubkarib0u/kernagent

Headless AI 에이전트로 결정론적 리버스 엔지니어링 수행

static-analysisreverse-engineeringforensics+4
1011년 전
BinAIVulHunter preview

BinAIVulHunter

GitHubke0z/binaivulhunter

IDA PRO HexRays 디컴파일러와 OpenAI(ChatGPT)를 사용하여 바이너리에서 가능한 취약점을 찾습니다.

static-analysisvulnerability-analysiscode-analysis+4
3721년 전
Malimite preview

Malimite

GitHublauriewired/malimite

iOS 및 macOS 디컴파일러

ios-securityreverse-engineeringmobile-security+2
3.1k1년 전
Sekiryu preview
Archived

Sekiryu

GitHub20urc3/sekiryu

Ghidra 헤드리스용 종합 도구 키트.

static-analysisvulnerability-analysiscode-analysis+3
3621년 전
resym preview

resym

GitHublt-asset/resym

# CCS24 논문 🏆 "ReSym: 스트리핑된 바이너리에서 변수 및 데이터 구조 심볼을 복구하기 위해 LLM 활용" — Danning Xie, Zhuo Zhang, Nan Jiang, Xiangzhe Xu, Lin Tan, Xiangyu Zhang 저. 🏆…


reverse-engineeringbinary-analysismachine-learning+2
1351년 전
lisa.py preview

lisa.py

GitHubant4g0nist/lisa.py

LLDB MCP 통합 + 기타 유용한 명령어

reverse-engineeringdebuggersutilities-frameworks+2
7571년 전
binaryninja-ollama preview

binaryninja-ollama

GitHubahaggard2013/binaryninja-ollama

Binary Ninja용 플러그인으로, 로컬 Ollama 모델을 통합하여 디컴파일된 HLIL 코드에서 함수와 변수의 이름을 바꿉니다. 분석을 완전히 로컬 및 오프라인으로 유지하여 개인정보를 보호합니다.


code-analysisreverse-engineeringprivacy+3
831년 전
이전1…678다음









