#1
 ccob/threadlessinject
원격 함수 후킹을 이용한 스레드 없는 프로세스 인젝션.
 mgeeky/shellcodefluctuation
RW/NoAccess와 RX 사이에서 셸코드의 메모리 보호를 전환한 다음 그 내용을 암호화/복호화하는 고급 인메모리 회피 기법
 madrylab/robustness
내장된 적대적 강건성 도구(PGD 공격, 적대적 학습, 비전 연구용 강건한 사전 학습 모델 포함)를 사용하여 신경망을 훈련하고, 평가하고, 탐색하세요.
 s12cybersecurity/windefenderkiller
Windows Defender Killer | 레지스트리 기반 비활성화 + BYOVD 프로세스 종료 (C++)
 zeromemoryex/terminator
Spyboy 기술을 재현하여 모든 EDR/XDR/AV 프로세스를 종료합니다
 lsecqt/offensivecpp
이 저장소에는 특정 공격 시나리오에서 유용할 수 있는 C/C++ 스니펫이 포함되어 있습니다.
 redteamoperations/redcloud-os
RedCloudOS는 레드 팀이 주요 클라우드 서비스 제공업체(CSP)의 클라우드 보안을 평가할 수 있도록 설계된 클라우드 적대자 시뮬레이션 운영 체제입니다.
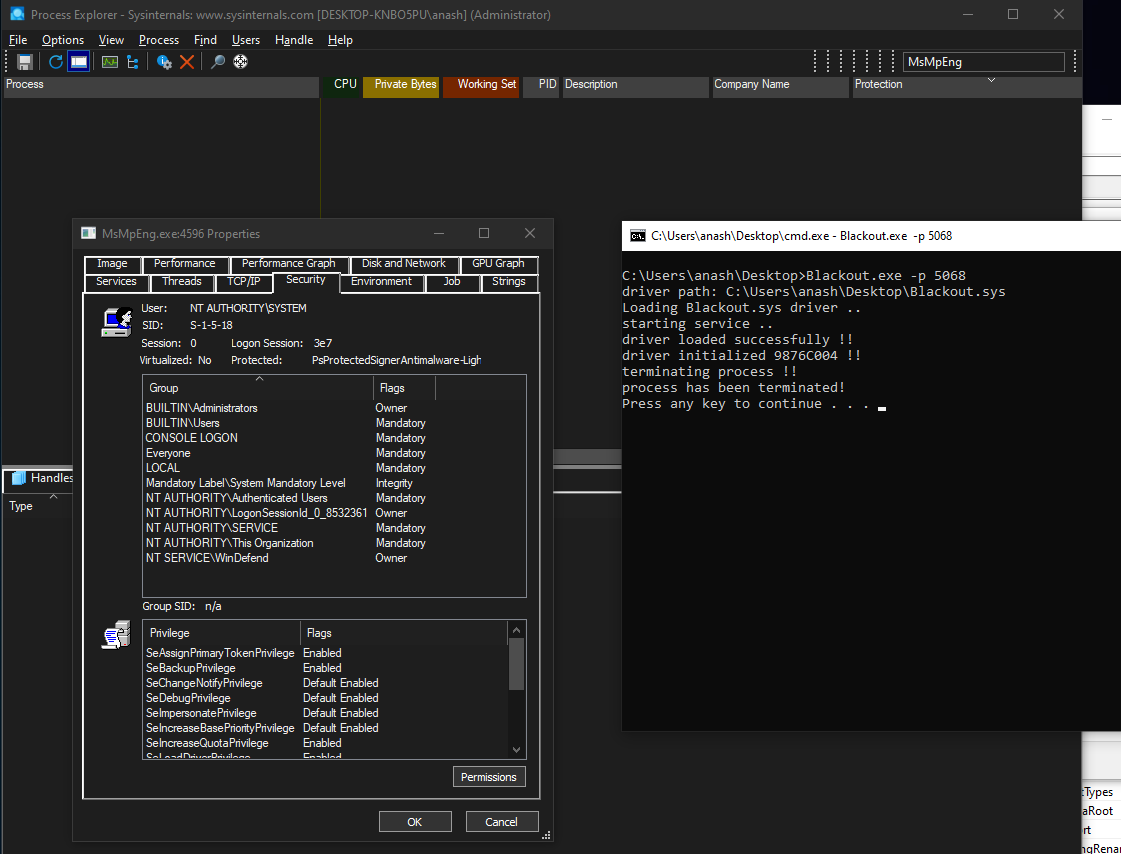
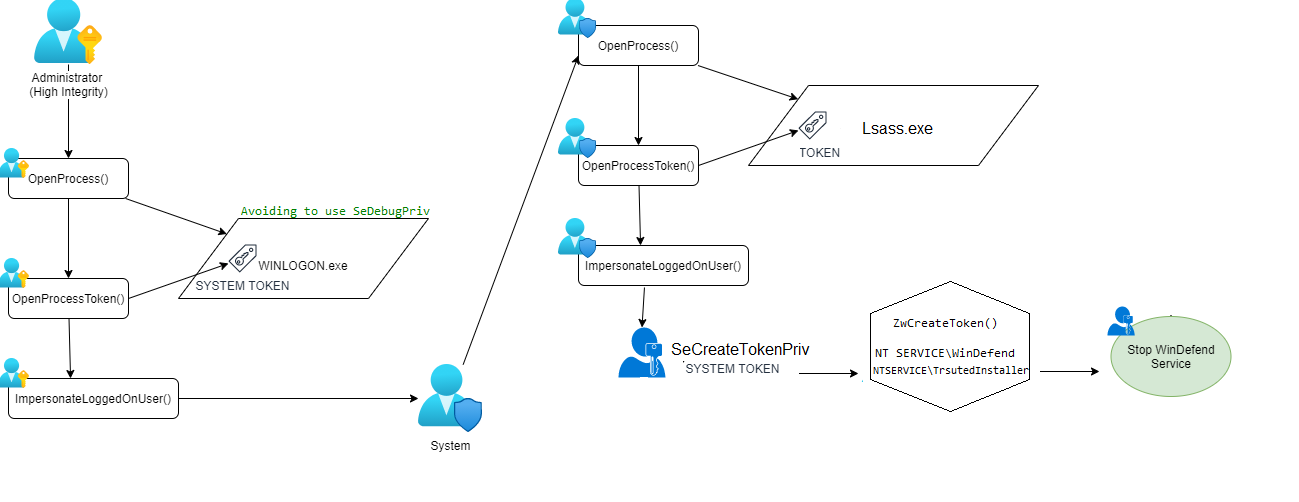 lab52io/stopdefender
Windows Defender를 프로그래밍 방식으로 중지
 helviojunior/hookchain
HookChain: EDR 솔루션 우회를 위한 새로운 관점
 rasta-mouse/crystal-kit
Evasion kit for Cobalt Strike
 mvelazc0/purplesharp
PurpleSharp는 모니터링되는 Windows 환경에서 공격 텔레메트리를 생성하기 위해 적대적 기술을 실행하는 C# 기반의 적대 시뮬레이션 도구입니다.
 deepinstinct/dirty-vanity
윈도우 fork API를 악용해 EDR을 우회하는 새로운 인젝션 기법의 POC입니다. https://www.blackhat.com/eu-22/briefings/schedule/index.html#dirty-vanity-a-new-approach-to-code-injec…
 vxcrypt0r/voidgate
AV/EDR 메모리 스캐너를 우회하는 데 사용할 수 있는 기법입니다. 개별 암호화된 어셈블리 명령어를 즉석에서 복호화하여 잘 알려지고 탐지된 셸코드(예: msfvenom)를 숨길 수 있으며, 이를 통해 특정 메모리 페이지에 대한 메모리 스캐너를 무력화할 수 있습니다.
 thewover/dinvoke
PInvoke 없이 관리 코드에서 임의의 비관리 코드를 동적으로 호출합니다.