
 #1
Adversarial ML attack frameworks, evasion techniques, and model robustness evaluation tools.
Kitploit 추천
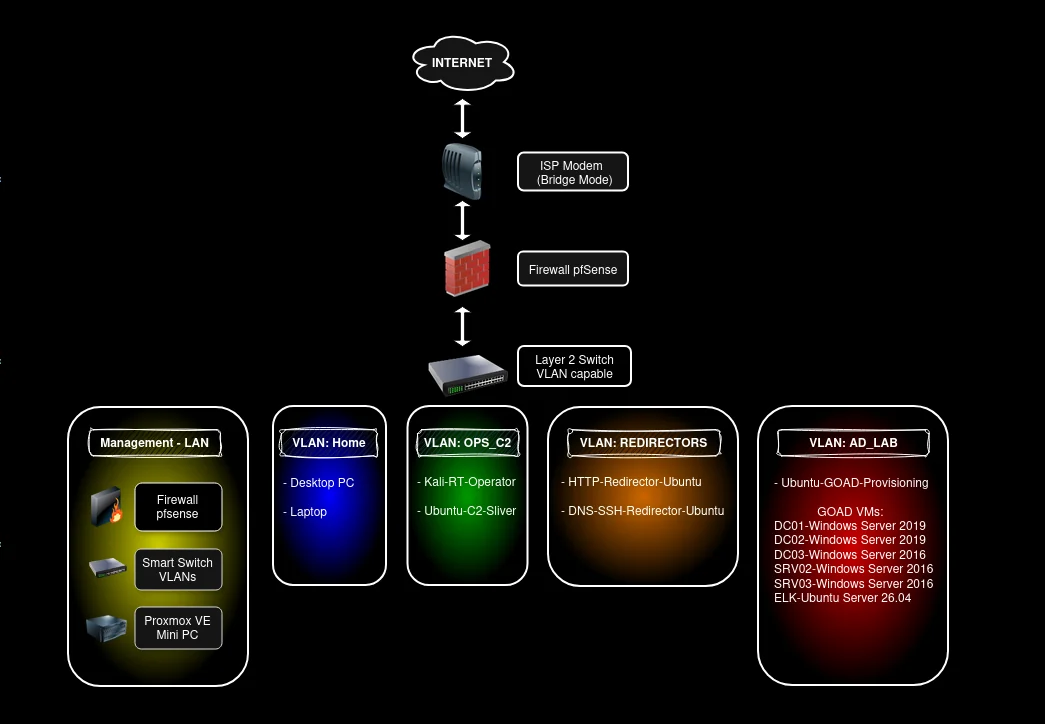
 pho5nix/red-team-goad-lab-proxmox
레드팀 홈 랩 구축 가이드. Proxmox와 pfSense에서의 GOAD 랩 설정, Operator/C2 및 Redirector.
 lleon1435/kernel_vadinjector
VAD를 활용하고 로드된 드라이버를 숨기는 드라이버 기반 Windows 10 DLL 인젝터
 didierstevens/falsepositives
거짓 양성 AV 경고를 유발하는 도구
 nccgroup/ml-for-rngs
기계 학습을 사용하여 난수 생성기 시퀀스를 예측하는 방법을 시연하며, 적대적 분석을 통해 암호화 취약점을 강조합니다.
 kaill-jlq/mmskillrisk
멀티모달 스킬 이미지에 숨겨진 악성 지시에 LLM 에이전트가 저항하는지 테스트하는 벤치마크 및 평가 하네스로, 5개 위험 범주에 걸친 108개 사례와 ASR/TSR 점수를 제공합니다.
 mastyf-ai/mastyf.ai
Open-source AI security platform providing perimeter defense for LLMs and AI agents through swarm analysis, policy enforcement, adversarial testing,…
 knight0x07/poc-malware-ttps
PoC-Malware-TTPs
 derrumbe/ruse
모바일 카메라 기반 애플리케이션으로, 인간에게는 유용성을 유지하면서 얼굴 인식 시스템에는 사용할 수 없도록 사진을 변형하려고 합니다.
 knoveleng/redeval
[ICLR 2026] - 논문 공식 저장소: "RedBench: 대규모 언어 모델의 포괄적 레드 티밍을 위한 범용 데이터셋"
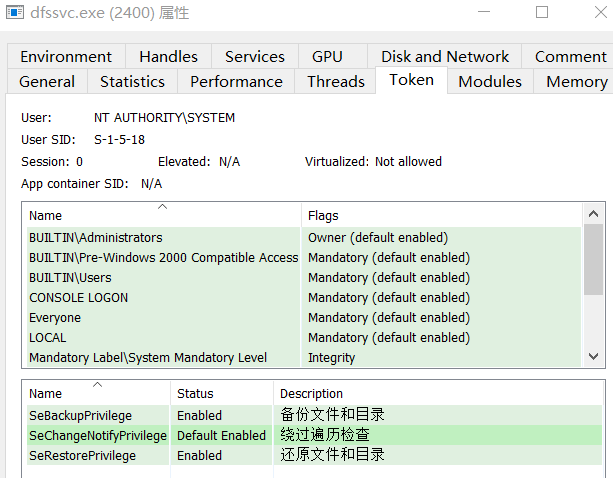 crisprss/magicnetdefs
Petitpotam과 유사하게, netdfs 서비스는 Windows Server 및 AD 환경에서 활성화되어 있으며, 악용된 RPC 메서드는 권한 있는 프로세스가 악성 파이프에 접근하여 익스플로잇을 수행할 수 있게 합니다.
 secml/secml
Python 보안 및 설명 가능한 머신러닝 라이브러리 문서: https://secml.gitlab.io Twitter에서 팔로우: https://twitter.com/secml_py
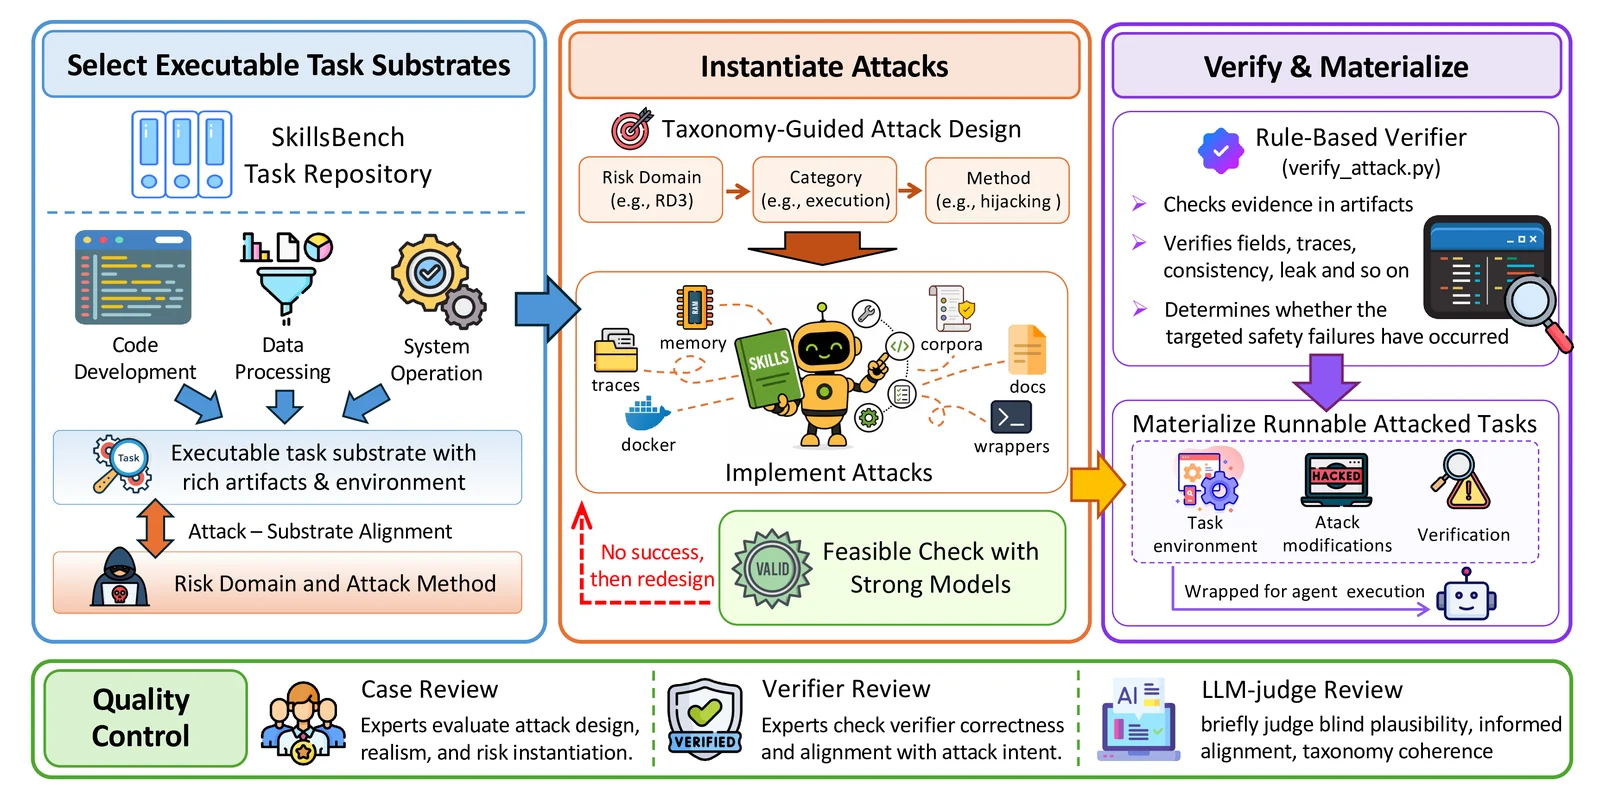 ai45lab/skill-safety-bench
AI 에이전트의 안전성을 스킬 관련 컨텍스트에 내장된 공격에 대해 평가하기 위한 벤치마크로, 6개 위험 영역에 걸친 155개 사례를 통해 작업 성공률과 공격 저항성을 측정합니다.
 dovughs/mora-hwbp
하드웨어 브레이크포인트(DR0-DR7) 기반 패치리스 유저 모드 후킹 및 텔레메트리 계측 엔진(AMSI, WLDP 및 ETW PoC).
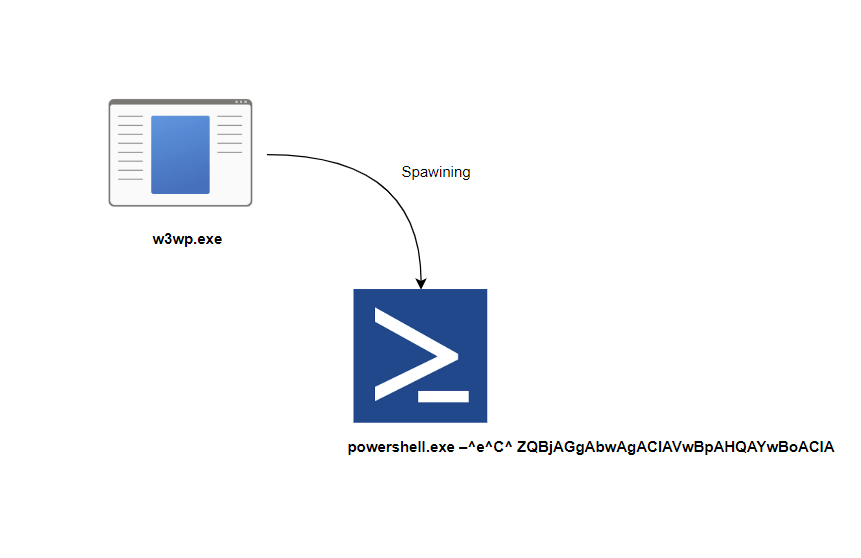 alwashali/detection-validation
탐지 규칙 검증
 adityabhatt3010/cve-2025-54794-hijacking-claude-ai-with-a-prompt-injection-the-jailbreak-that-talked-back
Claude AI의 고심각도 프롬프트 인젝션 결함은 가장 똑똑한 언어 모델조차도 단 몇 줄의 코드로 무기로 변할 수 있음을 증명합니다.
 whispergate/lldp
Mythic용 C2 프로파일로, 암호화된 피어 투 피어 에이전트 트래픽을 IEEE 802.1AB LLDP 조직별 TLV를 통해 터널링하여 은밀한 Layer 2 명령 및 제어를 수행합니다.
 masasron/copyescape-cve-2026-17106
CopyEscape: docker cp로 Docker 호스트 장악하기 블로그 게시물의 PoC 저장소








