#1

 jwillyamz/ezemu
적을 보고, 적을 따라 하라: 방어 조정/연구를 위한 간단한 명령 실행 (이제 더 많은 ELF가 준비되어 있습니다)

 cleverhans-lab/cleverhans
공격을 구성하고 방어를 구축하며 둘 모두를 벤치마킹하기 위한 적대적 예제 라이브러리
 namazso/linux_injector
x64 Linux용 간단한 ptrace 없는 공유 라이브러리 인젝터
 barre/privaxy
Privaxy는 차세대 트래커 및 광고 차단기입니다. HTTP(s) 트래픽을 MITM하여 광고와 트래커를 차단합니다. 또한 내 새 프로젝트를 확인하세요: https://github.com/Barre/ZeroFS
 rad9800/hwbp4mw
디버그 레지스터를 사용하여 함수를 후킹하고 ETW/AMSI를 우회하며 사용자 영역 EDR 모니터링을 회피하는 Windows용 하드웨어 브레이크포인트 후킹 엔진입니다.
 spiralbl0ck/rowhammer-exploit
RowHammer 기반 익스플로잇
 nvisosecurity/cobaltwhispers
CobaltWhispers는 Cobalt Strike용 Beacon Object File(BOF) 모음집을 활용하는 aggressor 스크립트로, 직접 시스템 콜(SysWhispers2)을 이용해 EDR/AV를 우회하면서 프로세스 인젝션,…
 deepinstinct/dirty-vanity
윈도우 fork API를 악용해 EDR을 우회하는 새로운 인젝션 기법의 POC입니다. https://www.blackhat.com/eu-22/briefings/schedule/index.html#dirty-vanity-a-new-approach-to-code-injec…
 thewover/dinvoke
PInvoke 없이 관리 코드에서 임의의 비관리 코드를 동적으로 호출합니다.
 binderlabs/dircreate2system
Windows Error Reporting을 이용한 권한 있는 디렉터리 생성 버그를 무기화하여 NT SYSTEM 권한 획득
 knight0x07/bumblecrypt
호박벌에서 영감을 받은 크립터
 beichendream/printnotifypotato
PrintNotifyPotato
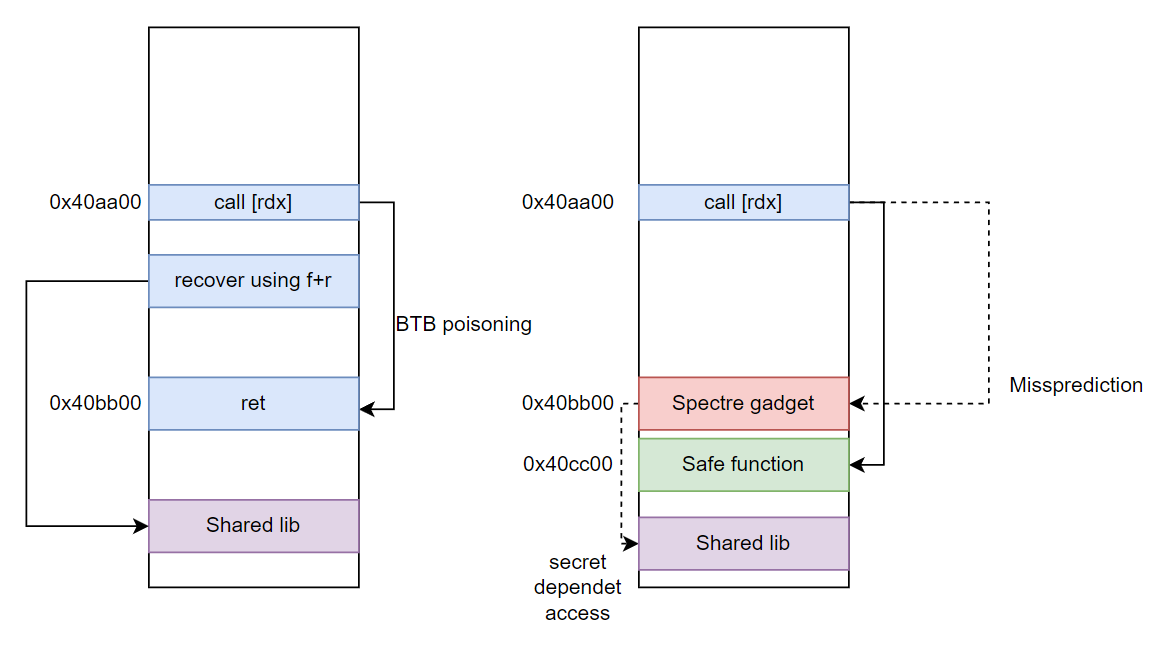 es0j/execaslr-ekoparty
인텔 CPU에서 분기 대상 버퍼(BTB)와 추측 실행을 악용하여 사이드 채널을 통해 무작위화된 주소를 유출함으로써 ASLR을 우회하는 개념 증명 익스플로잇입니다.
 intelbroker/endurance-wiper
작은 와이퍼(wiping) 악성코드로, C#으로 프로그래밍되었습니다.
 telefonica/omlasp
머신러닝 알고리즘을 적대적 공격과 편향으로부터 감사하는 프레임워크로, 교육 도구와 학술 논문을 제공하여 사이버보안 전문가를 위한 ML 보안 지식 격차를 해소합니다.