
 #1

 withsecurelabs/callstackspoofer
시스템 콜을 수행할 때 임의의 콜 스택을 스푸핑하기 위한 PoC 구현 (예: NtOpenProcess를 통한 핸들 획득)
 redcanaryco/chain-reactor
탐지 및 대응 커버리지를 테스트하기 위해 적의 행동과 기술을 시뮬레이션하는 Linux 실행 파일을 생성합니다. 쉬운 사용자 정의를 위해 JSON을 사용합니다.
 redcanaryco/atomictestharnesses
공개 저장소 - Atomic Test Harness용
 robustbench/robustbench
Lp 공격 및 일반적인 손상(corruptions)에 대한 ML 모델 평가를 위한 공개 리더보드와 다운로드 가능한 모델 zoo를 갖춘 표준화된 적대적 견고성 벤치마크입니다.
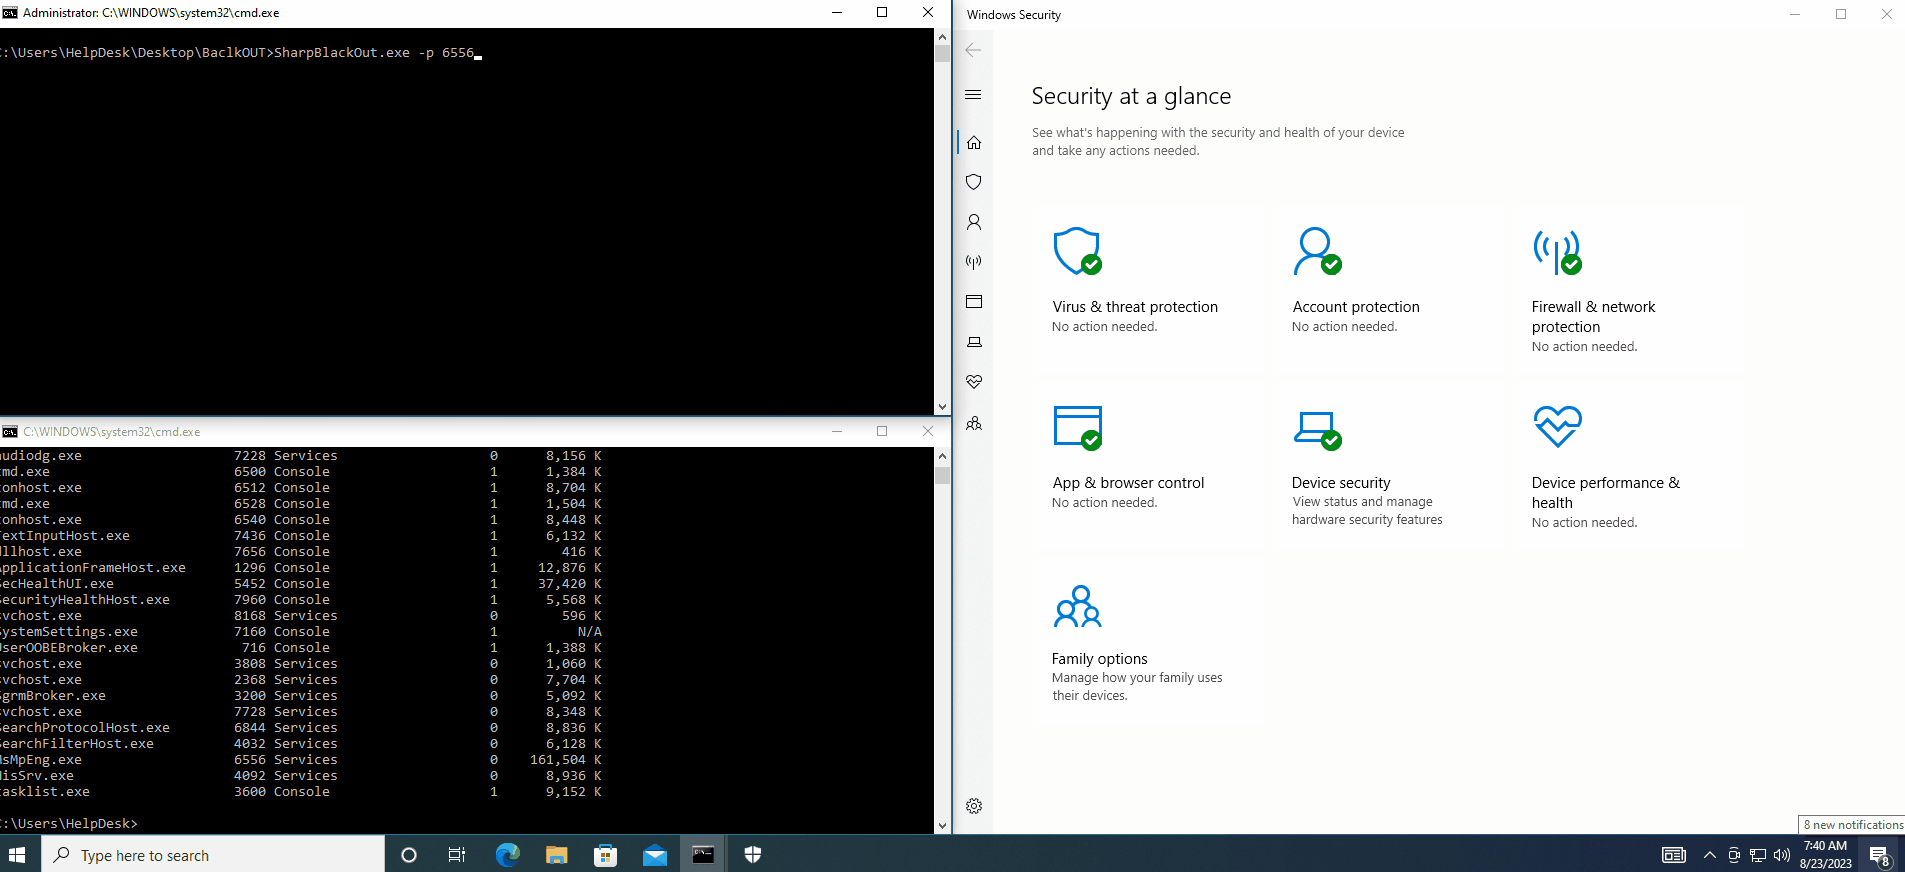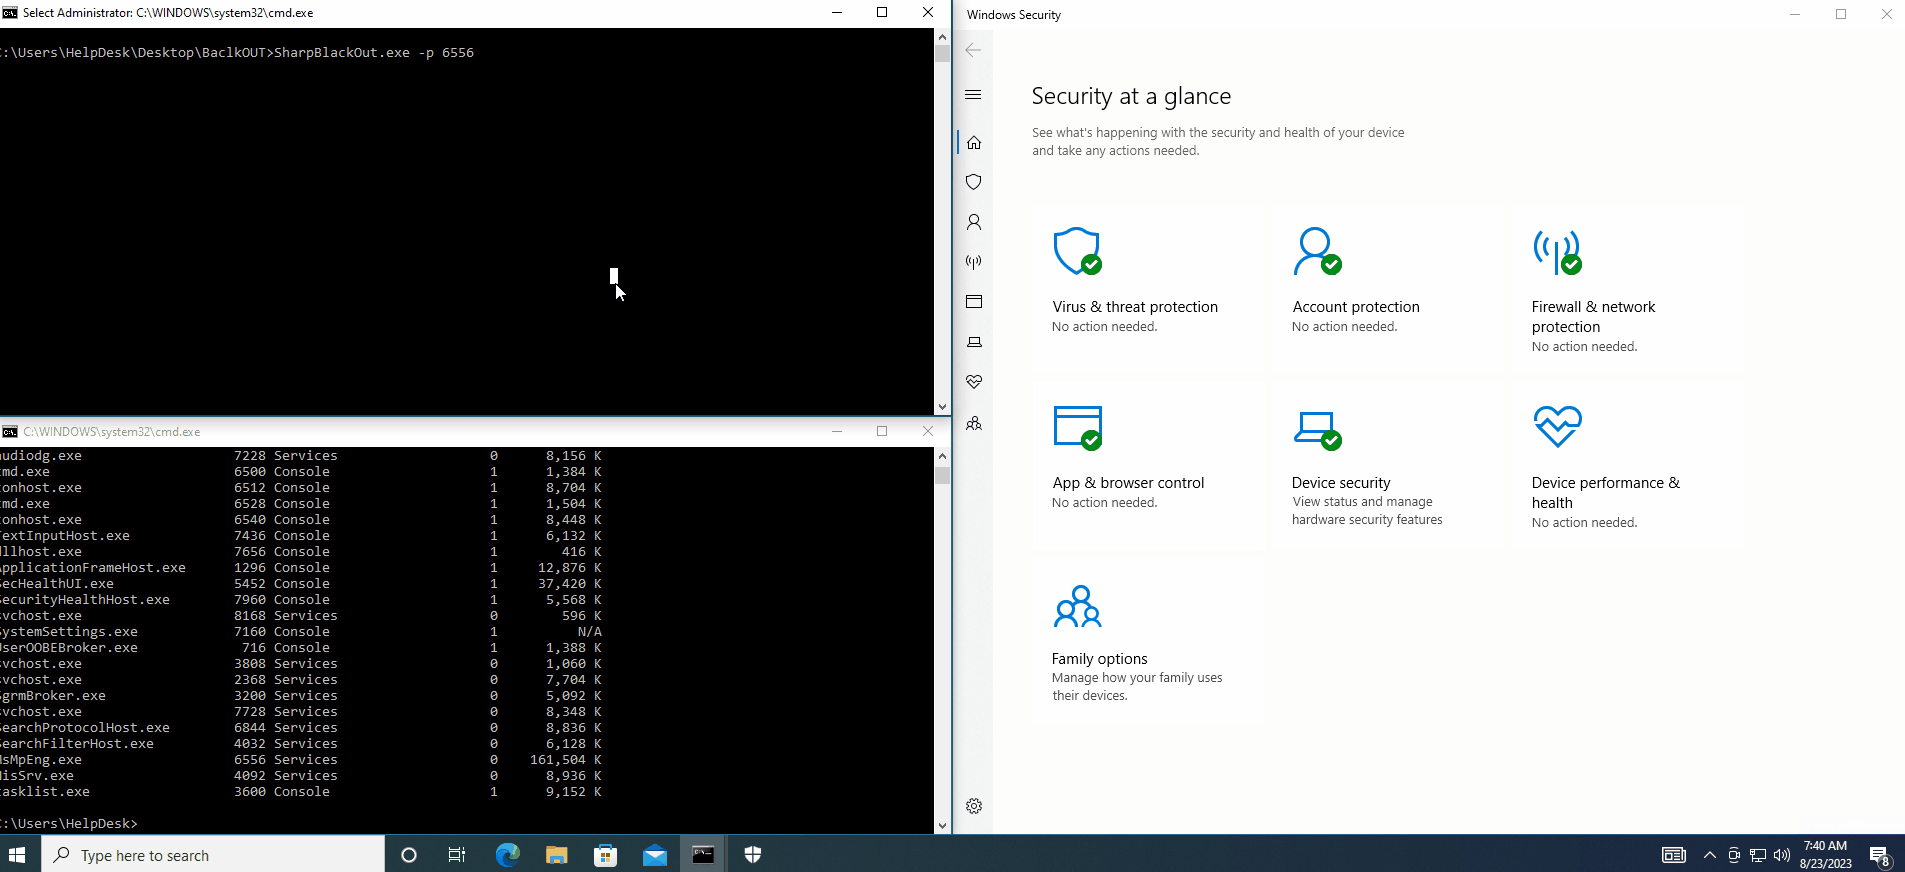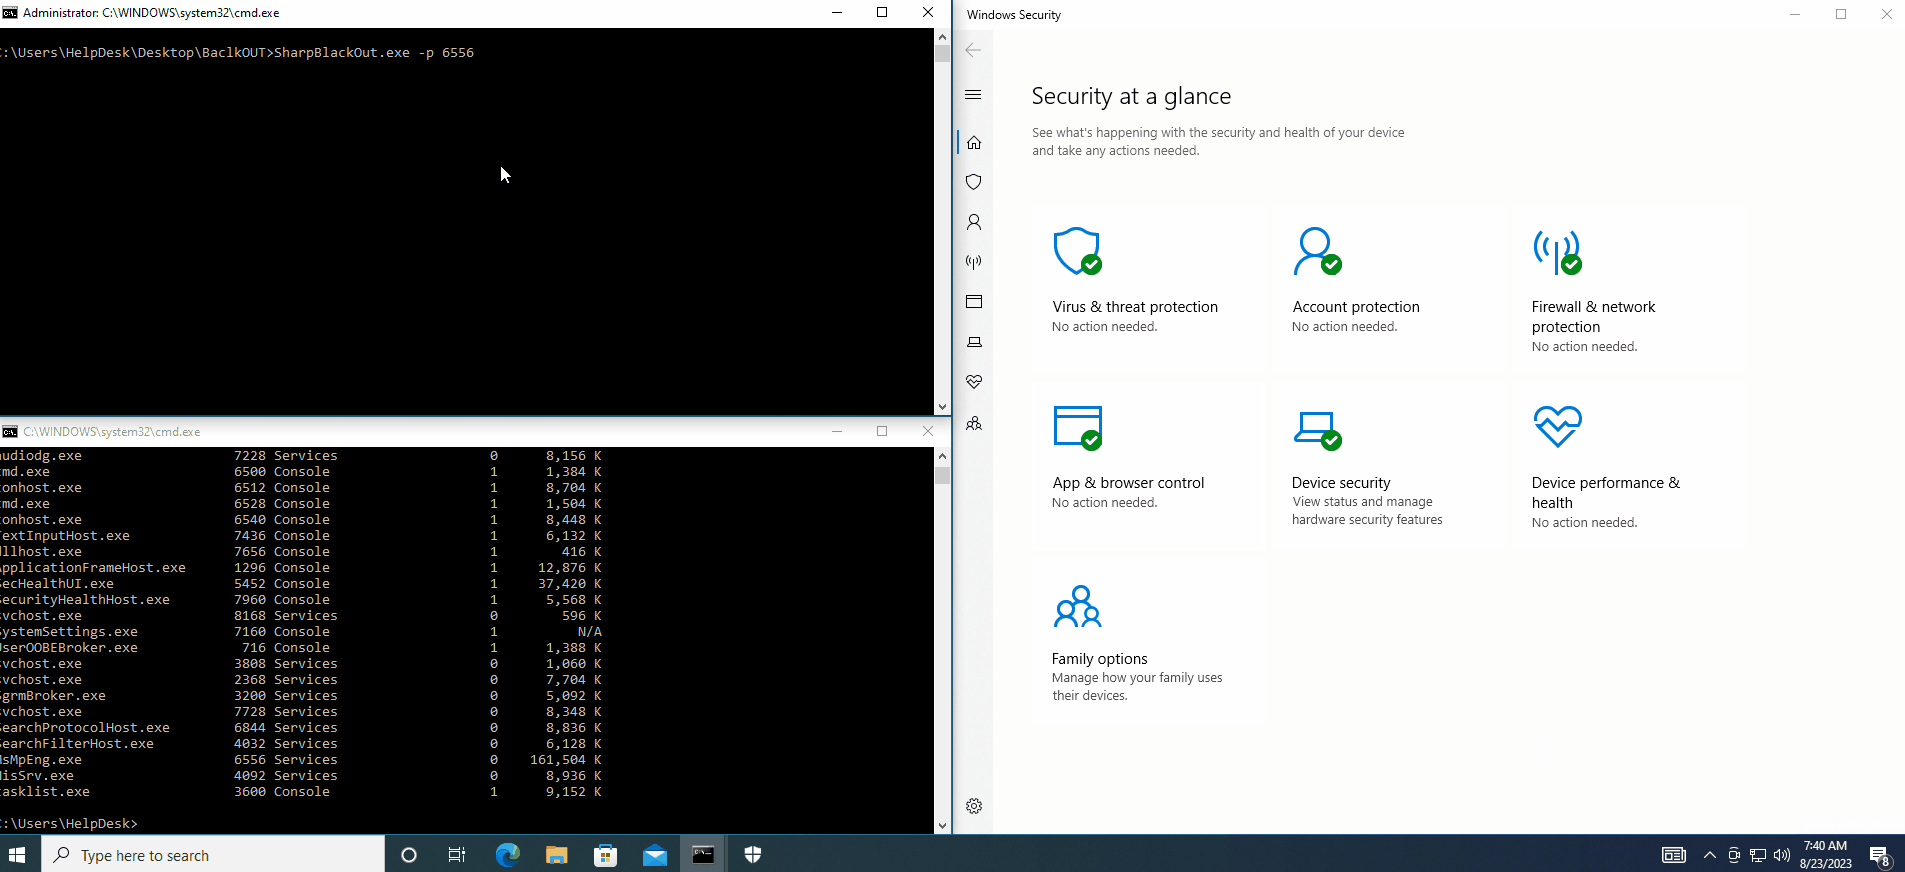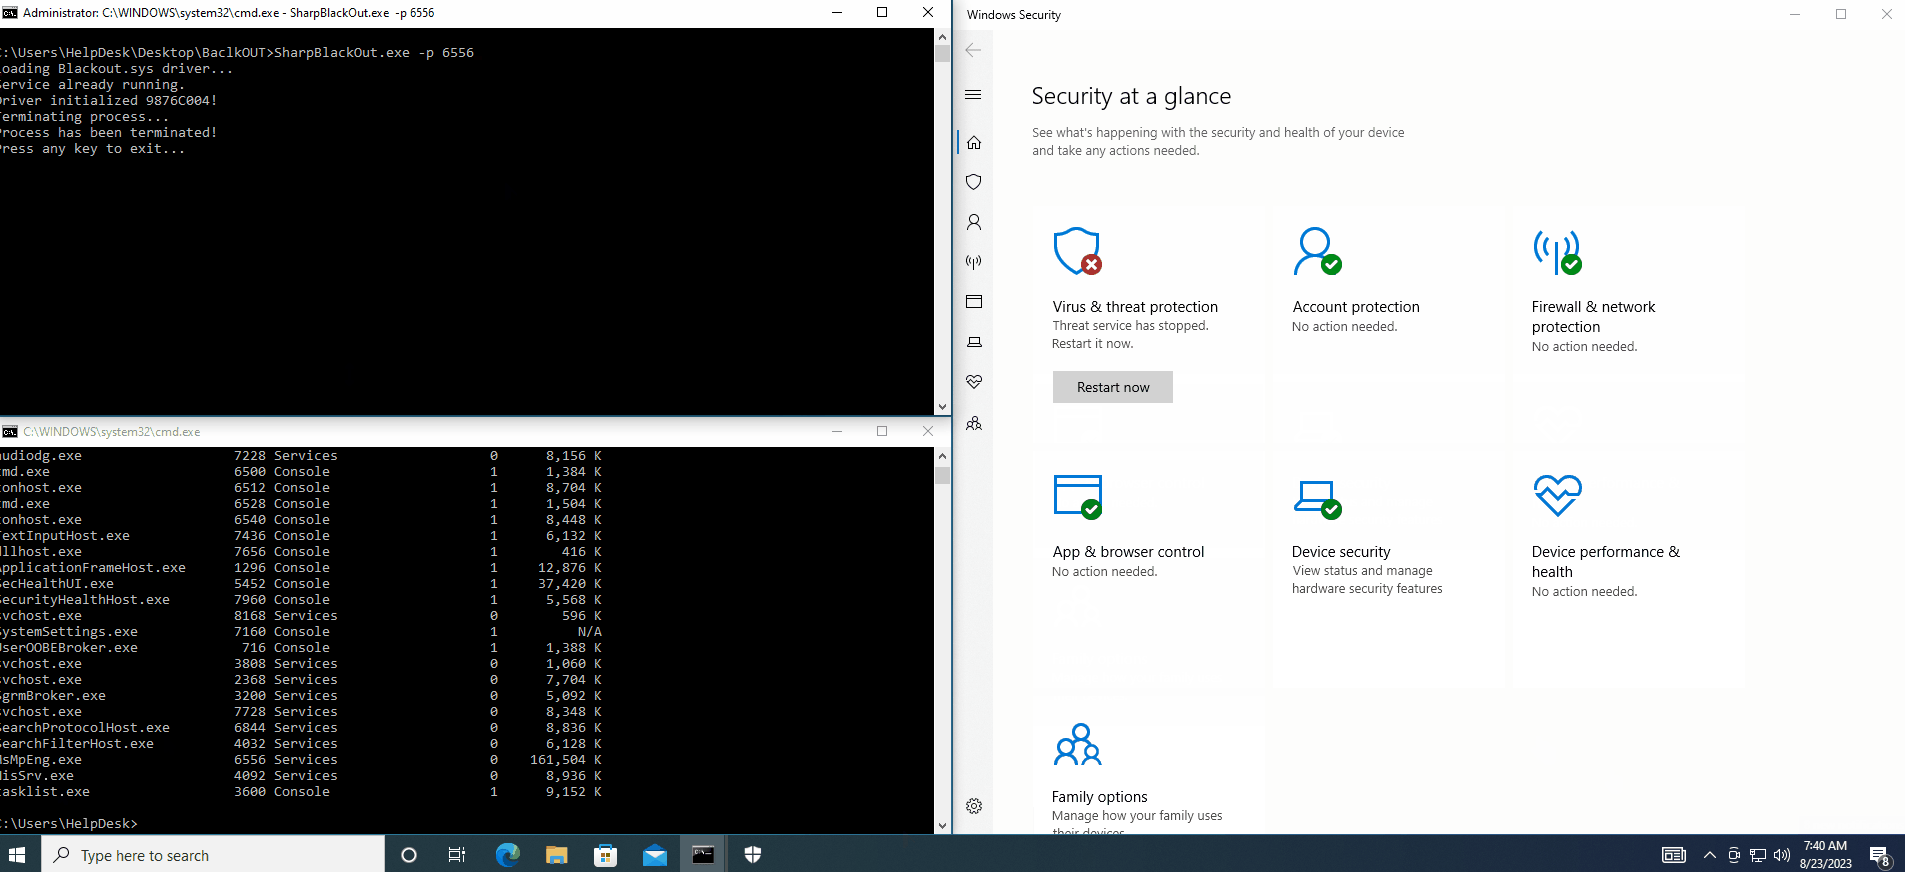 dmcxblue/sharpblackout
Terminate AV/EDR leveraging BYOVD attack
 darkspacesecurity/runas-stealer
3가지 기술을 구현하는 RunAs 유틸리티 자격 증명 탈취기: CreateProcessWithLogonW 후킹, 스마트 키로깅, 원격 디버깅


 lsecqt/offensivecpp
이 저장소에는 특정 공격 시나리오에서 유용할 수 있는 C/C++ 스니펫이 포함되어 있습니다.
 d0rb/eclipse-chatgpt-4o-jailbreak
ChatGPT 4o 주변을 문워크하는 유일한 탈옥 도구, Eclipse를 만나보세요.
 helviojunior/hookchain
HookChain: EDR 솔루션 우회를 위한 새로운 관점
 didierstevens/falsepositives
거짓 양성 AV 경고를 유발하는 도구
 mthcht/purpleteam
Purpleteam 스크립트 시뮬레이션 및 탐지 - SOC 탐지를 위한 이벤트 트리거
 bishopfox/brokenhill
대규모 언어 모델(LLM)을 위한 프로덕션화된 그리디 좌표 경사도(GCG) 공격 도구
 mvelazc0/purplesharp
PurpleSharp는 모니터링되는 Windows 환경에서 공격 텔레메트리를 생성하기 위해 적대적 기술을 실행하는 C# 기반의 적대 시뮬레이션 도구입니다.
 rasta-mouse/process-inject-kit
Cobalt Strike의 Process Inject Kit 포트
 netero1010/edrsilencer
이 도구는 Windows Filtering Platform(WFP)을 사용하여 EDR(Endpoint Detection and Response) 에이전트가 보안 이벤트를 서버에 보고하지 못하도록 차단합니다.








