
Exploits, Kitploit에 오다
CVE부터 PoC, 도구, 그리고 맥락까지: Kitploit에서 취약점 인텔리전스를 하나로 모으기
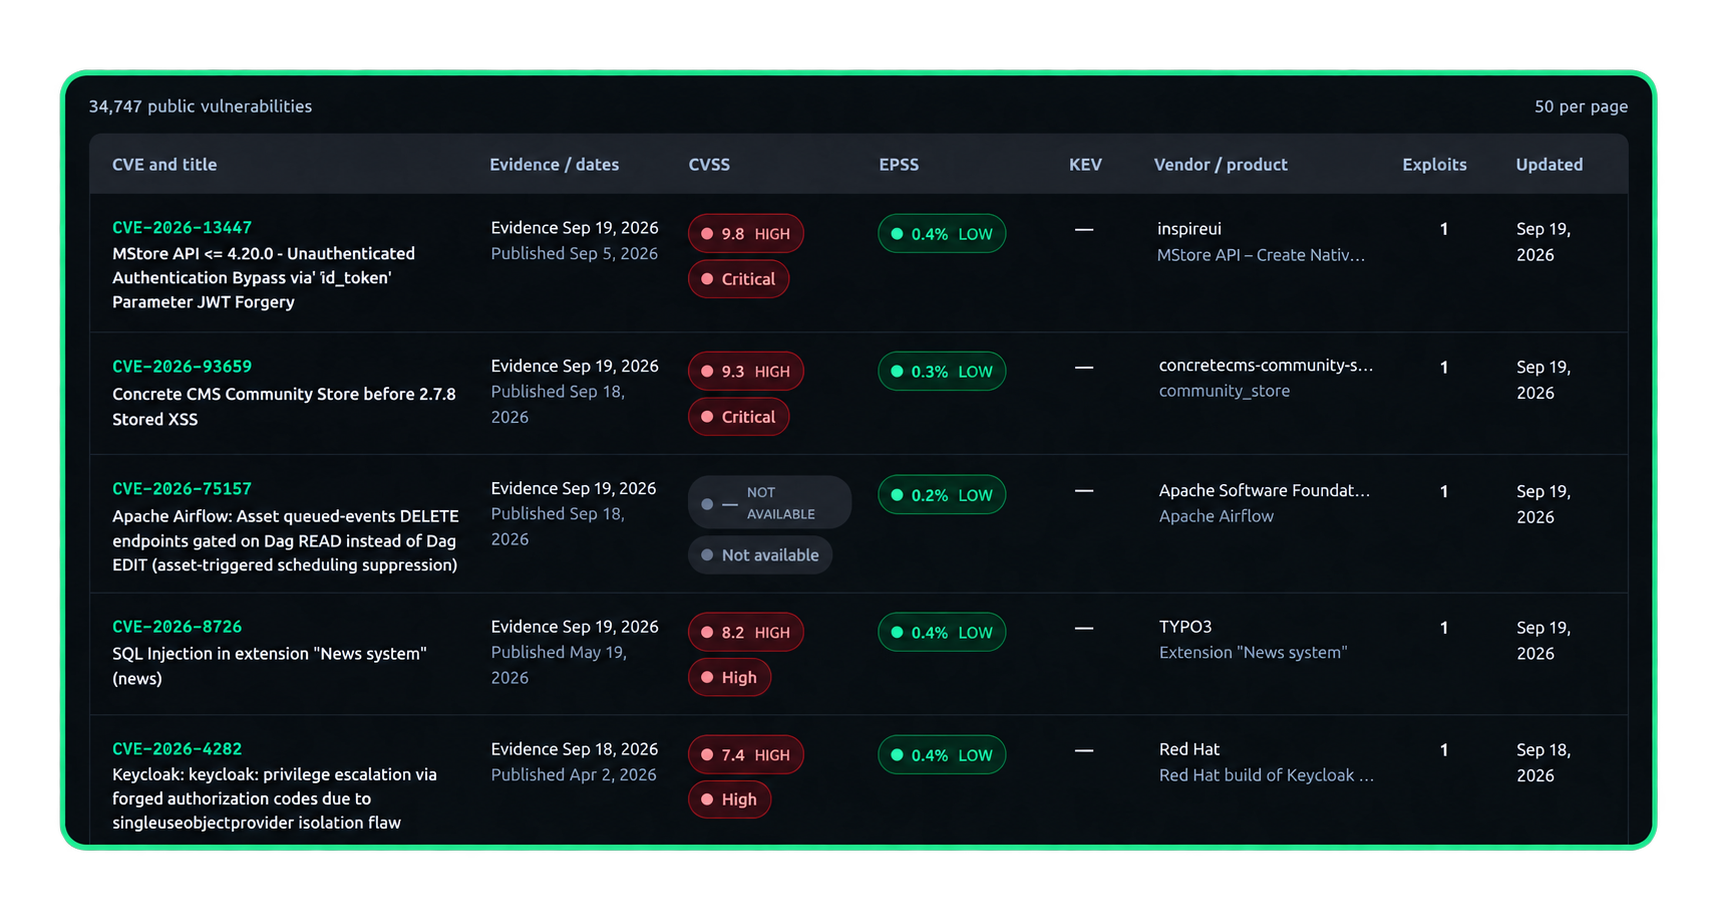
Kitploit에서는 사이버 보안 도구를 수집하며, 그중 상당수는 익스플로잇이나 PoC입니다. 생태계에 더 많은 가치를 제공하기 위해 이러한 익스플로잇, 스캐너, PoC를 분류하고 해당 CVE에 연결하며, 맥락을 위한 관련 취약점 데이터도 함께 제공하고 있습니다. 이제 취약점을 조회하고, 관련 자료를 찾고, 더 깊이 조사할 가치가 있는지 판단하기 전에 맥락을 검토할 수 있는 전용 공간이 마련되었습니다.
우리의 카탈로그와 이를 풍부하게 하는 소스
출발점은 GitHub, GitLab, Bitbucket에서 수집한 저장소입니다. 이 자료를 관련 CVE에 연결하고 익스플로잇, PoC, 스캐너, 탐지, 패치, 정보성 콘텐츠, 연구를 구분합니다.
이 카탈로그는 여러 소스의 정보로 풍부하게 구성됩니다:
| 소스 | 기여하는 내용 |
|---|---|
| CVE List | 공식 CVE 레코드, 설명, 참조, 그리고 이를 할당하는 책임 기관이 게시한 정보. |
| NVD | NIST가 유지 관리하는 National Vulnerability Database로, CVSS 지표, 영향을 받는 제품, 참조 등의 기술적 정보를 제공합니다. |
| FIRST EPSS | 익스플로잇 확률 추정치와 그 역사적 변화. |
| CISA KEV | 알려진 익스플로잇 증거와 카탈로그의 권장 조치. |
| OSV | 영향을 받는 패키지와 버전, 취약한 버전 범위, 가능한 경우 수정된 버전에 대한 정보. |
| Exploit-DB | Kitploit이 색인한 저장소를 보완하는 추가 익스플로잇 및 PoC 참조. |
지속적인 개선은 Kitploit의 일부입니다: 소스를 계속 추가하고, 분류를 다듬고, 각 취약점을 커뮤니티의 기술 작업과 연결하는 정보를 확장해 나갈 것입니다.
CVSS, EPSS, KEV: 세 가지 다른 신호
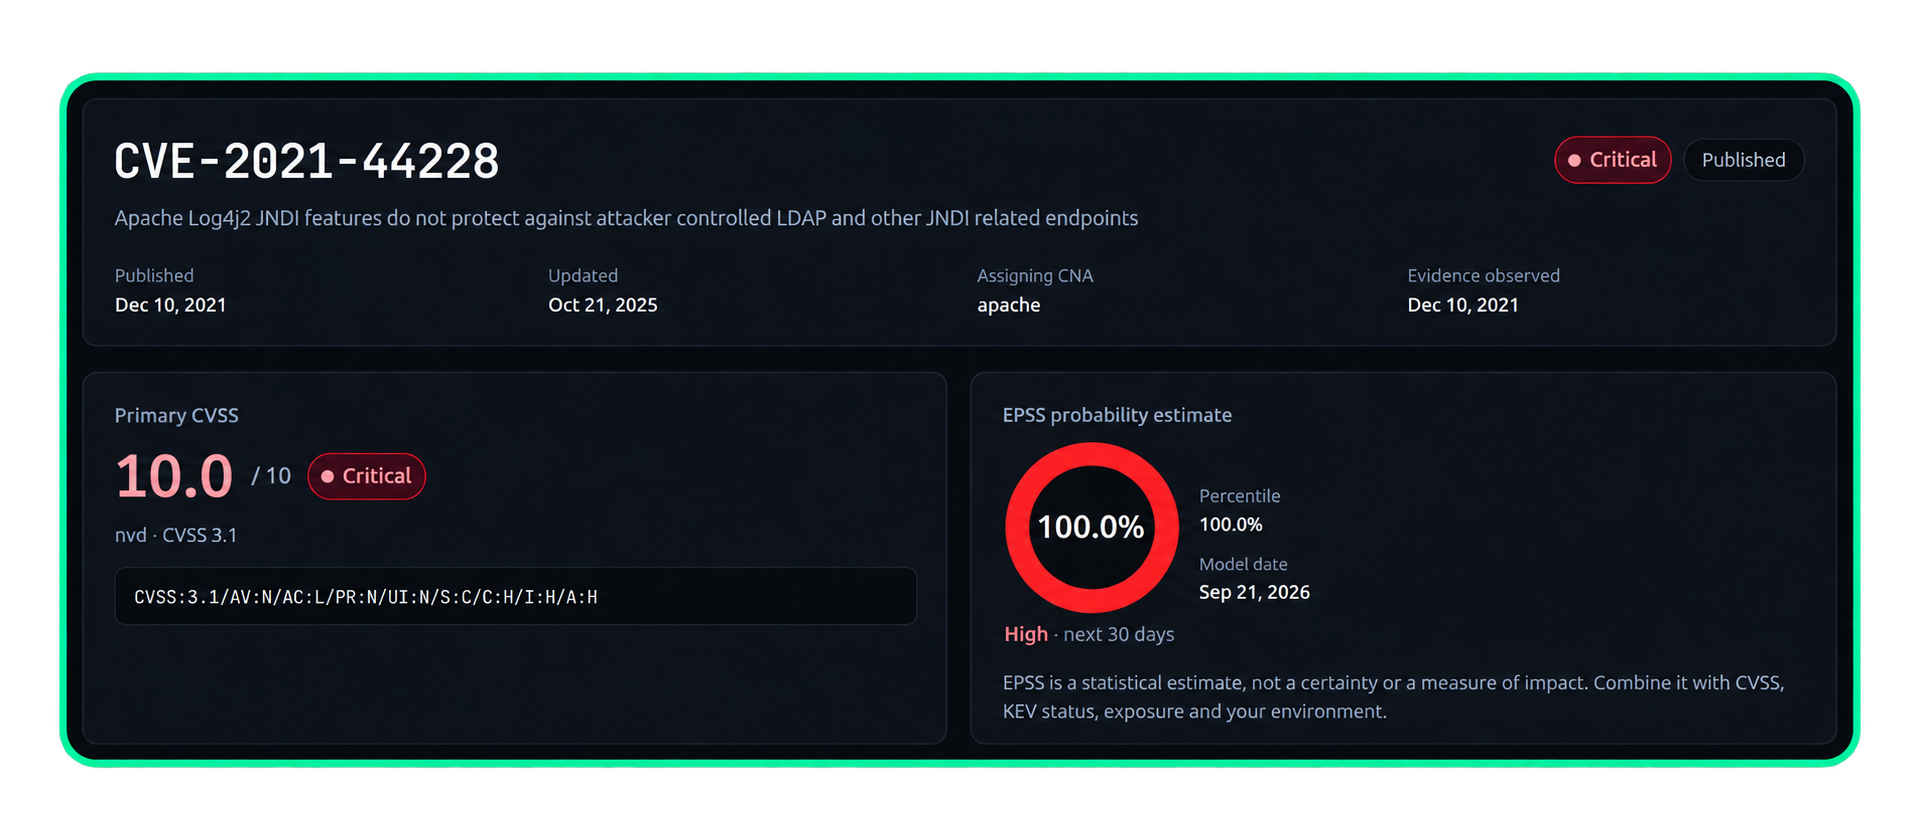
취약점 페이지는 사용 가능한 경우 이러한 신호를 함께 제공합니다:
- CVSS는 취약점의 기술적 심각도를 설명합니다. 높은 점수만으로는 해당 취약점이 실제로 익스플로잇되고 있다는 것을 입증하지 못합니다.
- EPSS는 향후 30일 내에 해당 취약점의 익스플로잇이 관찰될 확률을 추정합니다. 이는 귀하의 조직이 공격받을 확률이 아닙니다.
- CISA KEV는 실제 환경에서 익스플로잇된 증거가 있는 취약점을 나열합니다.
이는 상호 보완적인 차원입니다: 심각도, 확률, 관찰된 익스플로잇.
아직 확인되지 않은 참조에 대한 가시성
저장소가 아직 공식적인 공개 레코드가 없는 CVE 식별자를 언급할 수 있습니다. Kitploit은 이를 미검증 CVE로 표시하며, 경고와 해당 참조를 뒷받침하는 링크를 함께 제공합니다. 이는 해당 참조를 공식 확인으로 제시하거나 우리가 가지고 있지 않은 점수와 메타데이터를 추가하지 않으면서 참조를 보존합니다.
NVD에 없다는 것 자체가 CVE가 확인되지 않았다는 의미는 아닙니다. CVE List는 레코드 식별을 위한 우리의 기준이며, NVD는 추가적인 정보를 제공합니다. NVD가 아직 해당 정보를 반영하지 않았더라도 CVE는 공식 레코드를 가질 수 있습니다.
이미 알고 있는 CVE로 시작하세요
이전에 조사한 적 있는 취약점을 조회하고, Kitploit이 이제 어떤 저장소, 참조, 맥락을 함께 제공하는지 확인해 보세요.
홈페이지의 Latest Exploits에서 최신 추가 항목도 찾을 수 있으며, 새로운 항목을 팔로우할 수 있는 RSS 피드도 제공됩니다.
Kitploit의 새로운 Exploits 섹션 살펴보기
잘못된 연결이나 누락된 소스를 발견하면 알려주세요. 여러분의 피드백은 카탈로그의 품질을 개선하고 다음에 무엇을 추가할지 결정하는 데 도움이 됩니다.