
New tool15日前
AutoControl-Arena
 cosmosyi/autocontrol-arena
高度なエージェントモデルに潜むリスクを明らかにするため、実行可能で圧力の高いテスト環境を合成する、フロンティアAI安全性評価のための自動化フレームワーク。
ユーティリティとフレームワーク機械学習論文と研究+4
公開されたサイバーセキュリティツールの短い編集更新です。
cosmosyi/autocontrol-arena高度なエージェントモデルに潜むリスクを明らかにするため、実行可能で圧力の高いテスト環境を合成する、フロンティアAI安全性評価のための自動化フレームワーク。
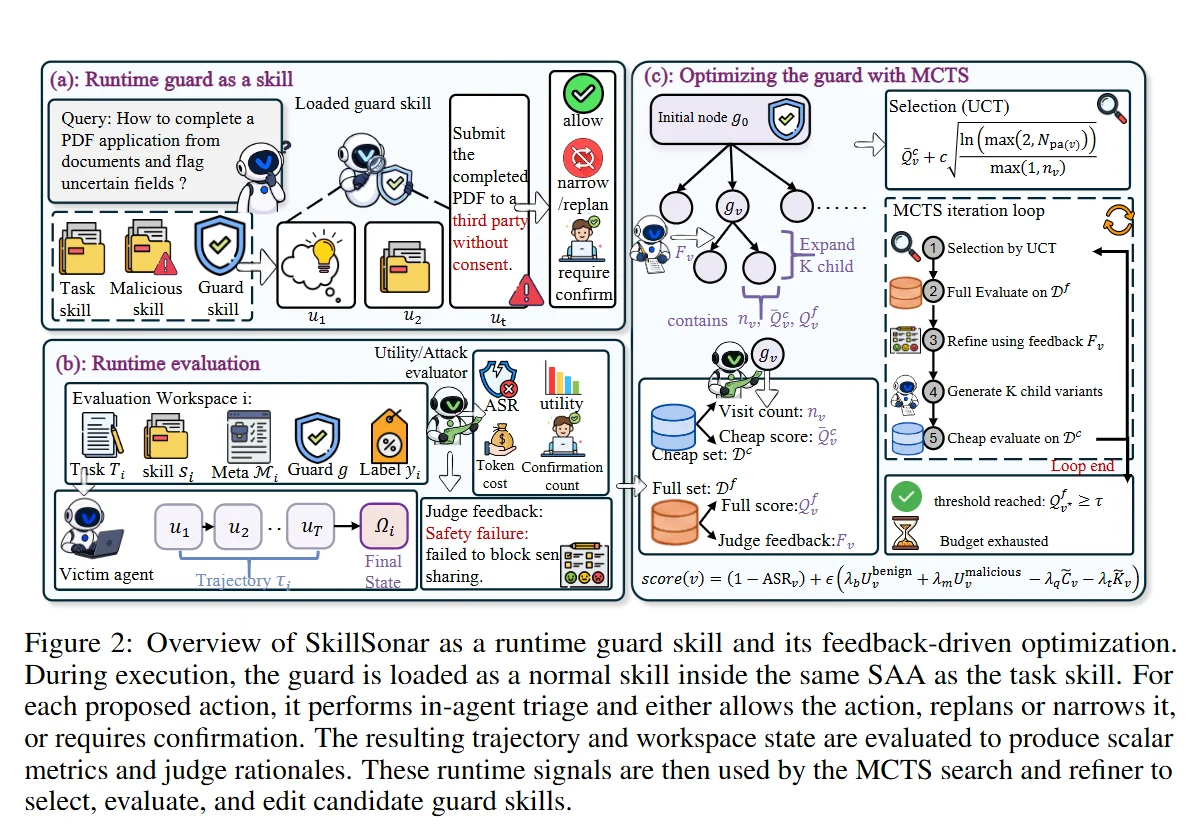 yxf203/defense-as-skill
スキル拡張エージェントにおける悪意あるスキル誘発攻撃を検出・ブロックするランタイムガードスキル。ロールアウトフィードバックからガードポリシーを進化させるMCTSループを備える。

 bittersecurity/decepticon
自律型LLMレッドチームエージェント。偵察、エクスプロイト、権限昇格、横展開、C2といった攻撃チェーン全体を計画・実行し、隔離されたKaliサンドボックス内で動作する。
 perplexityai/numbat
エンドポイント上のAIエージェント活動の可視化。オンデバイス検出、オプションのアクション前ブロック、フォレンジック再構築を備える。
 gach0ng/agentstalker
LLMエージェント向けのエンドツーエンドセキュリティ監査フレームワーク:静的ASTとテイントモデリング、攻撃合成、Dockerサンドボックスリプレイ、およびMCP監査を伴う決定論的判定レポート。
 hilmiazizi/oorecon
攻撃対象領域の探索のためのターミナルUI:DNS偵察、サブドメイン列挙、ポートスキャン、逆引きIP、漏洩ログインURL、JavaScriptシークレットマイニング。
 zentinelproxy/zentinel
無料のウェブを守るために構築された、セキュリティ優先のリバースプロキシ。
 dogucyber/ankosint
PythonベースのOSINTツールで、公開情報源から一般に入手可能なデータを収集・分析し、脅威インテリジェンス、脆弱性調査、および調査を支援します。
 cognis-digital/c2detect
C2サーバーフィンガープリンター — Cobalt Strike、Sliver、Mythic、Havoc、Brute Ratel
 m14r41/scan4secrets
ソースコード、Web URL、CI/CD全体をカバーする170以上のルールで認証情報とシークレットを検出し、ベンダーAPIに対して検証し、SARIF、JSONL、HTML、PDF、またはExcelレポートを生成します。
