
 bishopfox/sj
公開された(Swagger/OpenAPI)定義ファイルで定義されたエンドポイントを監査するためのツール。
 strozfriedberg/ssh-weak-dh
複数のクライアント構成をテストし、詳細なスキャン分析によってLogjam脆弱性のあるエンドポイントを特定することで、SSHサーバーの弱いDiffie-Hellman鍵交換グループを監査します。
 cyb3rmik3/prompt-injection-email-samples
メールセキュリティ制御とAIメールボックスアシスタントが、開示・持ち出し・ツール探索の意図にわたる間接プロンプトインジェクションをどのように処理するかを評価するための、オープンな.emlテストセット。
 sims718718/unifiedthreathunting
セキュリティチーム向けに、トリガー、SMART仮説、実現可能性ゲート、スコープ設定、ハント計画、結果報告を網羅する、構造化された反復可能な脅威ハンティング手法を文書化します。
 nebulock-inc/agentic-threat-hunting-framework
ATHFは、エージェント型脅威ハンティングのためのフレームワークです。記憶し、学習し、自律性を高めながら行動するシステムを構築します。
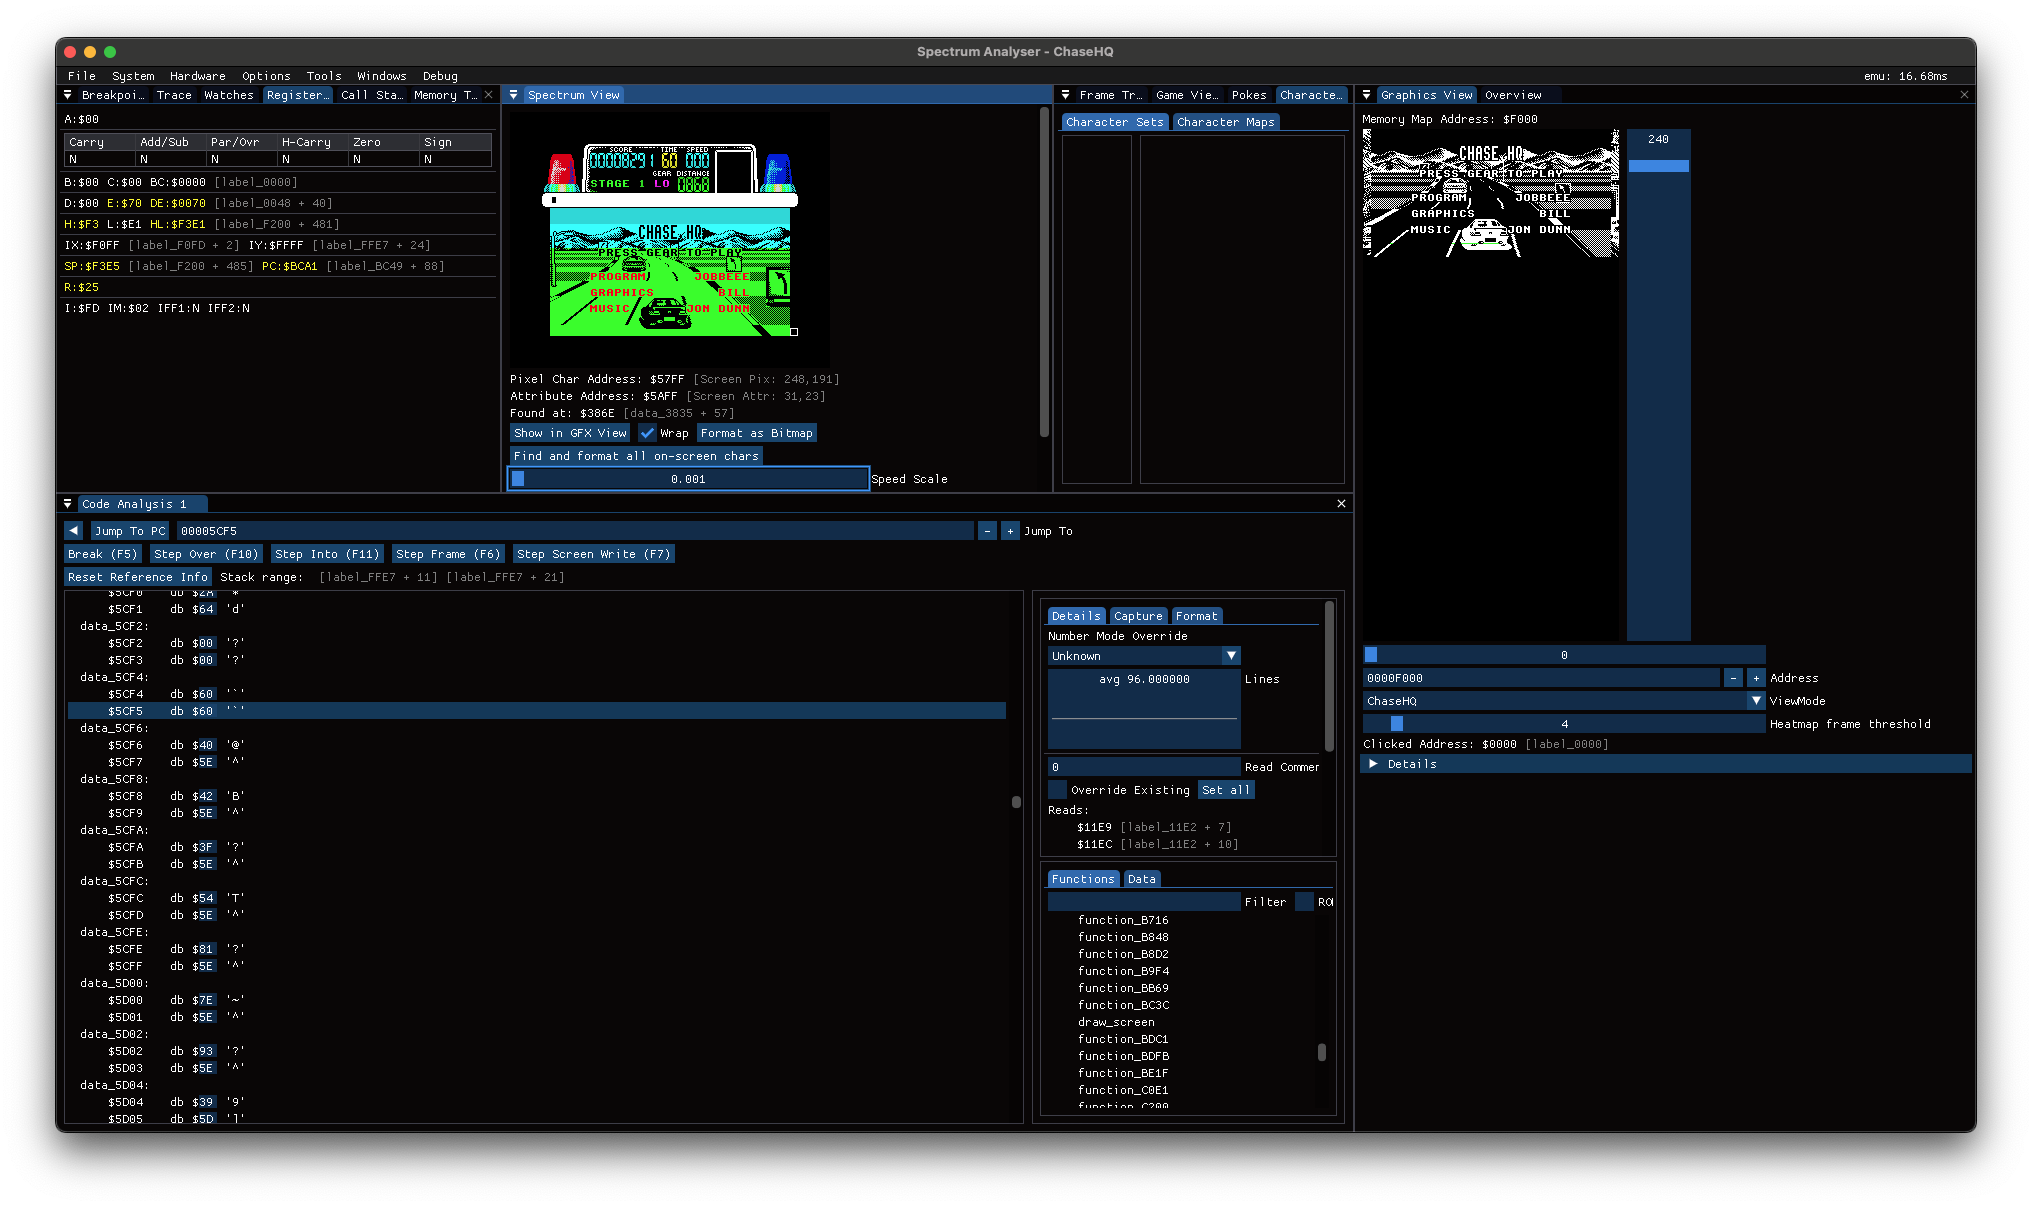 dpt/chasehq
Chase H.Q. for ZX Spectrum — リバースエンジニアリングされ、移植可能なC言語で再構築された
 les-k/wp-secure-mcp
WordPressプラグインで、REST API経由でMCPサーバーを公開し、セキュリティモデルを要点としている -- そのような攻撃面をそもそも持たないことで、CVE-2026-15015のOAuthバイパスの形を塞ぐ。
 auroraoss/aurorastore
オープンソースのAndroidクライアントで、匿名ログイン、デバイス/ロケールの偽装、トラッカー検出機能を備え、Google Playからアプリの閲覧・ダウンロードが可能です。
 fabriziosalmi/aimp
断片化された低帯域幅ネットワークにおける自律エージェント間の耐障害性のある状態同期のために設計されたサーバーレスネットワーキングプロトコル
 s0ld13rr/pentestcode
マルチエージェントによる偵察、エクスプロイテーション、ポストエクスプロイテーション、レポーティングを永続的なエンゲージメント状態で統括する自律型AIペネトレーションテストエージェント。
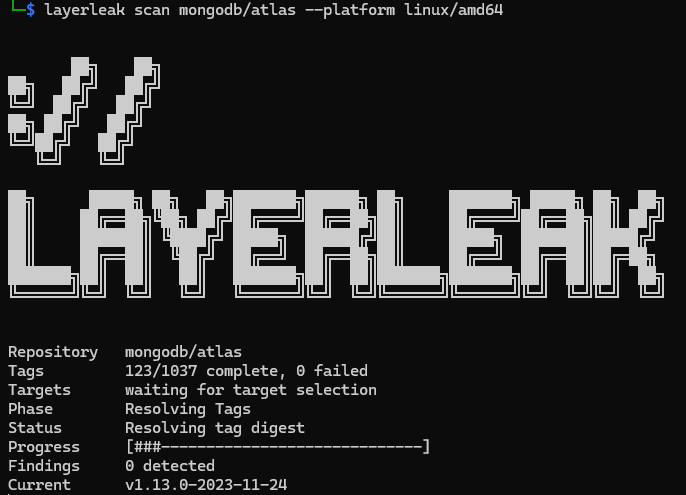 brumbelow/layerleak
layerleak Docker Hub シークレットスキャナー
 karkas66/lacuna-rs
Windows x64向けのRustクレート: ghost-frame call-stack spoofing、runtime indirect syscalls、APC injectionを提供。SSN resolution、JIT stub emission、VEH-based…
 cogiceo/gpohound
攻撃的なGPOダンプおよび分析ツールで、BloodHoundデータを活用し、強化します。
 fox-it/citrix-netscaler-triage
Citrix NetScalerデバイス向けのフォレンジックトリアージツールキットで、DissectベースのIOCスキャナーを備え、Webシェル、タイムスタンピング、不審なバイナリを検出します。さらに、CVE脆弱性を特定するリモートバージョンスキャナーも搭載しています。
 lateralblast/lunar
UNIXセキュリティ監査ツールで、複数のセキュリティフレームワークをベースにしています。
 kyle41111/ai-file
Mythic C2フレームワーク用のリスナープロファイル。AIベンダーのファイルAPIを利用する。
 stardust457/sldr
LLMの悪意あるファインチューニングを、選択的レイヤー復元と動的ルーティングを用いて軽減する防御フレームワーク。トレーニング、有害性スコアリング、ジェイルブレイク評価スクリプトを備える。