
turbo-intruder
 portswigger/turbo-intruder
高速なBurp Suite拡張機能で、カスタムスタック、Pythonベースの攻撃設定、および自動脆弱性分析のための高度なdiffingを備え、大量のHTTPリクエストを送信します。
vulnerability-analysisweb-securityfuzzing+1
1.8k
portswigger/turbo-intruder高速なBurp Suite拡張機能で、カスタムスタック、Pythonベースの攻撃設定、および自動脆弱性分析のための高度なdiffingを備え、大量のHTTPリクエストを送信します。
 owasp/tcasvs
OWASP リッチクライアントアプリケーションセキュリティ検証標準
 nu11secur1ty/kali-linux
Kali Linux の高度なセットアップ
 greatscottgadgets/hackrf
1 MHz~6 GHz の RF 送信・受信・信号解析に対応する、ハードウェア設計とファームウェアを備えた低コストのオープンソース・ソフトウェア無線プラットフォーム。
 provos/ironcurtain
自律型AIエージェントのためのセキュア*ランタイム。平易な英語の憲法からポリシーを生成。(*https://ironcurtain.dev)
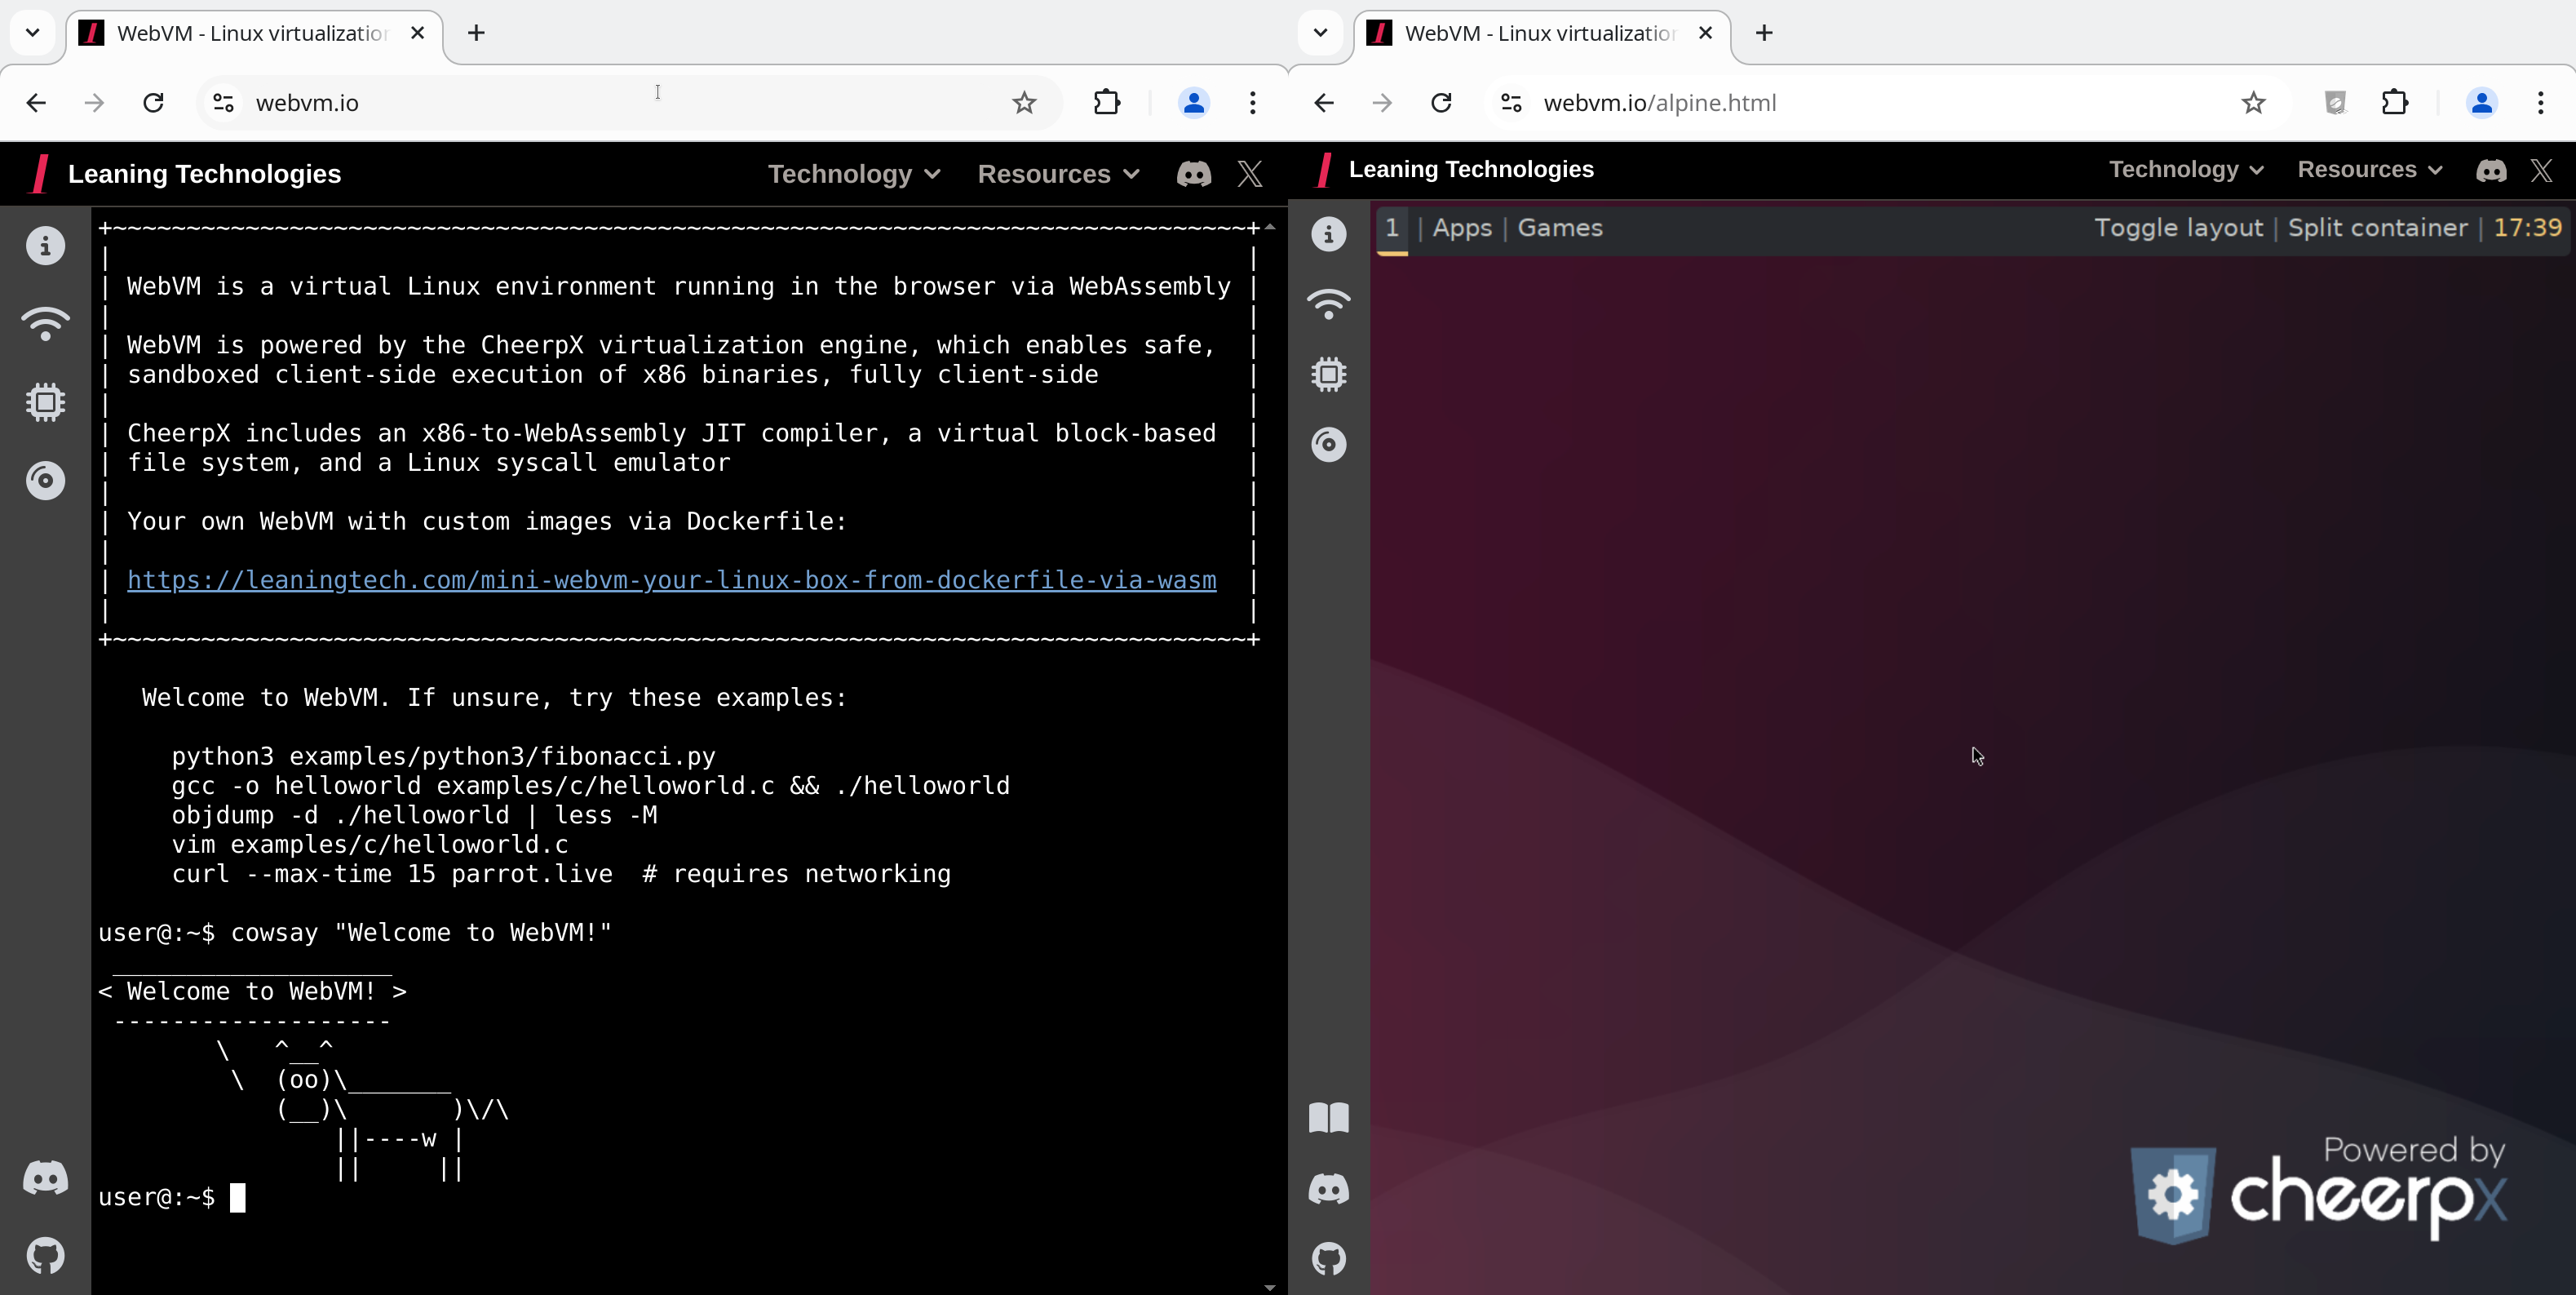 leaningtech/webvm
クライアントサイドのLinux仮想マシンがWebAssemblyを介してブラウザ内で動作し、Tailscaleネットワーキング、Dockerfileベースのカスタムイメージ、およびCTFチャレンジサポートを備え、セキュリティ教育と開発向けです。
 syss-research/smbcrawler
smbcrawlerは、資格情報とホストのリストを受け取り、それらの共有を「クロール」(または「スパイダー」)する実用的なツールです。
 nu11secur1ty/cve-mitre
https://cve.mitre.org/
 arpsyndicate/cve-scores
EPSSおよびVEDASスコアをCVEに対して集約し、オープンソースインテリジェンスから得たエクスプロイト予測と脆弱性の蔓延状況データを脅威の優先順位付けのために提供します。
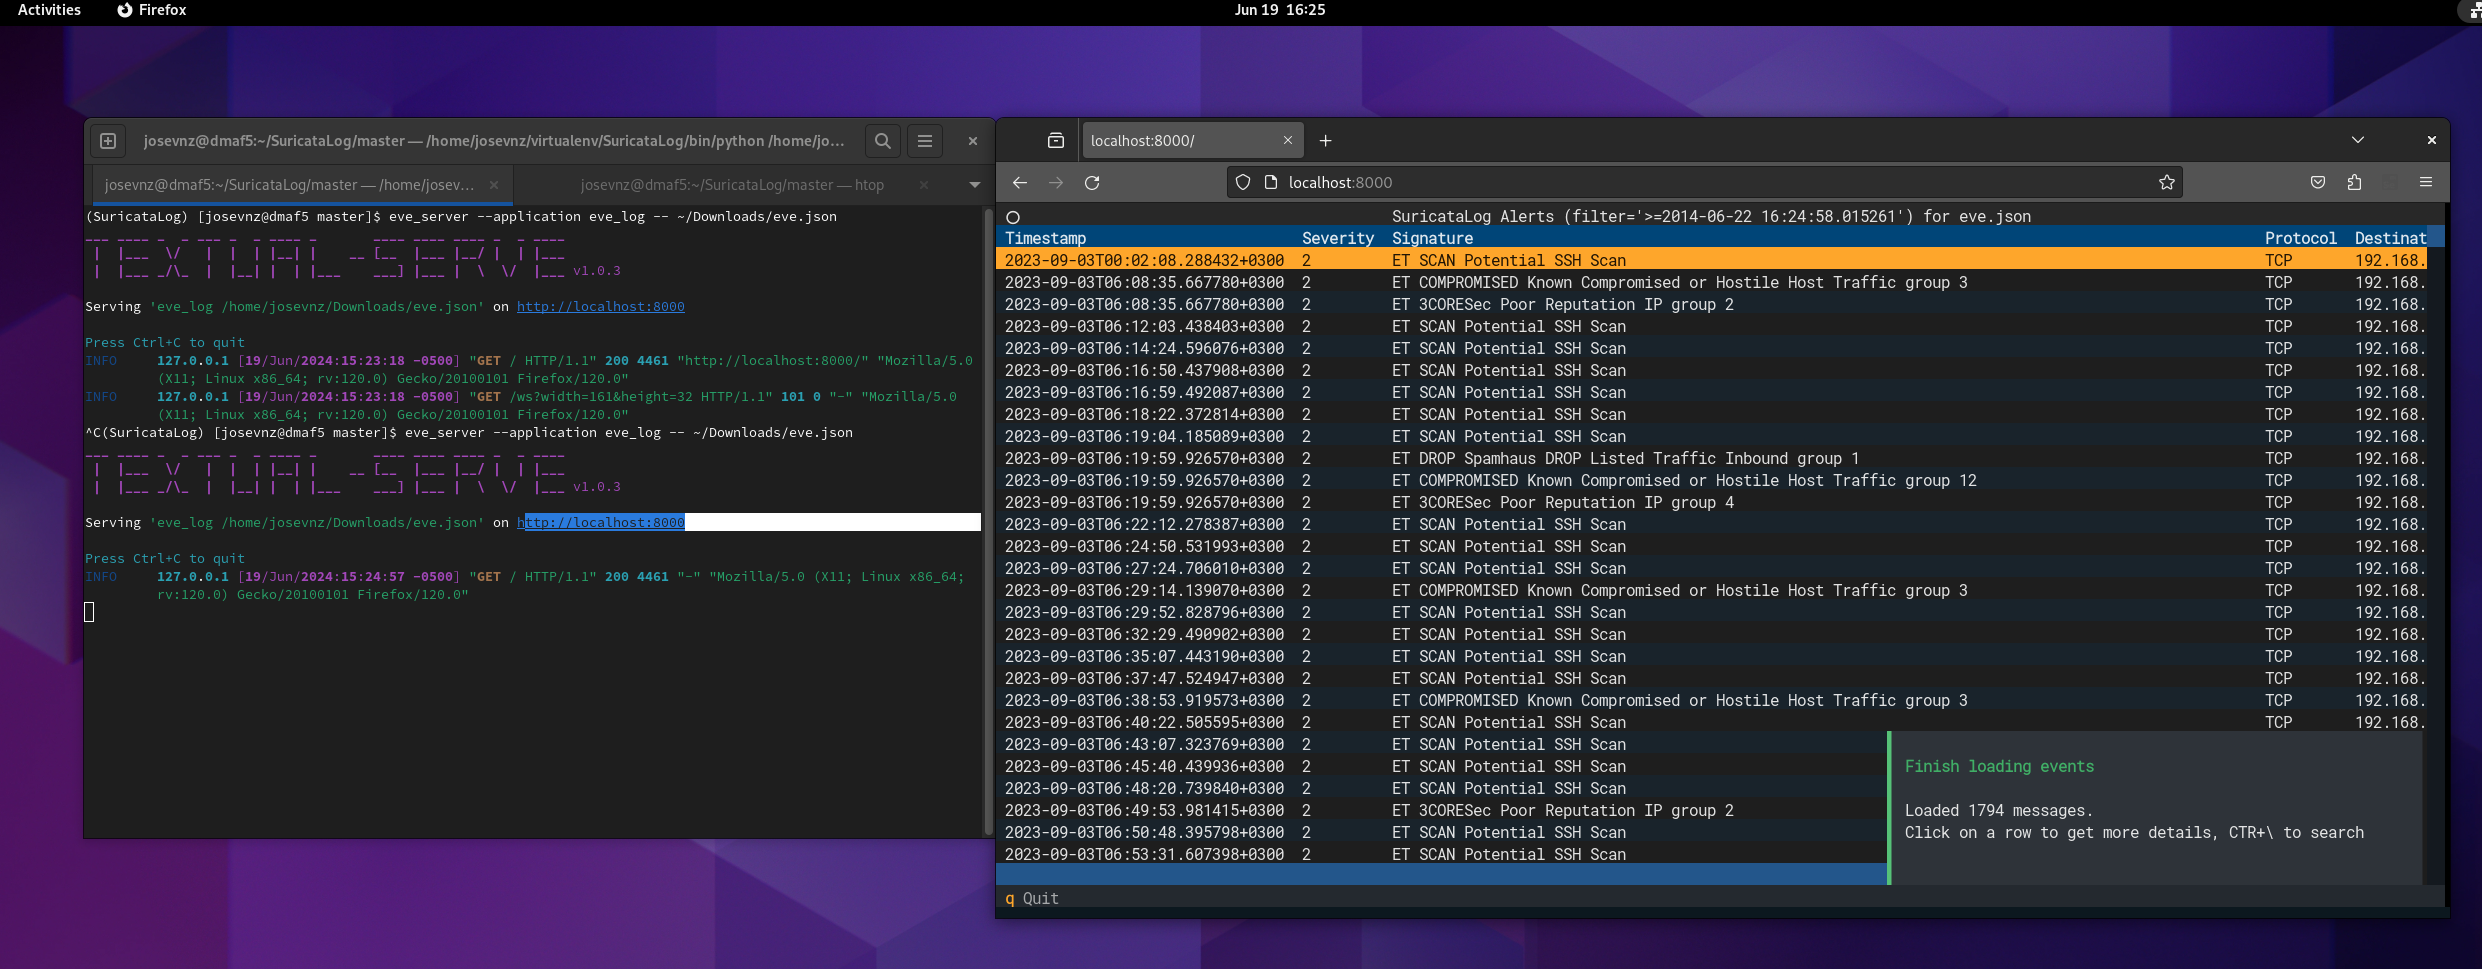 josevnz/suricatalog
Suricataのeve.jsonログを解析、フィルタリング、可視化するCLIツール。アラート、フロー、DNS、ペイロードに対応。Suricataの学習とルールテストのためのチュートリアルも含まれています。
 wheregoes/byd-dolphin-hacking
BYD Dolphinのヘッドユニットをリバースエンジニアリング — CANバス、AVAS、NFCキー、OTAなど。DiLink 3 / Android 10。
 batfish/pybatfish
BatfishのPythonクライアント。ネットワーク設定分析ツールで、デバイス設定からネットワーク動作をモデル化し、導入前にセキュリティ、信頼性、コンプライアンスを検証します。
 diversenok/tokenuniverse
アクセストークンとWindowsセキュリティポリシーを扱うための高度なツール。
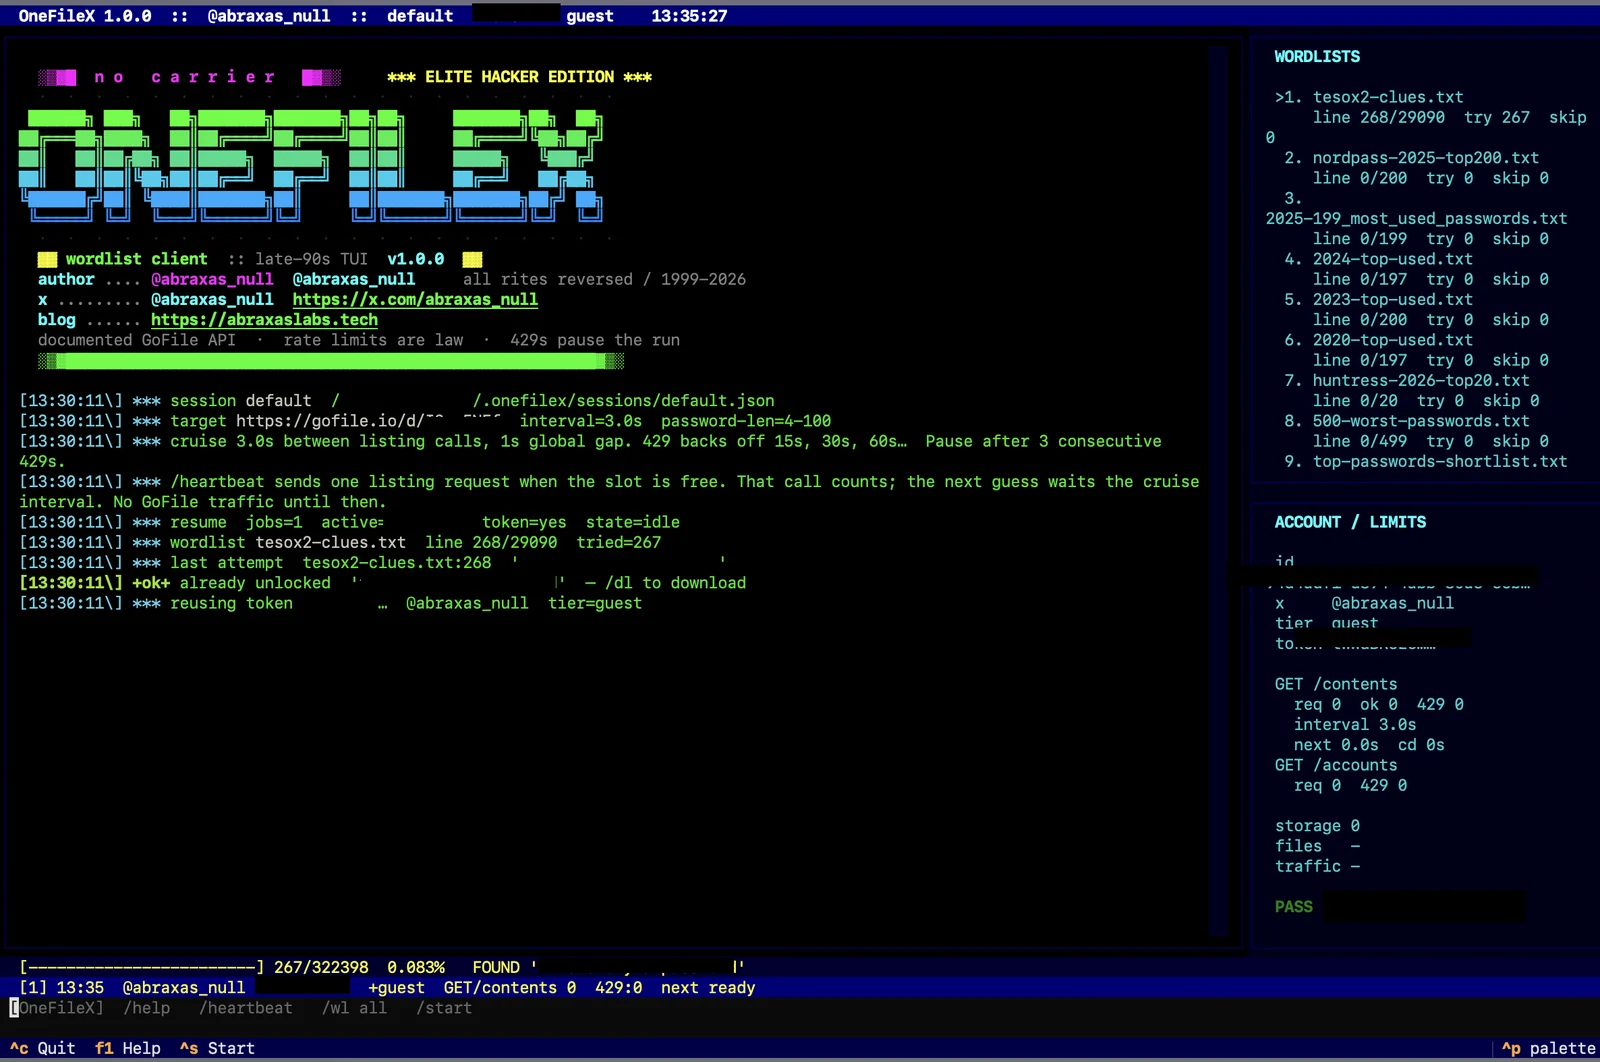 abraxas/gofilex
GoFile (gofile.io) のダウンロードパスワード用ワードリストブルートフォーサー
 abraxas/gatex
FortinetHunter (@YogSoth0) バイナリクラッキングアプリケーション。FortinetHunter の CTF の一部。ELF door: ストリップされた Nuitka onefile、XOR でスクランブルされた Argon2id 検証器、AES-GCM 整合性。
 scopeblind/scopeblind-gateway
Ed25519署名付きレシート + AIエージェント向けCedarポリシー。金融マンデートゲート(Legate)、プルーフパック、3件のIEFTインターネットドラフト。npx protect-mcp
 merces/bashacks
Bashでのハッキング作業の生産性を高める関数群
 moontea0416/webmirage
ビジョン言語Webエージェントに対する敵対的画像攻撃:視覚的グラウンディングからブラウザ実行まで