

qsreplace
 tomnomnom/qsreplace
stdinからURLを受け取り、すべてのクエリ文字列の値をユーザー指定の値で置き換える
general-purpose-utilitiesweb-securityutilities-frameworks
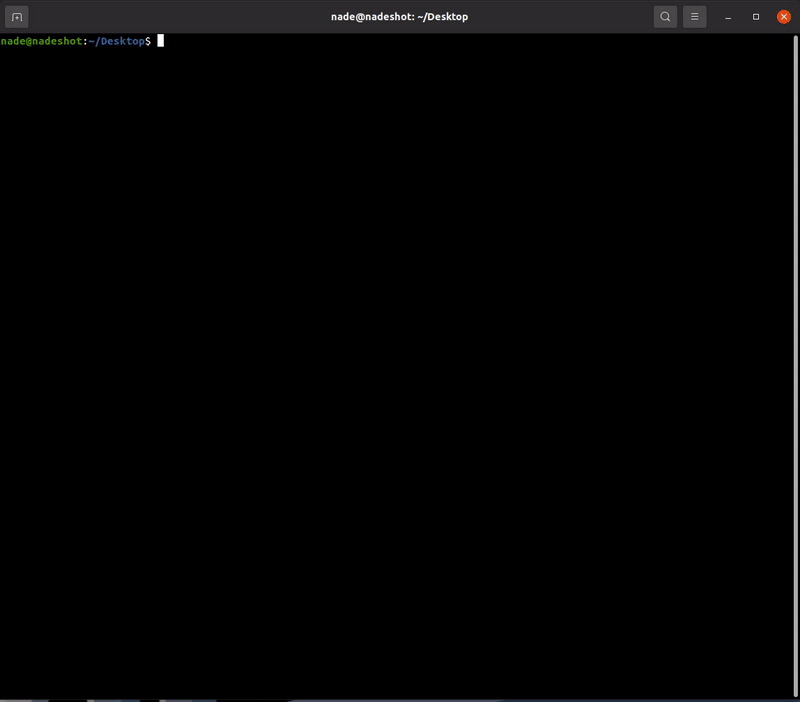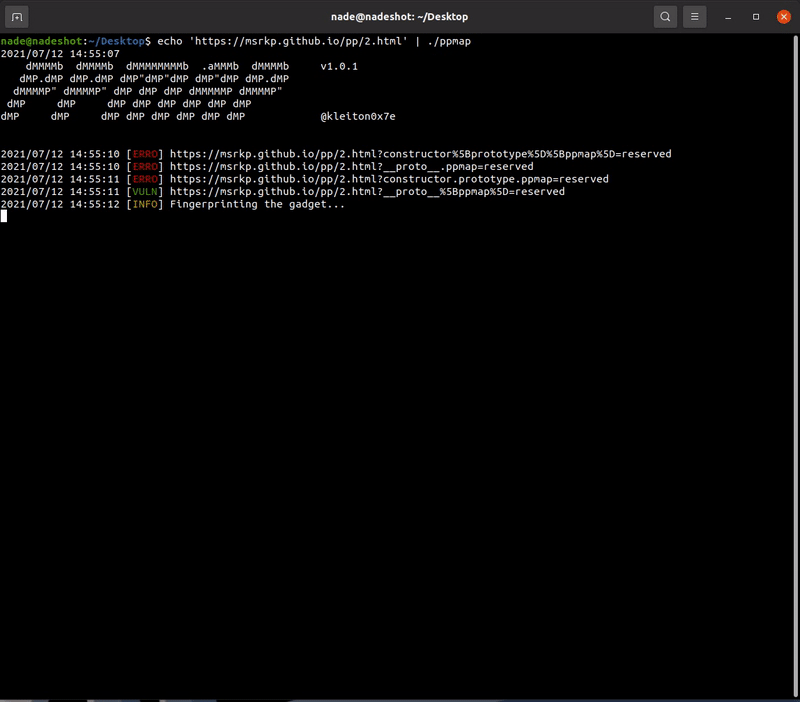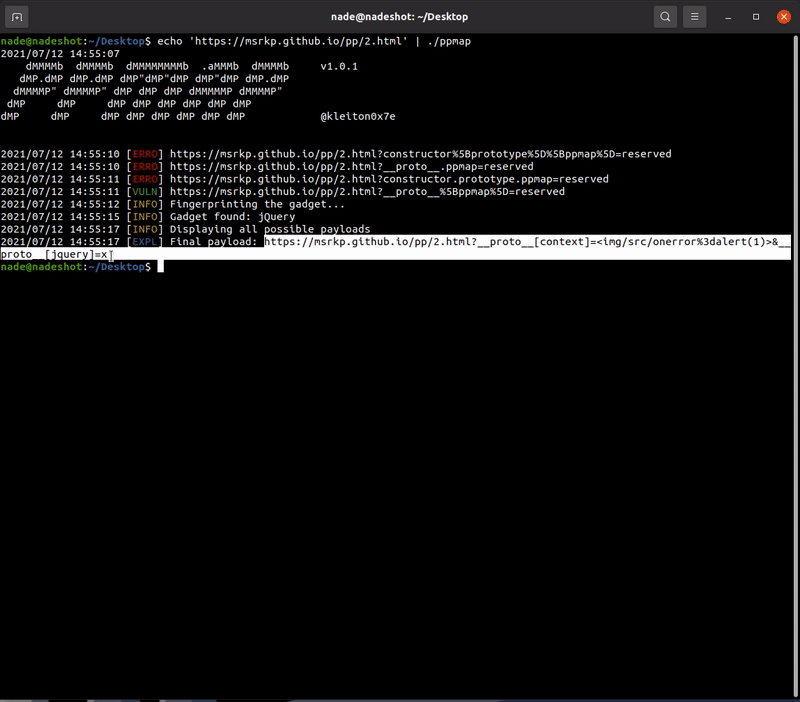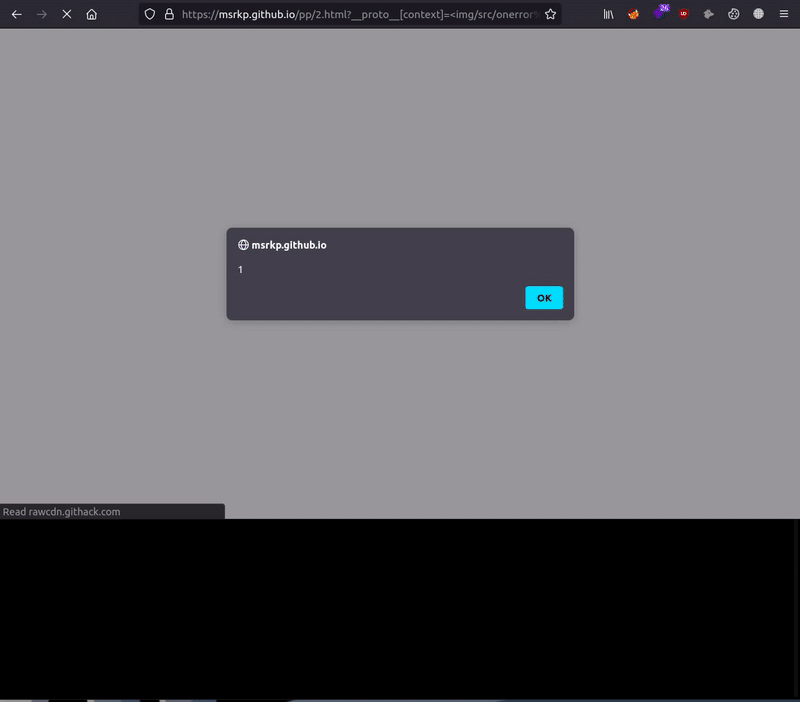 kleiton0x00/ppmap
GOで書かれたスキャナー/エクスプロイテーションツールで、既知のガジェットを悪用してクライアントサイドのプロトタイプ汚染からXSSへと発展させる。
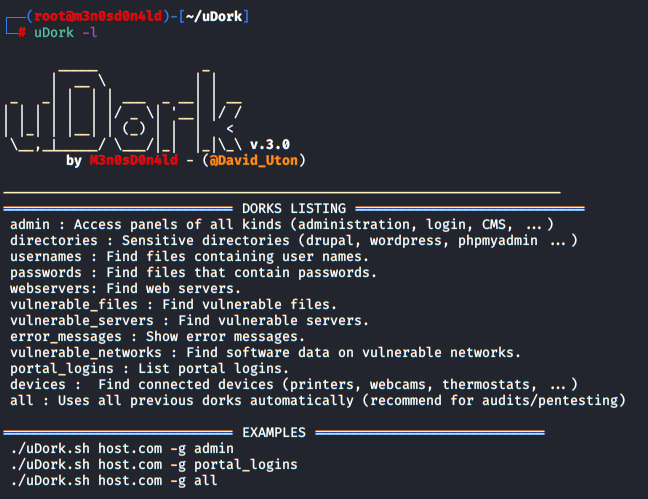 m3n0sd0n4ld/udork
uDorkは、Bashスクリプトで書かれたスクリプトで、高度なGoogle検索技術を使用して、ファイルやディレクトリ内の機密情報を取得し、IoTデバイスを見つけ、Webアプリケーションのバージョンを検出するなどを行います。
 moeinfatehi/admin-panel_finder
Burp Suite拡張機能で、Webアプリケーションおよびインフラストラクチャの露出した管理パネルとログインページを検出します。1,000以上のペイロード、OWASP WSTG-CONF-05。
 rub-nds/ws-attacker
WS-Attackerは、Webサービス侵入テストのためのモジュラーフレームワークです。ルール大学ボーフムのネットワーク・データセキュリティ学科(https://nds.rub.de/ )およびHackmanit…
 siwecos/infoleak-scanner
CMSのバージョン、プラグイン、脆弱なJavaScriptライブラリ、メールアドレス、電話番号をターゲットWebサイト上で検出し、情報漏洩リスクをスコアリングするWebスキャナー。
 tomnomnom/httprobe
ドメインのリストを受け取り、動作中のHTTPサーバーとHTTPSサーバーをプローブする
 nerrorsec/google-dorker
バグバウンティやその他の作業中にdorkingを自動化します。
 sepehrdaddev/zap-scripts
Zed Attack Proxy スクリプトで CVE とシークレットを検出します。
 stefanoj3/dirstalk
dirbuster/dirb のモダンな代替
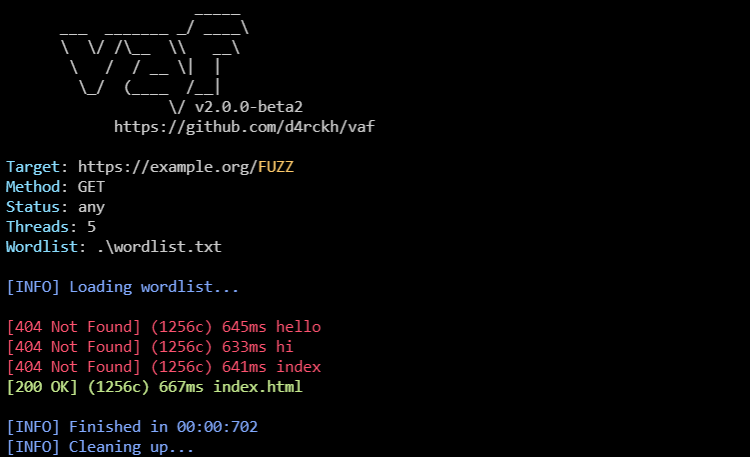 andreiverse/vaf
マルチスレッド対応のWebファジングツールで、URLパス、HTTPヘッダー、POSTデータに対するブルートフォース攻撃を実行可能。プロキシ対応、ステータスコードフィルタリング、反射型コンテンツ検出機能を備えています。
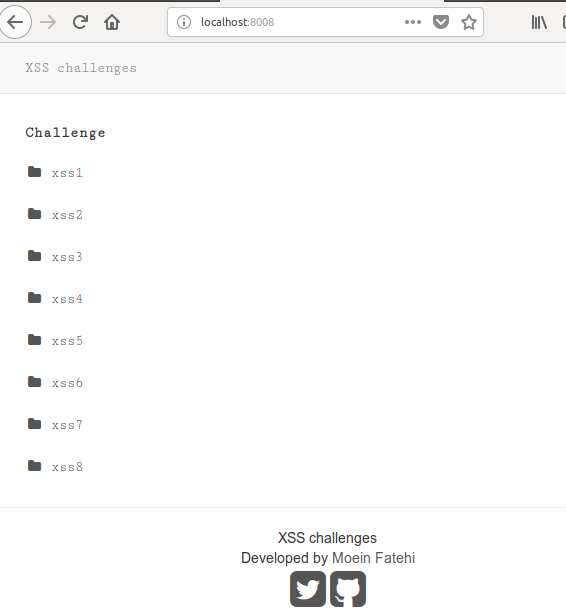 moeinfatehi/xss_vulnerability_challenges
Docker化されたPHPアプリケーションで、XSS脆弱性の実践的なチャレンジとバイパス例を提供します。WAF、ブラックリスト、JavaScript検証のバイパスシナリオを含むセキュリティトレーニング用です。
 cckuailong/pocsploit
軽量で柔軟かつ斬新なオープンソースのPoC検証フレームワーク
 ferreiraklet/jeeves
時間ベースのブラインドSQLインジェクション検出ツール(偵察やバグ報奨金向け)。単一のURLまたはリストを受け付け、カスタムヘッダー、プロキシ、POSTデータをサポートし、自動化された脆弱性スキャンを実行します。
 samdenty/injectify
Webサイトで高度なMiTM攻撃を簡単に実行💉
 noxxi/p5-ssl-tools
PerlスクリプトによるSSL/TLS解析:プロトコルと暗号スイートのサポート確認、証明書の検証、OCSPのテスト、SMTP・HTTPS・STARTTLSエンドポイント全体でのHeartbleed検出を行います。
 th0h0/autossrf
スマートなコンテキストベースのSSRF脆弱性スキャナ。