Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
xss_vulnerability_challenges — Docker化されたPHPアプリケーションで、XSS脆弱性の実践的なチャレンジとバイパス例を提供します。WAF、ブラックリスト、JavaScript検証のバイパスシナリオを含むセキュリティトレーニング用です。 | Kitploit
ツール/GitHubGitHub/moeinfatehi/xss_vulnerability_challenges
ウェブアプリケーション悪用WAFバイパスウェブセキュリティペネトレーションテスト学習と教育ラボと実践
GitHubmoeinfatehi/xss_vulnerability_challenges

xss_vulnerability_challenges

Docker化されたPHPアプリケーションで、XSS脆弱性の実践的なチャレンジとバイパス例を提供します。WAF、ブラックリスト、JavaScript検証のバイパスシナリオを含むセキュリティトレーニング用です。

共有
リポジトリを見るウェブサイト
11916374年前Kitploit レビュー済み

Docker Image Size (latest by date) Docker Pulls

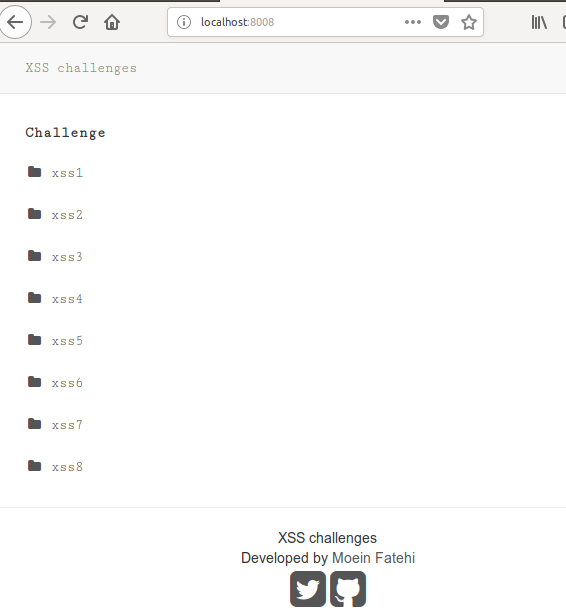
XSS脆弱性シナリオ(チャレンジ)

このリポジトリは、いくつかのXSS脆弱性チャレンジを含むDocker化されたphpアプリケーションです。
チャレンジの背後にあるアイデアは以下の通りです。

  • JavaScript検証バイパス
  • htmlエンティティバイパス
  • WAFバイパス
  • ブラックリスト検証バイパス
  • 基本的なXSS検証バイパス
  • WAFをバイパスしてXSSを悪用するダブルエンコード
  • エスケープ文字をバイパスしてXSSを悪用

Dockerを使用したクイックスタート

Docker Hubを使用(最速):

  1. チャレンジにアクセスするには、dockerがインストールされている必要があります。
  2. 以下のコマンドを実行してDocker Hubからイメージをプルし実行します。
    sudo docker run -d -p 9003:80 moeinfatehi/xss_vulnerability_challenges
  3. 次のURLでチャレンジにアクセスします:http://localhost:9003

ヘルプ:

-d: デタッチドモード(コマンド実行後もターミナルを使用可能)
-p: ポート指定(8008は任意のポートに変更可能。ホストにWebサーバーがない場合は80に設定)

docker-composeを使用:

  1. チャレンジにアクセスするには、dockerとdocker-composeがインストールされている必要があります。
  2. リポジトリをクローンします
    git clone https://github.com/moeinfatehi/xss_vulnerability_challenges.git
  3. プロジェクトのメインディレクトリ(docker-compose.ymlファイルがある場所)を開き、次のコマンドを実行します:docker-compose up
  4. 次のURLでチャレンジにアクセスします:http://localhost:9003

免責事項

このプロジェクトは教育目的のみです。通常の免責事項が適用されます。特に、これらのプログラムが提供する情報や機能を直接的または間接的に使用したことによるいかなる損害についても、私は責任を負いません。著者またはインターネットプロバイダーは、これらのプログラムまたはその派生プログラムの内容や誤用について一切の責任を負いません。このプロジェクトを使用することにより、このプログラムの使用によって生じた損害(データ損失、システムクラッシュ、システム侵害など)が私の責任ではないことに同意したものとみなします。

ハックして楽しんでください!

ご質問があれば、Twitterアカウントからお気軽にお問い合わせください。
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    441
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    264

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →