 everythingscomputer/shunyanet-sentinel
ShunyaNet Sentinelは、RSSフィードを監視し、LLMに送信して分析を行い、要約やアラートをGUIとSlackに直接配信する軽量プログラムです。

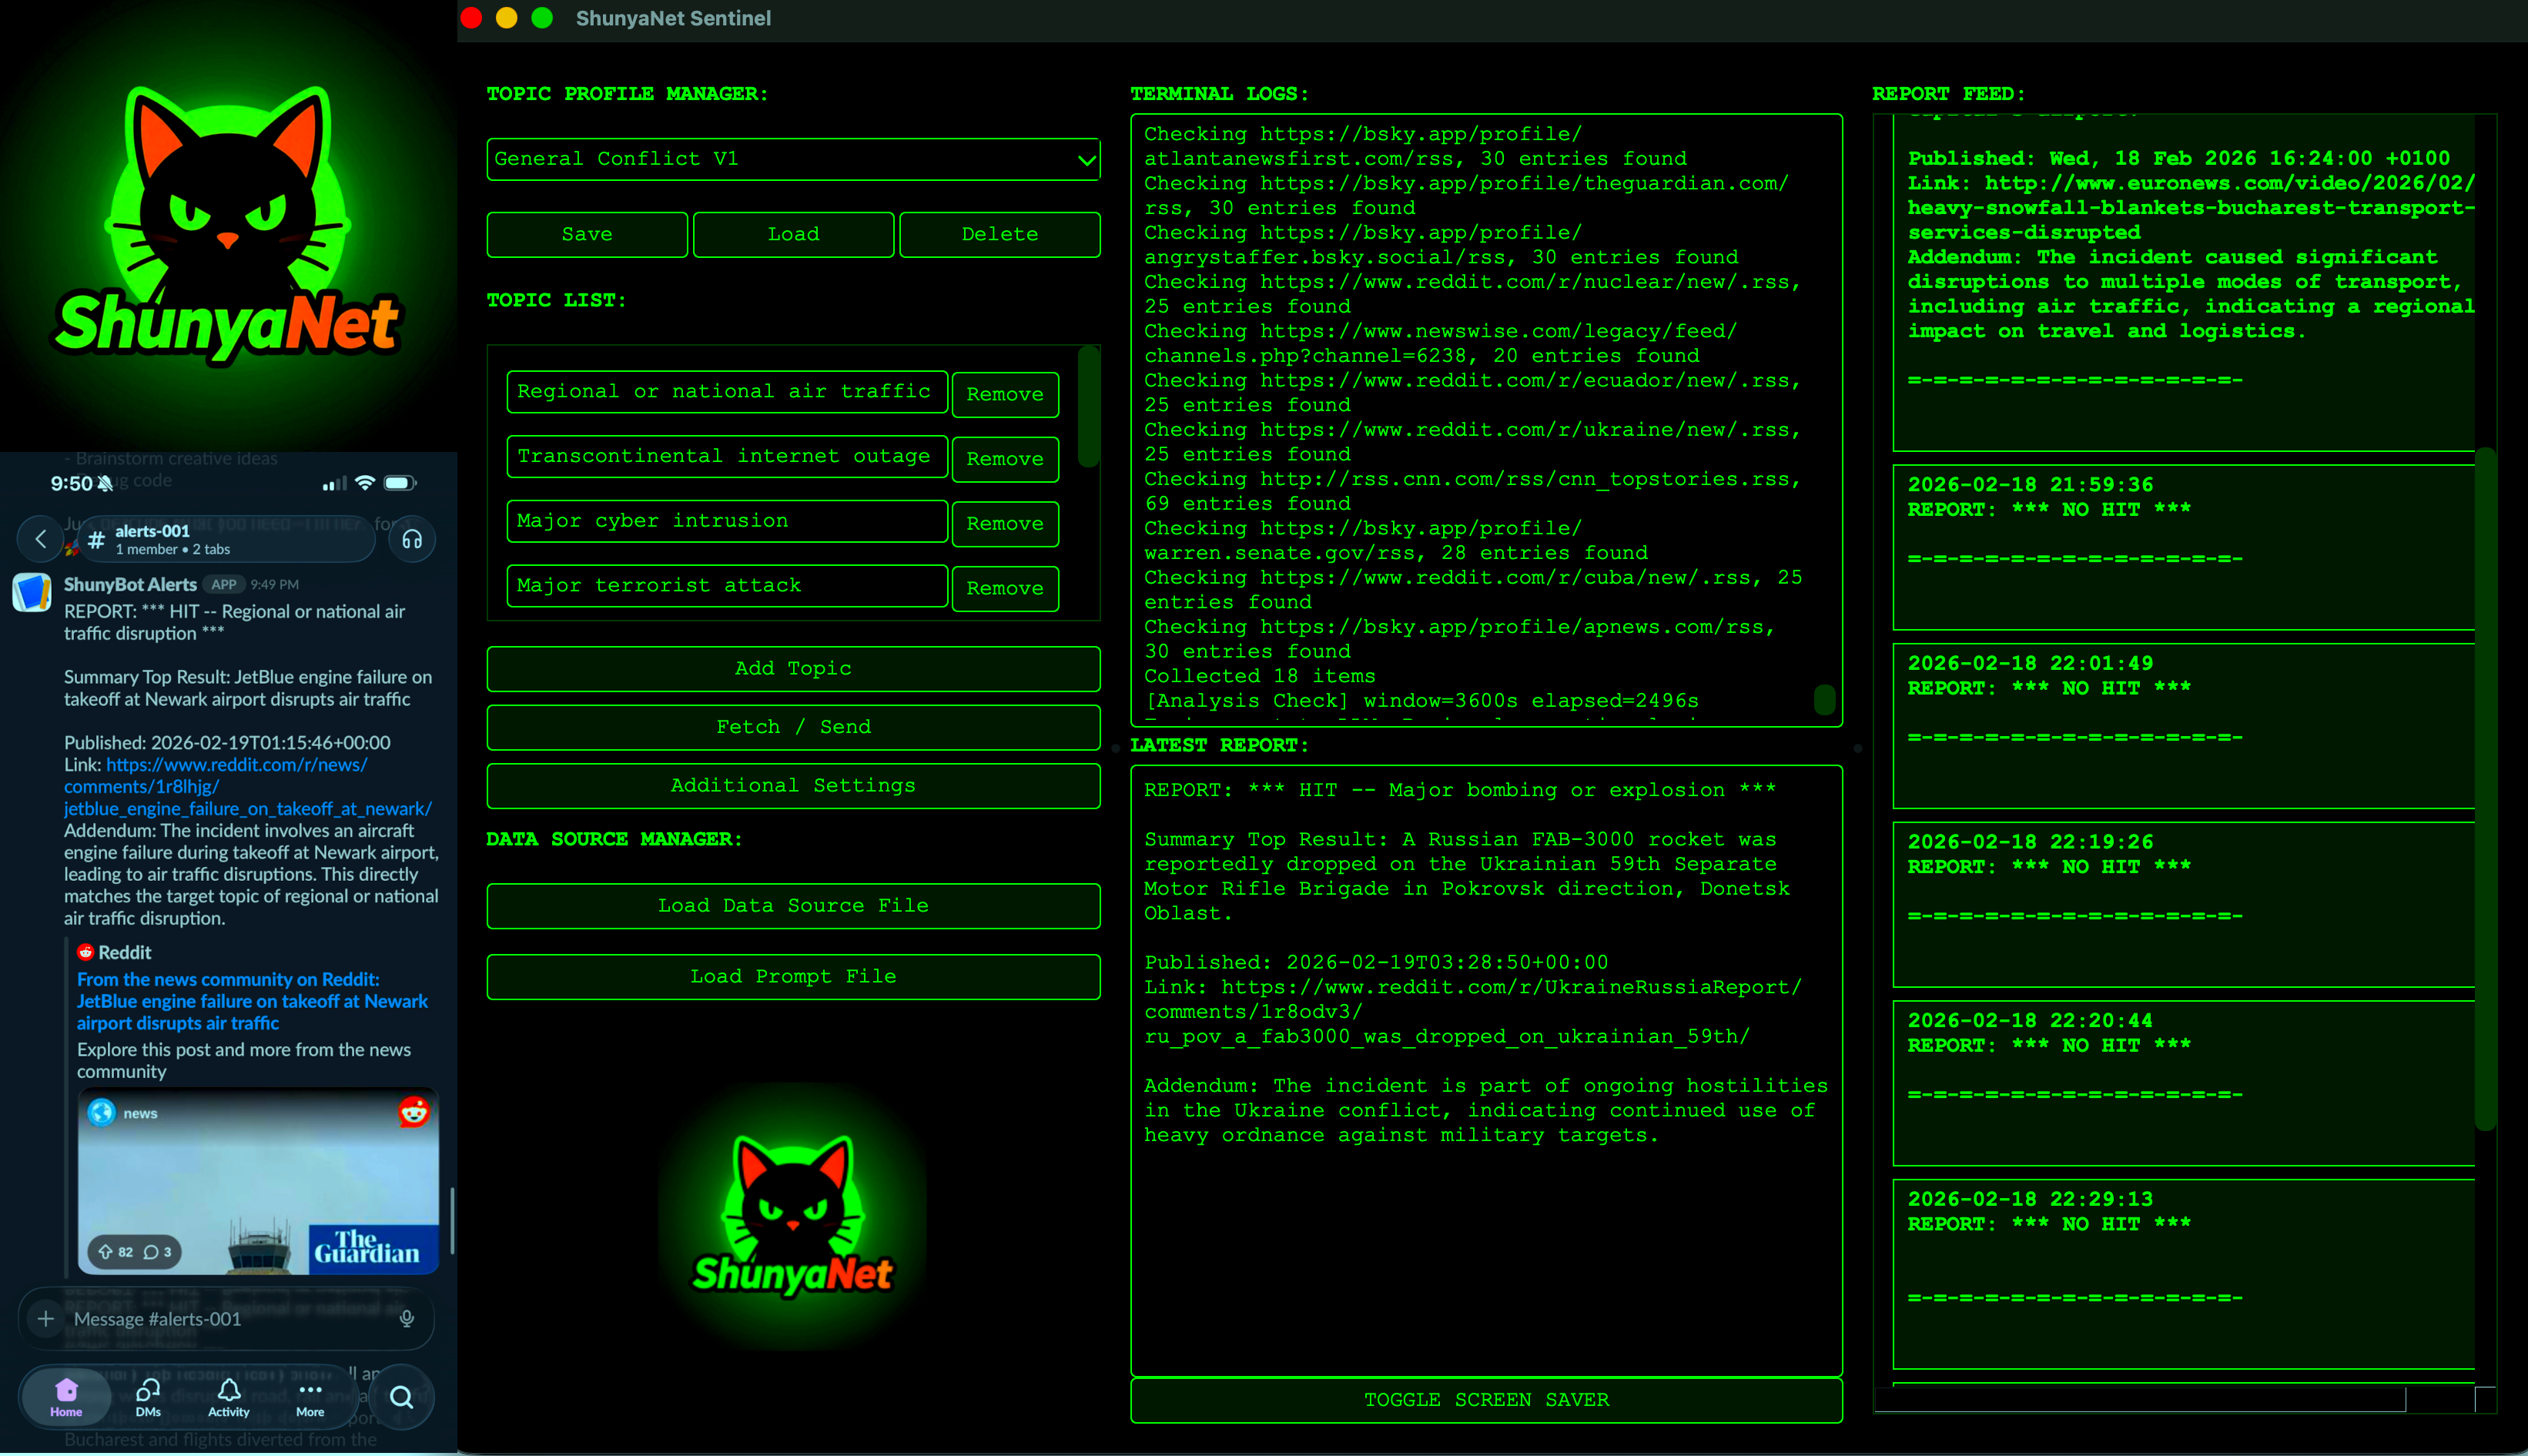
ShunyaNet Sentinel は、サイバーパンク風の軽量プログラムで、RSS フィード (速報ニュース、ソーシャルメディア、政府の警報) を取り込み、LLM に送って分析させ、アラートとサマリーレポートを一定間隔で GUI とお好みの通知チャネルに配信します。
このプロジェクトは、同じマシン上またはネットワーク上 (例: Tailscale 経由) でローカルにホストされた LLM を LM Studio、Ollama、llama.cpp 経由で使用します。または OpenAI API を使用します。アラート通知は Slack、Discord、Telegram、ntfy、任意の汎用 Webhook、デスクトップポップアップ で動作します (同時にいくつでも使用できます)。
Linux、macOS、Windows の現行バージョンに対応しています。
レポートの品質は、プロンプト、コンテキストサイズ、RSS フィード、LLM に依存します。モデルに「thinking」機能がある場合はオフにする必要があるかもしれません。私は主に Qwen3.8 27B と Qwen3.8 Flash Next でこれを使用しています。Gemma モデルもかなり良いはずです。
agent_handoff.json インデックスも含まれ、スクリプトや AI エージェントが GUI に触れることなく Sentinel の出力を利用できます/v1/chat/completions エンドポイントであれば何でも動作: LM Studio、Ollama、llama.cpp、OpenAI#> ALERT / #> SUMMARY / #> MEMORY セクションによって両方のモードを制御RSS フィードのポーリングと通知の送信 (どちらも任意) を除き、すべての情報は自分が管理するハードウェア上に留まります。
Sentinel はすべてのレポートのそばに、安定した機械可読な成果物を書き出します: Report_Output/agent_handoff.json が最新のアラート/サマリーファイルとメモリファイルを指し示します。ローカルのエージェントはこの 1 つの JSON ファイルをポーリングするだけで、Sentinel が何を見ているかを追跡できます。完全な仕様については docs/AGENT-INTEGRATION.md と、アプリ内の ヘルプ → エージェント / スクリプト連携 を参照してください。
requirements.txt を参照): PySide6、feedparser、requestsLLM のホスト方法:
git clone https://github.com/EverythingsComputer/ShunyaNet-Sentinel.git
cd ShunyaNet-Sentinel
macOS / Linux:
python3 -m venv venv
source venv/bin/activate
Windows (PowerShell):
python -m venv venv
venv\Scripts\Activate.ps1
pip install -r requirements.txt
macOS / Linux: python3 ShunyaNet_Sentinel.py
Windows: python ShunyaNet_Sentinel.py
初回起動時、Sentinel はガイド付きの セットアップウィザード でセットアップを案内します(Ctrl+W または ヘルプ → セットアップウィザード でいつでも再表示できます):
手動セットアップ(ウィザードをスキップする場合):
.txt を読み込みます。1行に1つの RSS URL を記述します。読み込んだリストは再起動後も保持されます)。Ctrl+,)→ 接続タブ: プロバイダーを選択し、サーバー URL を設定し(LM Studio の例: http://localhost:1234/v1)、接続テスト を押し、保存して適用します。Ctrl+Enter でフェッチ / 送信、あるいはステータスバーの自動フェッチカウントダウンを待ちます)アラートをスマートフォンにプッシュするには: 設定 → 通知 → いずれかのチャネル(Slack/Discord/Telegram/ntfy)を入力し、テスト通知を送信 を押し、保存して適用します。各サービスのセットアップのヒントはそのタブのツールチップにあります。
すべての設定にはホバー時のツールチップがあります。ヘルプ(F2)にはキーボードショートカットの一覧があります。マトリックスレインのスクリーンセーバー: F1。
トピック — ターゲティングパネルにトピックを入力します(自動保存)。名前付きセットをプロファイルとして保存すると、ウォッチリストを素早く切り替えられます。読み込んだフィードリストはアプリの状態の一部であり、再起動後も保持されます。
Sentinel には 11 個の既製トピックプロファイル(topic_profiles.default.json)が同梱されており、初回実行時に自動的にあなた自身の topic_profiles.json にインストールされます。以降、そのファイルはあなたのものです: 編集、削除、追加が可能で、変更が上書きされることはありません。新しくクローンした場合や、気に入ったプロファイルを削除してしまった場合は、プロファイル → 同梱トピックプロファイルを復元… で、不足している同梱プロファイルのみをマージして戻せます。
プロファイルには、ターゲティングパネルに対応する 2 つのフィールドがあります: overall_topic(何をニュースとみなすかを一文で示す)と subtopics(改行区切りのシグナル行 — それぞれを 何を探すか として記述し、括弧内に例を添えます。具体的なシグナルは広範な主題語よりもはるかに優れたスクリーニングを行います)。
プロンプト: 1 つのファイルで完結(sentinel_prompt.txt)。 自動的に読み込まれ、マーク付きセクションを含みます:
#> ALERT — 毎回のフェッチで送信される指示(即時アラートスクリーニング)#> SUMMARY — 定期的なトレンドレポート用の指示#> MEMORY — 長期記憶ポリシー。Sentinel は メモリプロファイラが有効な間のみ これをサマリープロンプトに追加します#> マーカーのないプロンプトファイルは、両モードでファイル全体が使用されます。File → Load Prompt File でファイルを切り替えます(検出されたセクションが報告されます)。トークン {TOPICS}、{CHUNK}、{LONG_TERM_MEMORY} は送信時に埋め込まれます。文言を調整するとシグナル品質が大幅に向上する場合があります。
データソース — 「Load Data Sources…」は、1行に1つのRSS URLを記した .txt(# コメント可)またはJSONリストを受け付けます。以下に同梱されている各リストは、出荷時に実際にプローブ済み(HTTP 200 + パース可能なアイテム)です。それぞれ同名のトピックプロファイルと組み合わせて使用してください:
| 同梱リスト | フィード数 | トピックプロファイル | 用途 |
|---|---|---|---|
Default_test-v1.txt | 31 | General News & Breaking V1 | 初回実行向け:短く多様なので、低速なモデルでもすぐに完了する |
Default_long-v1.txt | 127 | World News Deep Dive V1 | 広範なグローバルカバレッジ:通信社 + Reddit + Bluesky |
AI_Technology_V1.txt | 59 | AI & Technology V1 | モデルリリース、AI規制、チップ/コンピュート、技術障害 |
Cybersecurity_V1.txt | 56 | Cybersecurity V1 | 侵害、ランサムウェア、悪用されたCVE、インフラ攻撃 |
Finance_Markets_V1.txt | 53 | Finance & Markets V1 | 市場の混乱、銀行/信用ストレス、政策サプライズ、暗号資産 |
Climate_Disasters_V1.txt | 58 | Climate & Disasters V1 | 急速に発生する災害と記録的/気候シグナル |
Health_Outbreaks_V1.txt | 51 | Health & Outbreaks V1 | 初期のアウトブレイクシグナル、医薬品不足/リコール、病院の収容能力 |
Geopolitics_Conflict_V1.txt | 51 | Geopolitics & Conflict V1 | エスカレーション指標:空域、ミサイル、海運、外交 |
India_regional_example-v1.txt | 64 | India Regional Monitor V1 | 国/地域構築の実例(全国 + 都市フィード) |
Iran_List_V1.txt | 43 | Iran Conflict V2 | 単一イベント構築の実例(通信社 + OSINT + Telegram) |
Irkutsk_plague_V1.txt | 24 | Irkutsk Plague Monitor (Example) | 狭くイベント固有の監視の実例 |
上記のすべてのURLは出荷時に実際にプローブ済み(HTTP 200 + パース可能なアイテム)です。2つの注意点があります。フィードは劣化するため、応答しなくなった行は削除してください。また、Redditは一括ポーリングされるものに対して積極的にレート制限(HTTP 429)をかけます。Sentinelはホストごとにリクエストを直列化しますが、リストがRedditに偏っている場合、特定のサイクルで一部のソースがスキップされることを想定してください。
RedditのURLは .rss を追加することで機能します。Blueskyのプロファイルは https://bsky.app/profile/NAME/RSS として機能します。RSS-Bridgeのようなツールは、フィードを持たないサイト(例:Telegram)を変換します。リストの順序をランダム化して、レート制限のあるサイトがバーストで叩かれないようにしてください(Sentinelはホストごとにリクエストを自動的に直列化もします)。
Ctrl+,) — 6つのタブがあり、すべてのフィールドにツールチップがあります:





