
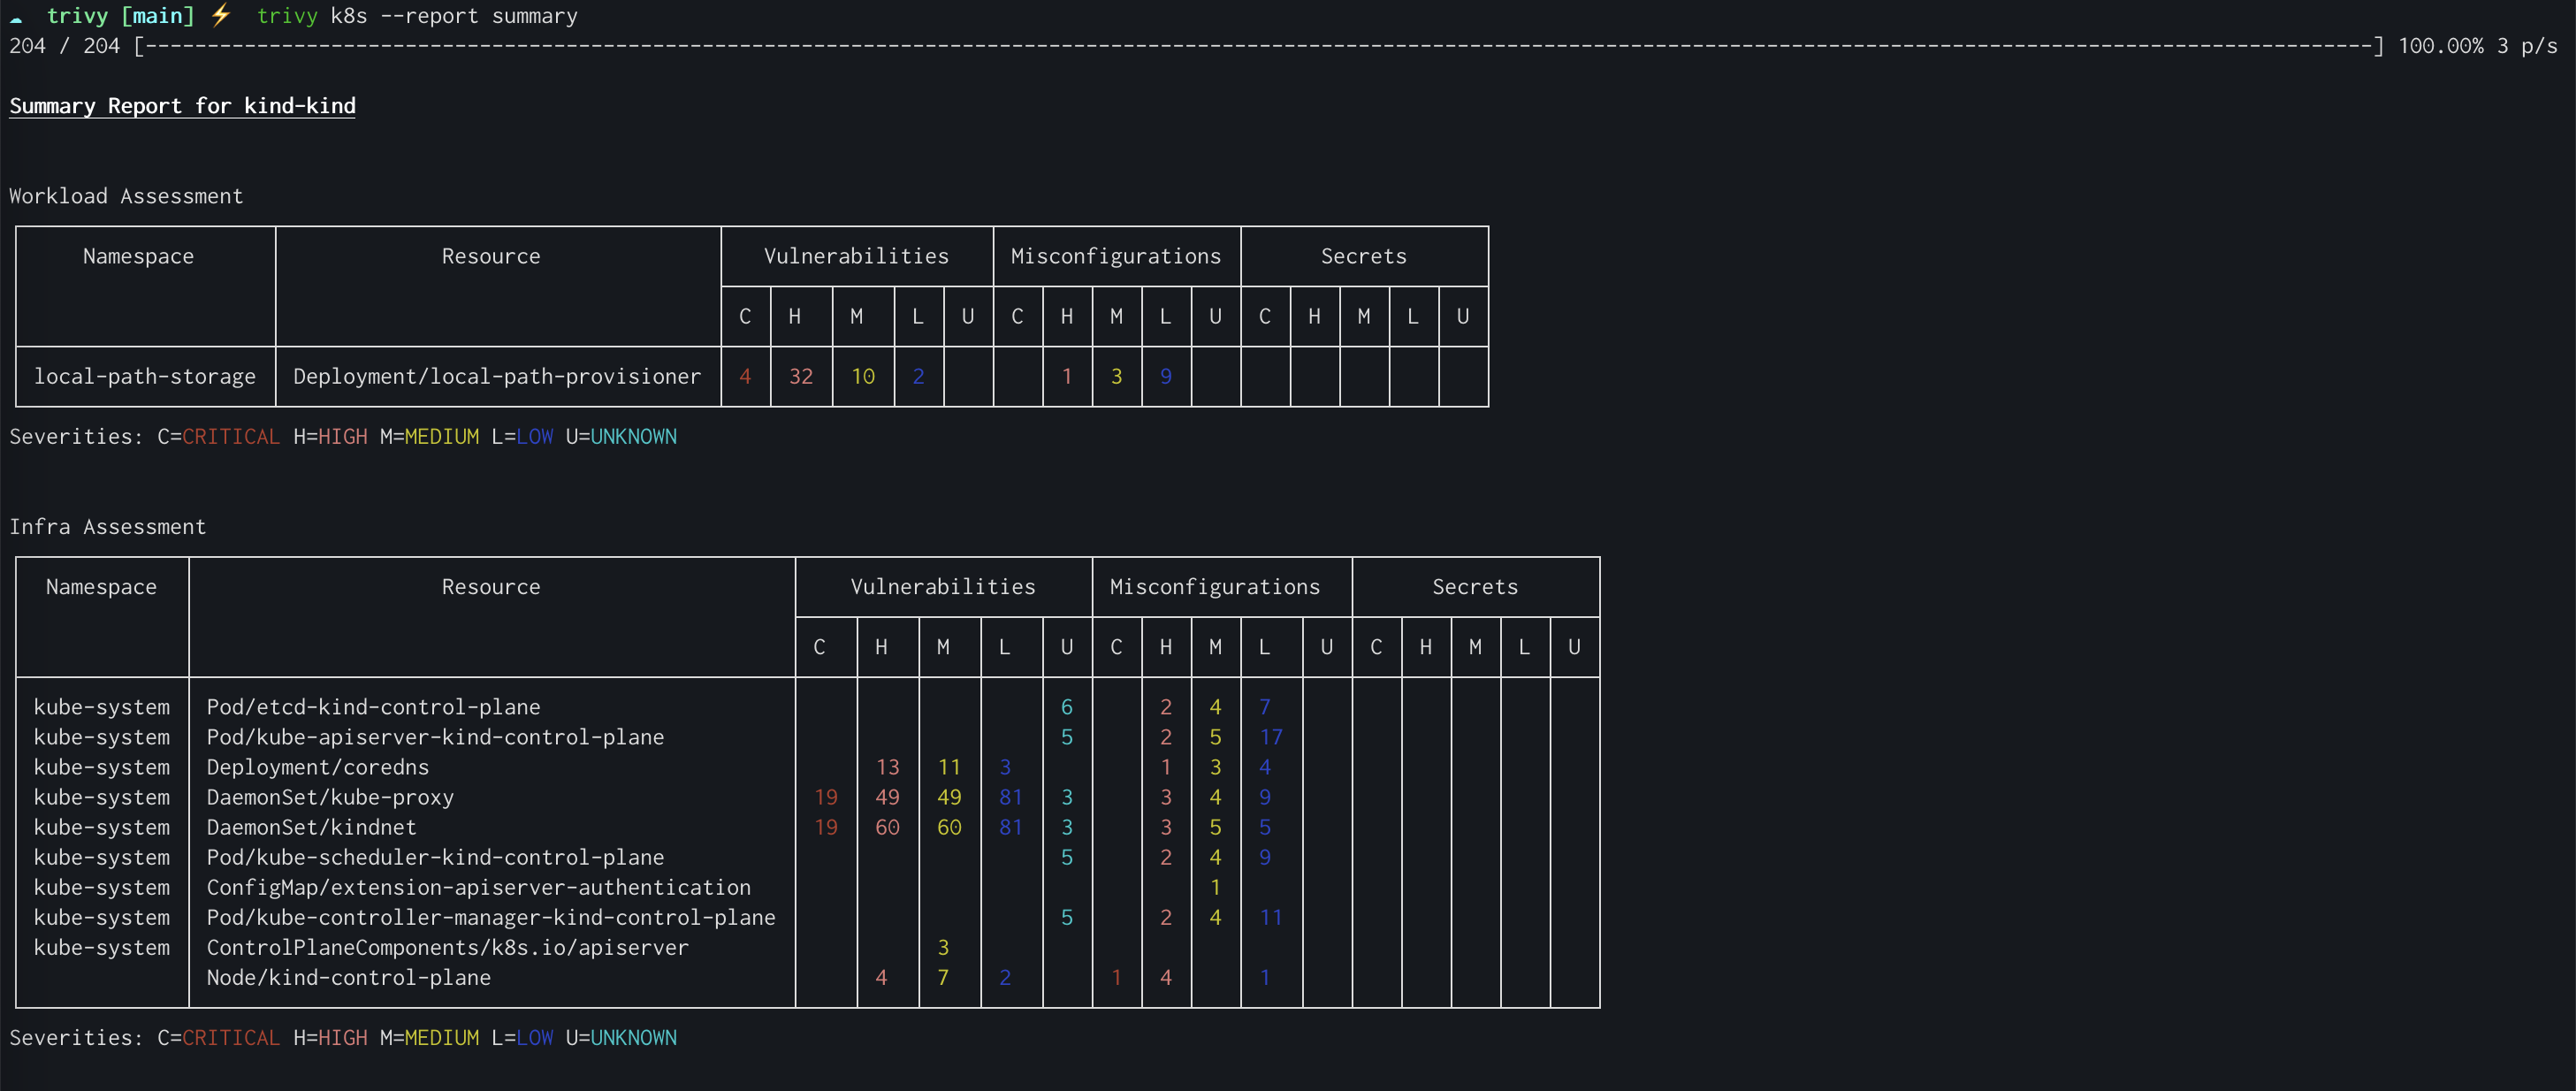
trivy
 aquasecurity/trivy
コンテナ、Kubernetes、コードリポジトリ、クラウドなどにおける脆弱性、設定ミス、シークレット、SBOMを発見
cloud-infrastructure-securitydefensive-toolsvulnerability-scanners+14
37.4k2日前
 analysis-tools-dev/static-analysis
Curated directory of static analysis (SAST) tools and linters for programming languages, configs, build tools, and CI, focused on improving code…
 facebook/infer
Java、C、C++、Objective-C 用の静的解析ツール
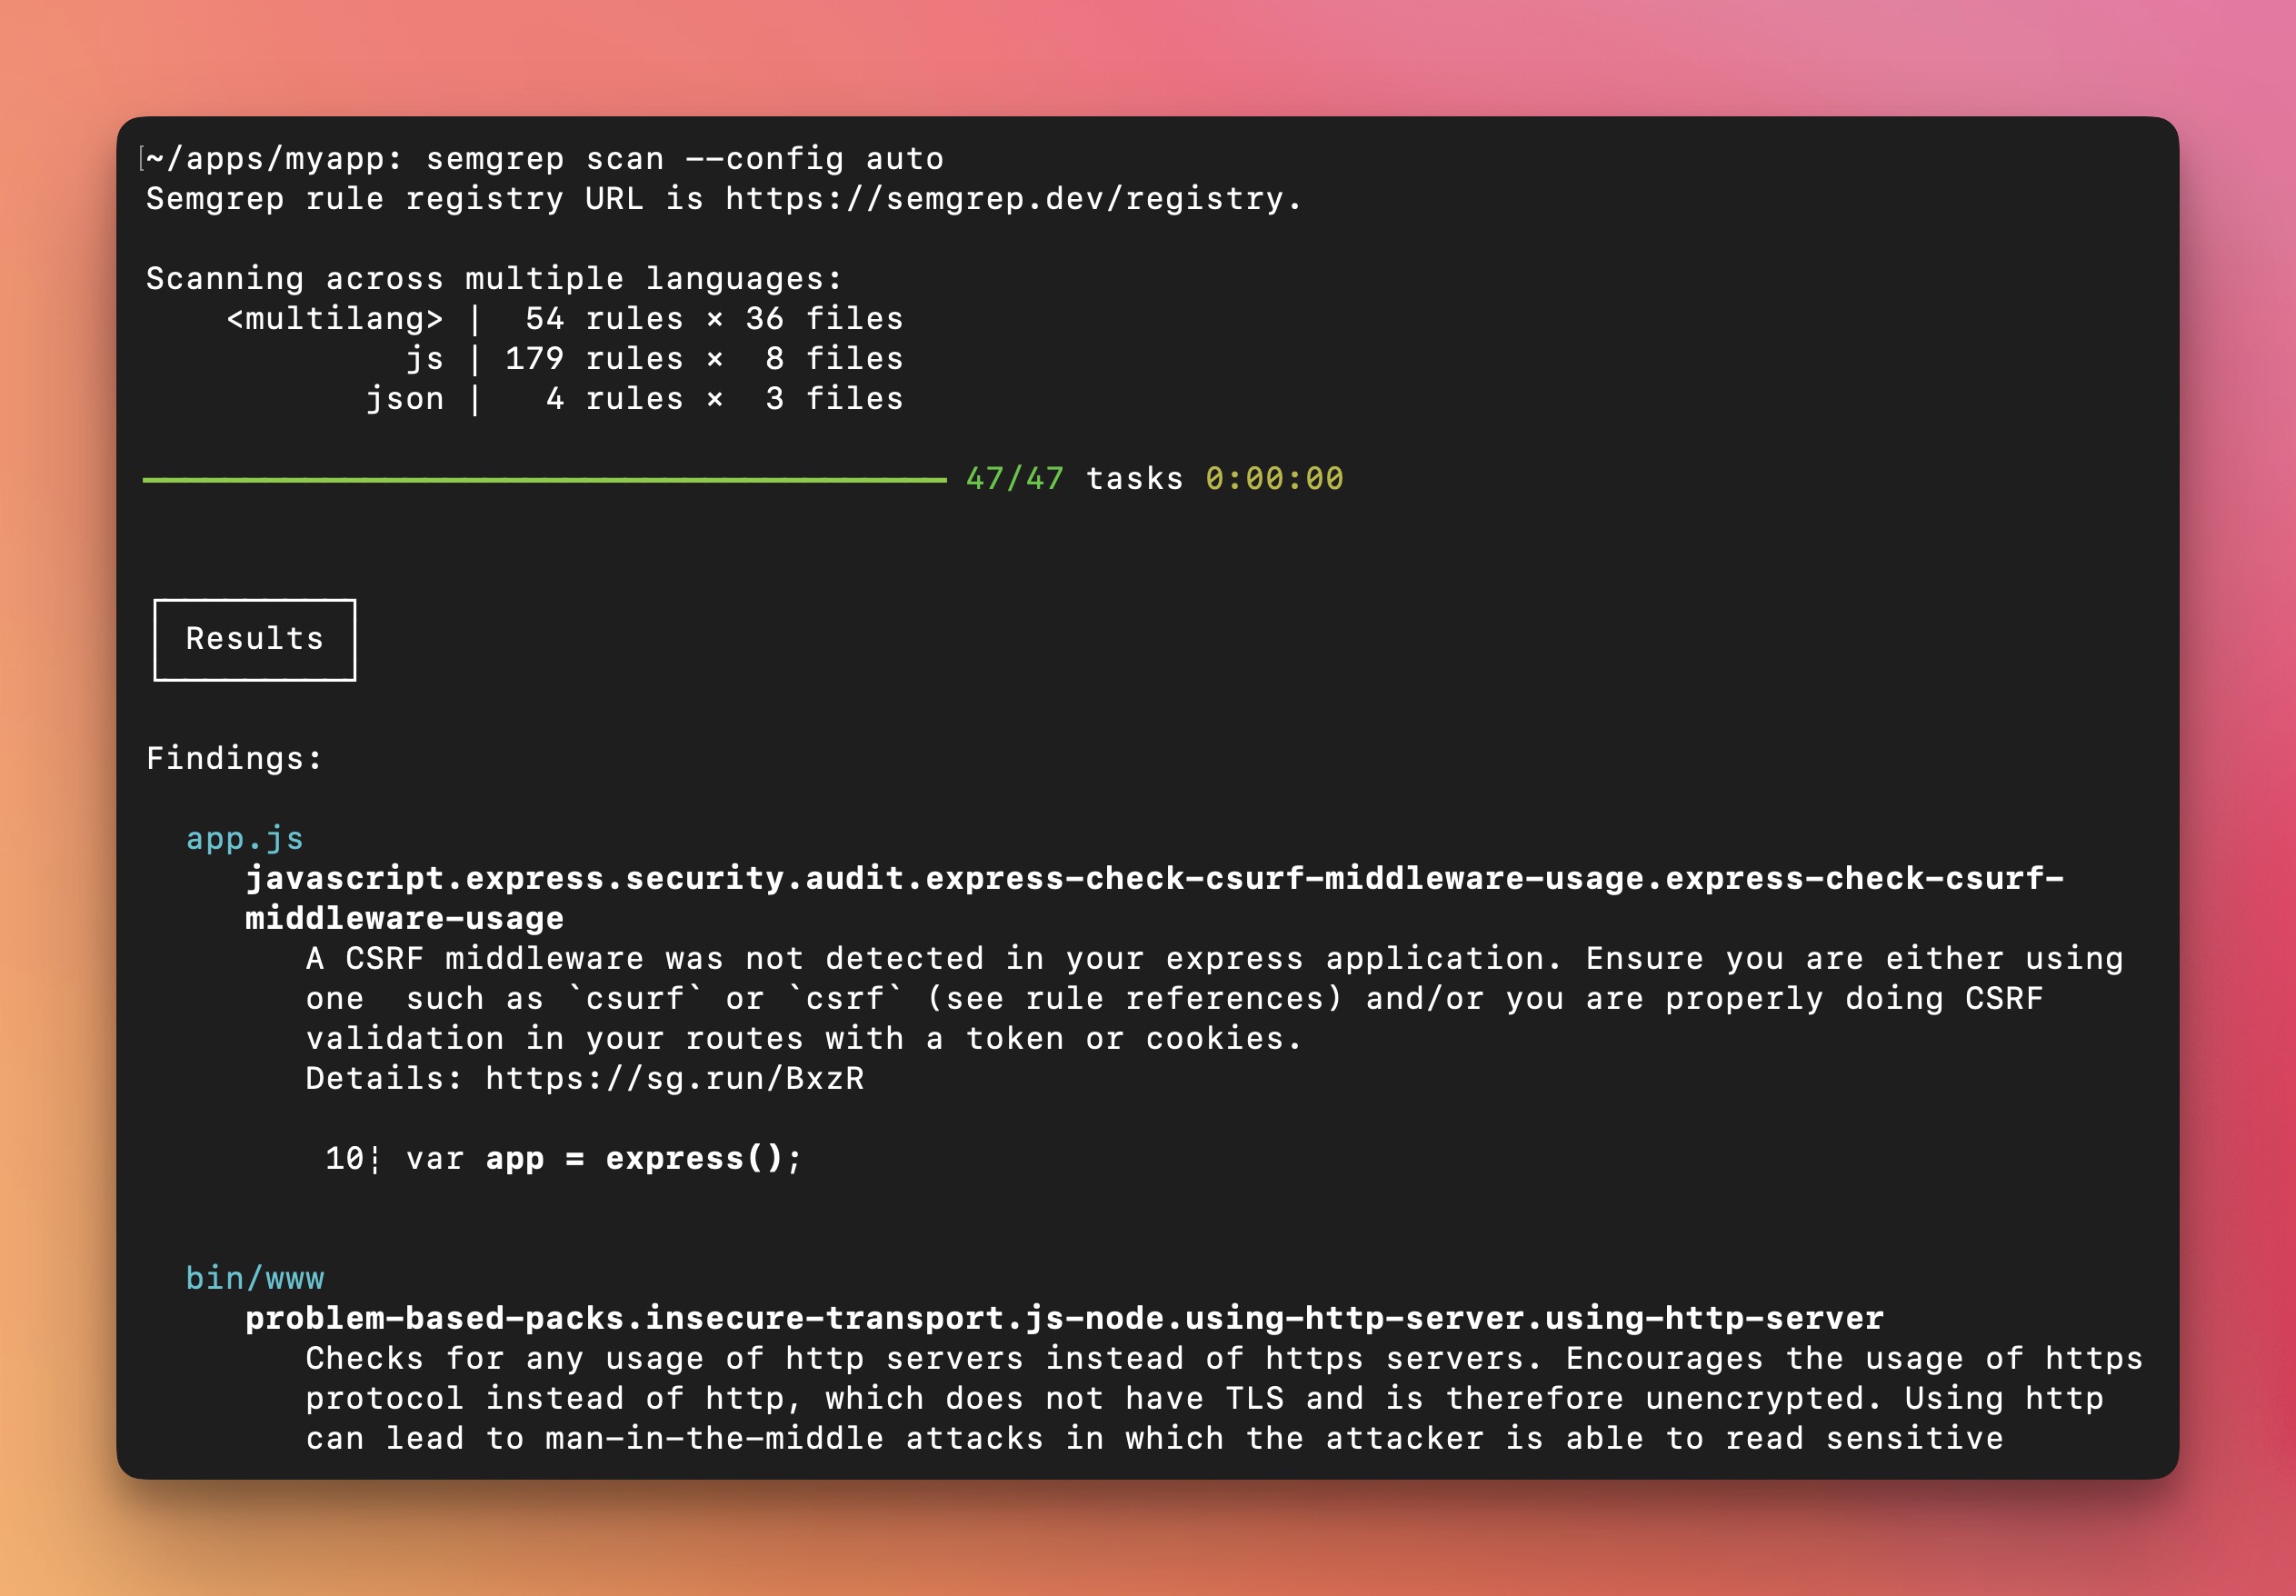 semgrep/semgrep
軽量な静的解析、多言語対応。ソースコードのようなパターンでバグの亜種を見つけます。
 github/codeql
CodeQL: 世界中のセキュリティ研究者を支えるライブラリとクエリ、そしてGitHub Advanced Securityにおけるコードスキャニングを実現するツールです。
 sonarsource/sonarqube
コード品質と静的解析のプラットフォーム。品質ゲート、多言語スキャン、およびCI/CDワークフローにおける脆弱性や保守性の問題を検出するためのセキュリティ重視のルールを備えています。
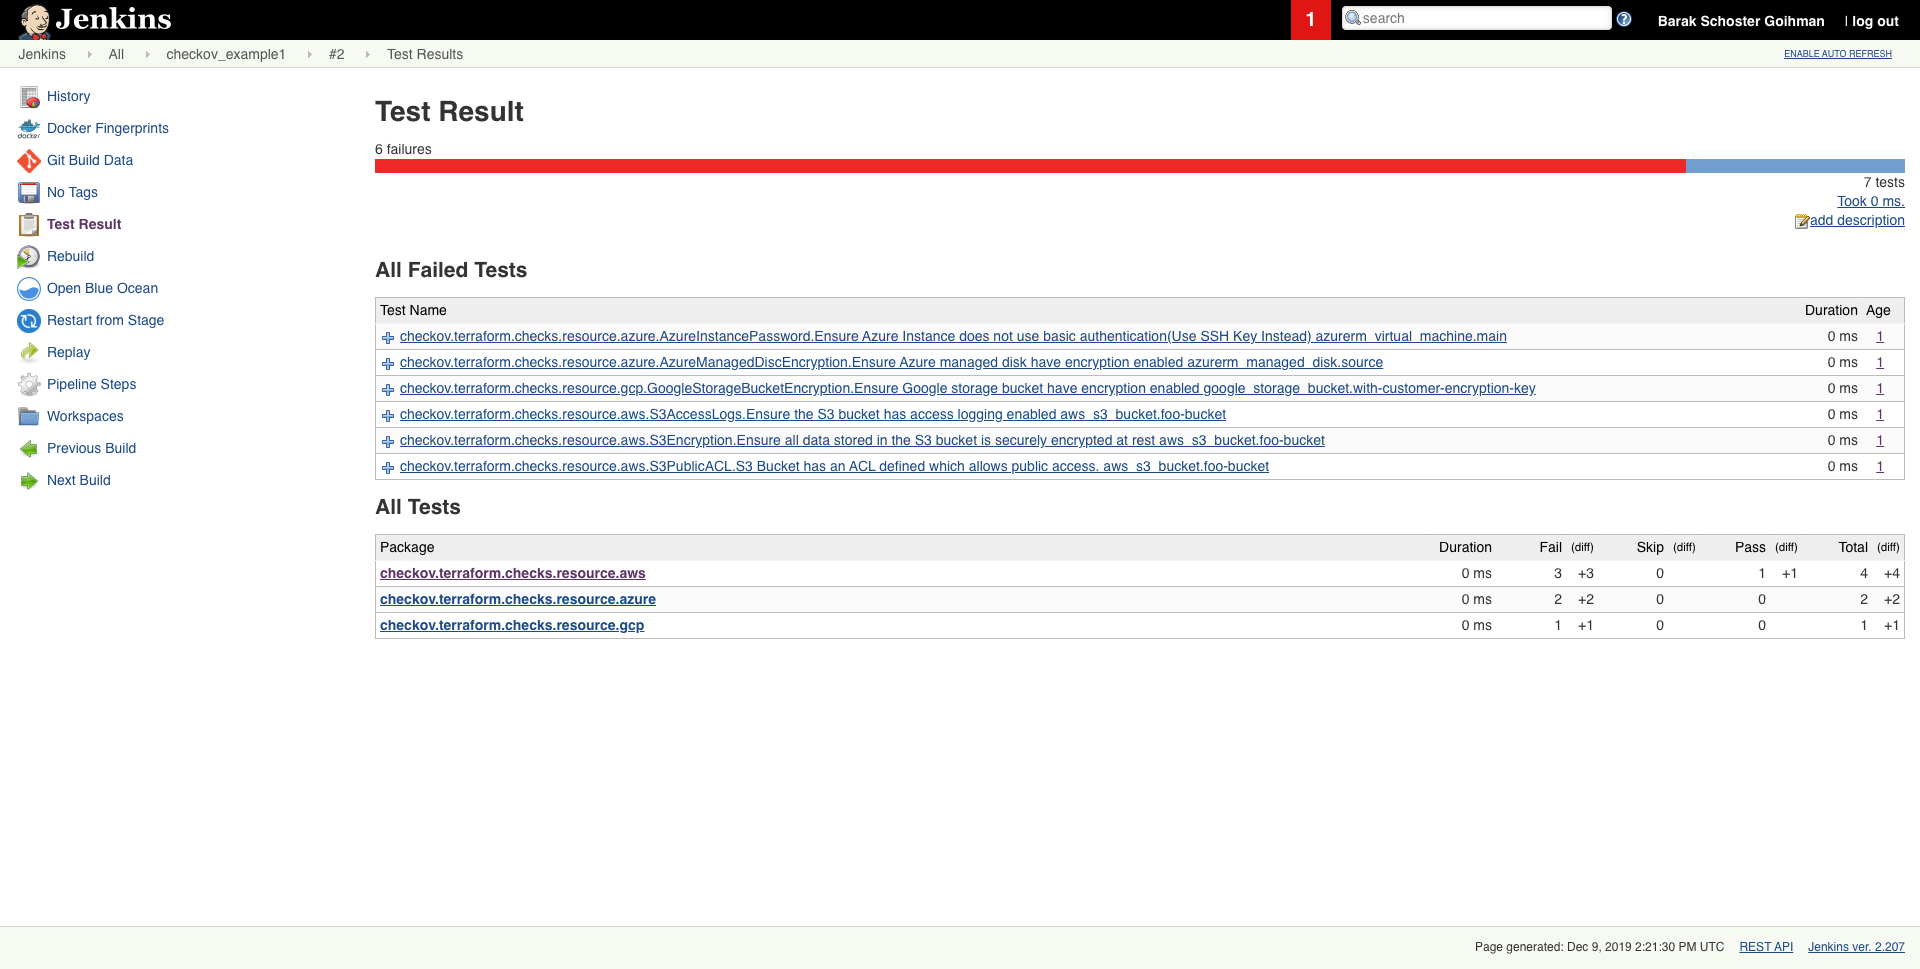 bridgecrewio/checkov
ビルド時にTerraform、Kubernetes、CloudFormation、コンテナイメージ全体でクラウドの誤設定、脆弱性、シークレットを検出するインフラストラクチャ・アズ・コード向けの静的解析ツール。
 openai/codex-security
OpenAI's Codex Security CLI and TypeScript SDK for finding, validating, and fixing security vulnerabilities. npm:…
 pycqa/bandit
Banditは、Pythonコードにおける一般的なセキュリティ問題を見つけるために設計されたツールです。
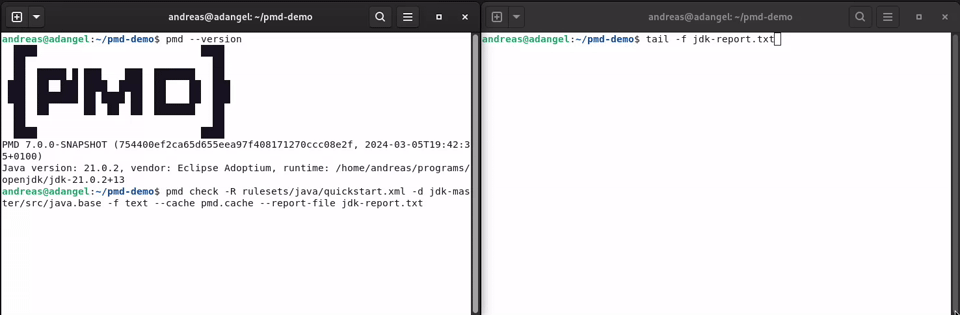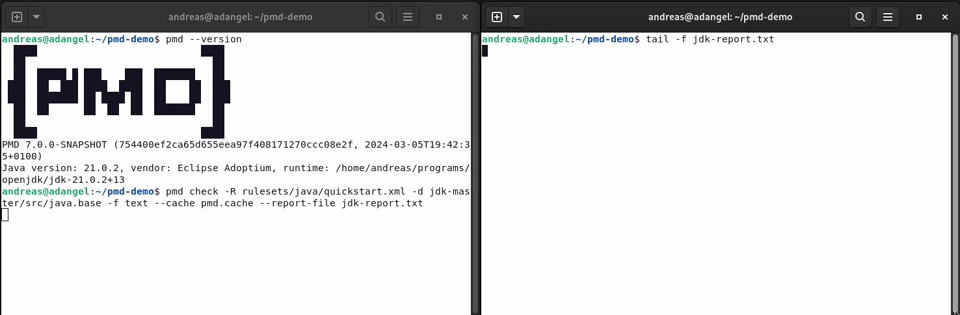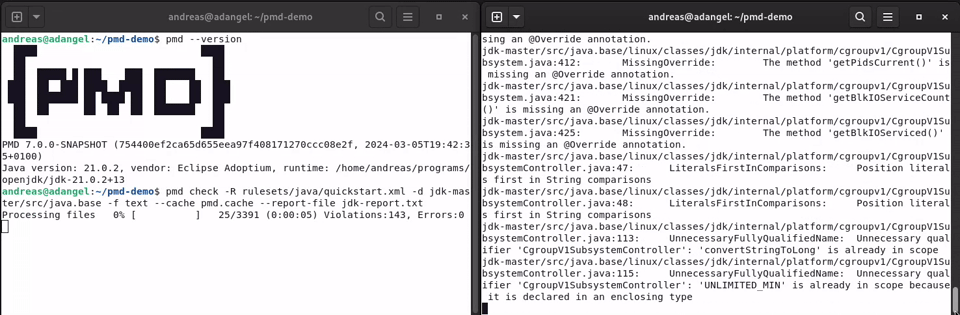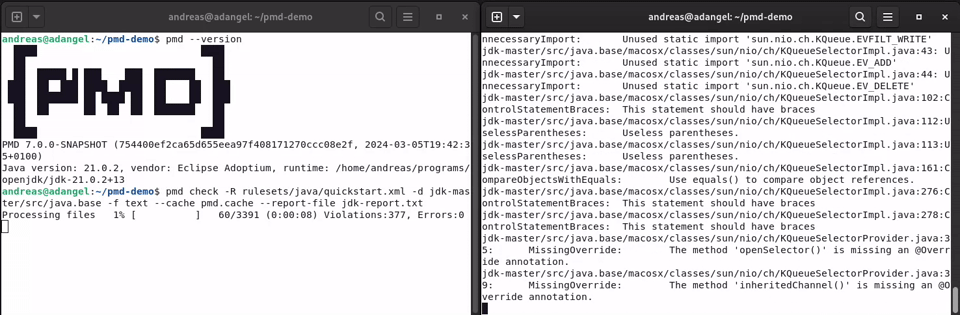
 awarexone/agentic-bug-hunter
AI-powered bug bounty hunting toolkit that works with or without subscription.
 zrax/pycdc
C++ による Python バイトコード逆アセンブラおよび逆コンパイラ
 lirantal/awesome-nodejs-security
Curated directory of Node.js security tools, static analyzers, vulnerability scanners, and educational resources covering OWASP Top 10, supply chain…
 gadievron/raptor
Autonomous security research framework integrating static analysis, binary analysis, fuzzing, LLM-powered vulnerability validation, exploit…
 semgrep/semgrep-rules
多数の言語にわたってセキュリティ脆弱性、危険なコードパターン、および設定の問題を検出するための静的解析ルールパック。CI/CDスキャンワークフローと統合します。
 stackrox/kube-linter
KubeLinterは、KubernetesのYAMLファイルとHelmチャートを検査し、それらで表現されたアプリケーションがベストプラクティスに準拠していることを確認する静的解析ツールです。