
nullorigin
 rakib-nyc/nullorigin
研究専用AIウォーターマーク堅牢性ツールキット:ローカルリバースプロキシがC2PA/EXIF/XMP、Unicode、画像/音声ステゴ、OOXML/PDFメタデータを除去し、Trojan Sourceをスキャンする。
static-code-analysisweb-proxies-interceptionsteganography+4
4
rakib-nyc/nullorigin研究専用AIウォーターマーク堅牢性ツールキット:ローカルリバースプロキシがC2PA/EXIF/XMP、Unicode、画像/音声ステゴ、OOXML/PDFメタデータを除去し、Trojan Sourceをスキャンする。
 xoreaxeaxeax/schrodingers-toctou
安全なCコードをTOCTOU脆弱性に変える、コンパイラが生成したメモリロードを検出します。自動化されたソースコード監査、Unicornベースのバイナリ解析、100以上のプロジェクトにわたるコンパイラ/アーキテクチャ/フラグのスイープを含みます。
 0xdea/ghidra-scripts
厳選されたGhidraスクリプトでリバースエンジニアリングと脆弱性解析を自動化:安全でない関数の特定、デコンパイラの疑似コードの抽出、Objective-Cの相互参照の修正、MIPSシステムコールの解決。
 offensive360/mcp-server
MCPサーバーで、ローカルコードベースに対してSASTスキャンを実行し、深刻度と修正内容を含む検出結果を返します。これにより、AIアシスタントがセキュリティ分析と是正対応を実行できるようになります。
 offensive360/sast-scan-action
GitHub Action for Offensive360 SAST scans and SARIF results. See the open-source program for eligibility and setup.
 elttam/semgrep-rules
脆弱性検出および監査に重点を置いたコードレビューのための静的解析セキュリティルール。Java、Go、Python、C#、Kotlin、PHP、Kubernetes、GitHub Actions に対応。
 niffyhunt/codeguard-copilot
AIを活用したセキュリティコパイロットで、コーディング中に脆弱性を検出します。開発者向けのリアルタイムセキュリティスキャン、教育的な解説、自動修正を提供します。
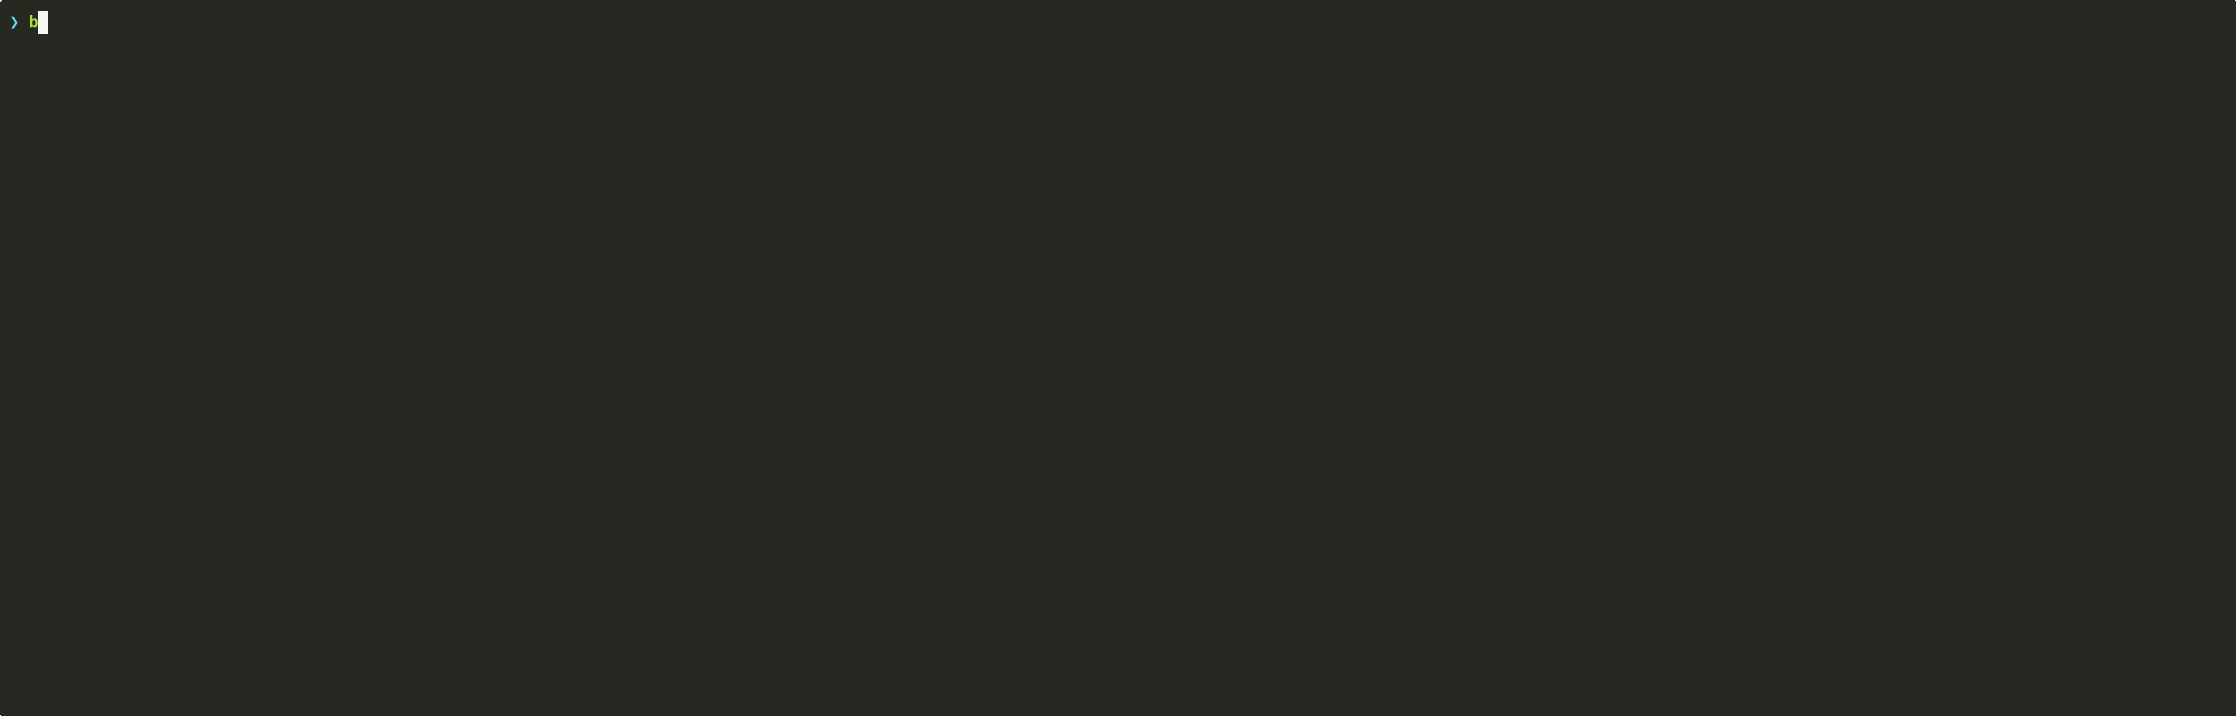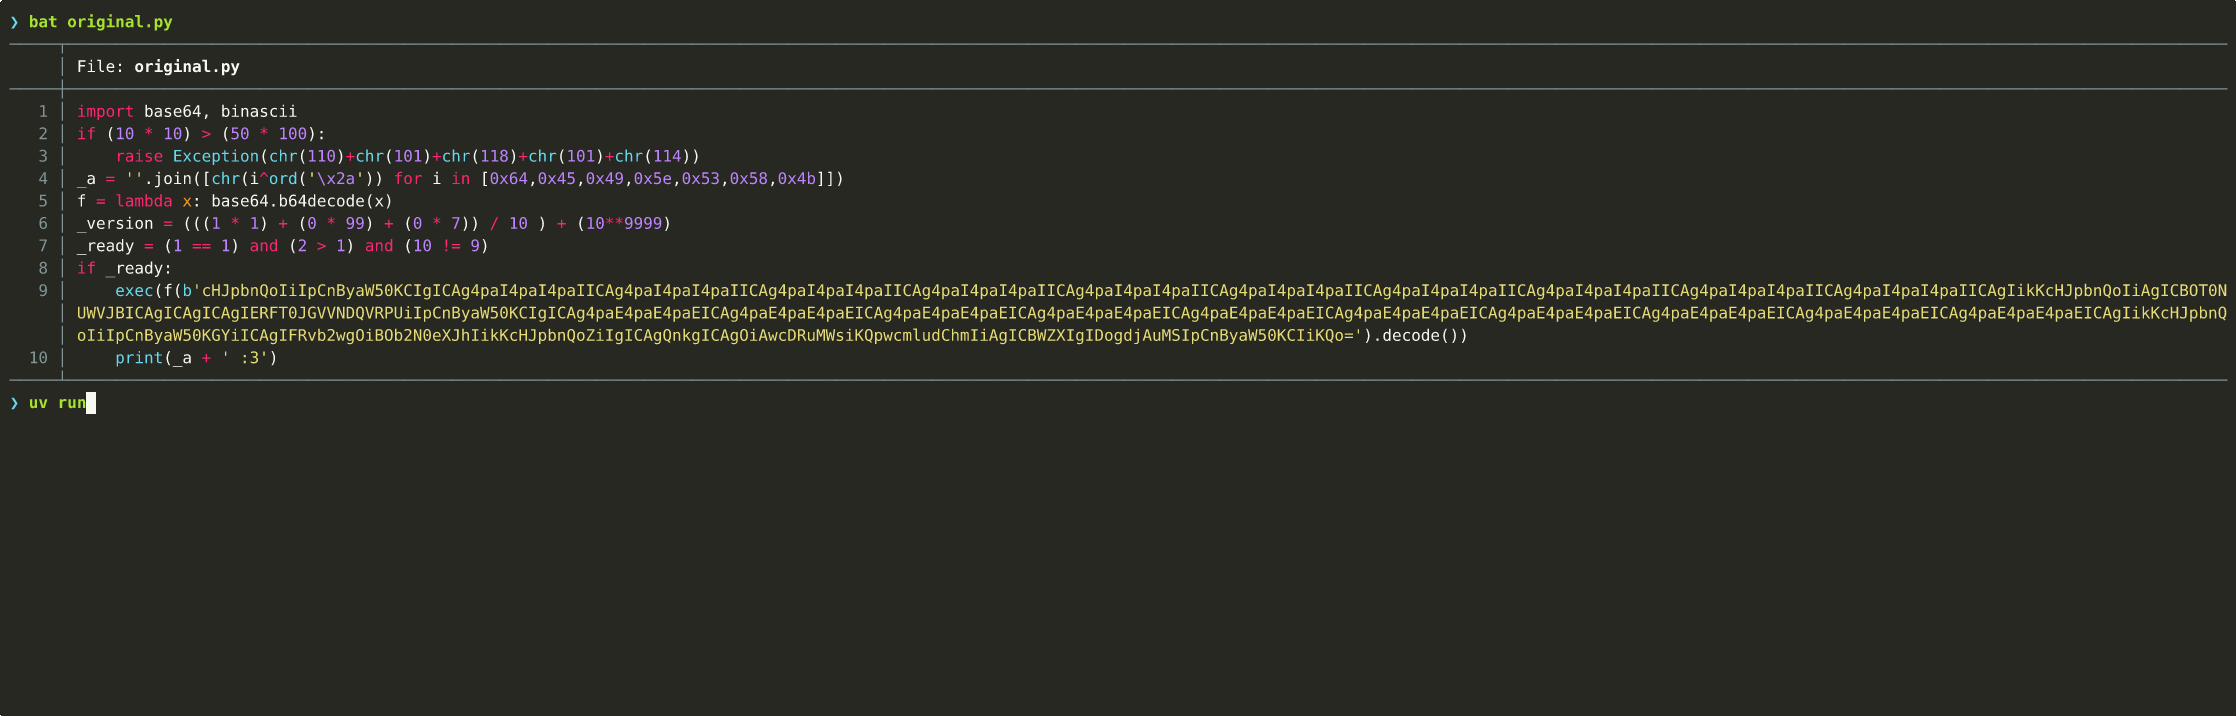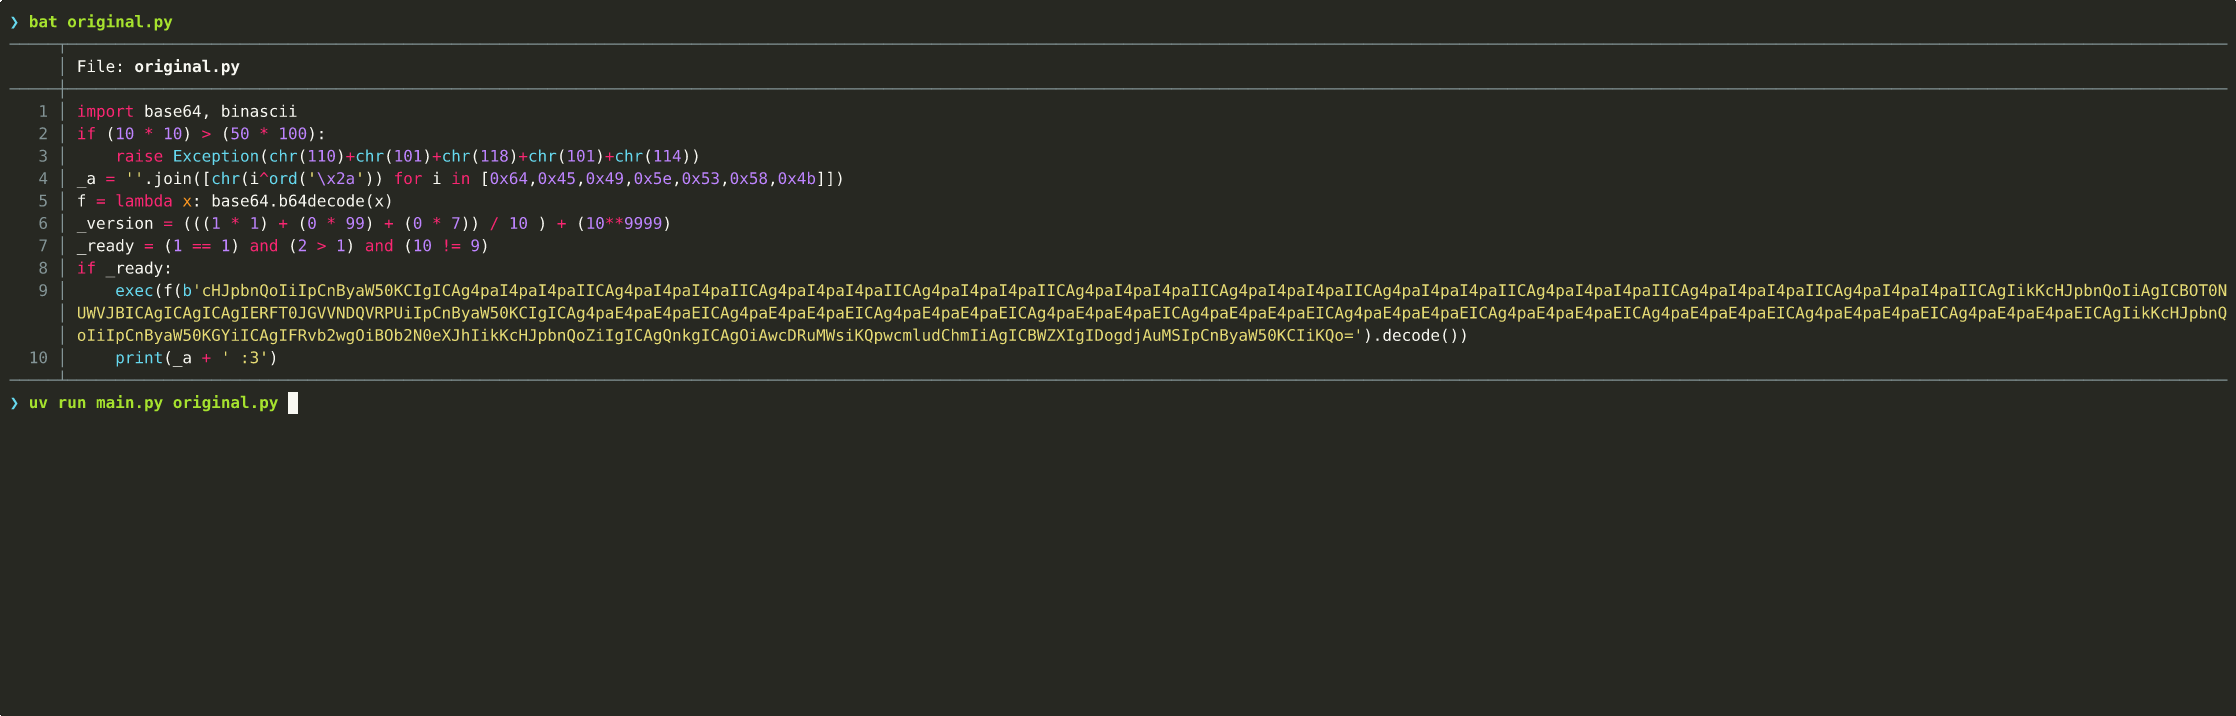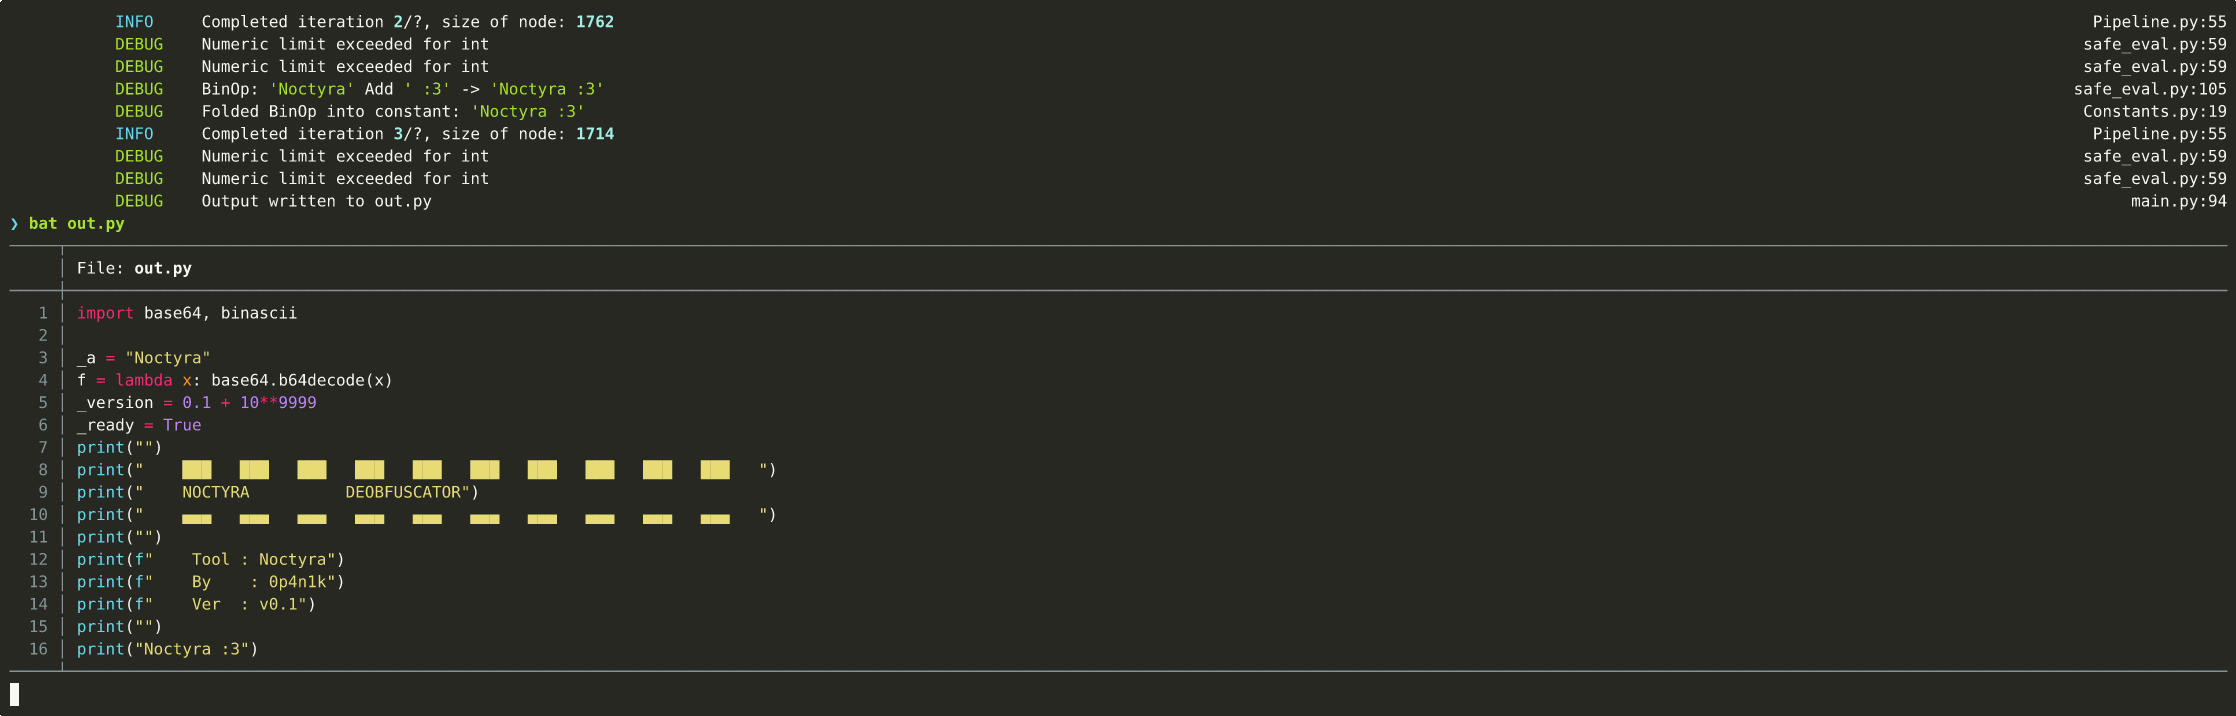 0p4n1k/noctyra
ASTベースのPythonコード変換・難読化解除フレームワーク
 slowql/slowql
次世代SQL静的解析ツール。Rust製。282以上のルール。誤検知ゼロ。セキュリティ、パフォーマンス、信頼性、コスト、コンプライアンス、品質。14のSQL方言に対応。オフライン。CI/CD対応。
 pantheon-security/medusa
AIファーストのセキュリティスキャナー。v2026.7の新機能: Claude Code侵害検出 — クローンする前に.claude/フック、権限、スキルを検査 — さらに常時稼働のAI攻撃シグネチャスキャナーとネイティブのRustおよびPHPルール。また、medusa scan…
 martyx00/vulnfanatic-ng
逆コンパイルされたバイナリの脆弱性を特定するためのBianryNinjaプラグインで、プログラムによるスキャンとLLMサポートの両方を備えています。
 sonarsource/sonarcloud-scan
SonarCloud解析をトリガーするBitbucket Pipe
 roninforge/roninforge-hono
Hono v4(TypeScriptエッジWebフレームワーク)用のCursorプラグイン。BAD/CORRECTペア付きの59件のLLMリグレッション。hono ^4.12.19(CVE-2025-59139対応の>=…
 whgojp/javaseclab
脆弱なコードと修正済みコード、攻撃シナリオ、ソース/シンク監査ノート、およびセキュリティトレーニングとツール評価のためのセキュアコーディングガイダンスを備えた包括的なJava脆弱性ラボ。
 zegl/kube-score
Kubernetesオブジェクト分析により、信頼性とセキュリティ向上のための推奨事項を提供します。kube-scoreは、KubernetesのYAMLとChartsにおけるダウンタイムやバグを積極的に防止します。Kubernetes向け静的コード解析。
 david-a-wheeler/flawfinder
C/C++ソースコードの脆弱性を発見するための静的解析ツール
 bk-security/auth-header-trust-rules
ヘッダー信頼型の認証バイパスパターン(CVE-2025-29927 クラス)を検出する Semgrep ルール。bk-security.github.io の付属リポジトリです。
 trailofbits/multiplier
C/C++ ビルド成果物をインデックス化してクエリ可能なプログラム全体のデータベースを構築し、コード監査や脆弱性分析のための AST、トークン、IR レベルの API を公開します。