

security-harness
 dmdhrumilmistry/security-harness
AIコーディングエージェント向けのマルチエージェント静的アプリケーションセキュリティレビューハーネス:コードベースをマッピングし、脆弱性クラスを探索し、検出結果を連鎖・検証して、SARIF、JSON、PDFにレポートします。
static-analysisvulnerability-scannersstatic-code-analysis+9
41
dmdhrumilmistry/security-harnessAIコーディングエージェント向けのマルチエージェント静的アプリケーションセキュリティレビューハーネス:コードベースをマッピングし、脆弱性クラスを探索し、検出結果を連鎖・検証して、SARIF、JSON、PDFにレポートします。
 awarexone/agentic-bug-hunter
AI-powered bug bounty hunting toolkit that works with or without subscription.
 m14r41/scan4secrets
ソースコード、Web URL、CI/CD全体をカバーする170以上のルールで認証情報とシークレットを検出し、ベンダーAPIに対して検証し、SARIF、JSONL、HTML、PDF、またはExcelレポートを生成します。
 nealbridges/vulnhunter
攻撃者のようにソースコードを推論し、実行可能なPoCで悪用可能な脆弱性を確認し、hunt・fix・verifyスキルを通じてテストファーストの修正を推進するエージェント型AIセキュリティスキャナー。
 pycqa/bandit
Banditは、Pythonコードにおける一般的なセキュリティ問題を見つけるために設計されたツールです。
 linuztx/alter-zero
RAM efficient terminal agent harness for coding, cybersecurity, and automation.
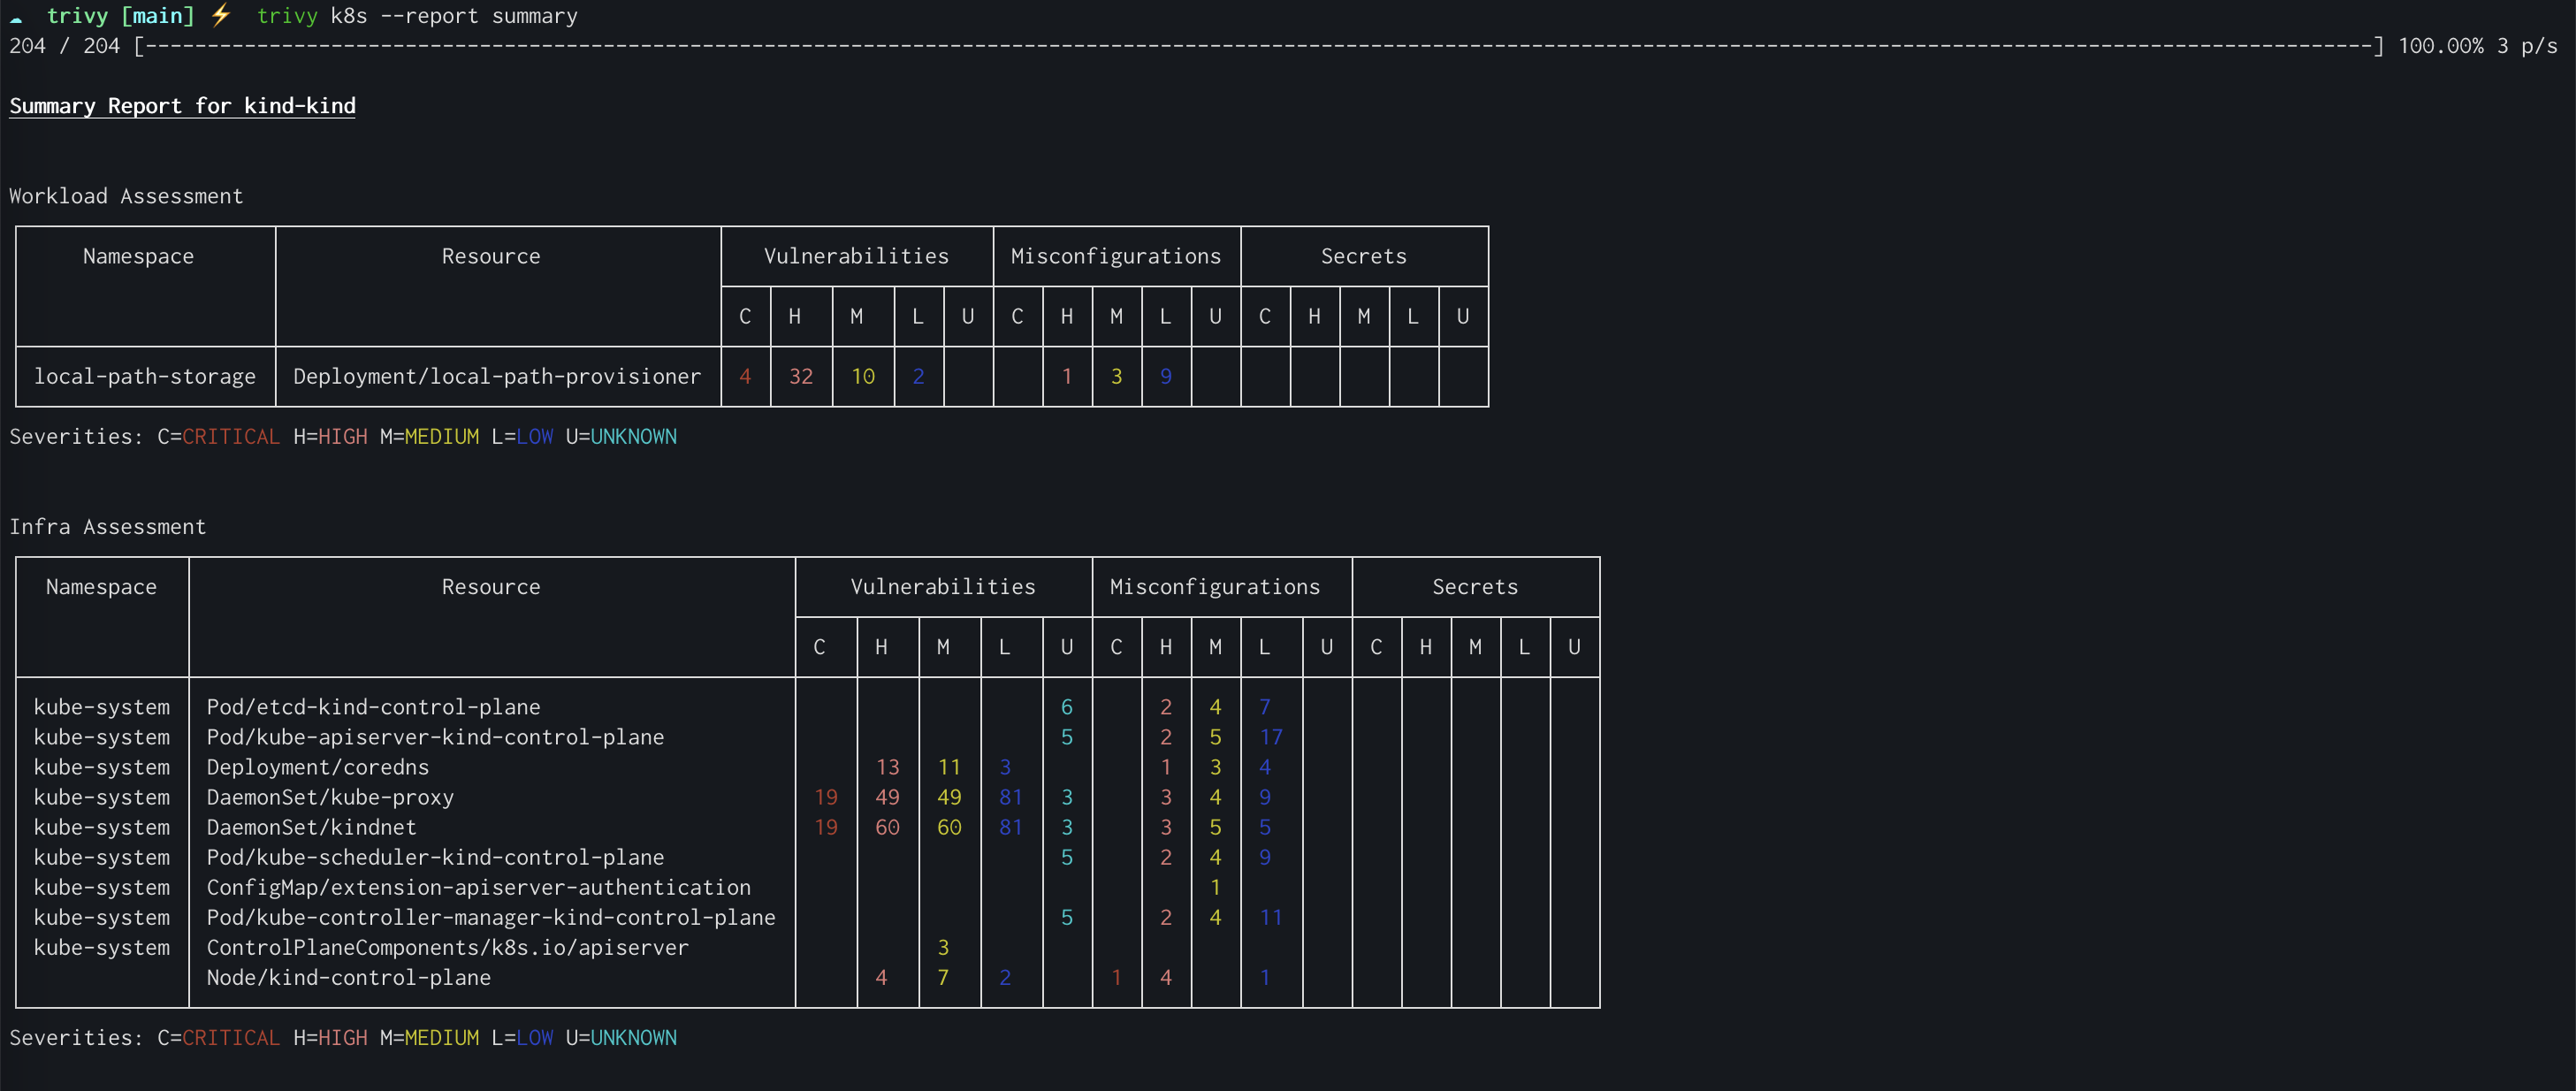 aquasecurity/trivy
コンテナ、Kubernetes、コードリポジトリ、クラウドなどにおける脆弱性、設定ミス、シークレット、SBOMを発見
 s0md3v/hardcodes
ソースコードからハードコードされた文字列を検索する
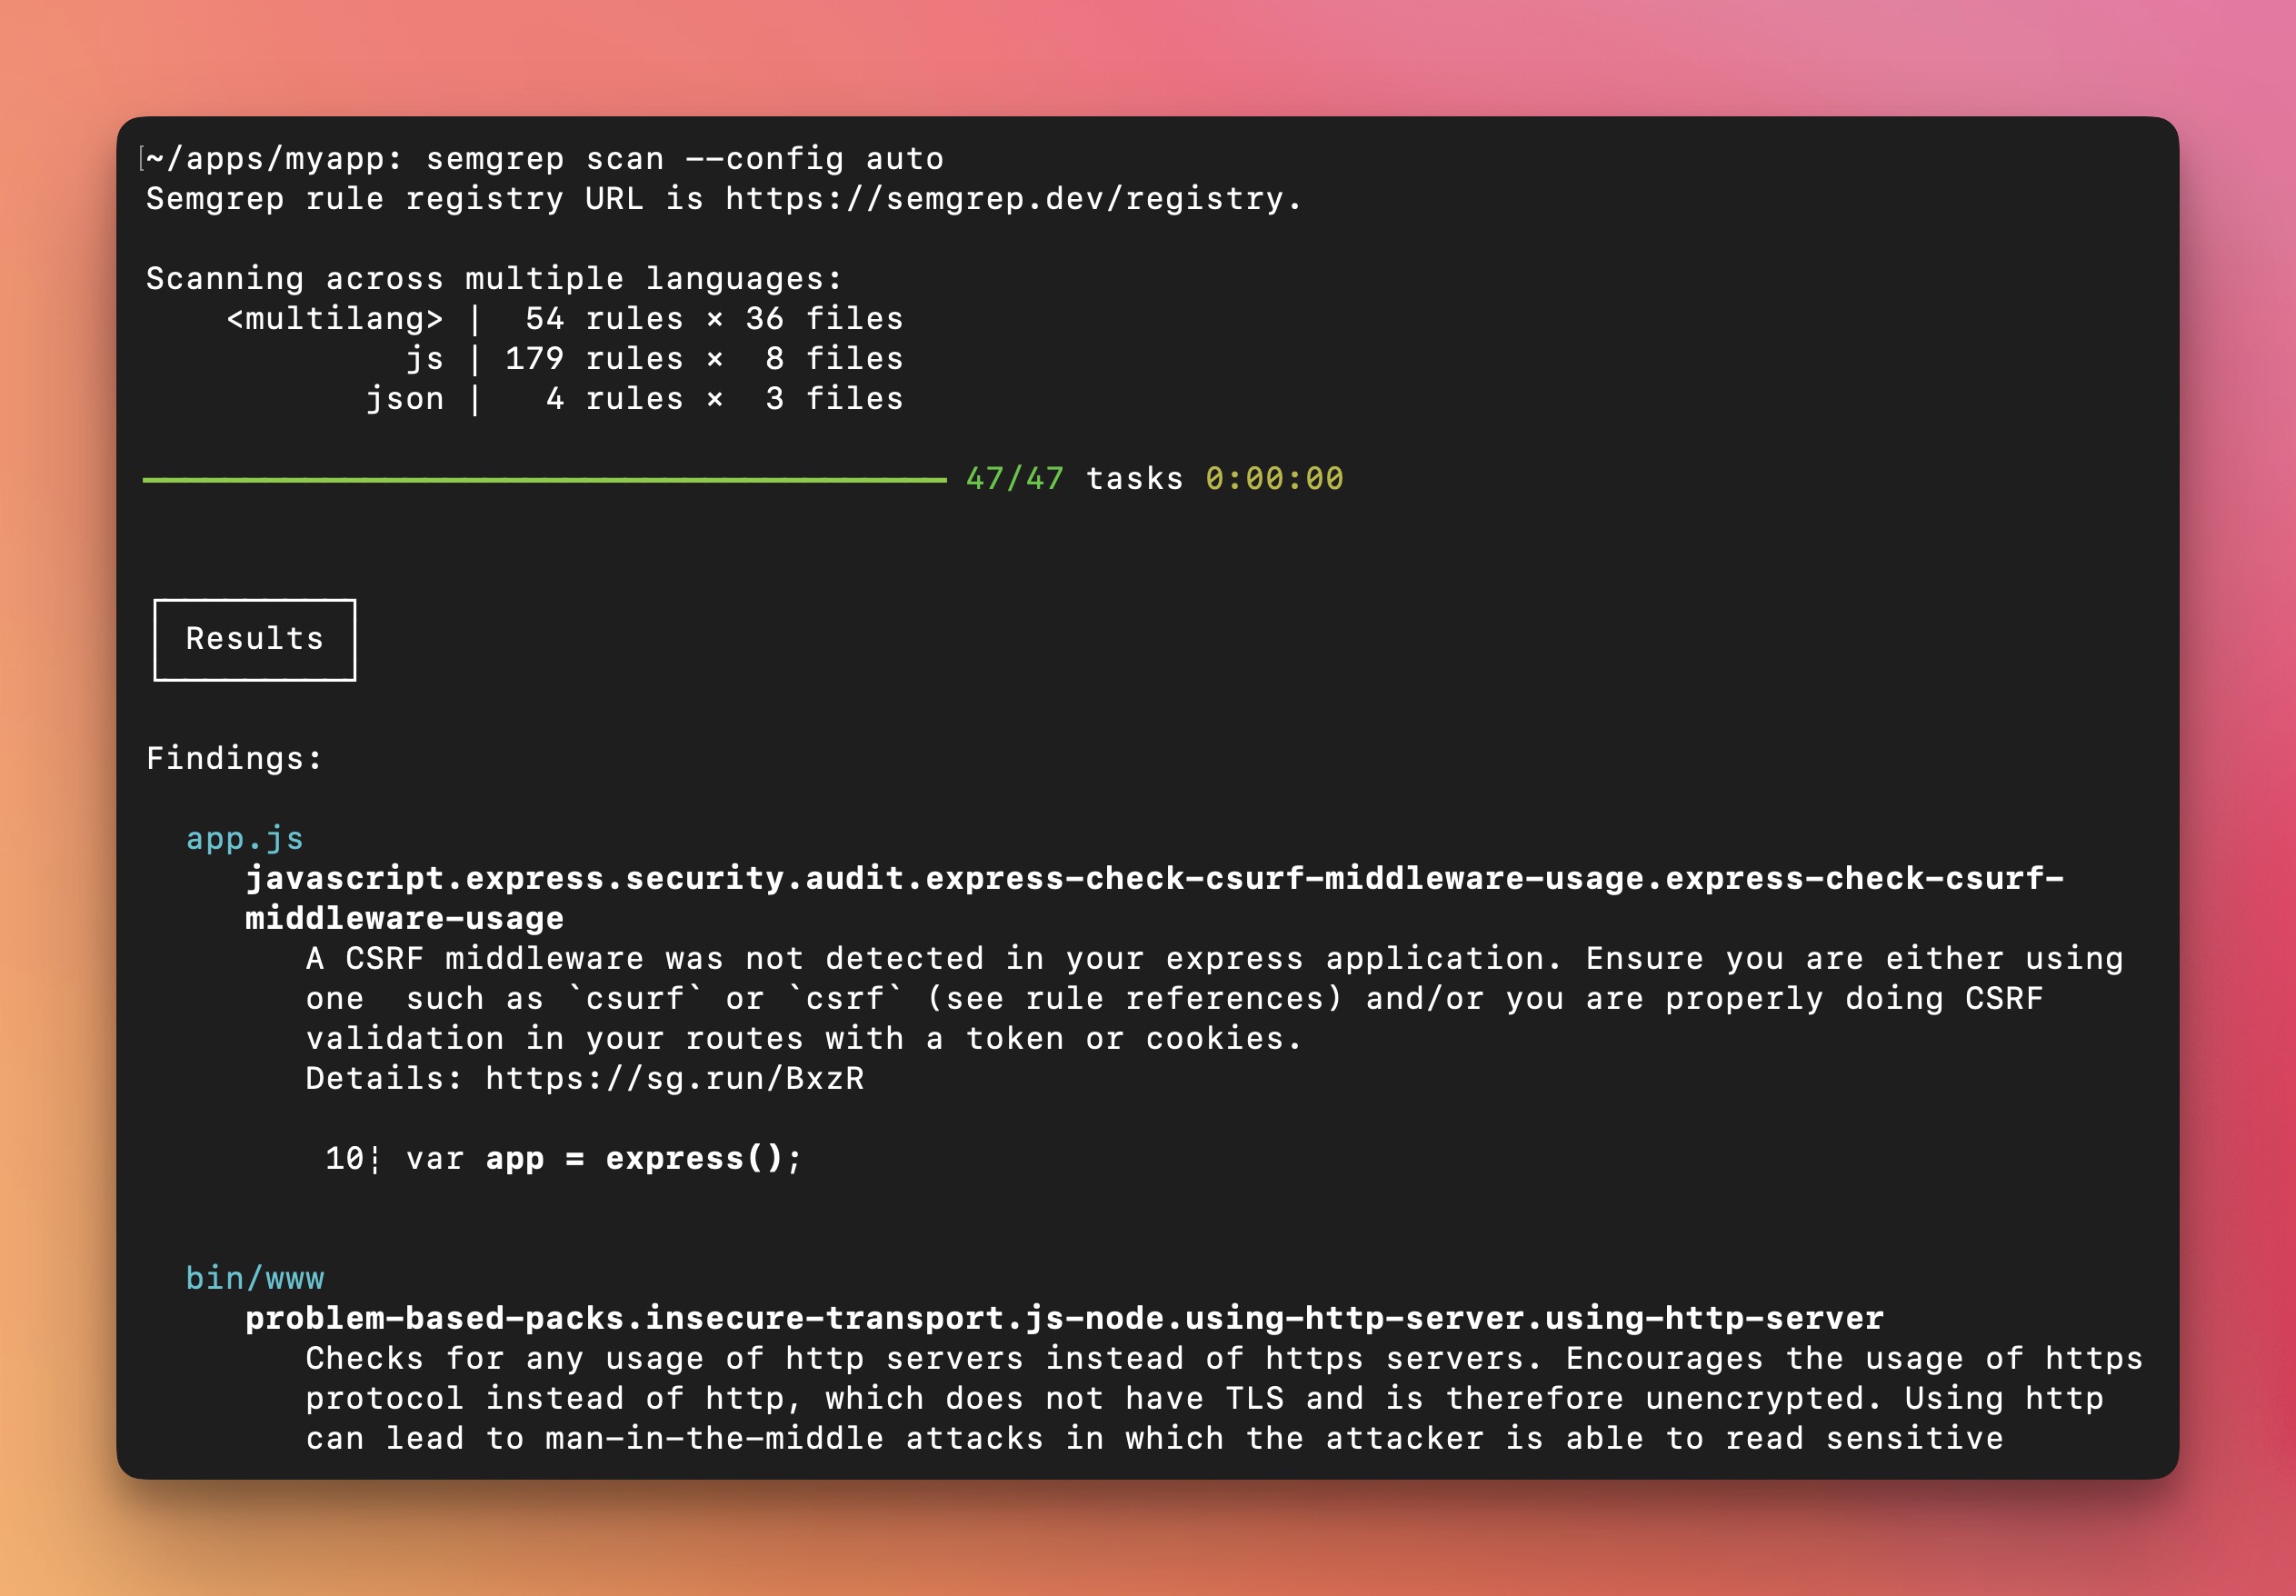 semgrep/semgrep
軽量な静的解析、多言語対応。ソースコードのようなパターンでバグの亜種を見つけます。
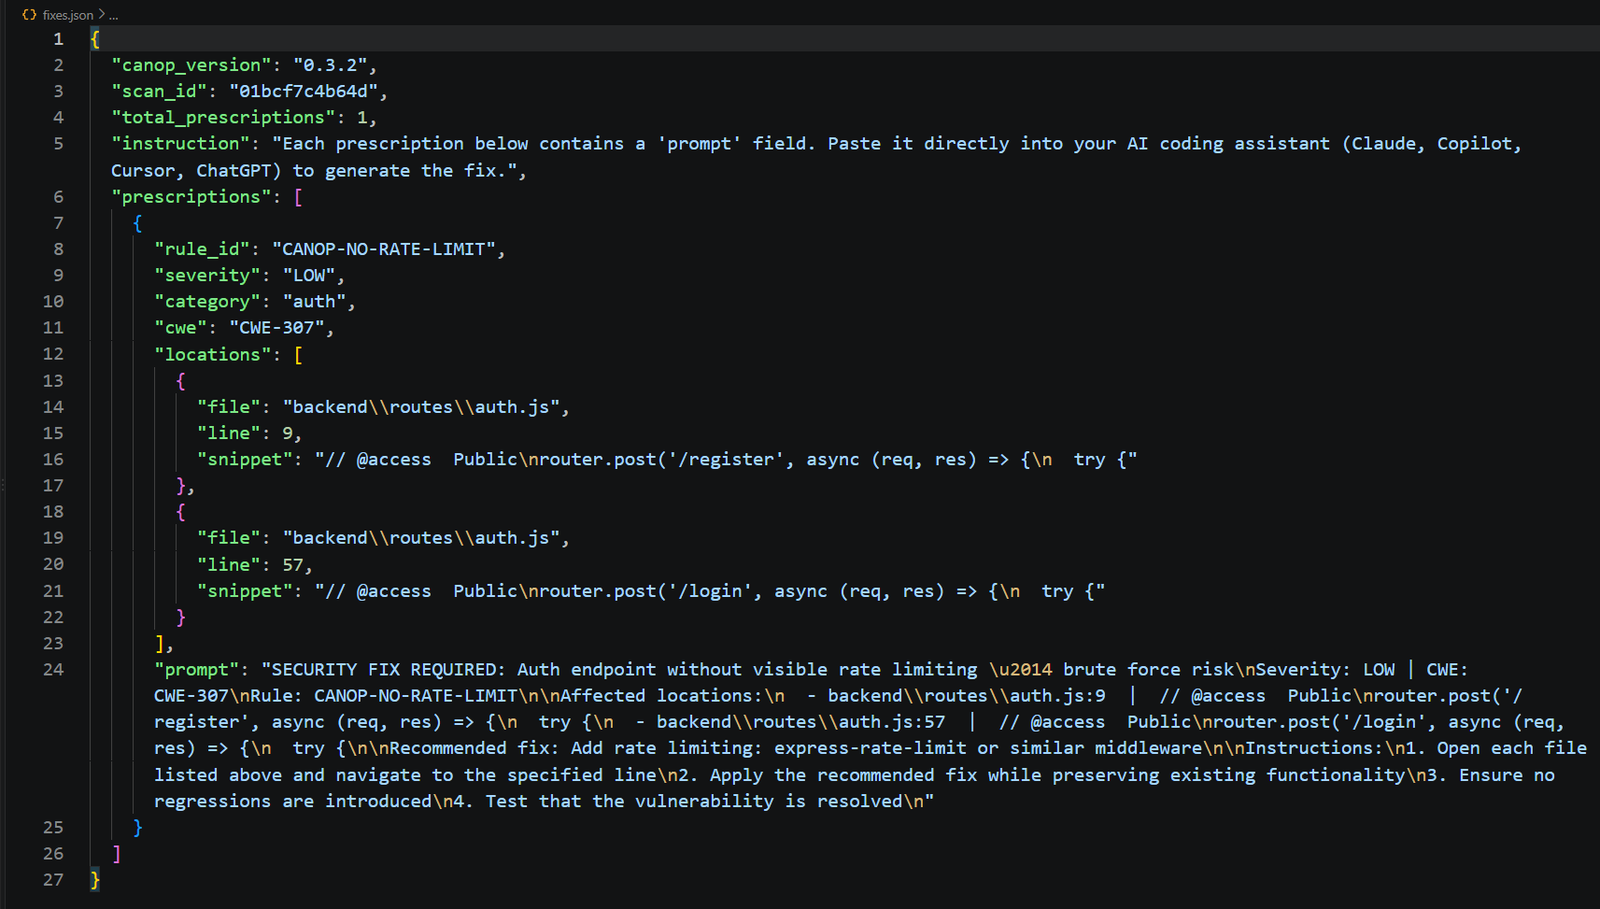 openbreach/canop
AI生成コードをSQLインジェクション、安全でないリフレクション、ハードコードされたシークレットなどの脆弱性についてスキャンする静的解析CLI。SARIFエクスポートとCI/CDゲーティングを備える。
 auditinfra-io/o1js-scan
o1js/Mina zkAppsおよびNoir回路におけるzk回路の健全性バグを検出する依存関係不要の静的解析ツール
 analysis-tools-dev/static-analysis
Curated directory of static analysis (SAST) tools and linters for programming languages, configs, build tools, and CI, focused on improving code…
 ajinabraham/njsscan
Node.jsアプリケーション向けのセマンティック対応SASTスキャナ。libsastのパターンマッチングとsemgrepの構文認識分析を用いて、安全でないコードパターンを検出します。
 coffeeandsecurity/dakshscra
フレームワーク対応の静的コード解析ツールで、自動ソースコードレビュー、プラットフォーム固有のルール、汚染解析、工数見積もり、抑制ベースラインを備えています。
 bearer/bearer
コードセキュリティスキャンツール(SAST) - セキュリティとプライバシーのリスクを発見、フィルタリング、優先順位付けするためのツール。
 openai/codex-security
OpenAI's Codex Security CLI and TypeScript SDK for finding, validating, and fixing security vulnerabilities. npm:…
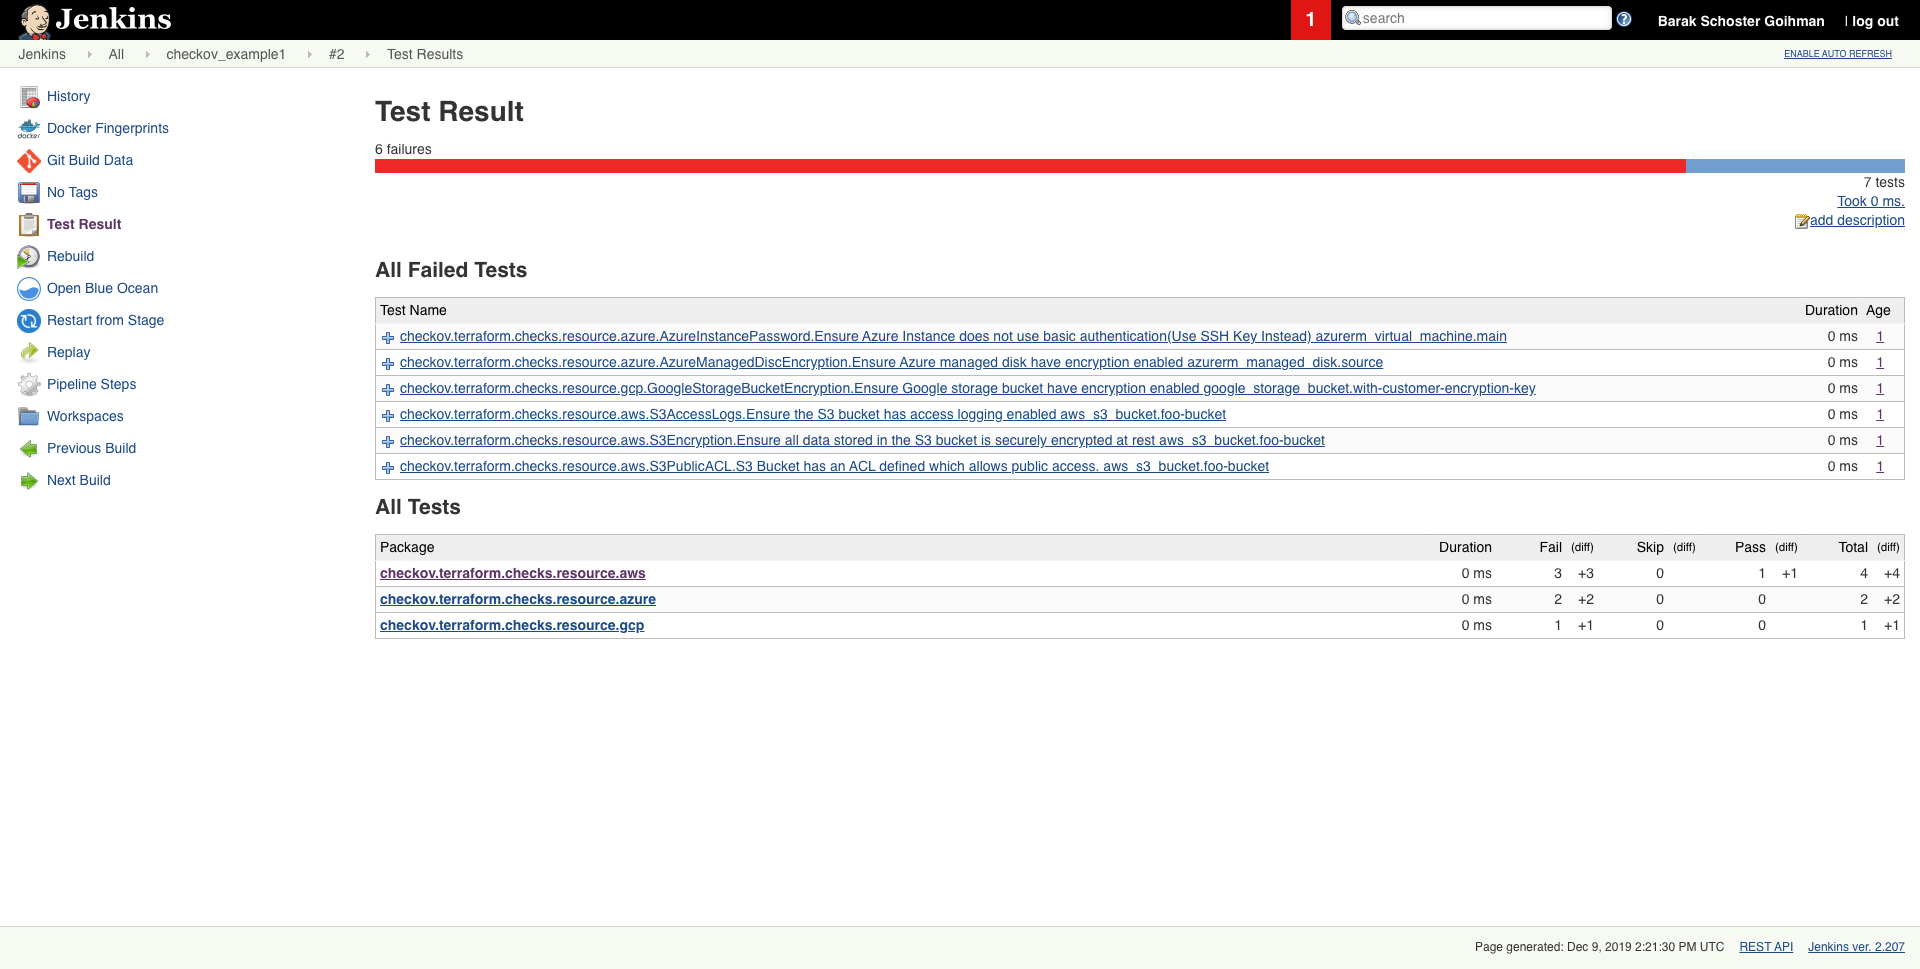 bridgecrewio/checkov
ビルド時にTerraform、Kubernetes、CloudFormation、コンテナイメージ全体でクラウドの誤設定、脆弱性、シークレットを検出するインフラストラクチャ・アズ・コード向けの静的解析ツール。
 semgrep/semgrep-rules
多数の言語にわたってセキュリティ脆弱性、危険なコードパターン、および設定の問題を検出するための静的解析ルールパック。CI/CDスキャンワークフローと統合します。