

checkov
 bridgecrewio/checkov
ビルド時にTerraform、Kubernetes、CloudFormation、コンテナイメージ全体でクラウドの誤設定、脆弱性、シークレットを検出するインフラストラクチャ・アズ・コード向けの静的解析ツール。
cloud-infrastructure-securitystatic-analysisvulnerability-scanners+12
8.9k
 ag3ntsc4rn/autorun-audit
あなたが頼まなくても実行されるコードを見つける:フォルダを開いたときに実行されるリポジトリ内のファイル(VS Codeタスク、エージェントフック、MCP、devcontainers)や、Pythonの.pth/.startスタートアップファイル。
 radareorg/r2ai
ローカルまたはリモートのLLMを使用して、逆コンパイル、関数の説明、脆弱性検出、リネーム、スクリプト駆動のリバースエンジニアリングを実行するRadare2 AIプラグイン。
 nvidia/skillspector
Security scanner for AI agent skills. Detect vulnerabilities, malicious patterns, security risks, prompt injection, data exfiltration, and…
 praetorian-inc/titus
高性能シークレットスキャナ。CLI、Goライブラリ、Burp Suite拡張機能、Chrome拡張機能。487個の検出ルールとライブな認証情報検証。
 ambitsecurity/jshound
Webアプリが送信するJavaScriptから、すべてのAPIリクエストを見つけ出します。メソッド、URL、ボディ、ヘッダー、GraphQLオペレーション。コマンド1つで。
 facebook/mariana-trench
AndroidおよびJavaアプリケーション向けのセキュリティに特化した静的解析ツール。
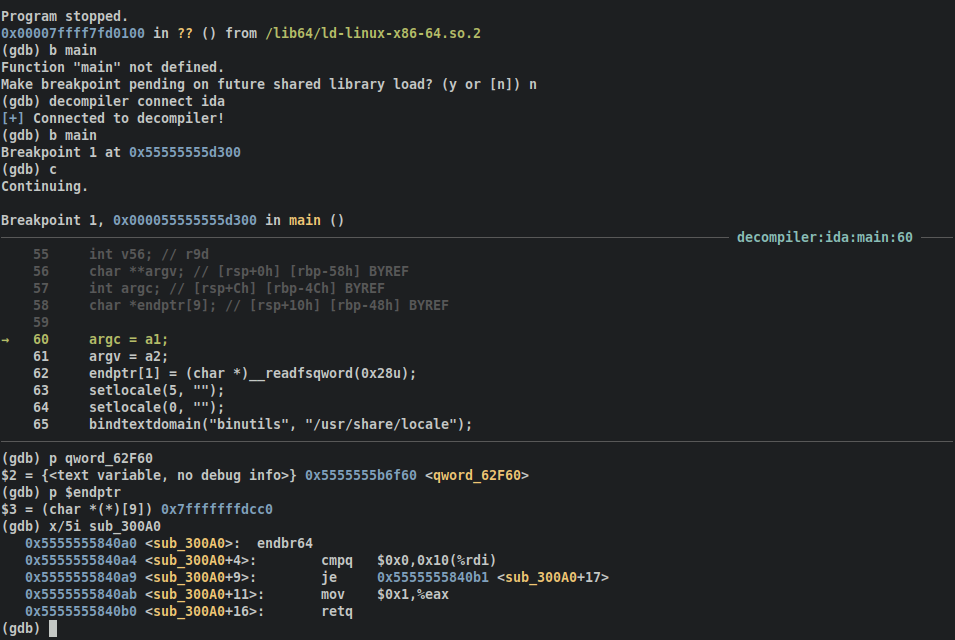 mahaloz/decomp2dbg
デコンパイラからデバッガに対話型シンボルを導入するプラグイン
 9pings/fad-checker
ビルド不要の依存関係監査ツールで、10のエコシステムをオフラインでスキャンし、CISA KEVとEPSSで優先順位付けされたCVE、EOLパッケージ、ライセンス、コミットされたキー、バイナリをSBOMおよびSARIFエクスポート付きで報告します。
 nationalsecurityagency/ghidra
Ghidraは、ソフトウェアリバースエンジニアリング(SRE)フレームワークです。
 owasp/owasp-java-encoder
The OWASP Java Encoder is a Java 1.5+ simple-to-use drop-in high-performance encoder class with no dependencies and little baggage. This project will…
 mongodb/kingfisher
シークレットを検出 + ライブ検証。影響範囲をマッピング。迅速に失効。CLI を使用するか、Rust および Python に組み込む。
 openbreach/canop
AI生成コードをSQLインジェクション、安全でないリフレクション、ハードコードされたシークレットなどの脆弱性についてスキャンする静的解析CLI。SARIFエクスポートとCI/CDゲーティングを備える。
 ejfkdev/ddc
Android DEX → Rust製Javaデコンパイラ。速度重視で設計 — アプリ全体を数秒で、クエリはミリ秒単位。段階的解析、javacで検証済みの出力、全DEXバージョン対応、マルチDEXおよびXAPK/APKS/APKMコンテナ対応。

 tamarin-prover/tamarin-prover
マルチセット書き換えと制約解決を用いて、秘匿性、認証、および等価性の性質を証明するセキュリティプロトコル向けの記号検証ツール。