

FUD-UUID-Shellcode
 bl4ckm1rror/fud-uuid-shellcode
C++のシェルコードインジェクション技術。XOR暗号化とUUID文字列変換を用いてWindows Defenderを回避し、関数呼び出しの難読化、VirtualAllocとEnumChildWindowsによるメモリ実行を実現。
defensive-toolsexploitationids-ips-evasion+6
333
bl4ckm1rror/fud-uuid-shellcodeC++のシェルコードインジェクション技術。XOR暗号化とUUID文字列変換を用いてWindows Defenderを回避し、関数呼び出しの難読化、VirtualAllocとEnumChildWindowsによるメモリ実行を実現。

 d3lb3/keefarcereborn
KeePassプロセスにインジェクションされると、データベースを平文でエクスポートするスタンドアロンDLL。

 cryptolok/aslray
Linux ELF x32/x64 向け ASLR/DEP/NX バイパスエクスプロイト(スタックスプレー使用)
 deepinstinct/dirty-vanity
Windowsのfork APIを悪用してEDRを回避する新しいインジェクション技術のPoC。https://www.blackhat.com/eu-22/briefings/schedule/index.html#dirty-vanity-a-new-approach-to-code-inject…
 enkomio/brokenflow
暗号化されたシェルコードを隠しコールを使用して呼び出すシンプルなPoC
 capt-meelo/lazzzy
Windows x64向けのシェルコードローダーで、ダイレクトシステムコール、IAT回避、暗号化ペイロード、PPIDスプーフィング、偽造証明書によるコード署名など、複数の実行手法を実証しています。
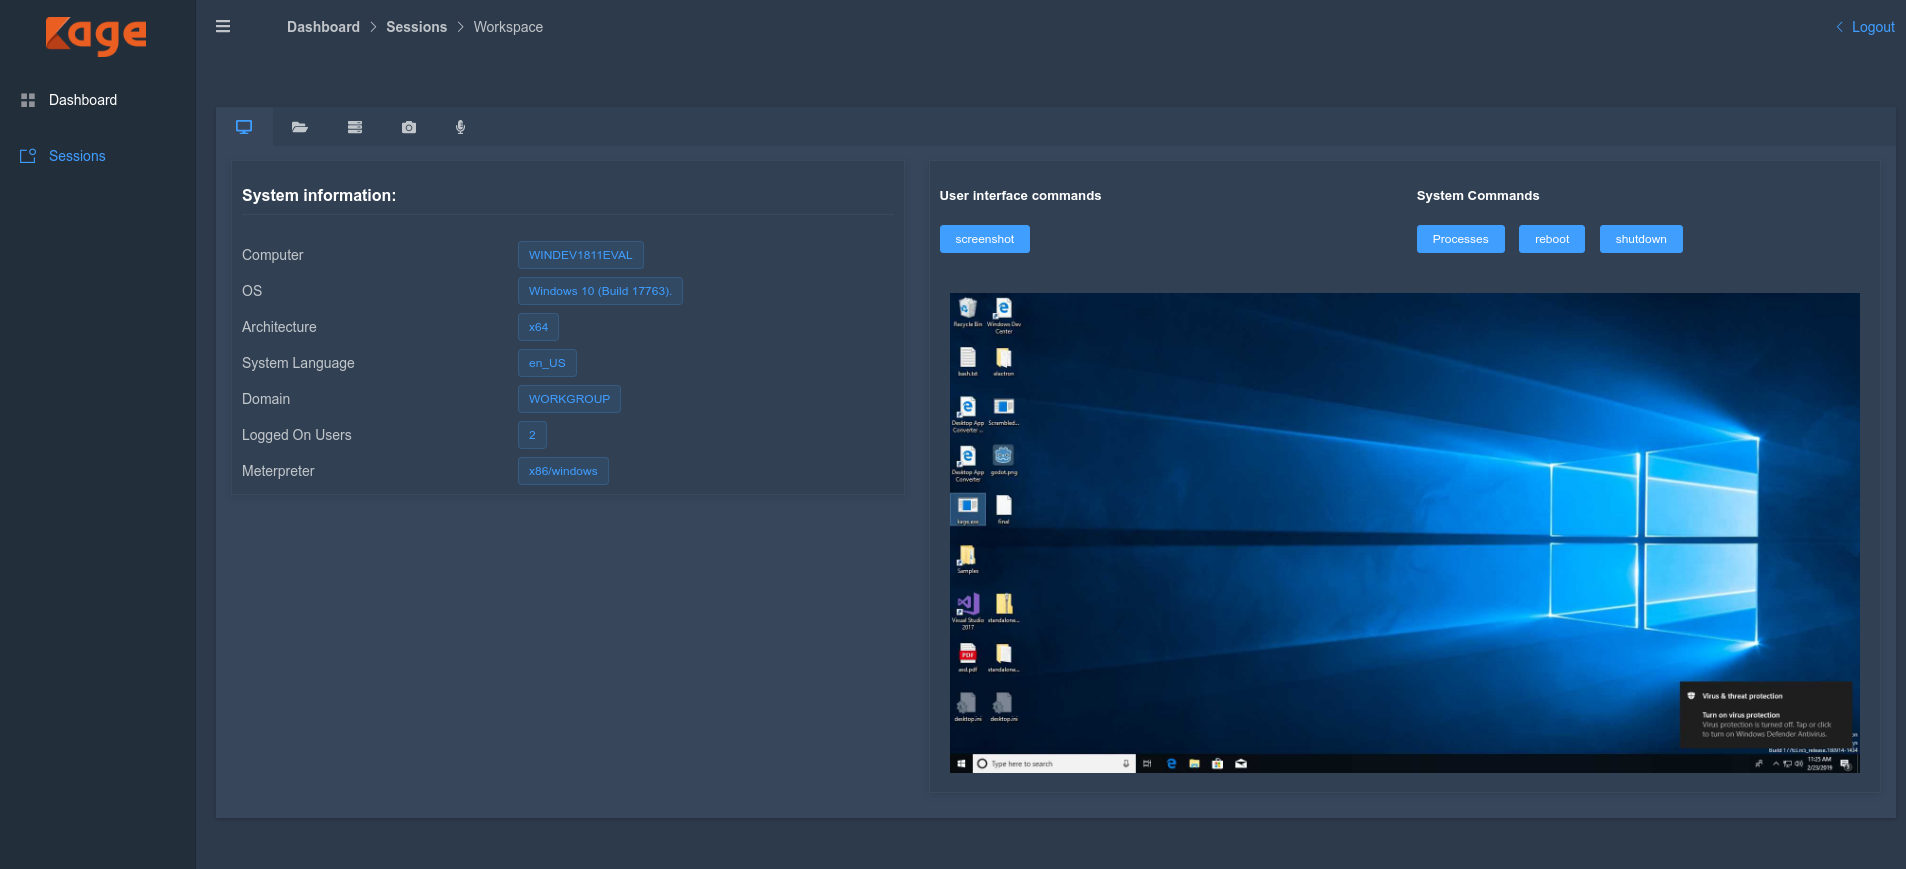 zerx0r/kage
Kageは、Metasploit Meterpreter とセッションハンドラーのためのグラフィカルユーザーインターフェースです。
 davidbuchanan314/monomorph
MD5-Monomorphic Shellcode Packer - すべてのペイロードが同じMD5ハッシュを持つ
 jthuraisamy/syswhispers2
AV/EDR回避:直接システムコールによる回避。
 tanc7/exocet-av-evasion
EXOCET - AV回避、検知不能、ペイロード配信ツール
 techryptic/pokemon-shellcode-loader
一日中16進数を見つめて`'\x41'`を連発するのに飽きていませんか?それともルギア/ヒトカゲを見たいですか?そんなあなたにぴったりのソリューションがあります。
 cryptolok/morphaes
IDPS & SandBox & AntiVirus ステルスキラー。MorphAESは、世界初の多態性シェルコードエンジンであり、メタモルフィック特性とサンドボックスを回避する能力を備えています。これにより、IDPSから検出されず、クロスプラットフォームであり、ライブラリに依存しません。
 mgeeky/shellcodefluctuation
シェルコードのメモリ保護をRW/NoAccessとRXの間で変動させ、その内容を暗号化/復号化する高度なインメモリ回避技術。
 monoxgas/srdi
Reflective DLL Injection のシェルコード実装。DLL を位置独立シェルコードに変換します。
 icyguider/nimcrypt2
.NET、PE、およびRaw Shellcodeのパッカー/ローダー(Nimで記述)
 rburrito/payloadgenerator
MSFvenomのラッパーで、ペイロードを簡単に生成できます。