

SysWhispers3
 klezvirus/syswhispers3
SysWhispers on Steroids - 直接システムコールによるAV/EDR回避
defensive-toolspayload-generationexploitation+5
klezvirus/syswhispers3SysWhispers on Steroids - 直接システムコールによるAV/EDR回避
 chaelsoo/hollow
シェルコードローダージェネレーターで、複数のインジェクション手法をサポートし、レッドチームの活動向けに構築されています。

 nodauf/girsh
LinuxまたはWindowsの被害者に対して、完全にインタラクティブなリバースシェルを自動的に起動します。
 bhassani/eternalbluec
C/C++で再作成されたEternalBlueスイート。これには以下が含まれます:MS17-010 Exploit、EternalBlue脆弱性検出器、DoublePulsar検出器、DoublePulsar Shellcode & DLLアップローダー
 ekultek/graffiti
ペネトレーションテストを支援するために難読化されたワンライナーを生成するツール
 sk4r4b/ntdll-reconstruction
NTDLLのアンフッキングとhellsgateゲートの亜種を組み合わせたテクニック
 rurixis/msrkit
ROPチェーンとWRMSRプリミティブを組み合わせてカーネル関数を呼び出し、BYOVD(AmdTools64.sys)を通じて未署名ドライバーをマッピングするというコンセプト
 trickster0/offensiverust
レッドチームエンゲージメントのためのRust武器化

 umpolungfish/byvalver
シェルコードのバッドバイトを排除し、機能を維持したクリーンなシェルコードを返します。
 s0lst1c3/dropengine
DropEngineは、シェルコードランナーを作成するための柔軟なフレームワークを提供し、オペレーターがコンポーネントを選択して組み合わせることで、高度に洗練されたペイロードを数秒で作成できるようにします。
 x-3306/project-onyx
AIテレメトリ・スプーフィングとWASMサンドボックスによる高度なEDR回避。Project Onyxは、最新のEDRシステムに対する高度な回避技術を実証するために設計されたPoCレッドチームパイプラインです。従来のシグネチャベースの難読化から、行動的カモフラージュと厳格な環境キーイングへと移行しま…
 jthuraisamy/syswhispers2
AV/EDR回避:直接システムコールによる回避。
 mythicagents/medusa
Mythic向けのクロスプラットフォームC2エージェント。動的関数ロード、SOCKS5プロキシ、ファイル操作、シェルコードインジェクション、macOS/Windowsのポストエクスプロイテーションモジュールを備えています。
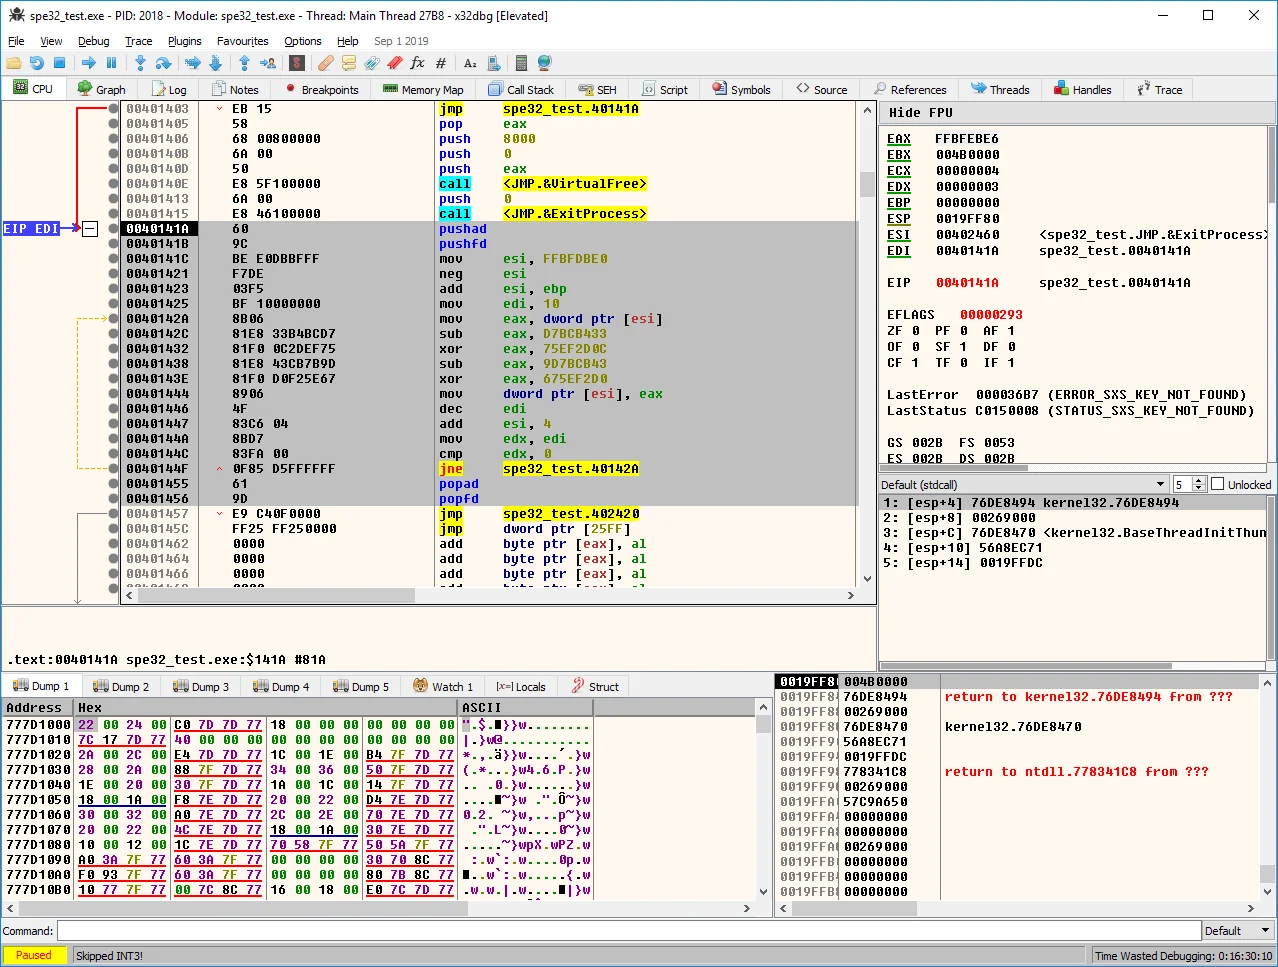 pelock/simple-polymorphic-engine-spe32
ランダムに選択された命令とキーを使用してデータを暗号化するための、独自のポリモーフィック復号コードを生成します。ジャンクオペコードの生成も含みます。32ビットMASMアセンブリで記述されています。
 idov31/sandman
強化されたネットワーク向けNTPベースのバックドア。偽装されたNTPトラフィックを介して任意のシェルコードを配信・実行し、Windows タイムプロバイダとしてのオプションの永続化機能を備えています。
 therealdreg/nasm_linux_x86_64_pure_sharedlib
NASM Linux x86_64 依存関係なしの純粋な共有ライブラリ (.so)、リフレクティブELF SOインジェクションのPOC