Archived
 cryst4linqq/turkorat
完全未検出のグラバー(ウォレット、パスワード、クッキーを取得、Discordクライアントを改変するなど)
 pr0xylife/gozi
ブラウザインジェクションとコマンド&コントロール機能を備えたバンキング型トロイの木馬で、認証情報や金融データの窃取に使用されます。マルウェア解析、検知、脅威インテリジェンスに関連します。
 qwqdanchun/dcrat
C#で書かれたシンプルなリモートツール。
 sp00kyskelet0n/discordrat
完全にPython3で書かれたDiscordリモート管理ツール
 h3xduck/umbra
4.xおよび5.xカーネルバージョンを標的とするLKMルートキットであり、リモートホストへのリバースシェルの生成、マルウェアの起動などを可能にするバックドアを開きます。
 artbitrage/stealth-kid-rat
Stealth Kid RAT (SKR) は、C# で書かれたオープンソースのマルチプラットフォーム Remote Access Trojan (RAT) です。MITライセンスの下で公開されています。SKRプロジェクトは、Debian GNU-Linux (Deb 9.8 "Stretch")…
 frenchcisco/ratel
RAT-elは、Windowsマシンを制御できるオープンソースのペネトレーションテストツールです。クライアント・サーバーモデルで動作し、サーバーがコマンドを送信し、クライアントがそのコマンドを実行して結果をサーバーに返します。クライアントはアンチウイルスソフトウェアによる検出が完全に不可能です。
 roccomuso/netrat
超簡単なマルチプラットフォーム対応 Node.js RAT ジェネレーター。
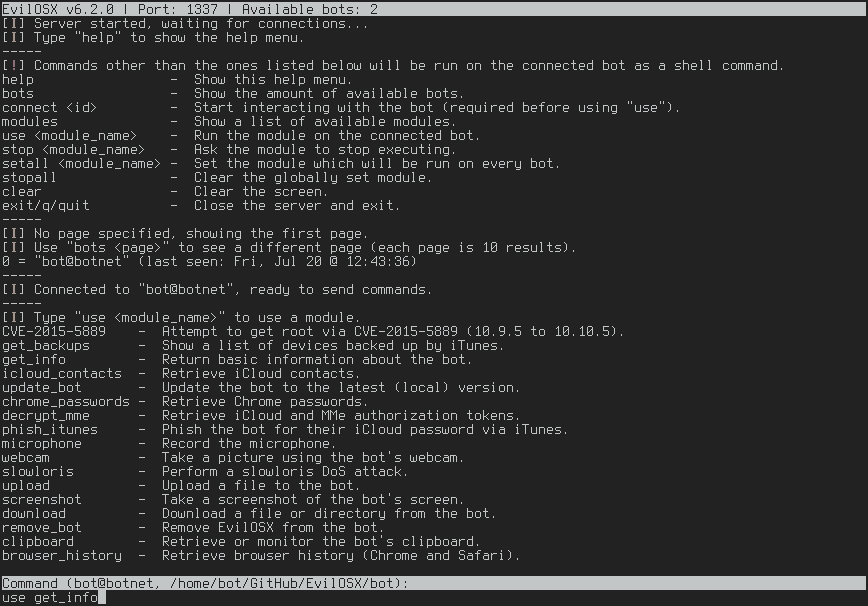 marten4n6/evilosx
macOS / OS X向けの悪意あるRAT(リモート管理ツール)。
 rvrsh3ll/rendezvousrat
libp2p を利用した自己修復型 RAT
 rainkin1993/remote-access-trojan-database
インターネットから収集したRATのデータベース
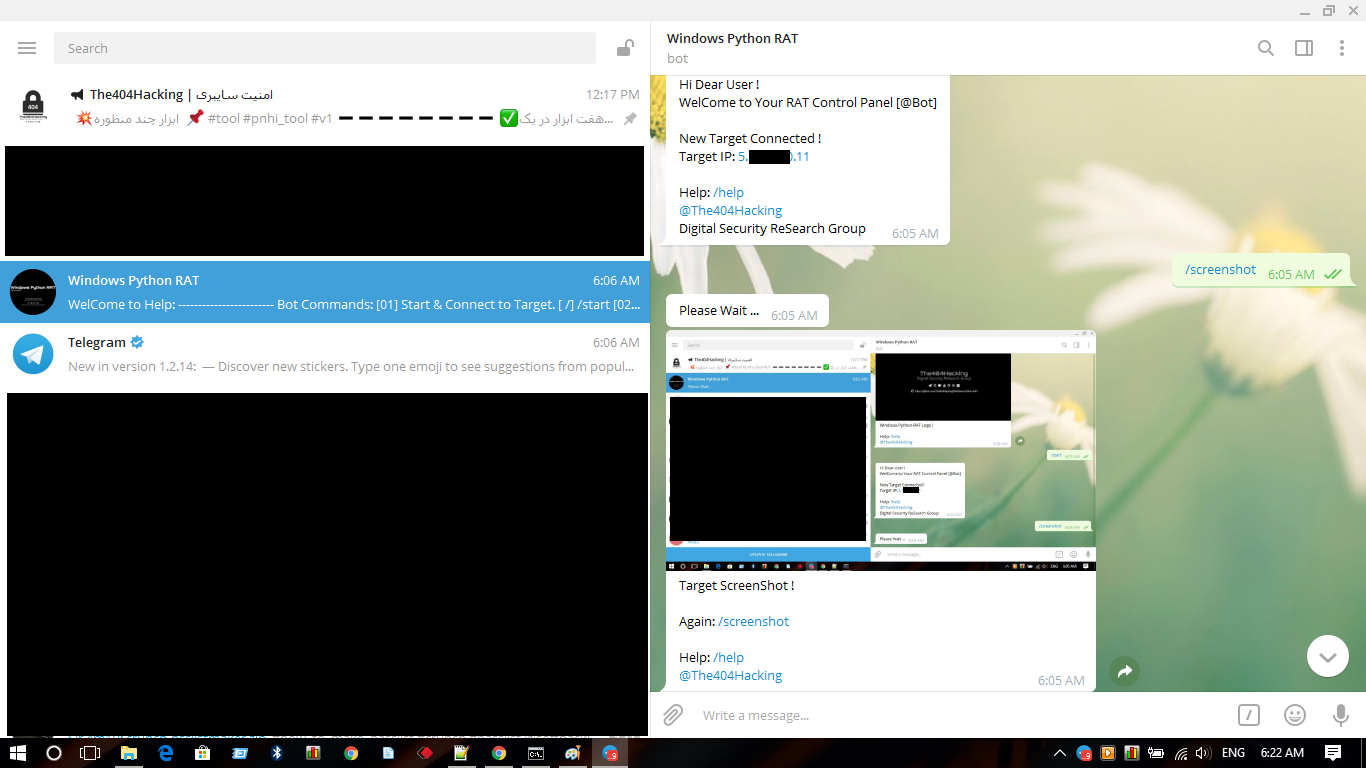 the404hacking/windows-python-rat
Sir.4m1R による Python を使用した新しい Microsoft Windows リモート管理ツール [RAT]。
 nyan-x-cat/revengerat-stub-cssharp
Revenge-RAT C# スタブ - 修正版