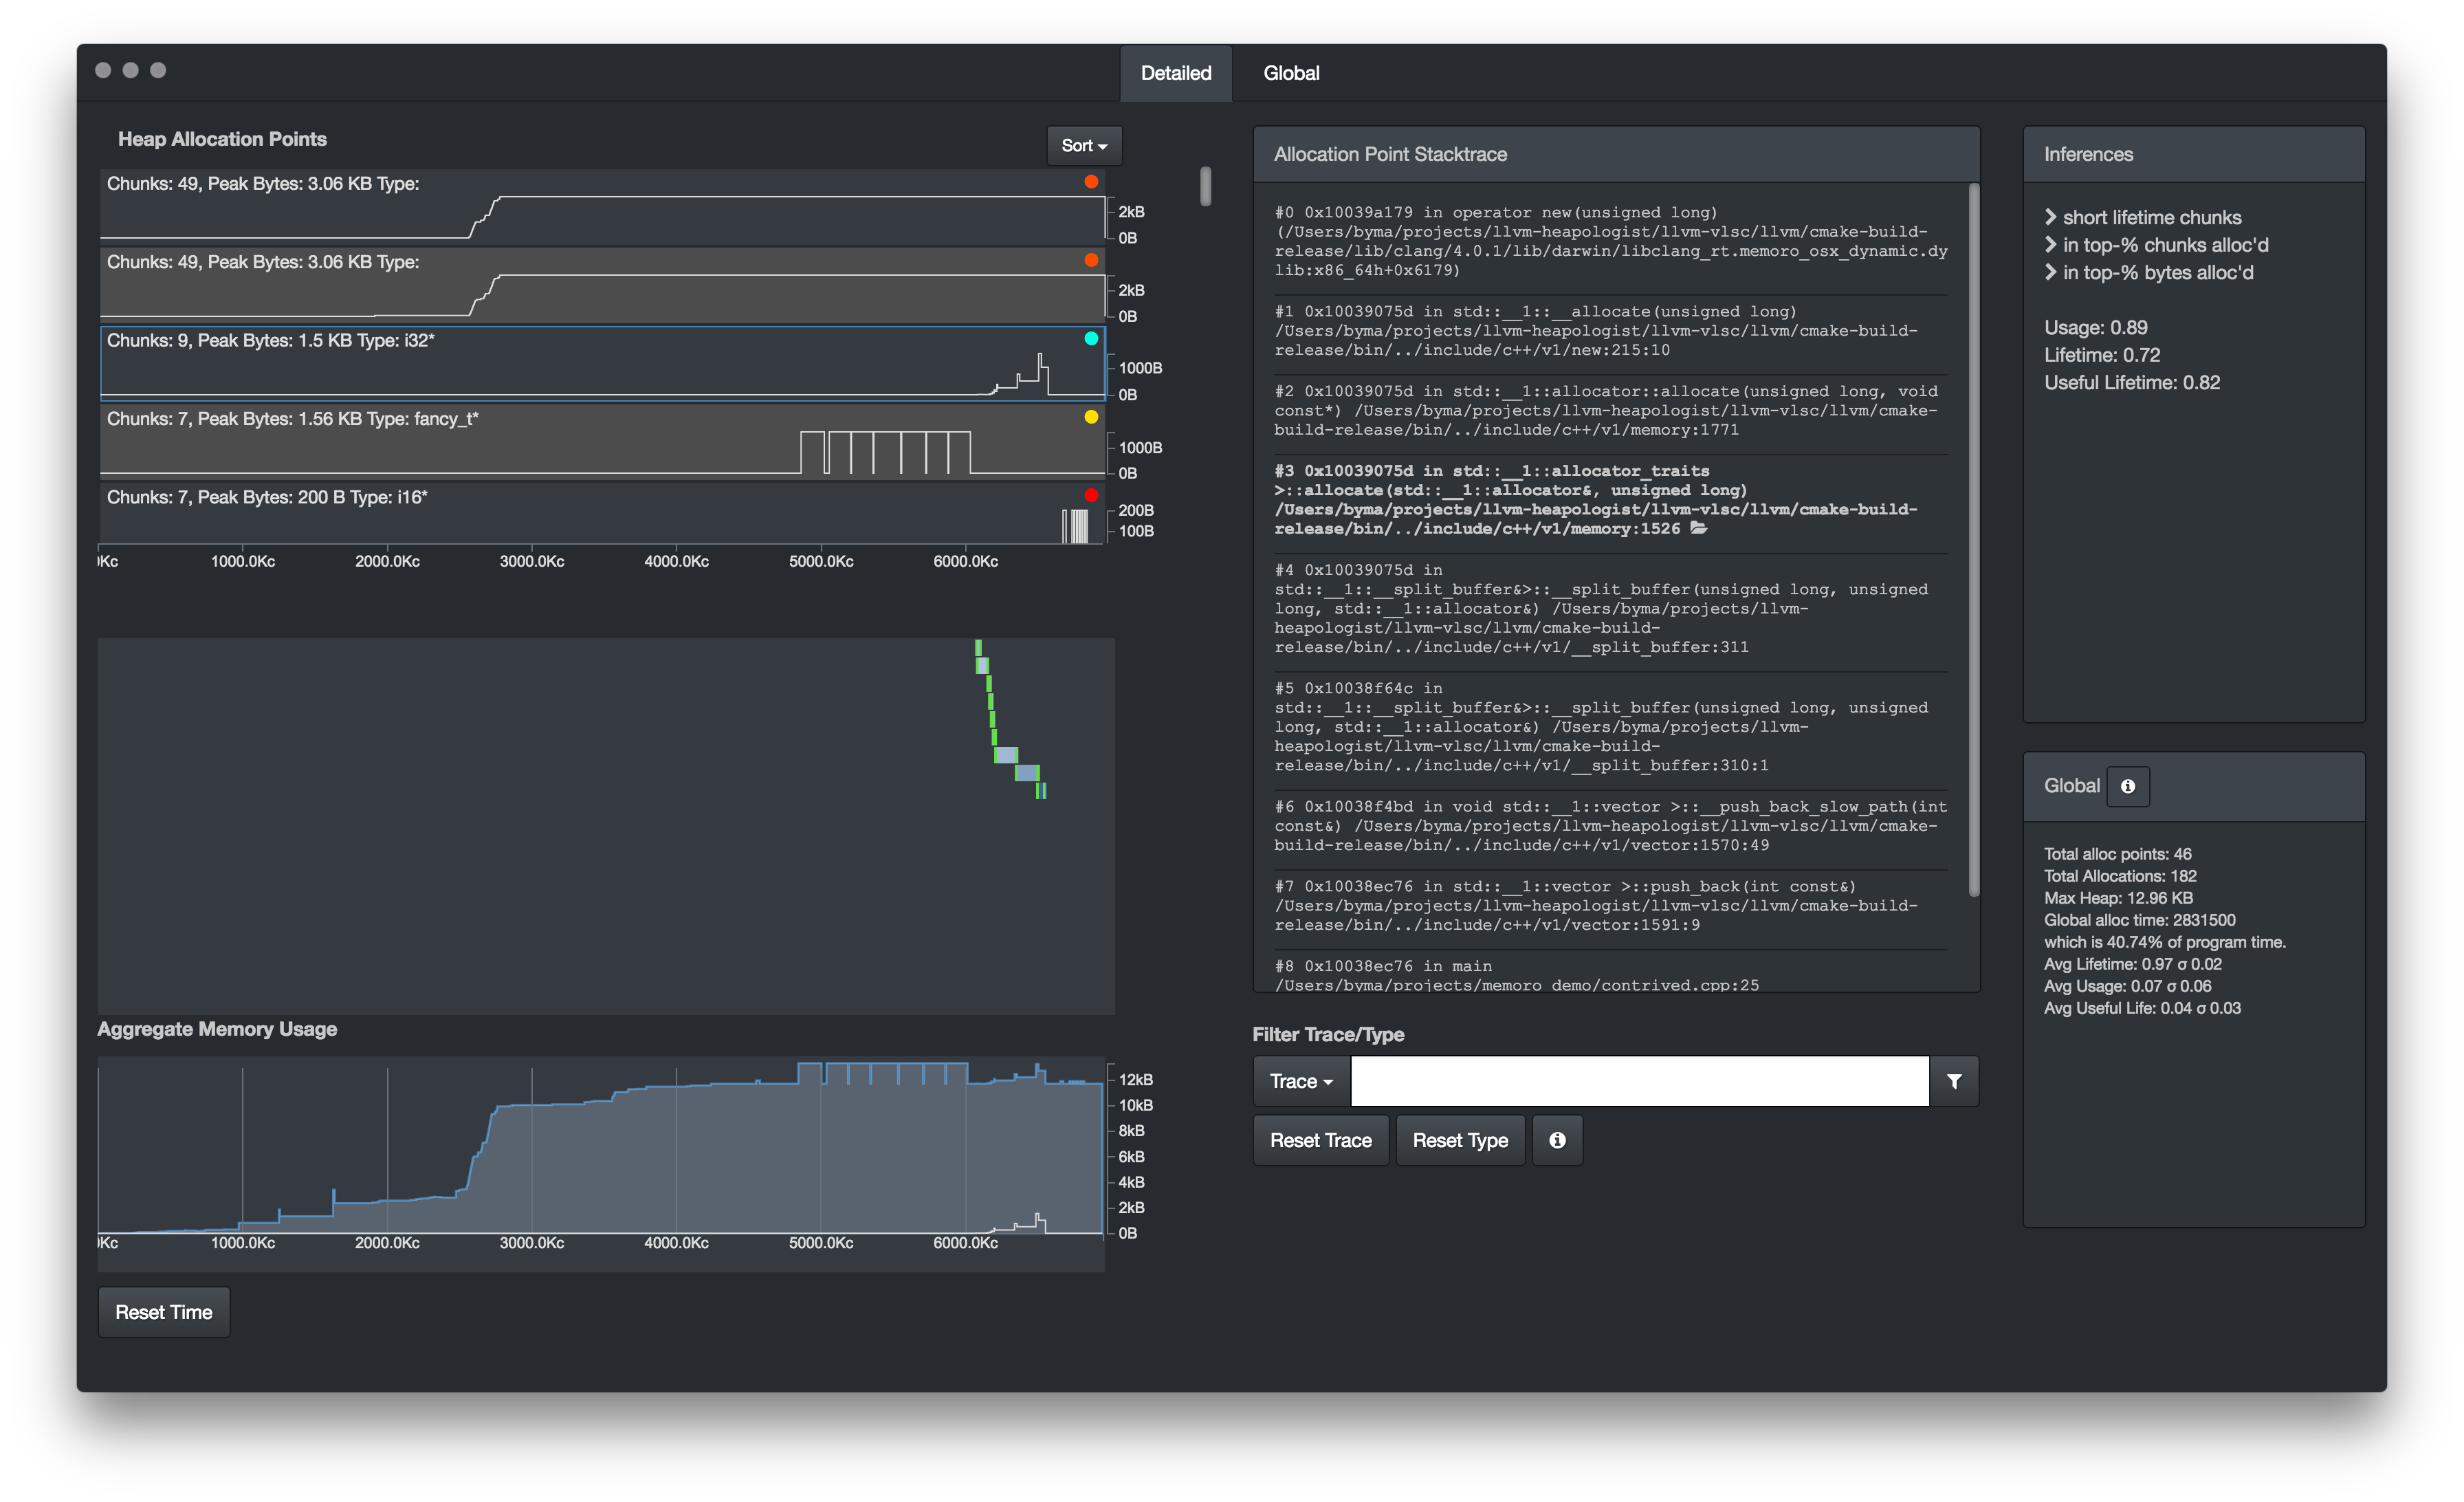
PyMemoryEditor
 jeanextreme002/pymemoryeditor
実行中の任意のプロセスのメモリを、わずか数行のPythonコードで検査・変更・検索できる、純粋なPythonライブラリです :snake:。
memory-forensicsexploitationreverse-engineering+3
206
jeanextreme002/pymemoryeditor実行中の任意のプロセスのメモリを、わずか数行のPythonコードで検査・変更・検索できる、純粋なPythonライブラリです :snake:。
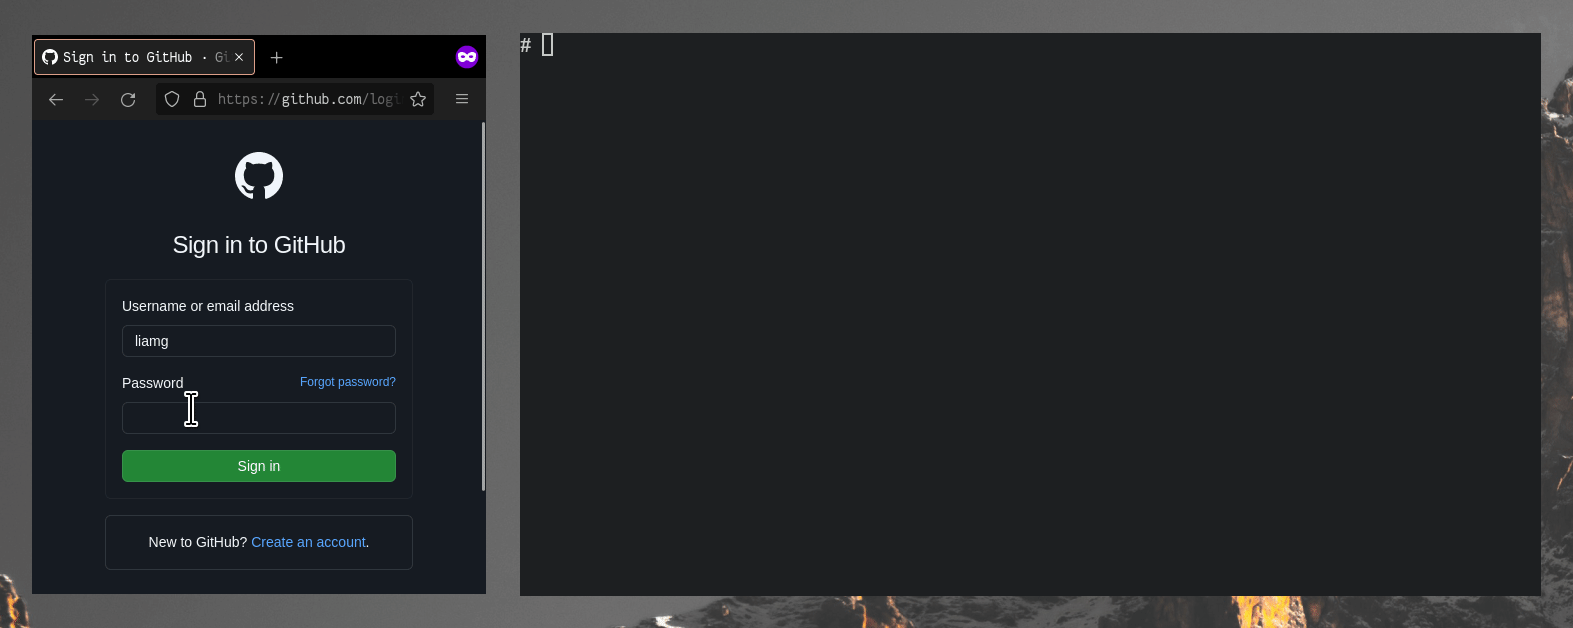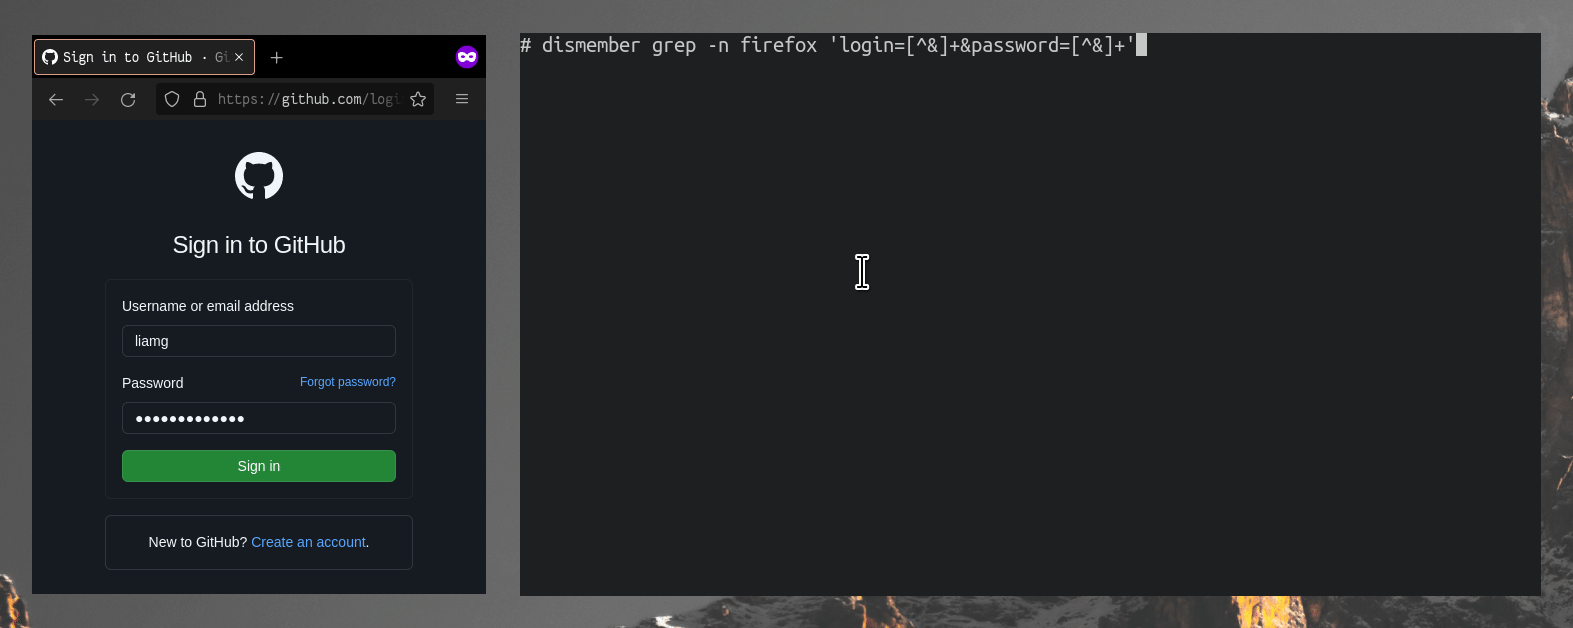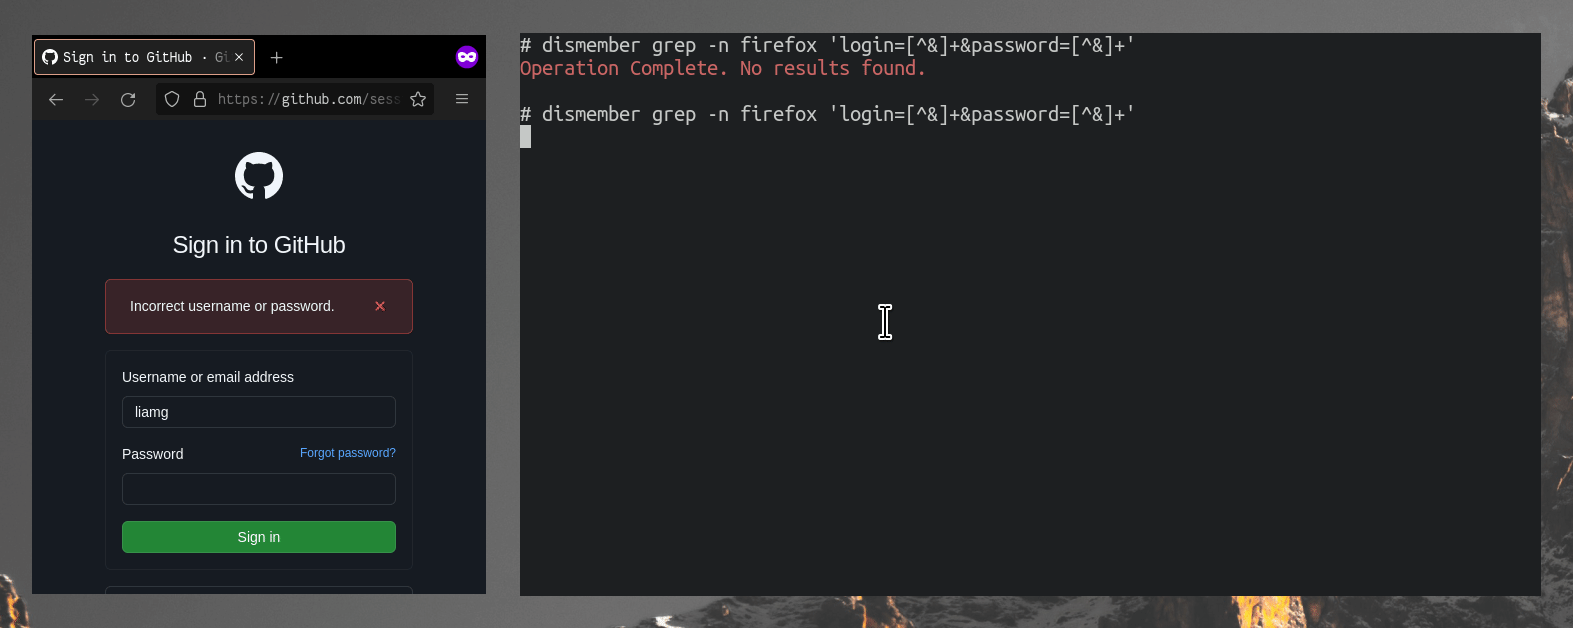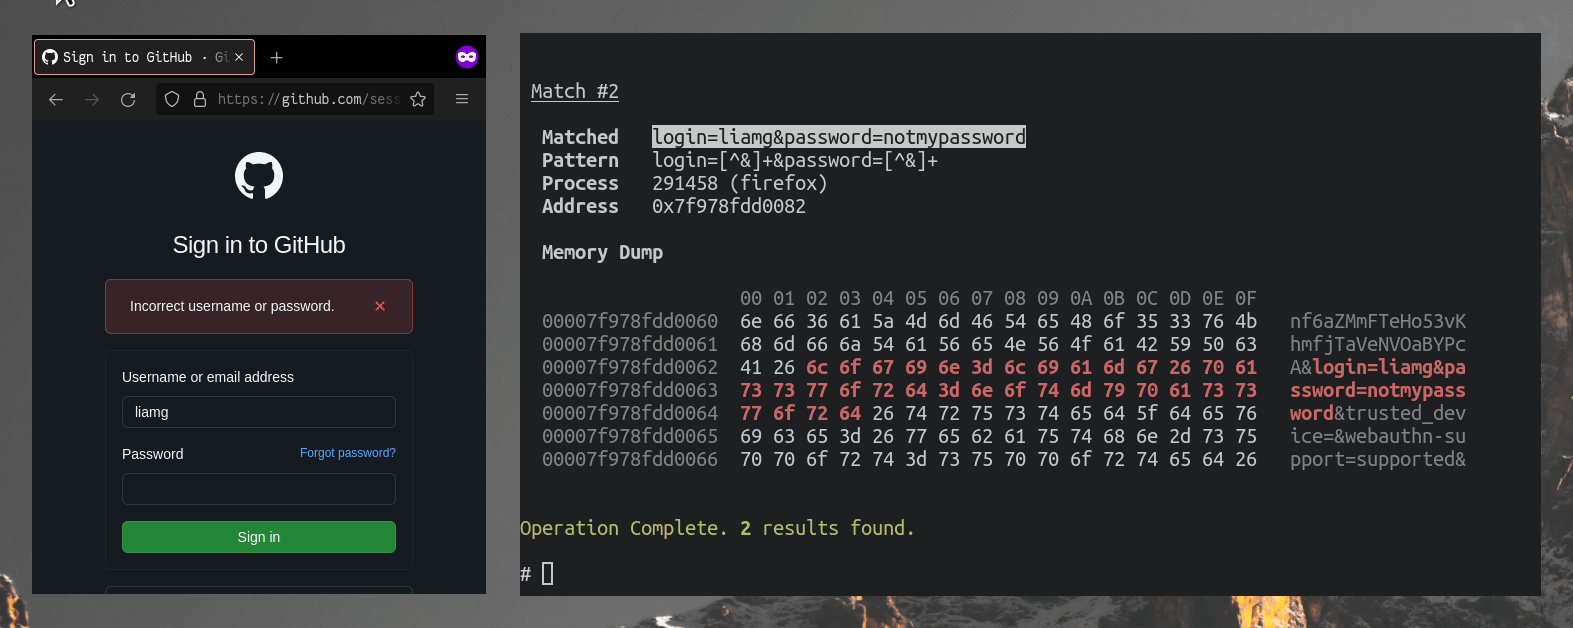 liamg/dismember
🔪 スキャンメモリから秘密情報などを検出します。将来的には完全な /proc ツールキットになるかもしれません。
 rainbowdynamix/ghostkatz
脆弱なカーネルドライバーにおける物理メモリ読み取りプリミティブを介したLSASSのダンプ
 antoniococo/malseclogon
Seclogon サービスで遊ぶための小さなツール
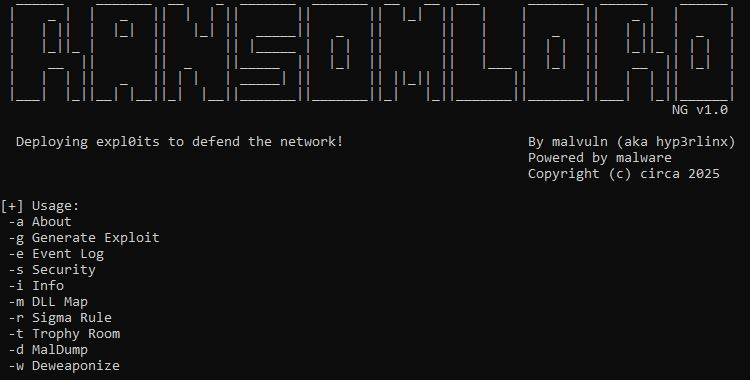 malvuln/ransomlord
RansomLordは、ランサムウェアの暗号化前にこれを無力化するために使用されるPEファイルの作成を自動化する、概念実証(PoC)のアンチランサムウェア・エクスプロイトツールです。
 crowdstrike/supermem
トリアージタイプに基づいてWindowsメモリイメージを処理するために開発されたPythonスクリプト。
 andreafortuna/autotimeliner
揮発性メモリダンプからフォレンジックタイムラインを自動抽出
 nccgroup/asatools
NCC GroupのCisco ASA関連ツールプロジェクトをすべて取得するためのメインリポジトリ。
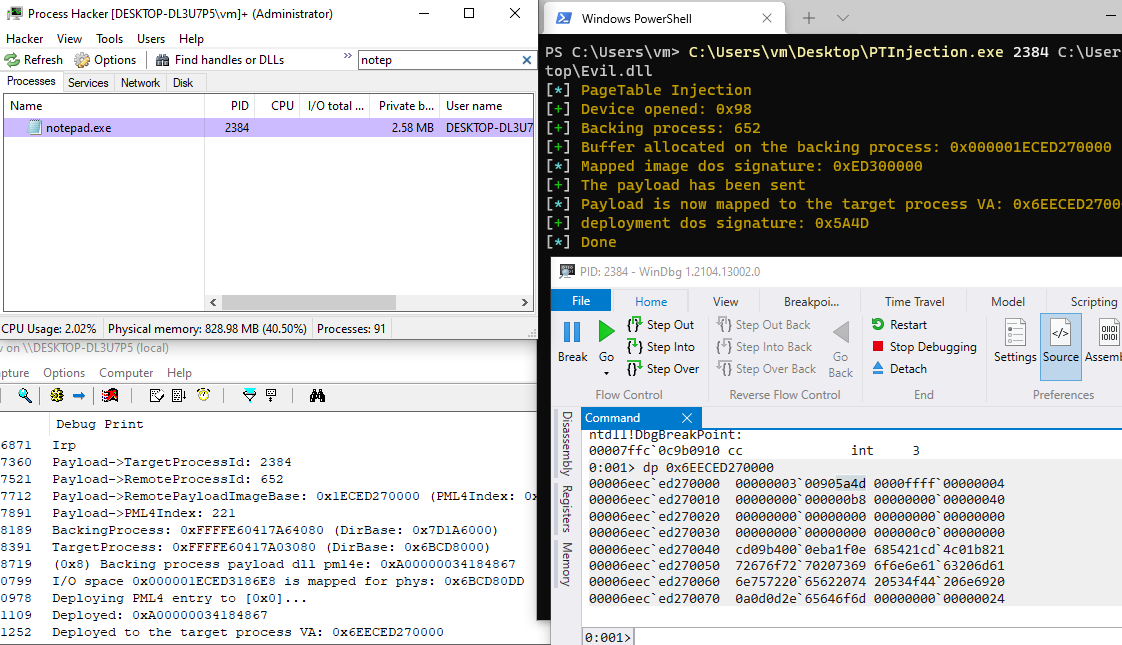 kkent030315/pagetableinjection
コードインジェクション、pagetables pml4 を介して悪意のあるペイロードを注入する。
 dwmetz/cyberpipe
DFIR調査のためのメモリとディスクフォレンジックを収集する使いやすいPowerShellスクリプト。
 travisfoley/dfirtriage
デジタルフォレンジック取得ツール for Windowsベースのインシデント対応
 pinksawtooth/how_to_become_a_malware_analyst
Curated guide to becoming a malware analyst, covering essential knowledge, reverse engineering, analysis tools, and LLM-assisted learning with…
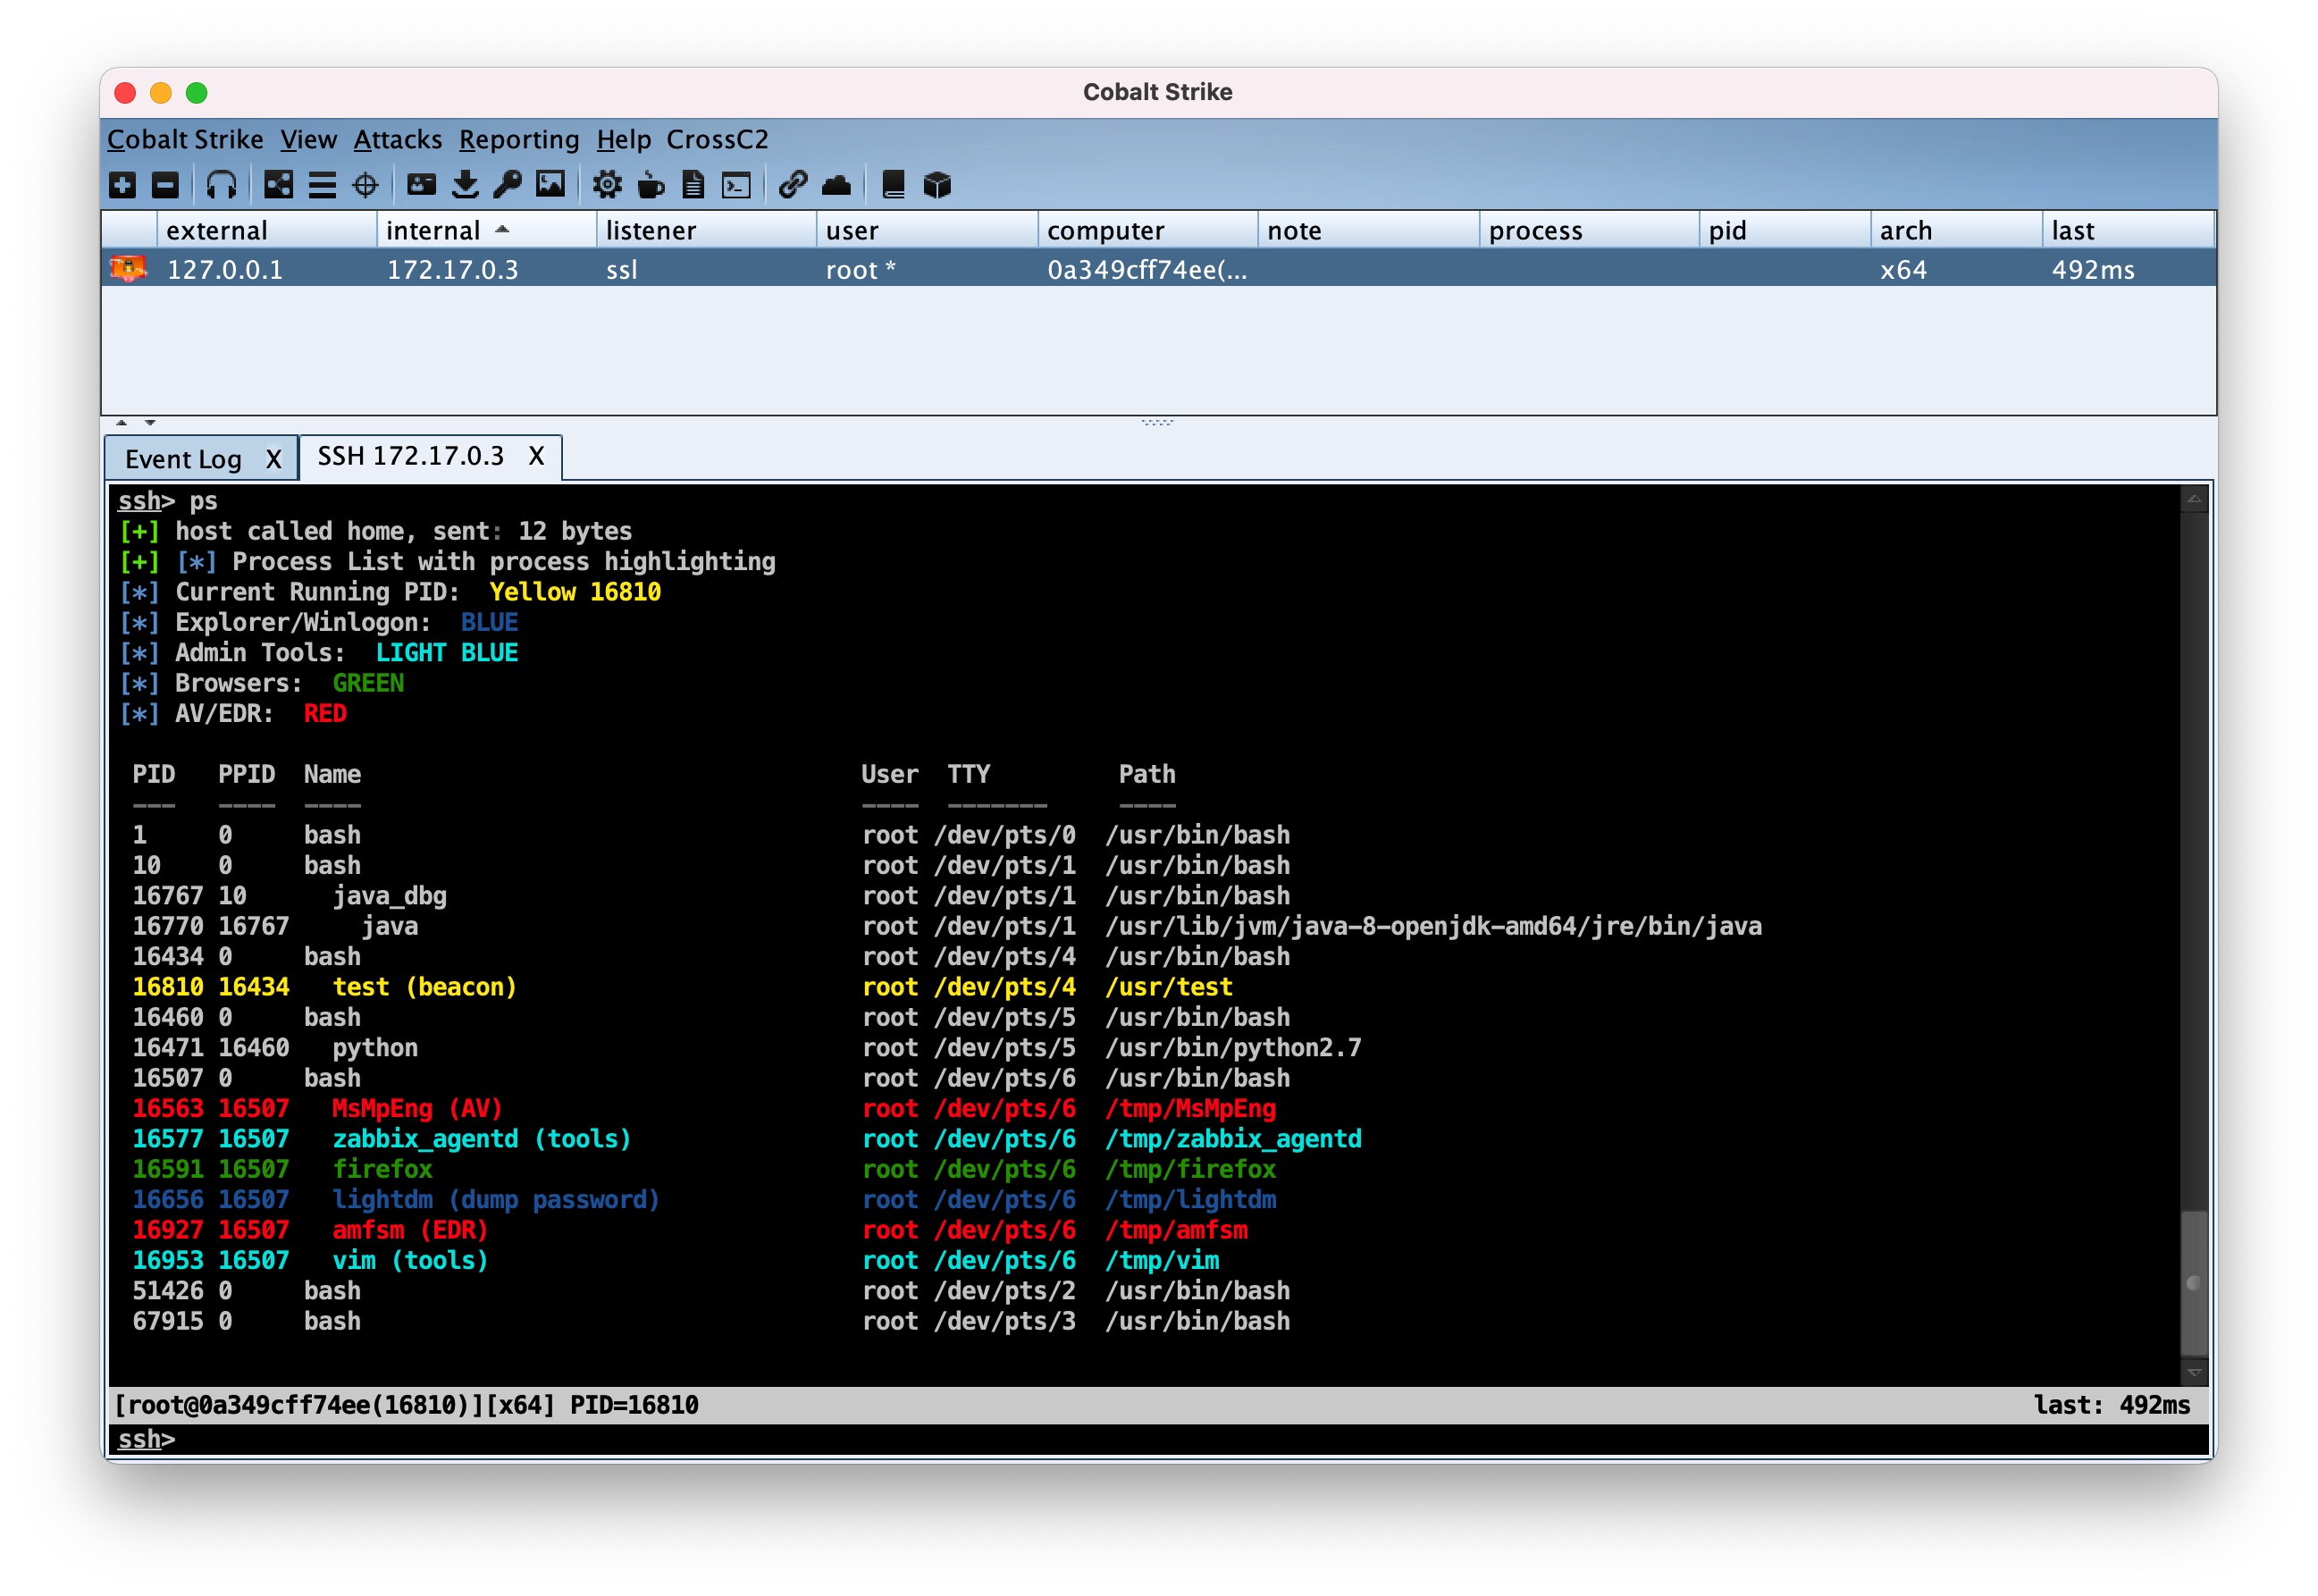 crossc2/crossc2kit
CrossC2はCobalt Strikeフレームワークをベースに開発され、他のクロスプラットフォームシステム制御に使用できます。CrossC2Kitは、ユーザーがCrossC2 Beaconセッションを操作するために呼び出すいくつかのインターフェースを提供し、これによりCobalt…
 forrest-orr/artifacts-kit
擬似的な悪意のあるユーザーモードメモリアーティファクト生成キットで、感染したWindows OS上で実際のマルウェアが残すフットプリントを簡単に模倣するように設計されています。
 blacksnufkin/novaldr
Threadless Module Stomping In Rust と一部の機能 (Nova party massacre で殺害された人々を追悼して)