
ReClass.NET
 reclassnet/reclass.net
ReClassの.NETプラットフォームへの移植以上のものです。
dynamic-analysis-sandboxingmemory-forensicscode-analysis+4
reclassnet/reclass.netReClassの.NETプラットフォームへの移植以上のものです。
 jtsylve/lime
LinuxおよびAndroidデバイスから揮発性メモリを取得するためのカーネルモジュールで、フォレンジック的に健全なキャプチャをディスクまたはネットワーク経由で生成します。
 parrotsec/mimikatz
メモリからWindows資格情報(パスワード、ハッシュ、Kerberosチケット)を抽出し、パスザハッシュ、パスザチケット、ゴールデンチケット攻撃を実行するツール。
 tclahr/uac
ポータブルで依存関係不要のインシデントレスポンスツール。Unix系システムにおけるフォレンジックアーティファクト収集(メモリ取得、プロセスハッシュ、カスタマイズ可能なYAMLプロファイルによるボディファイル作成)を自動化します。
 fox-it/dissect
Dissectは、Fox-IT(NCC Groupの一部)によって開発された、デジタルフォレンジックおよびインシデントレスポンスのフレームワークとツールセットです。さまざまなディスクやファイル形式からフォレンジックアーティファクトに迅速にアクセスして分析できます。
 microsoft/avml
フォレンジックおよびインシデントレスポンス向けのポータブルLinux RAM取得ツールで、オプションの圧縮とリモートストリーミングに対応したLiME互換イメージをキャプチャします。
 paboldin/meltdown-exploit
Meltdown エクスプロイト PoC
 qi4l/jyso
WAF、RASP、および高バージョンJDK向けの高度なバイパス機能を備えた、JNDIインジェクションとJavaデシリアライゼーションの二重目的エクスプロイトフレームワーク。メモリシェルインジェクション、シリアライゼーションペイロード生成、およびMSF/CS統合をサポートします。
 mmozeiko/aes-finder
実行中のプロセスからAES鍵を見つけるユーティリティ
 carmaa/inception
Inceptionは、PCIベースのDMAを悪用する物理メモリ操作・ハッキングツールです。このツールは、FireWire、Thunderbolt、ExpressCard、PC Card、およびその他のPCI/PCIeインターフェースを介して攻撃できます。
 mattifestation/powershellarsenal
リバースエンジニアリングに特化したPowerShellモジュール
 dump-guy/malware-analysis-and-reverse-engineering
私が公開しているマルウェア分析とリバースエンジニアリングの一部。
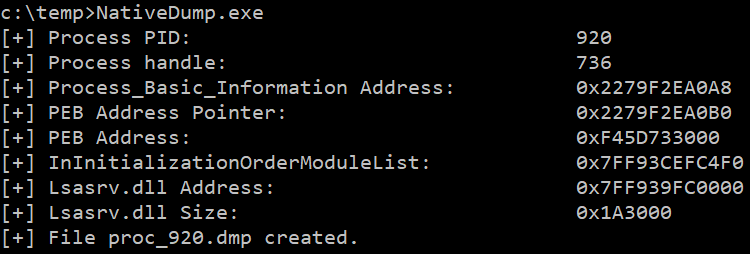 ricardojoserf/nativedump
NTAPI関数のみを使用してMinidumpファイルを手作りすることでlsassをダンプする (MiniDumpWriteDumpを使用せず!!!)
 lem0nsec/shellghost
プロセスの開始から終了までシェルコードを見えなくするメモリベースの回避技術。
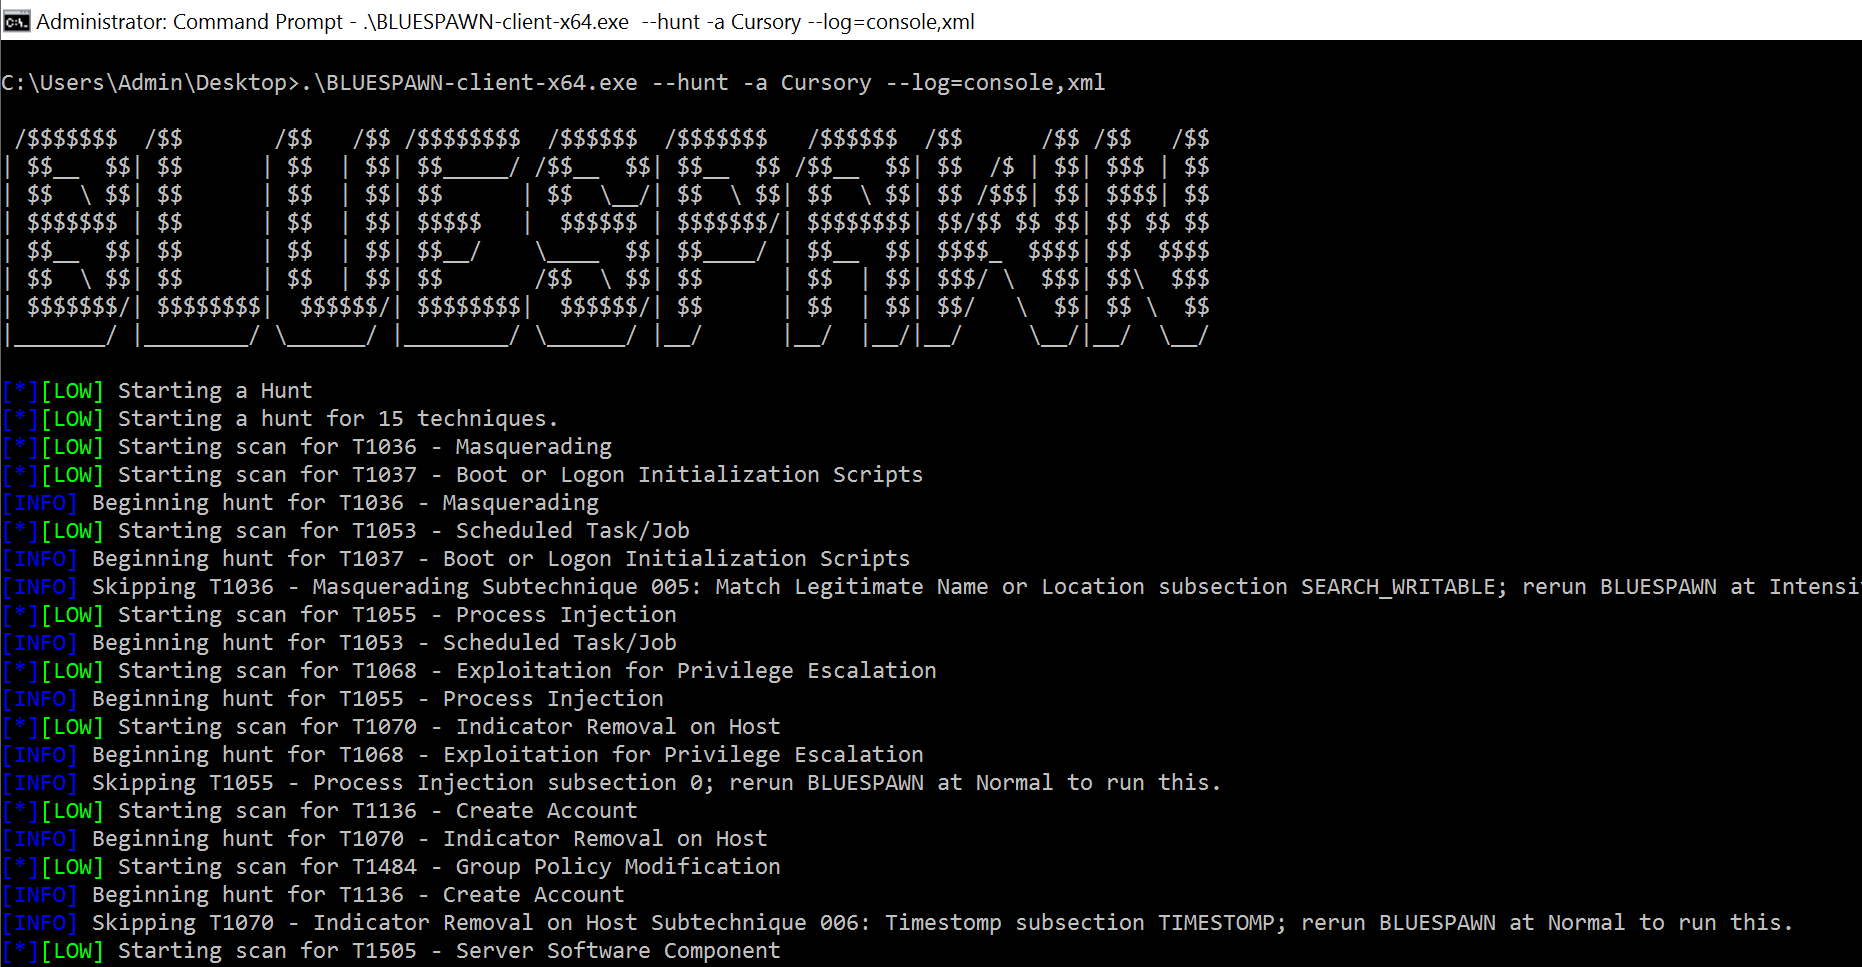 ion28/bluespawn
アクティブディフェンスとEDRソフトウェア、ブルーチームを強化する
 nightbringer21/fridump
クロスプラットフォームのメモリダンパー。Fridaを使用して、iOS、Android、Windowsアプリケーションからアクセス可能なメモリを抽出し、フォレンジック分析およびペネトレーションテストに使用します。
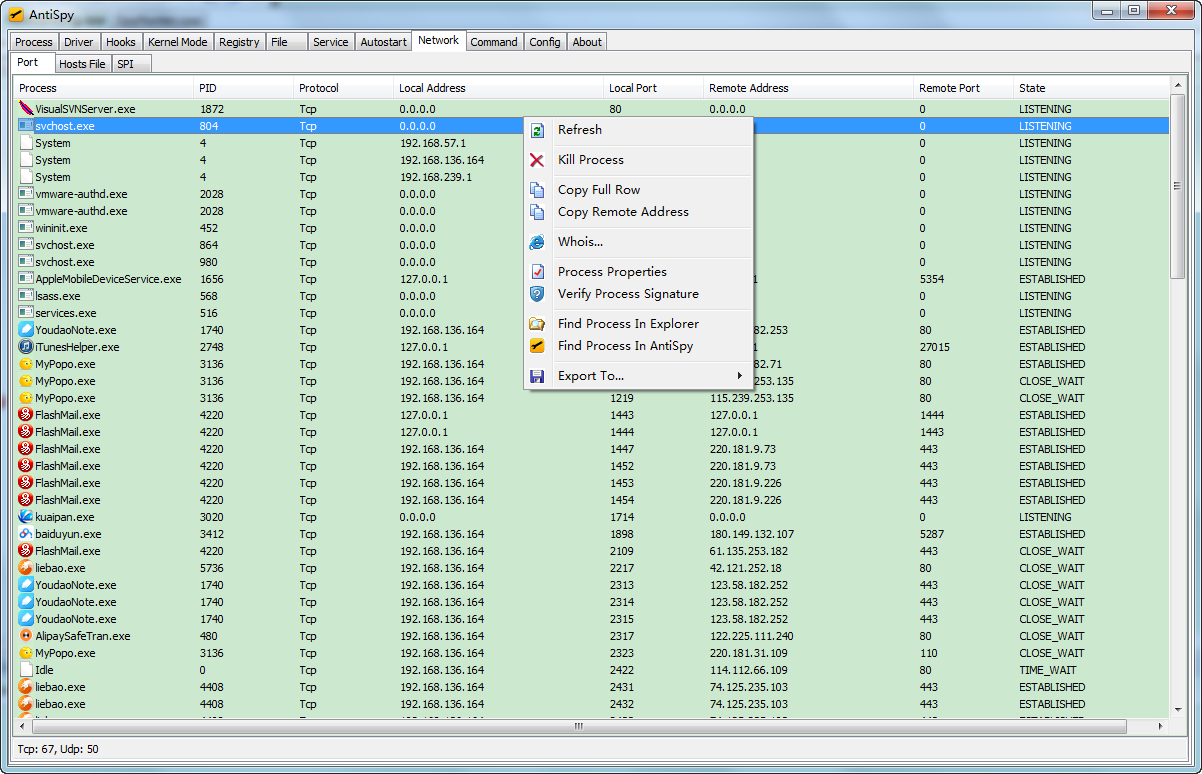 mohuihui/antispy
AntiSpyは無料でありながら強力なウイルス対策およびルートキットツールキットです。最高の権限で動作し、様々なカーネルの変更やフックを検出、分析、復元する機能を提供します。その助けにより、通常の検出ツールでは隠れているマルウェアを簡単に見つけ出し、無力化することができます。